从“看图填字”到风险识别:图形验证码为什么越来越难破解
图形验证码曾依靠字符扭曲和干扰线区分人与机器,如今已逐渐演变为融合行为分析、设备指纹与风险控制的交互式验证。理解其生成、校验和防护机制,有助于设计更安全、也更易用的登录系统。
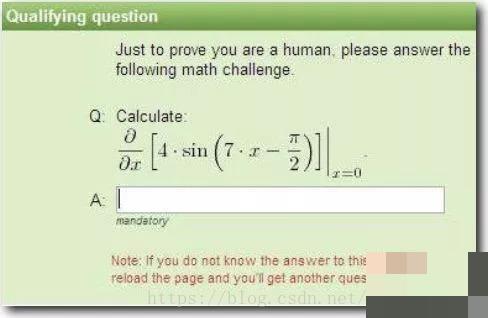
验证码最早给人的印象,往往是一张有些模糊的图片,里面藏着几位扭曲的字母或数字。用户需要凭眼力把内容填入输入框,系统再判断答案是否正确。有人觉得它简单,有人却会在登录、查成绩或提交表单时反复刷新,始终看不清图片里的字符。看似只是一个小组件,背后其实连接着图像处理、人机识别、风险控制和用户体验等多个技术问题。
验证码的核心目标并不是考验人的视力,而是提高批量自动化操作的成本。面对撞库、刷票、恶意注册和接口滥用等行为,网站需要确认请求是否来自正常用户,同时尽量减少对真实用户的打扰。传统图形验证码已经完成了重要的历史任务,但面对现代图像识别技术,仅靠“把字写得更花”已经很难形成可靠防线。
一、图形验证码到底在验证什么
一次完整的验证码交互通常包含生成、展示、提交和校验四个阶段。用户请求验证码时,服务端生成随机内容,并把正确答案保存在服务端会话、缓存或一次性令牌中;图片本身则通过接口返回到浏览器。用户输入答案后,客户端提交验证码标识、用户答案以及业务参数,服务端取出对应记录进行比对。
校验成功并不代表请求一定安全。更稳妥的做法是把验证码判断放在风险控制链路中,结合账号、IP、设备、请求频率、历史行为和接口来源等信息综合决策。例如,同一个账号在短时间内从多个地区连续请求验证码,即使每次图片答案都正确,也应提高风险等级。验证码只是其中一个信号,不能独立承担全部安全责任。
实现时还要处理几个容易被忽略的细节:验证码必须设置过期时间,验证成功后立即失效,连续失败时需要限制尝试次数,服务端不能信任前端传回的“已验证”字段。验证码答案也不应明文放在页面脚本或固定接口中,否则验证过程很容易被绕过。
二、传统字符验证码为何逐渐失效
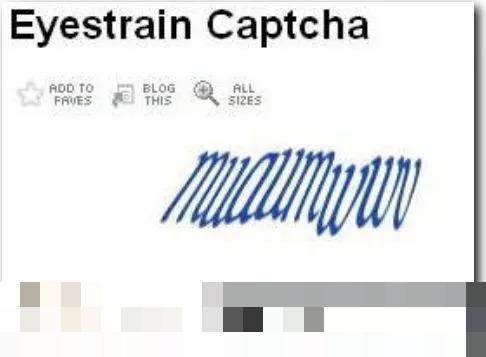
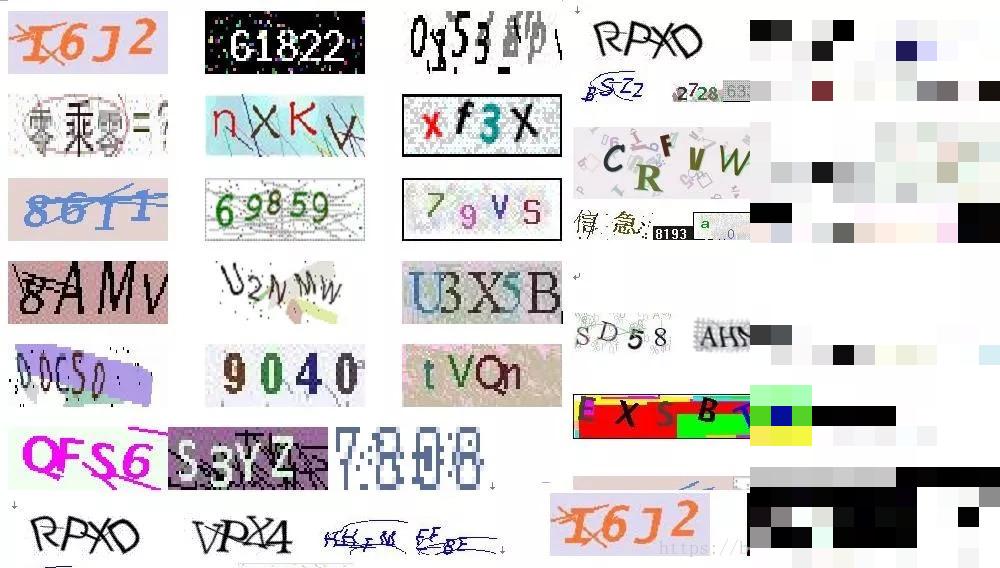
早期的防护思路很直接:先生成随机字符,再对图片做旋转、缩放、变色、粘连和遮挡,最后加入噪点、干扰线或背景纹理。这样做确实能阻挡简单的模板匹配,但也会带来明显副作用。干扰过强时,正常用户同样难以识别;字符间距太小会造成误读,颜色对比不足则影响低视力用户使用。
从技术角度看,传统验证码的破解通常会沿着图像预处理和字符识别展开。程序可能先进行灰度化、二值化和降噪,再尝试定位字符区域,随后通过连通域分析或投影分割出单个字符,最后交给OCR模型识别。即便图片加入了弯曲、旋转和线条干扰,现代模型也可能通过大量样本学习这些变化规律。
这并不意味着所有图形验证码都毫无价值,而是说明“增加视觉混乱”不是长期有效的安全策略。安全性依赖于随机性、一次性、服务端校验和整体风控。如果验证码生成规则固定,字符池过小,或者图片与答案之间存在可预测关系,攻击者就可能通过样本积累降低识别成本。
token = create_random_token()
answer = secure_random_choice(charset, length=5)
cache.set("captcha:" + token, hash(answer), ttl=120)
image = render_captcha(answer)
return {"token": token, "image": image}
三、交互式验证码怎样提升判断能力
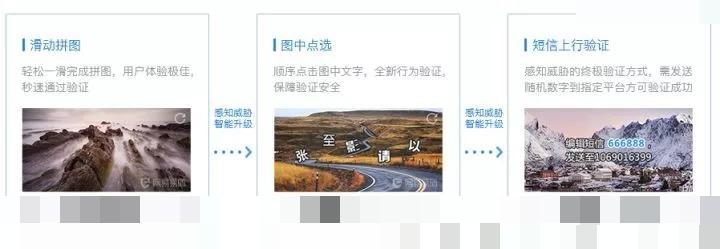
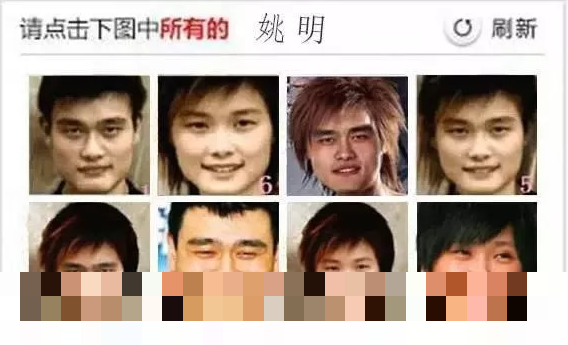
随着自动识别能力增强,验证码逐渐从单纯的“看图填字”转向交互式验证,例如滑动拼图、点选目标、旋转图片或完成简单路径。它们不只观察最终答案,还能收集操作过程中的时间间隔、鼠标轨迹、触点变化、页面停留时间和设备环境等信息。
这些数据通常不会直接用来给用户打分,而是进入风险模型。正常用户的操作会呈现一定的连续性和自然波动,批量脚本则可能表现出轨迹过于规律、事件触发速度异常、浏览器环境高度重复等特征。服务端可以根据风险等级决定是否展示挑战,也可以让低风险用户直接通过,把交互成本留给可疑请求。
交互式验证码也不是越复杂越好。滑块位置应有足够随机性,图片素材不能长期重复,前端事件不能成为唯一信任依据,关键结论必须在服务端完成。对于移动端,还要考虑触摸误差、屏幕尺寸、网络延迟和无障碍访问。验证失败时应提供刷新或替代方式,避免用户被困在无限重试中。
在安全设计中,验证码前端更像是交互层,真正的判定逻辑仍然属于服务端。客户端传回的轨迹、坐标和耗时都可以被伪造,因此只能作为风险信号。账号状态、请求频率、设备一致性和业务上下文必须共同参与决策,才能避免单点失效。
四、从逆向分析角度理解风险边界
安全开发人员经常需要分析验证码流程,以确认接口是否存在重放、预测或校验缺失问题。合规测试应在授权范围内进行,重点观察网络请求的生命周期、令牌是否一次性、验证结果是否与业务接口绑定,以及失败后是否真的增加了限制。
例如,验证码图片接口和校验接口之间如果没有关联令牌,攻击者可能把一张验证码的答案提交到另一条会话中;如果验证成功后令牌仍可重复使用,就会形成重放风险;如果业务接口只检查前端传来的状态字段,而没有在服务端验证令牌,也可能被直接绕过。排查这些问题,比单纯研究如何识别图片更有实际价值。
测试过程中可以使用浏览器开发者工具查看请求参数和响应状态,记录正常流程、超时流程和失败流程的差异。对于服务端,则应检查日志中是否能关联用户、设备、令牌和业务操作。日志不宜记录完整验证码答案,但要保留足够的审计信息,例如验证结果、失败原因分类、风险等级和限流动作。
还需要注意隐私边界。设备指纹、鼠标轨迹和行为数据属于用户相关信息,收集范围应与安全目的匹配,并设置合理的保存周期。风险模型不能因为网络环境、辅助设备或操作习惯不同,就简单地把某类用户全部判定为异常。
五、兼顾安全、体验与可维护性
一套可长期运行的验证码系统,通常需要分层设计。第一层是基础防护,包括随机令牌、短时过期、单次使用、服务端校验和接口限流;第二层是行为风险判断,用来识别批量注册、异常登录和高频提交;第三层才是交互挑战,用于处理风险较高但仍可能属于正常用户的请求。
验证码出现频率也值得单独评估。每次打开页面都要求验证,会明显损害转化率;完全不验证,则容易给自动化滥用留下空间。更合理的策略是按风险动态触发,例如首次访问、低频操作和可信设备减少挑战,高频失败、异常并发和敏感操作增加挑战。验证通过后,也不能永久信任,应结合会话有效期和业务敏感程度重新评估。
上线前可以建立一组可量化指标:正常用户通过率、平均完成时间、误拦截率、验证码触发率、失败重试次数和异常请求拦截率。安全团队关注攻击成本,产品团队关注流程损耗,客服团队关注用户投诉,三者需要通过同一套数据进行调整。只看“拦住了多少请求”并不能说明系统设计得好,因为误伤真实用户同样会造成业务损失。
对于企业业务,如果没有能力自行维护图像素材、风险模型、设备识别和多端兼容,也可以选择成熟的验证码服务,但应重点核查数据处理范围、接口稳定性、故障降级机制和合规条款。真正可靠的方案不应依赖某一种固定题型,而应支持按风险选择验证方式,并提供清晰的服务端集成接口。
验证码的演进说明了一个朴素事实:安全问题很少能靠一个页面控件解决。字符图片、滑块和点选只是不同的交互形式,最终仍要回到令牌管理、行为分析、访问控制和持续审计。把验证码放进完整的风险控制体系中,用户少受打扰,系统也更有能力应对不断变化的自动化攻击。