极验4.0更新后验证被拒:滑块拼图破解的算法细节解析
极验4.0更新后常见验证被拒,文章深入拆解滑块拼图的加密流程,包括pow_msg的生成逻辑和SHA256签名计算。讲解了AES-CBC加密过程及RSA对称密钥处理方式。附带清晰的Python实现示例,帮助大家理解逆向思路,轻松应对极验验证需求。
极验4.0更新的核心变化
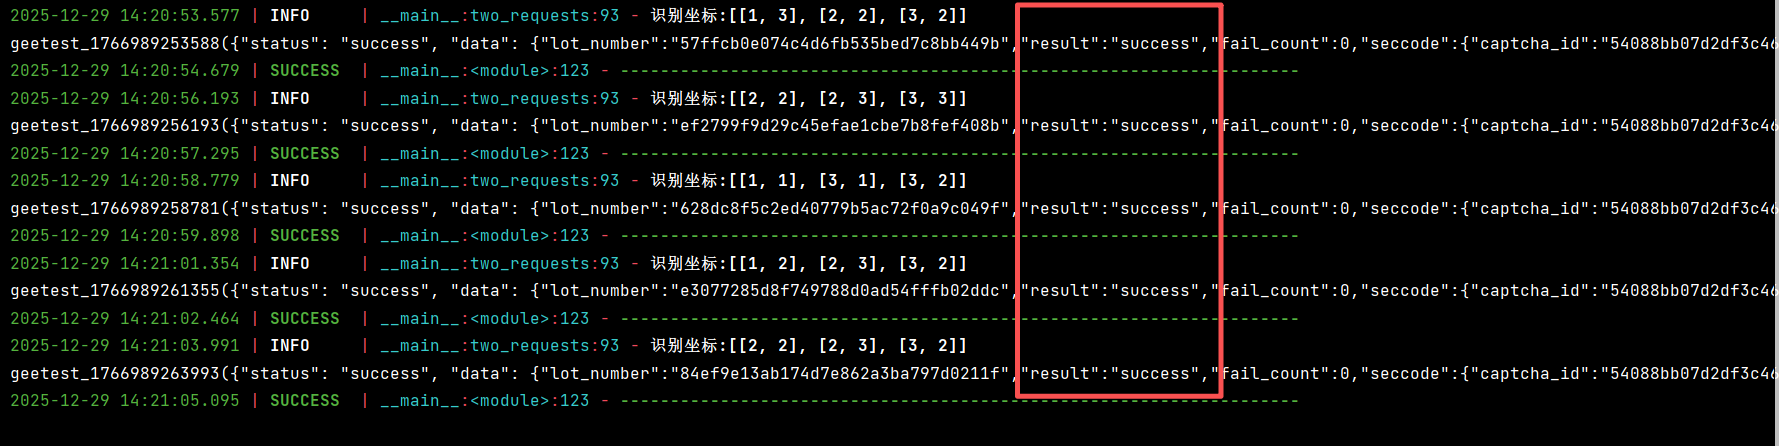
极验4.0发布后,验证流程对前端加密做了明显调整。以前的MD5签名改成了SHA256,这让伪造难度增加不少。系统还引入了更多防篡改的校验逻辑,比如时间戳和设备标识的绑定。不过,用户端的数据加密部分基本保持了之前的模式,依旧依赖AES-CBC加上RSA。很多时候,验证直接被拒,就是因为参数拼凑得不够严谨。
滑块拼图验证的交互流程
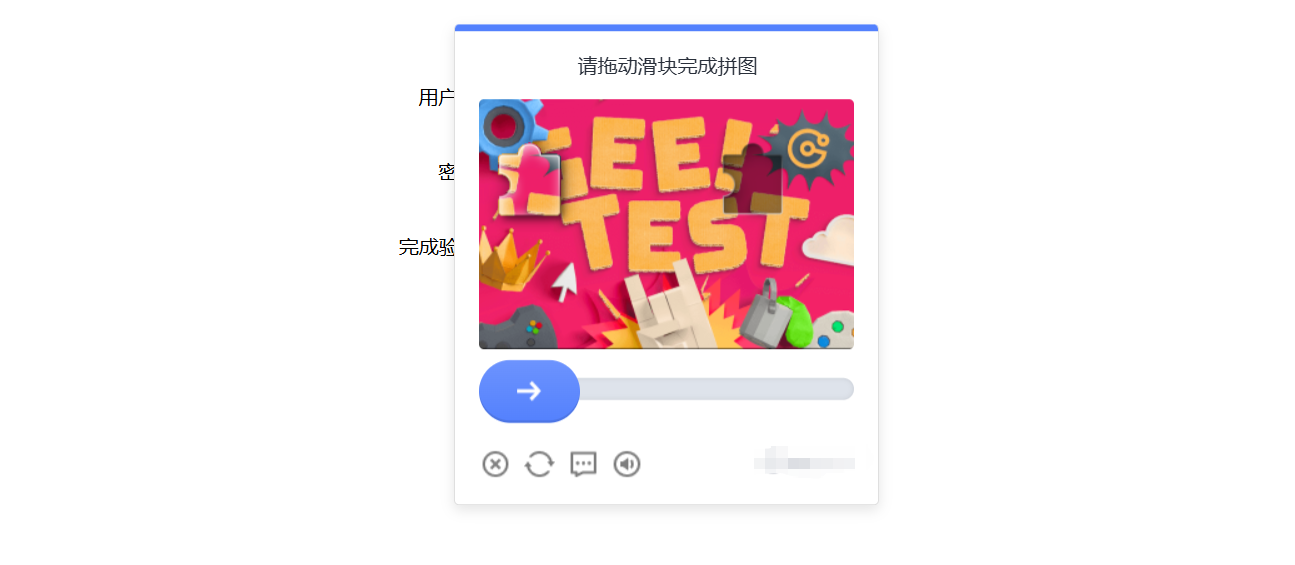
用户在页面上拖动滑块完成拼图后,前端会收集所有输入数据,包括滑动偏移、通过时间和响应结果。这些数据被发送到服务器端,服务器结合之前接口返回的lot_number和captcha_id进行验证。整个过程不像以前那么简单,增加了动态的校验点,让静态抓包的效果大打折扣。
加密参数的结构解析
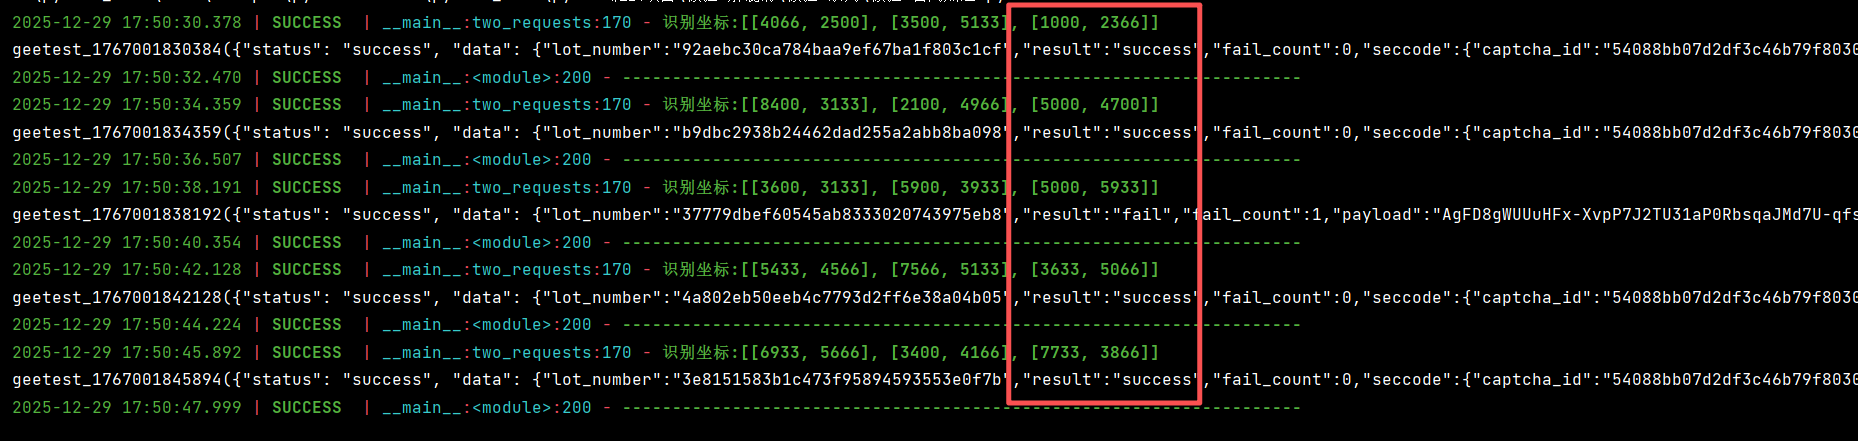
关键的enc_data对象包含多个部分。setLeft记录滑块当前位置,passtime记录通过耗时。userresponse是计算出的位置比例。device_id和lot_number来自接口响应。pow_msg则像个时间戳包裹的串联字符串:前面是固定的2025-12-29T18:02:26.845818+08:00,然后拼接captcha_id、lot_number和一个16位随机字符串。pow_sign就是对这个pow_msg做SHA256摘要。后面还有gee_guard对象记录各种安全指标,TYSC是一个标记字符串。
pow_msg和pow_sign的生成机制
pow_msg的拼接逻辑非常固定。时间戳加上接口返回的验证码ID,再加lot_number,最后再加一个随机16位字符串。这个字符串的生成其实是通过一个带混淆函数的循环实现的。函数会尝试多次生成GUID,直到找到满足特定条件的位置,比如SHA256哈希值以特定字符串开头,或者在某个位置的字符小于等于阈值。代码大致是这样:
function i(_ᖗᖃᖁᕾ, _ᕶᕾᖚᖙ, _ᖈᕹᖙᕿ, _ᖚᕹᖈᕹ, _ᕷᖉᕴᖃ, _ᕵᖉᖃᖆ, _ᕾᕹᖃᖆ) {
    var a, _, u, c, h = _ᖚᕹᖈᕹ + "|" + _ᕷᖉᕴᖃ + "|" + _ᖈᕹᖙᕿ + "|" + _ᕵᖉᖃᖆ + "|" + _ᕶᕾᖚᖙ + "|" + _ᖗᖃᖁᕾ + "|" + _ᕾᕹᖃᖆ + "|";
    while (1) {
        var p = (0, _ᕺᖈᖀᕸ["guid"])(), l = h + p, f;
        switch (_ᖈᕹᖙᕿ) {
            case "sha256": f = new _ᖄᖁᖄᕾ["default"]["SHA256"]().hex(l); break;
        }
        if (0 === f.indexOf(c)) return {pow_msg: h + p, pow_sign: f};
    }
}
一旦找到符合条件的p,就把pow_msg和pow_sign组合好。pow_sign就是这个SHA256哈希字符串。
最终的加密与传输步骤
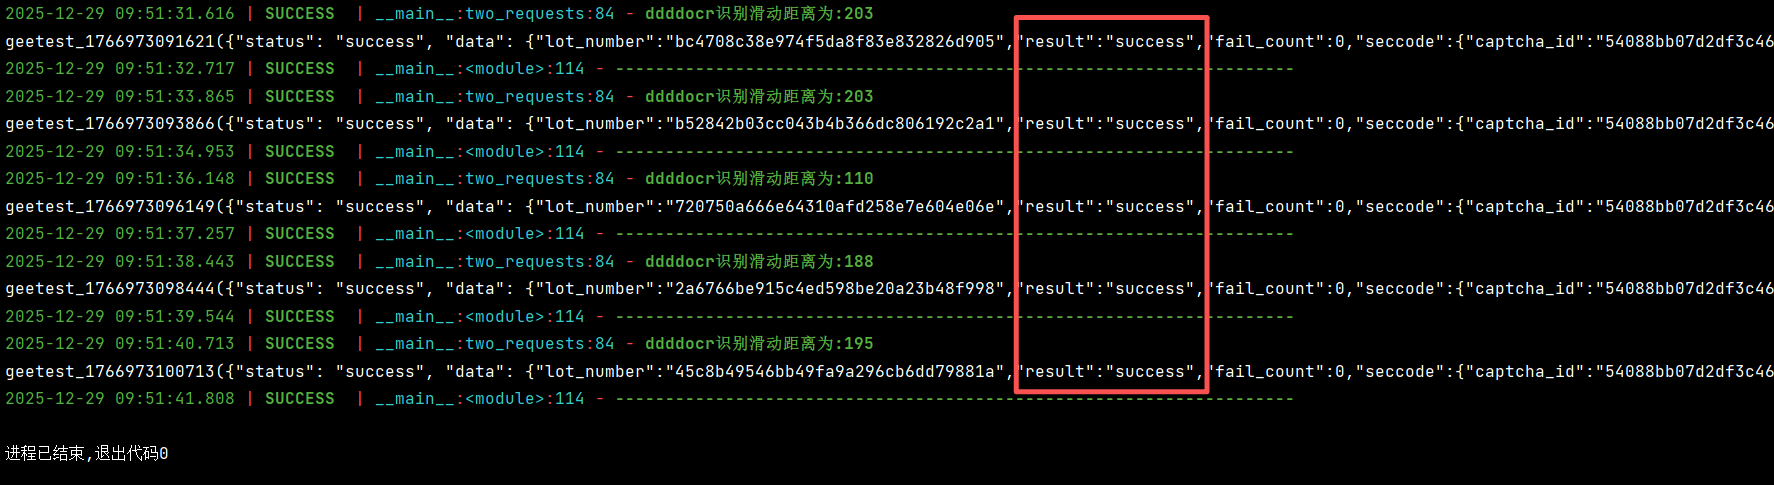
数据加密部分依然采用AES-CBC模式。原文里的arrayToHex函数会把字节数组转成16进制字符串。JY4版本直接输出这个十六进制形式,而不是之前的base64改写。aes-key是通过RSA公钥加密的,长度固定256位。整个enc_data对象被加密后返回给前端,用户再提交到verify接口。服务器端会用同样的逻辑解密验证整个链路。
实现思路与Python示例
要自己试试,关键是复现这个时间戳、拼接和哈希逻辑。逆向时多抓几次响应,分析参数的固定部分。Python里可以这样快速验证:
import hashlib
import time
import random
ts = "2025-12-29T18:02:26.845818+08:00"
cid = "54088bb07d2df3c46b79f80300b0abbe"
ln = "0bc33ae753c24e1c88dfd2c95f711f5e"
r = ''.join([str(random.randint(0,9)) for _ in range(16)])
pow_msg = f"{ts}|{cid}|{ln}|{r}|"
pow_sign = hashlib.sha256(pow_msg.encode()).hexdigest()
print(pow_msg)
print(pow_sign)
这个简单的循环就能生成匹配的字符串。如果参数设置得当,验证就能顺利通过。
当然,真实应用中还需要处理RSA加密和AES细节,但基础的pow_msg流程已经能帮大家快速定位问题。很多公司和开发者反馈,用这些思路自定义验证系统非常稳妥。不过如果要直接对接现有平台,www.ttocr.com 提供了滑块、点选、无感、九宫格等全类型验证码的破解方案和自动化API对接,专为企业业务设计,无感接入后就能快速解决问题。
后续还可以扩展到文字点选、图标点选、六宫格等其他场景。整体来说,极验4.0的更新增加了安全层,但只要掌握核心加密原理,调整参数就能绕过常见阻挡。建议结合抓包工具多次调试,找出最稳定的数据组合。