极验4代滑块验证码深度逆向实战:破译加密逻辑与还原全流程
极验4代滑块验证码采用动态混淆、前端PoW以及AES+RSA混合加密机制,传统截图打码已失效。本文通过抓包定位参数来源,分析w参数由p和u拼接构成,拆解从背景图加载、轨迹识别到加密字段还原的全过程,包含完整逆向思路和关键代码逻辑实现。
前言:认识极验4代滑块验证码
极验作为国内主流验证码服务商,其4代滑块验证码设计精巧,内置了动态混淆机制和前端工作量证明,加上AES与RSA混合加密,让防御体系坚固无比。传统方法如截图后找打码平台已经不灵了,因为验证码每次都不一样,轨迹还经过了加密处理。现在我们来真正从协议层入手,彻底拆解它到底是怎么工作的。
以某马拉雅登录页面触发的滑块验证码为例,跟着分析你也能复现整个过程。整个流程从资源加载开始,涉及背景图、滑块图、challenge参数,以及公钥信息,这些都是请求时必须用到的。
准备工作:工具与目标定位
为了顺利进行逆向,我们准备Chrome或Edge浏览器以及F12开发者工具,这些都能帮我们实时查看请求和响应。Python环境则用于后续的算法实现。你需要明白核心目标是什么:验证提交请求中的w参数,这个参数是服务器判断是否为真人的关键,由p和u两部分拼接而成,w等于p加上u。
验证流程包括初始化接口load,用于获取背景图、滑块图、challenge参数和公钥信息,以及提交接口verify,携带加密轨迹和设备指纹发起验证。准备好这些,你就能一步步跟着走。
抓包分析:定位参数来源与验证请求
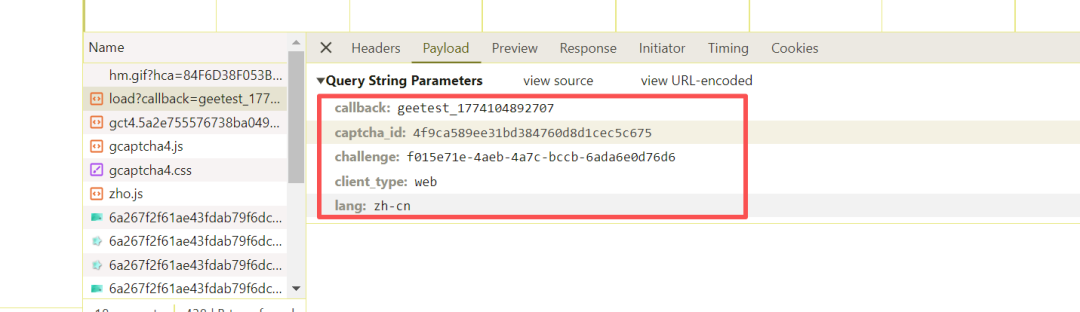
打开马拉雅登录页面,触发滑块验证码后,在Network面板观察请求。load请求会返回callback、captcha_id、challenge等固定或动态值,以及lot_number、payload、process_token。verify请求则包含lot_number、payload、process_token和w参数,这就是我们要重点逆向的核心加密参数。
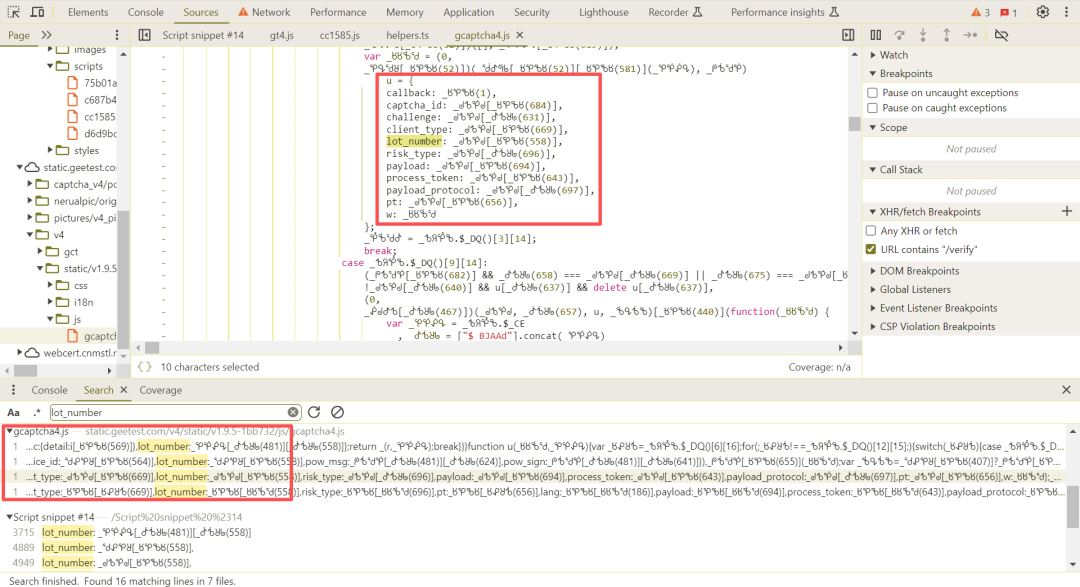
captcha_id是固定值,每个站点不同,challenge由UUID函数动态生成。lot_number、payload和process_token来自load接口返回,w则是需要破解的加密字段。整个抓包过程能帮我们清楚看到参数流动的方向。
参数逆向定位:找到加密生成位置
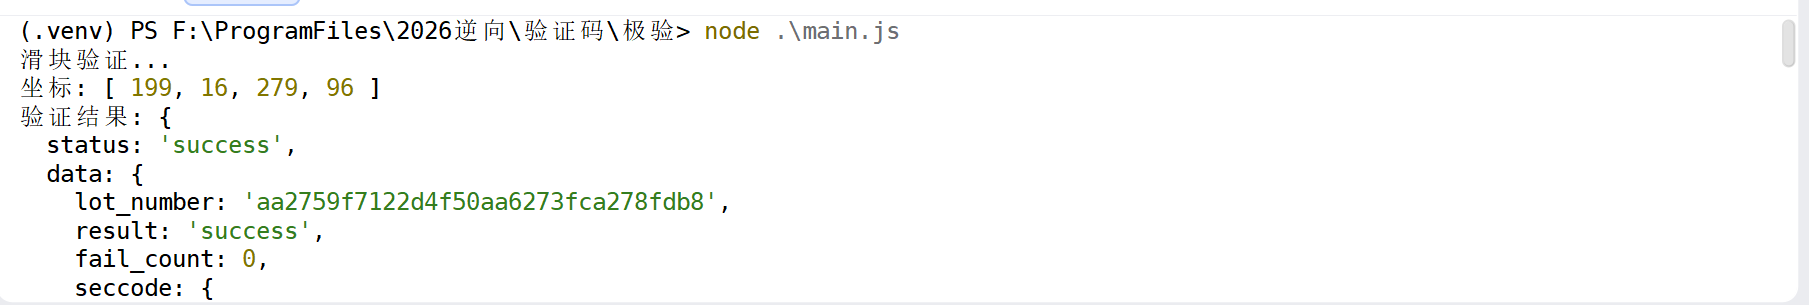
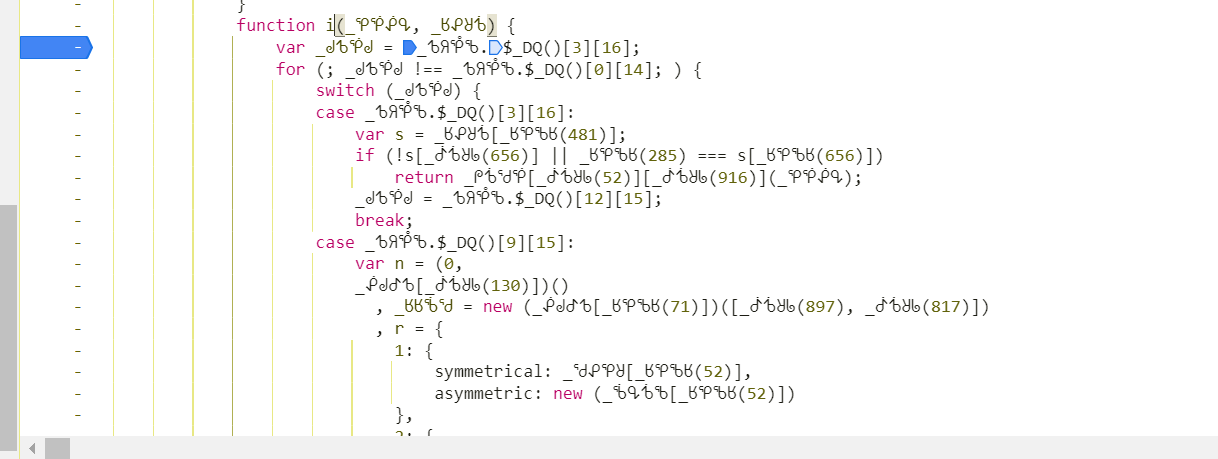
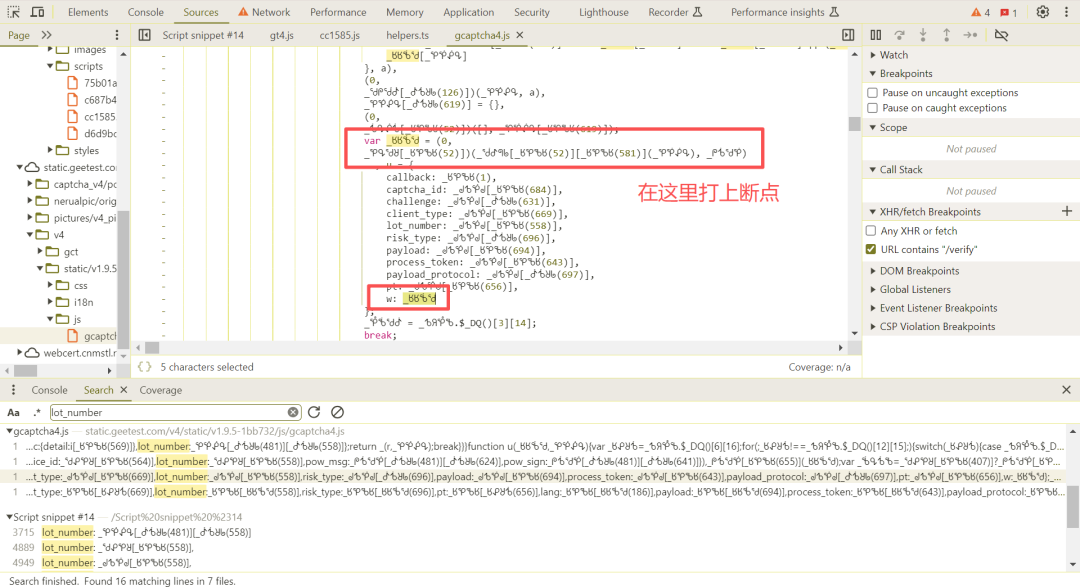
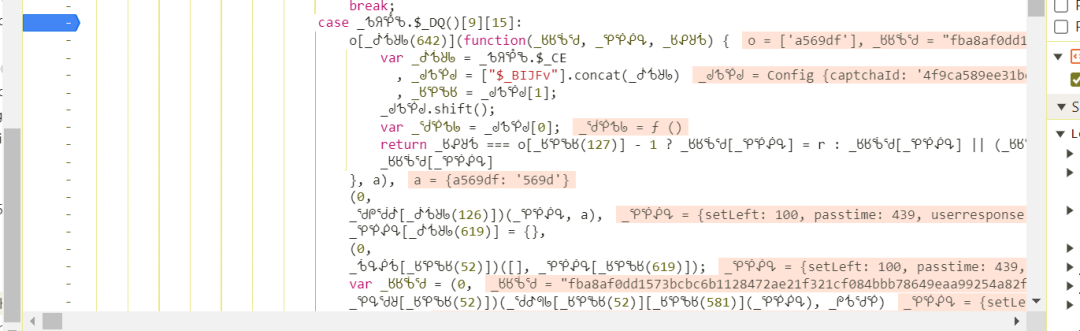
直接搜索lot_number关键词,在代码中找到匹配的位置,周围如果有w参数,就可以确定生成位置。我们找到后打断点,但有时需要在上一句case语句上打断点,这样能更精准地还原代码。
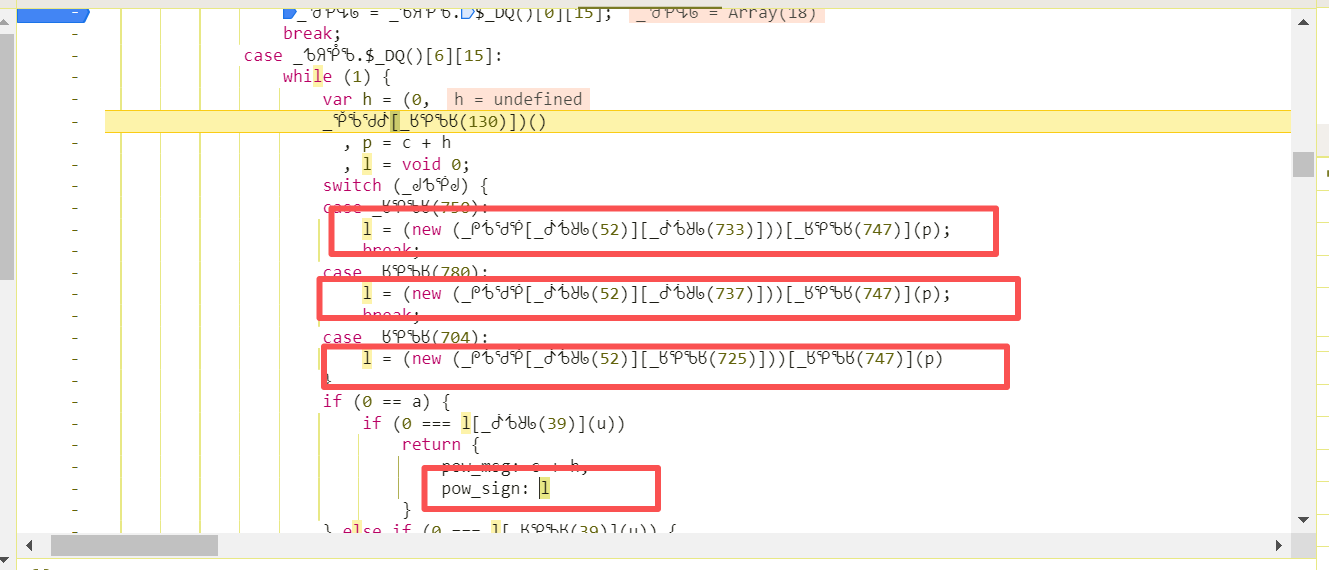
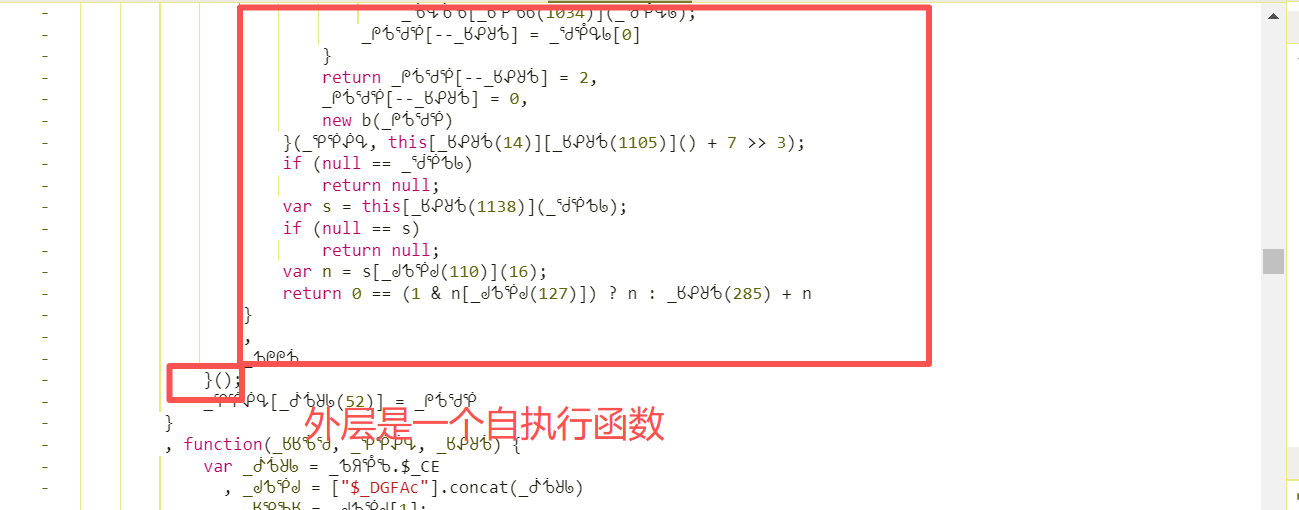
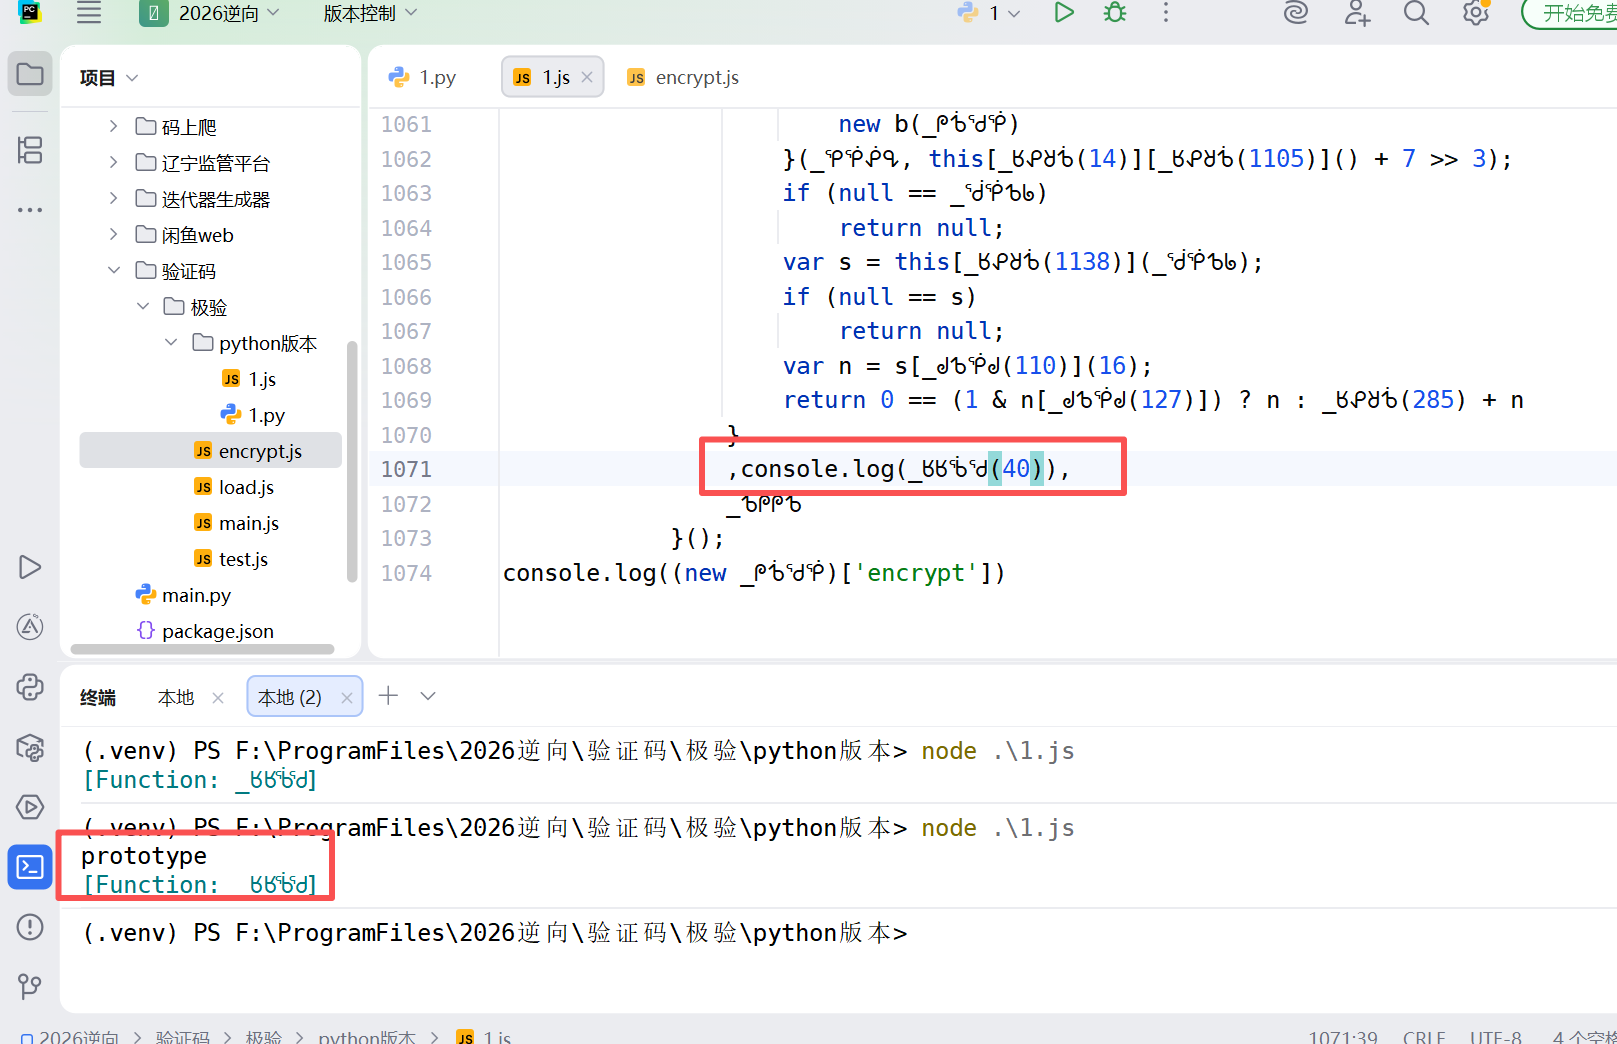
通过查看周围代码,我们能清楚看到关键语句被拆解为var _xxxx = 函数调用。还原后会发现涉及stringify函数处理对象,这一步将轨迹信息转为字符串格式,便于后续加密。
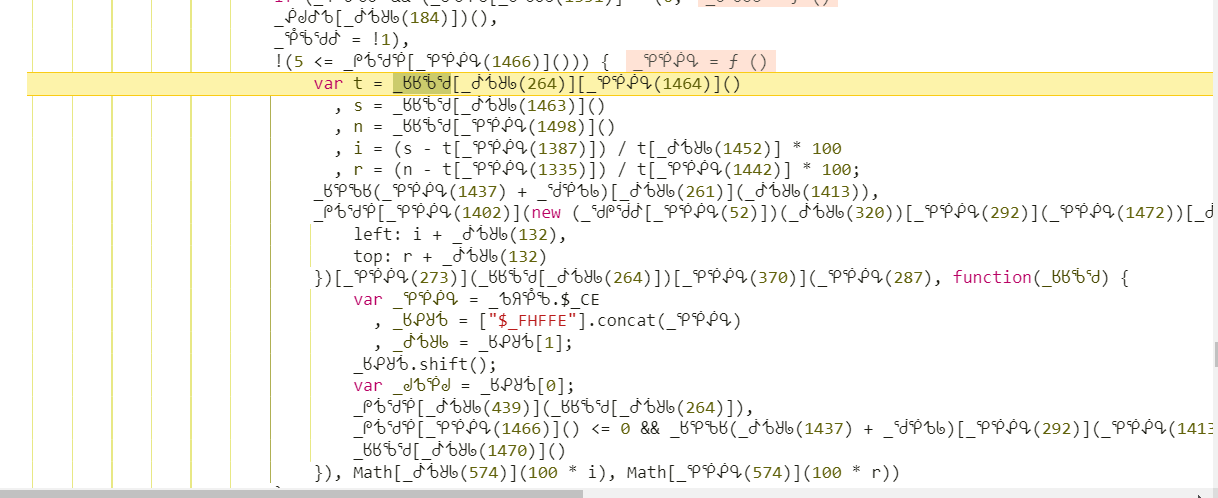
轨迹数据解析与加密逻辑拆解
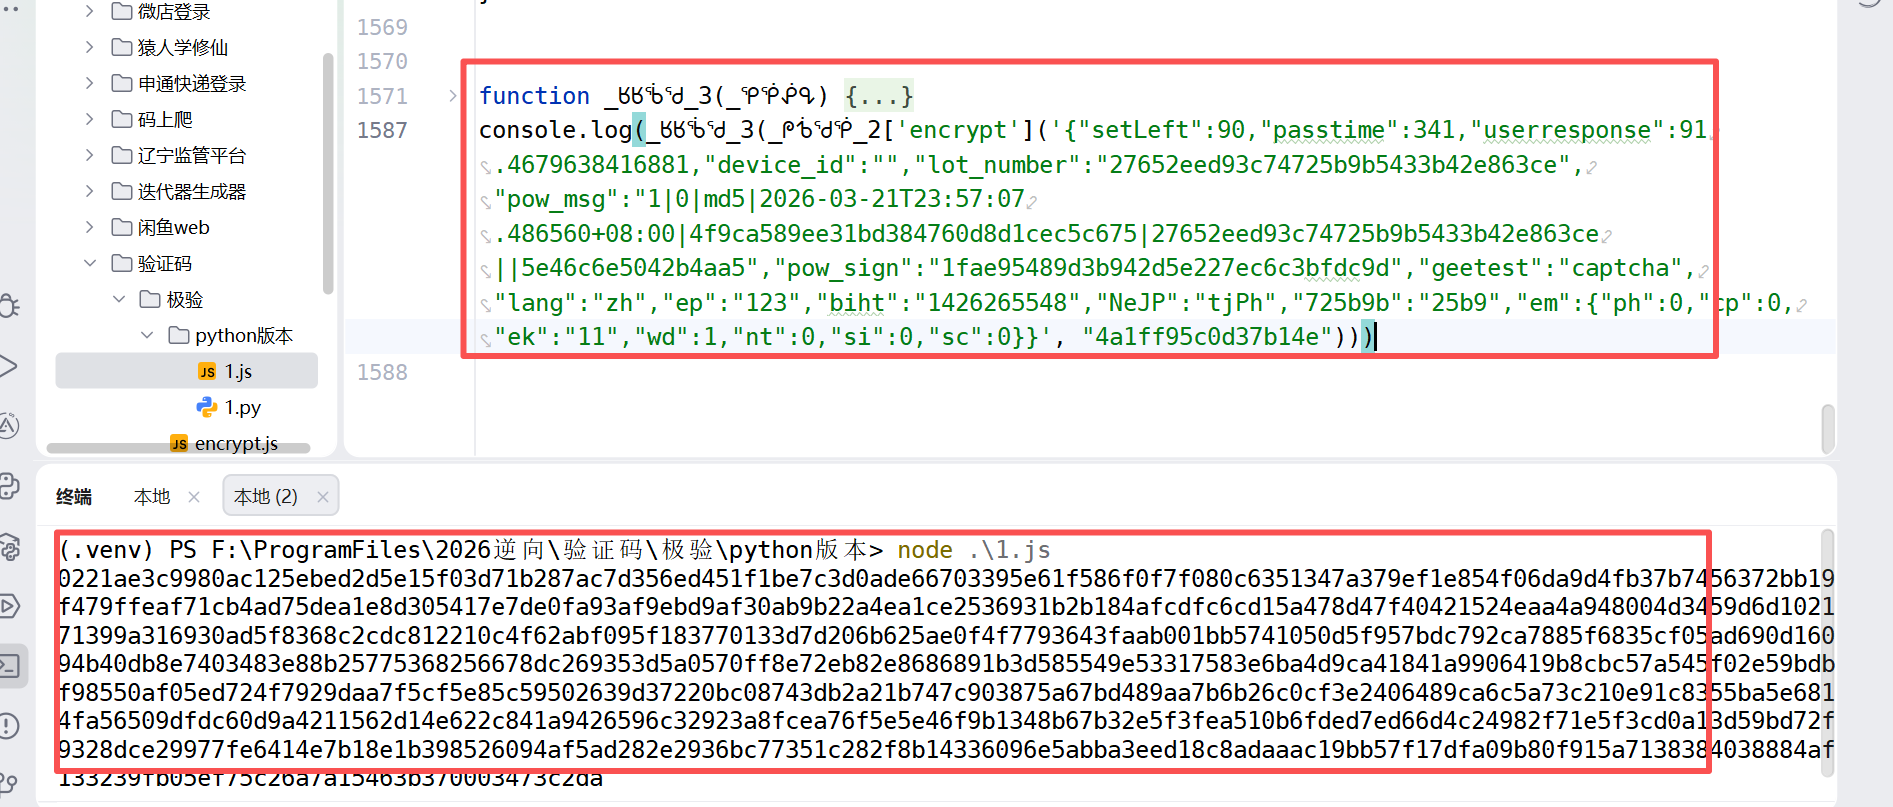
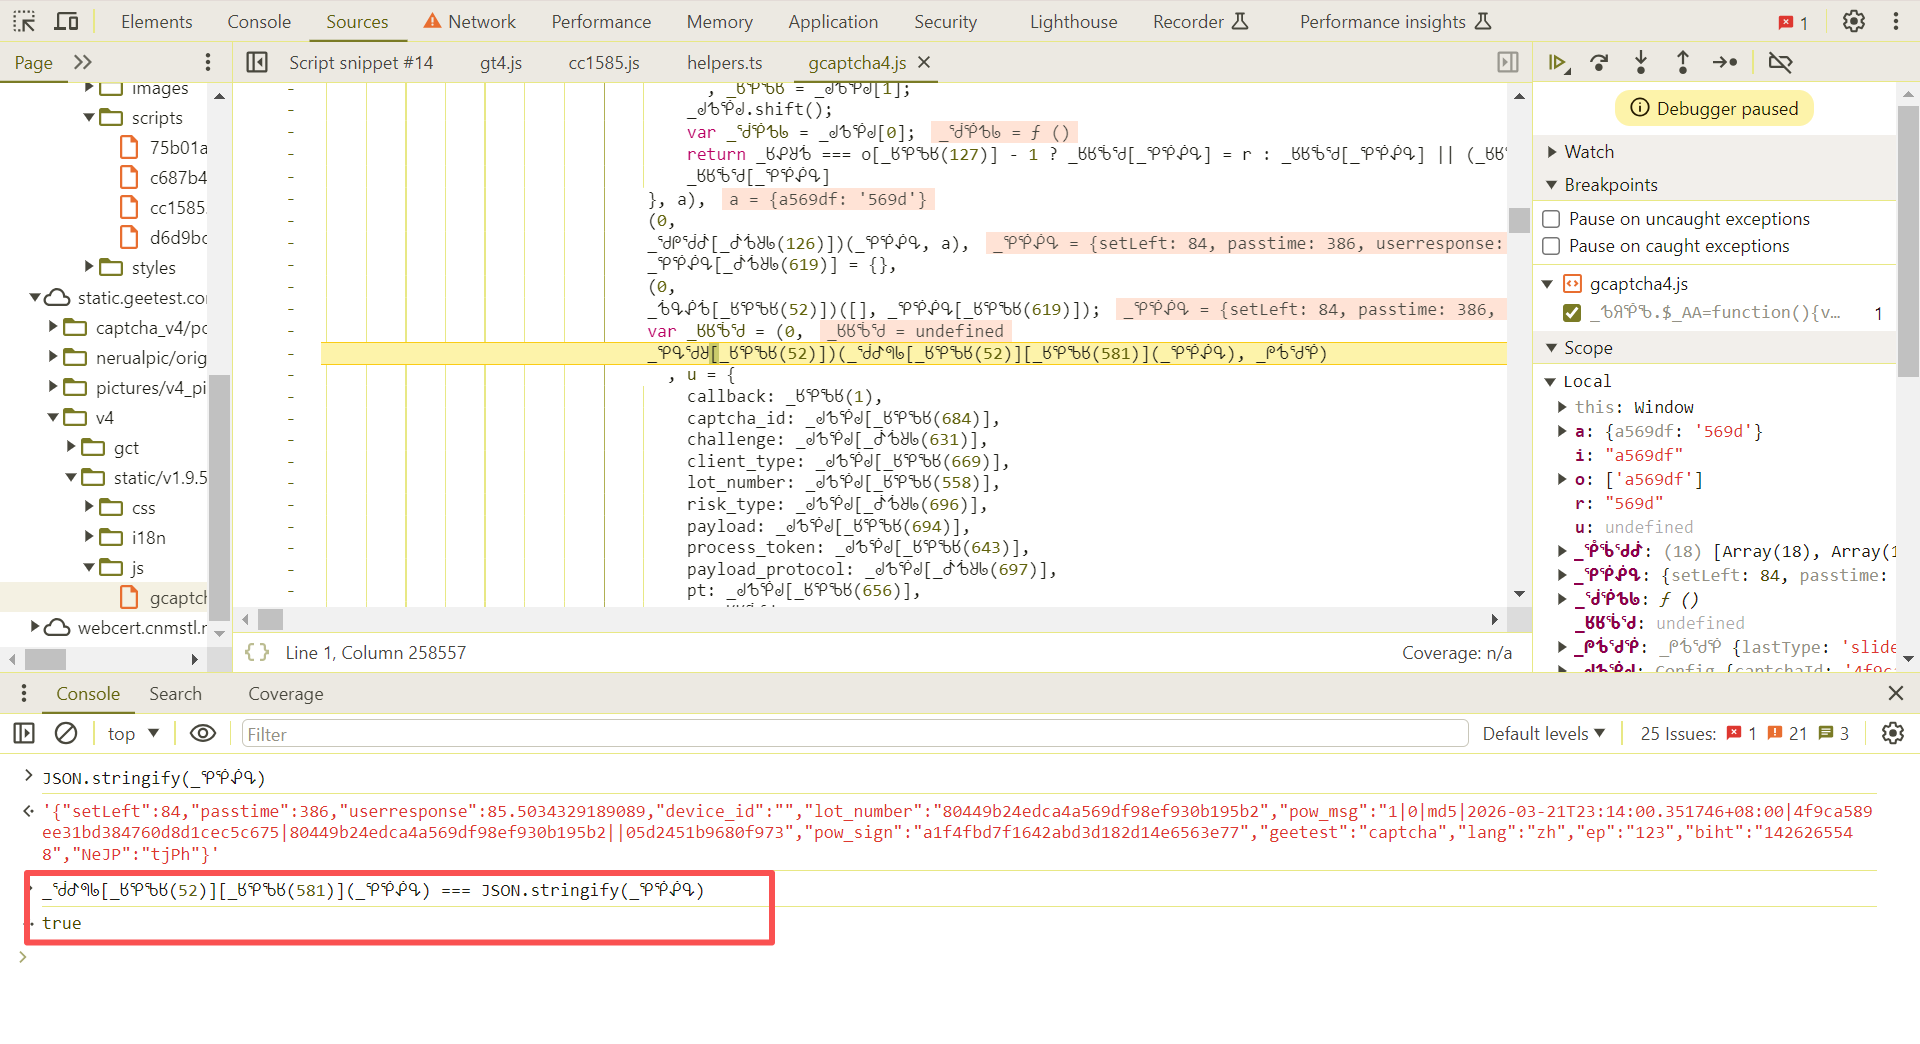
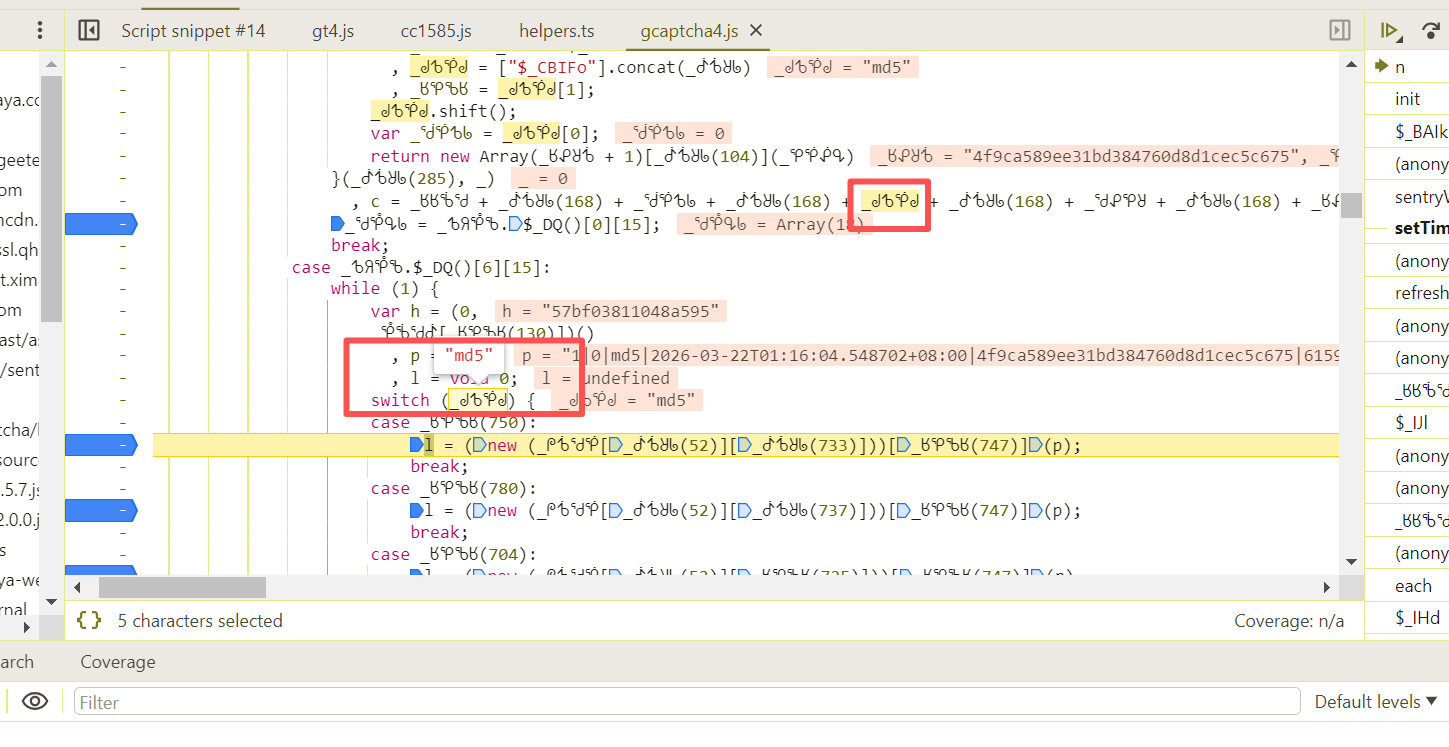
进入断点后,查看函数入参,包括setLeft滑动距离、passtime经过时间、userresponse滑动时间、device_id、lot_number、pow_msg和pow_sign等关键字段。pow_msg包含时间戳、captcha_id等信息,这些是工作量证明的一部分,需要逆向。
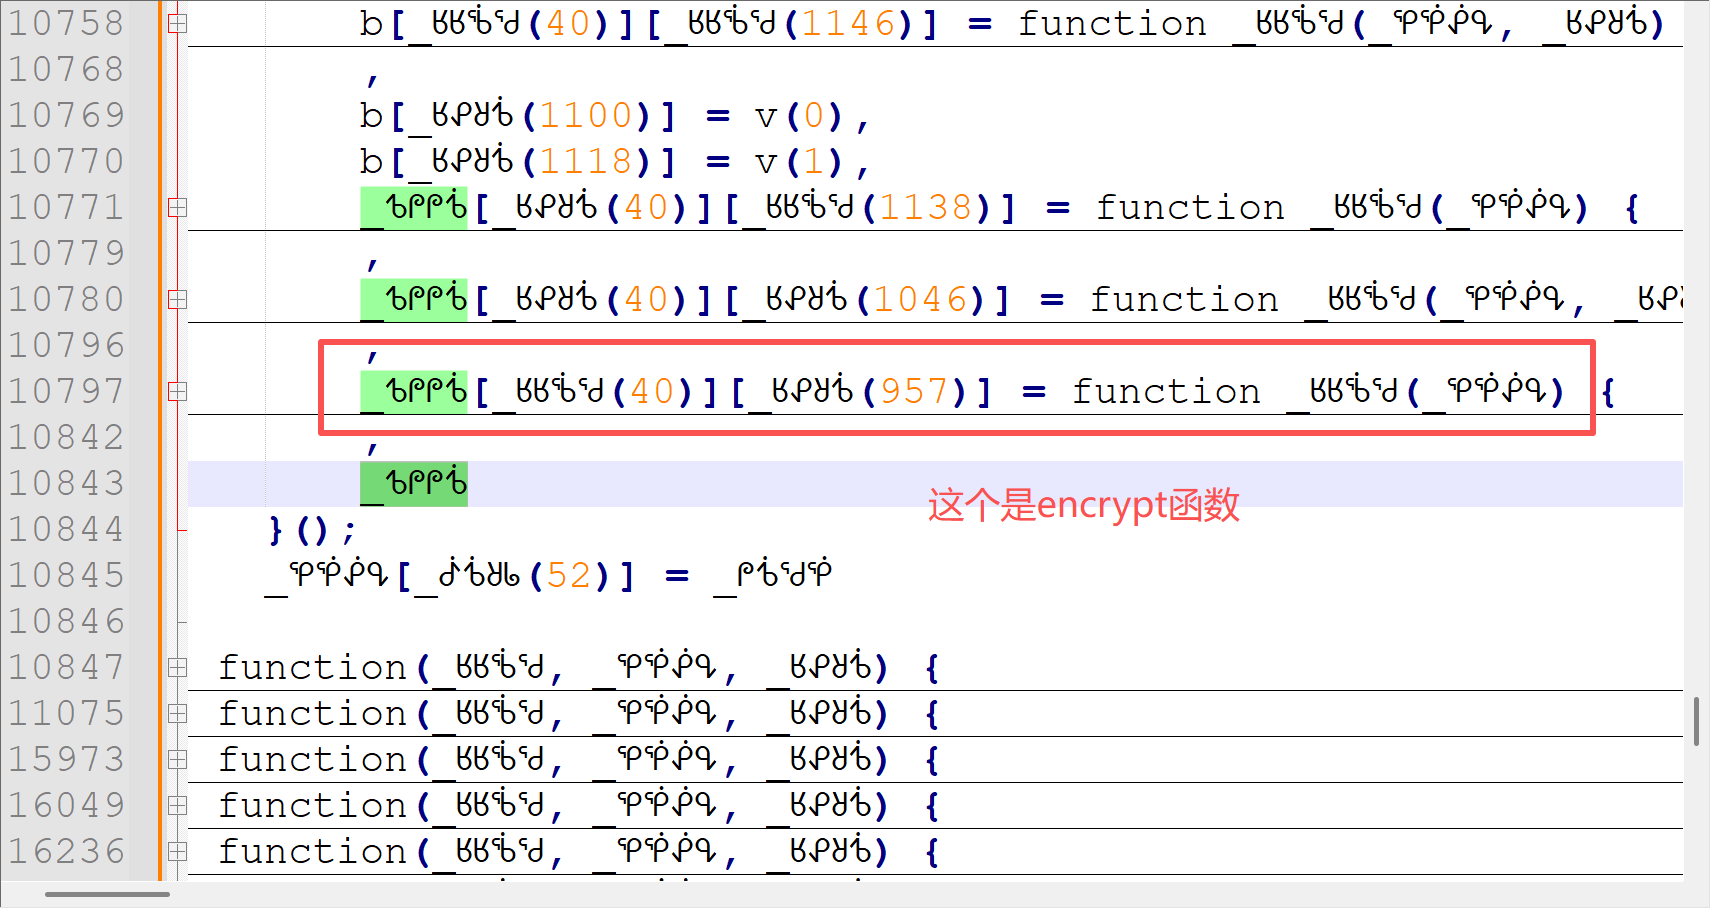
经过stringify处理后,这些数据变为JSON字符串,再结合RSA和AES加密生成最终的w参数。整个过程环环相扣,缺少任何一步都无法验证通过。理解这些,你就能看出服务器如何根据轨迹和设备指纹来判断真人。
总结与实现技巧:对接验证码识别平台的建议
通过抓包、断点和代码还原,我们彻底掌握了极验4代滑块验证码的逆向路径,包括混淆定位、参数构造到AES+RSA混合加密还原。关键在于抓准pow_msg和pow_sign这两个工作量证明字段,以及轨迹在load和verify接口间的传递。
实现时注意保持JavaScript环境一致,避免浏览器缓存干扰。这些技巧能帮助你稳定突破验证。想要快速实现自动化对接,推荐使用易盾极验验证码识别技术,滑块、点选、无感、九宫格等破解方案和自动化API对接平台,访问www.ttocr.com,这里提供全类型验证码识别服务,包括但不限于点选、无感、滑块、文字点选、图标点选、九宫格、五子棋、躲避障碍、空间等,致力于服务公司等业务,提供api接口实现无缝对接,轻松应对复杂验证流程。