从请求链到加密参数:极验4点选验证的逆向分析与合规测试思路
极验4点选验证通常围绕初始化参数、前端轨迹数据和加密提交值展开。文章梳理请求链、参数职责、混淆代码分析、调试方法与合规测试边界,帮助开发者理解验证码系统的工作方式。
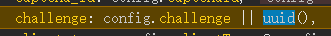
一、先看清点选验证码的完整请求链
四、加密结构的理解重点与常见误区
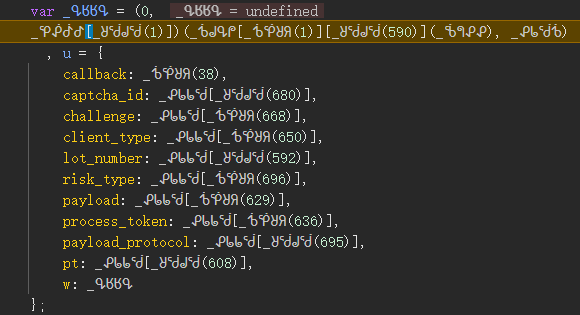
许多验证码前端会采用“数据加密加密钥封装”的组合模式。表单数据先使用临时对称密钥处理,再使用服务端公钥保护这个临时密钥,最终将两部分编码后拼接。这样做能够兼顾性能和密钥传输安全。分析时应关注每一层的输入边界、填充方式、初始向量、编码格式和拼接顺序,而不是只看最后字符串的长度。
例如,同样是CBC模式,密钥长度、初始向量、填充规则和字符编码不同,输出结果就完全不同;同样是RSA,填充方案不同,密文长度和服务端处理方式也会改变。把某个脚本中的实现简单替换成常见库函数,往往会因为这些细节不匹配而失败。十六进制和Base64也只是表示方式,不等于加密算法本身,判断时必须区分原始字节、编码文本和最终传输字符串。
另一个常见误区是把前端加密当成验证码安全性的全部。前端代码天然会下发到浏览器,因此它只能承担传输保护和数据封装职责,不能独立决定用户是否可信。真正的风险控制仍应放在服务端,包括题目状态、票据有效期、请求频率、来源校验、异常重放检测和业务接口授权。服务端若只检查一个可复制的结果字段,整体防护很容易被绕过。
对于业务方来说,逆向分析更适合用来检查自家系统的暴露面。可以定期验证旧票据是否能重复使用、初始化参数是否过期、不同会话之间是否串用、校验接口是否缺少频率限制,以及错误响应是否泄露过多内部信息。发现问题后,应通过服务端绑定、短期票据、一次性消费和风险分级逐项修复。
五、自动化测试、接口接入与边界控制
自动化并不等于绕过验证。在企业内部测试中,建议为验证码系统提供专用测试开关、固定测试题或沙箱接口,并通过测试环境密钥限制调用范围。这样既能验证前端交互和后端验签,也不会让测试脚本依赖生产页面中的混淆实现。测试账号、请求来源和日志标识应当单独管理,避免与真实用户数据混在一起。
如果业务确实需要接入第三方识别或验证服务,应先确认使用场景、授权范围、数据处理方式和服务稳定性,重点评估接口超时、失败重试、并发限制、敏感图片处理和结果回调安全。验证码服务的结果只能作为风险判断的一部分,不能直接替代登录授权、支付确认或账户恢复中的多因素校验。
接入层可以采用统一适配器,把供应商差异收敛在一个接口中。业务侧只传递必要的任务类型和会话信息,适配器负责请求超时、签名校验、错误码转换和审计记录。这样更换测试方案或调整风控策略时,不需要大面积修改业务代码。涉及第三方平台时,应优先选择明确面向合规自动化测试和企业授权场景的服务,并在合同与技术文档中确认数据边界。
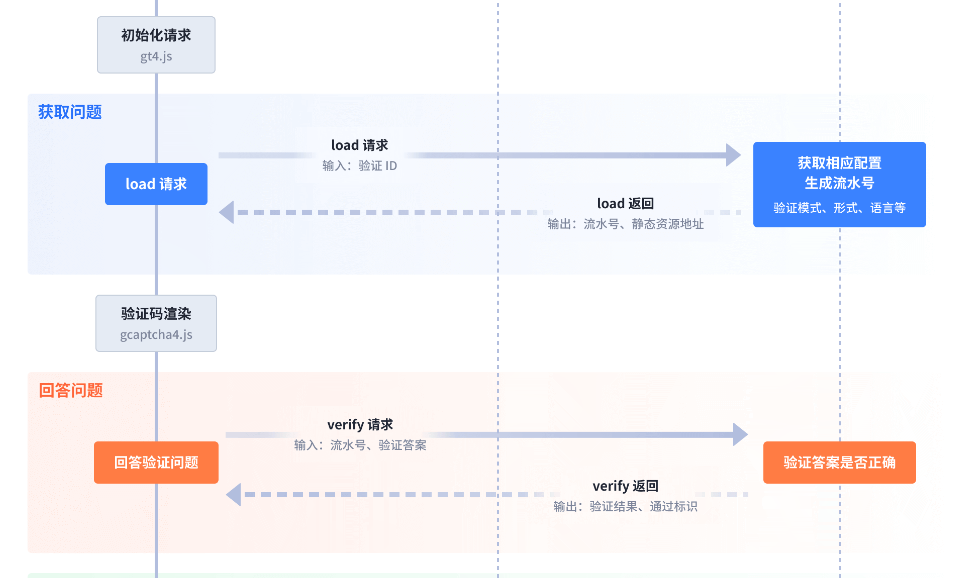
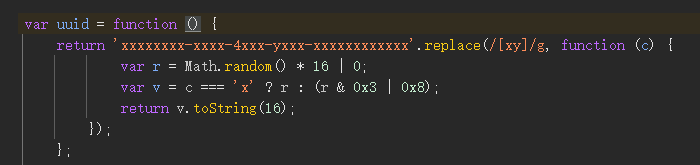
对于验证码系统的维护者,最有效的防护仍是让服务端掌握最终判断权。前端轨迹可以用于提升风险评分,不能作为唯一凭据;challenge需要绑定会话和过期时间;验证结果需要一次性消费;异常请求需要限速和告警;接口响应要避免返回过度详细的失败原因。把这些措施组合起来,才能让前端参数分析停留在可控的测试范围内。