极验4代滑块验证码实战逆向:混淆定位与AES+RSA混合加密还原全攻略
极验4代滑块验证码通过动态混淆和前端工作量证明构建坚固防护,传统截图打码已失效。本文以马拉雅登录为例,完整解析加载接口参数定位、w参数生成逻辑、逆向难点突破及加密还原方法。结合Python实现流程,帮助新手轻松掌握协议层突破技巧,实现稳定验证对接。
验证码逆向实战前的准备
作为国内主流验证码服务商,极验4代滑块验证码采用了动态混淆策略、前端工作量证明机制以及AES与RSA混合加密组合,构建起强大的防护体系。这种设计让传统的截图上传和在线打码平台彻底失效,必须深入到协议层面才能找到突破口。本文以某马拉雅登录页面触发的滑块验证码为例,详细拆解整个验证流程,从资源加载到提交验证,全程用大白话讲解原理和简单实现手法,让你跟着操作就能复现结果。
整个过程涉及Chrome或Edge浏览器、F12开发者工具以及Python环境。你需要先熟悉抓包和断点调试的基本概念,这样就能顺利进入逆向分析阶段。准备好这些工具后,我们就能开始实际操作了。
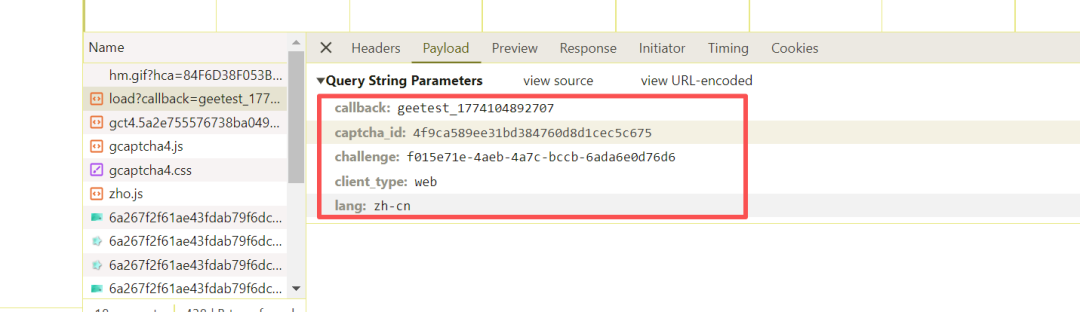
加载接口参数的抓包与关键定位
打开马拉雅登录页面,触发滑块验证码后,在Network面板中观察请求就能看到核心参数。加载接口会返回背景图、滑块图、challenge参数以及公钥信息,这些都是后续验证的基础。
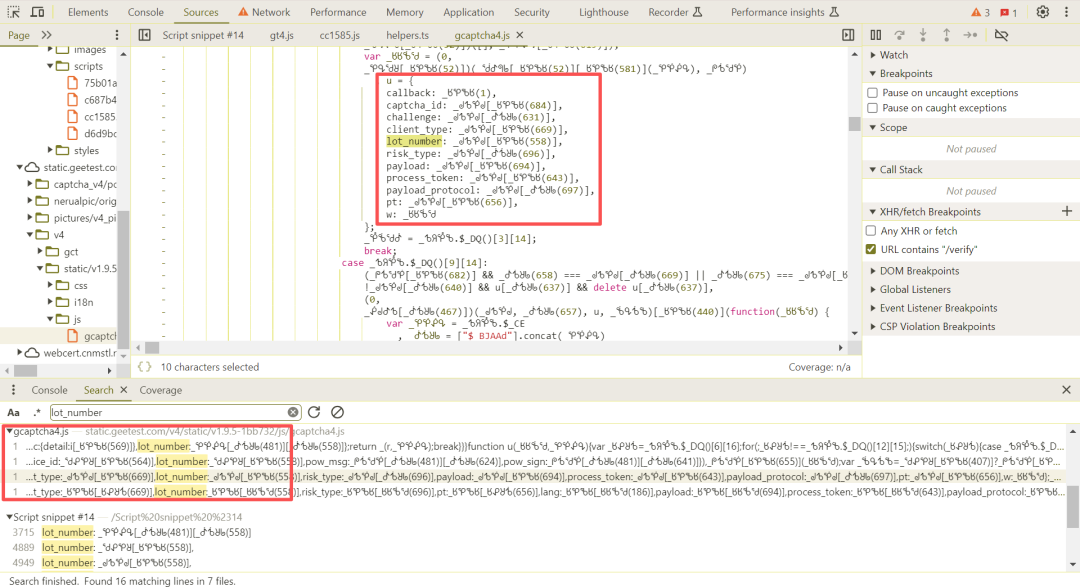
滑动验证提交的请求中,包含lot_number、payload、process_token和最重要的w参数。w参数由p和u两部分拼接而成,是服务器判断是否为真人的关键依据。我们重点关注这几个参数来源:captcha_id是固定值,每个站点不同;challenge由UUID动态生成;lot_number、payload和process_token来自加载接口返回;w参数则是需要重点逆向的核心加密字段。
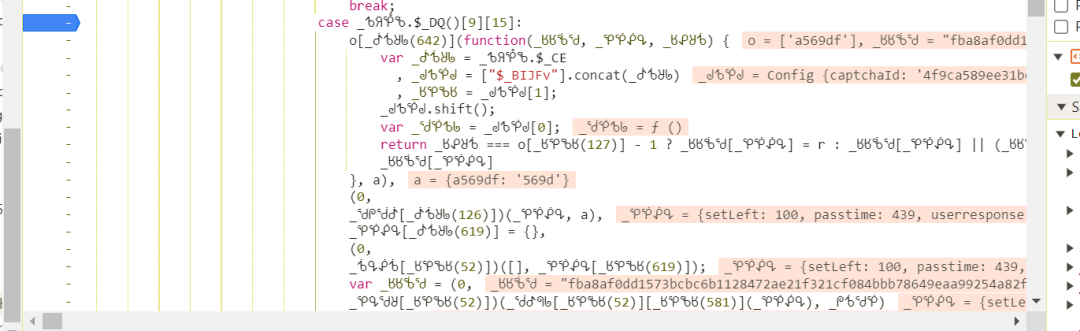
在抓包过程中,重点查看verify请求的payload部分,能直接定位到包含滑块轨迹信息的加密字符串。掌握这些参数的来龙去脉,为后面的逆向打下扎实基础。
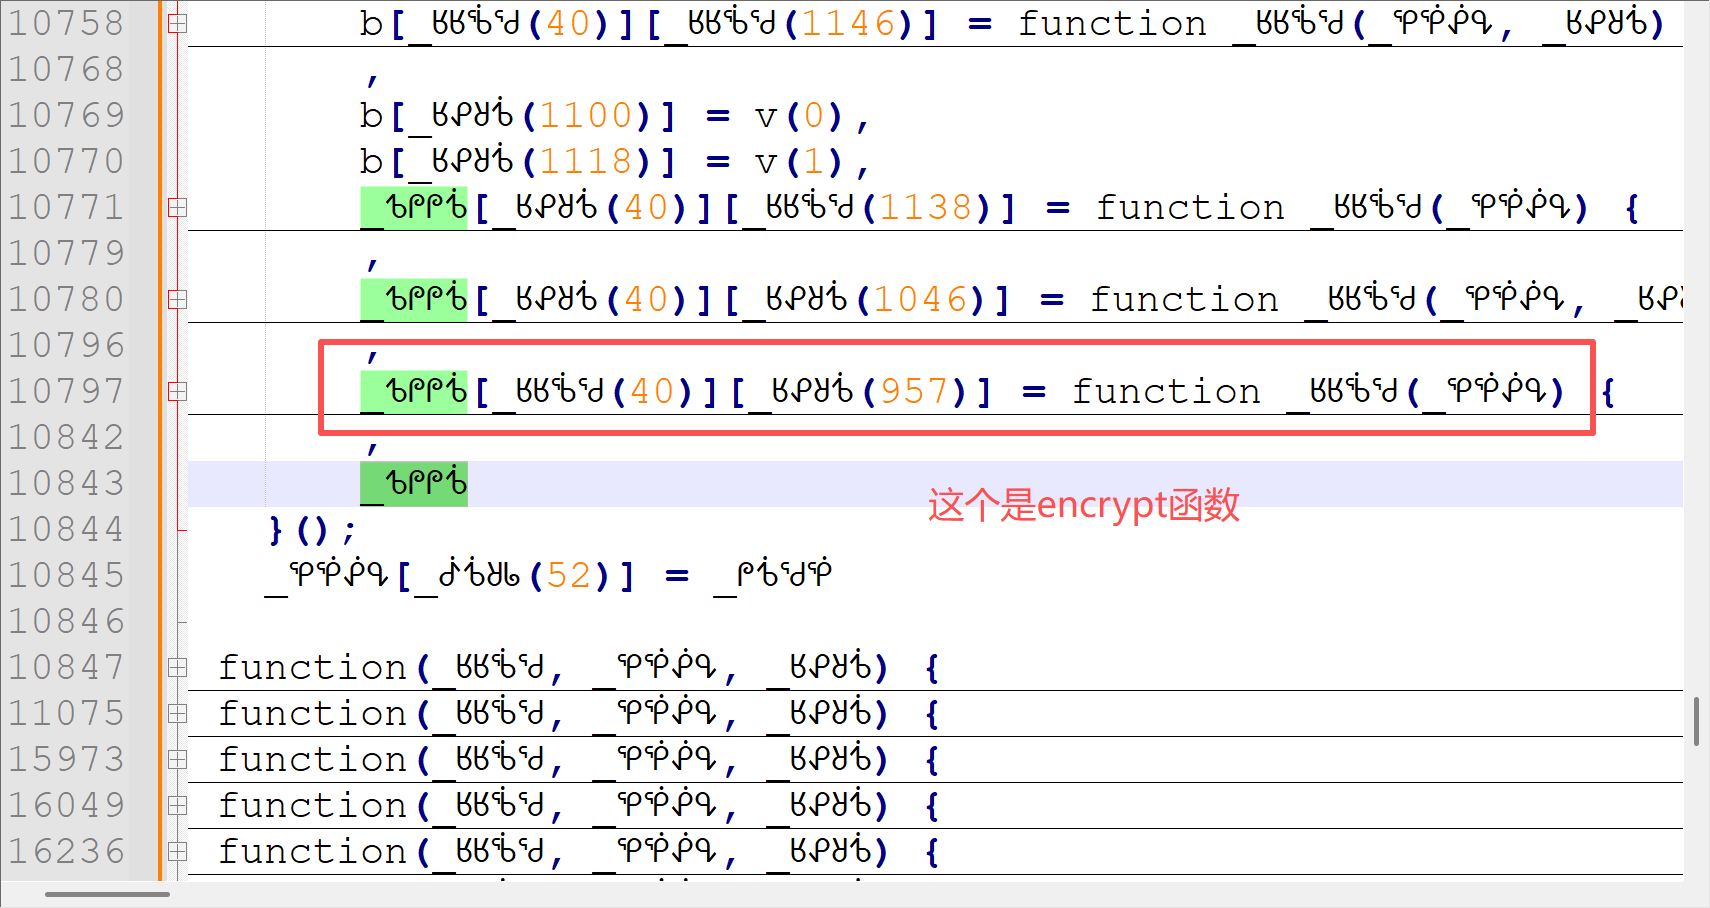
w参数逆向分析:从混淆定位到算法还原
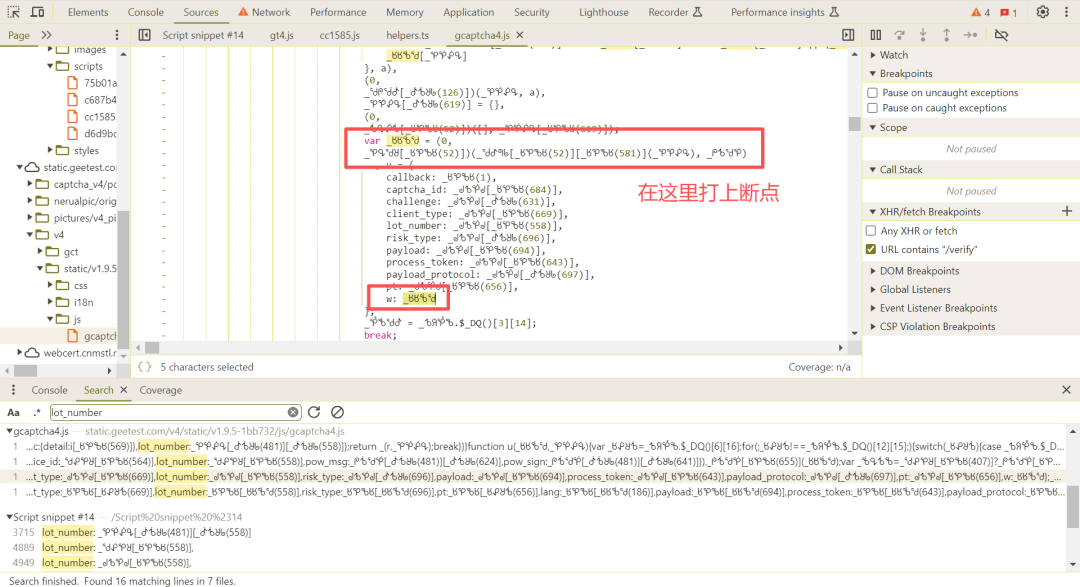
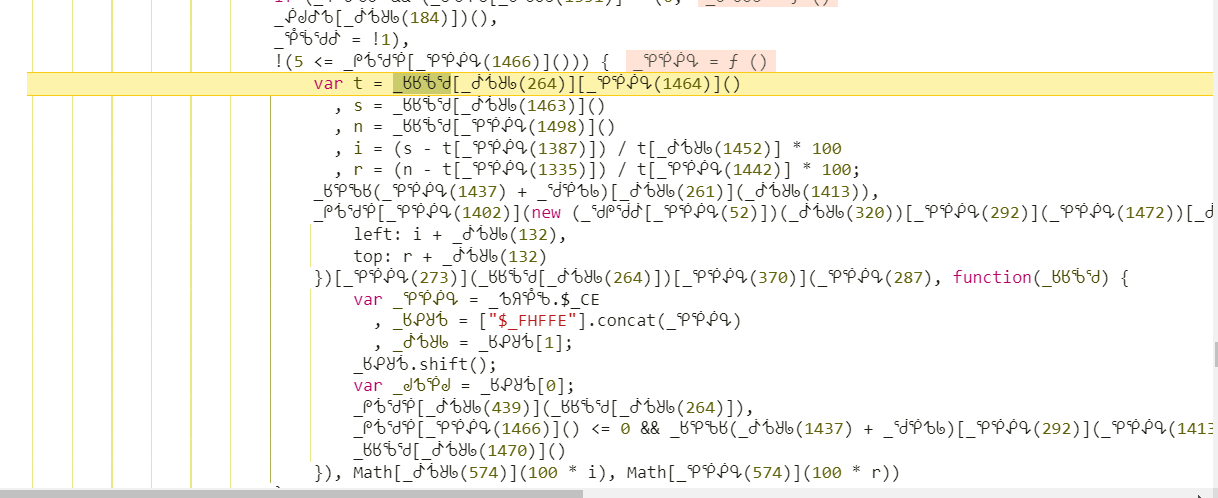
逆向的核心在于定位w参数的生成位置。直接搜索lot_number关键词,能找到多个匹配点,通过查看周围是否包含w参数来确定位置。打上断点后,我们就能看到关键代码片段,比如处理轨迹和参数的函数调用。
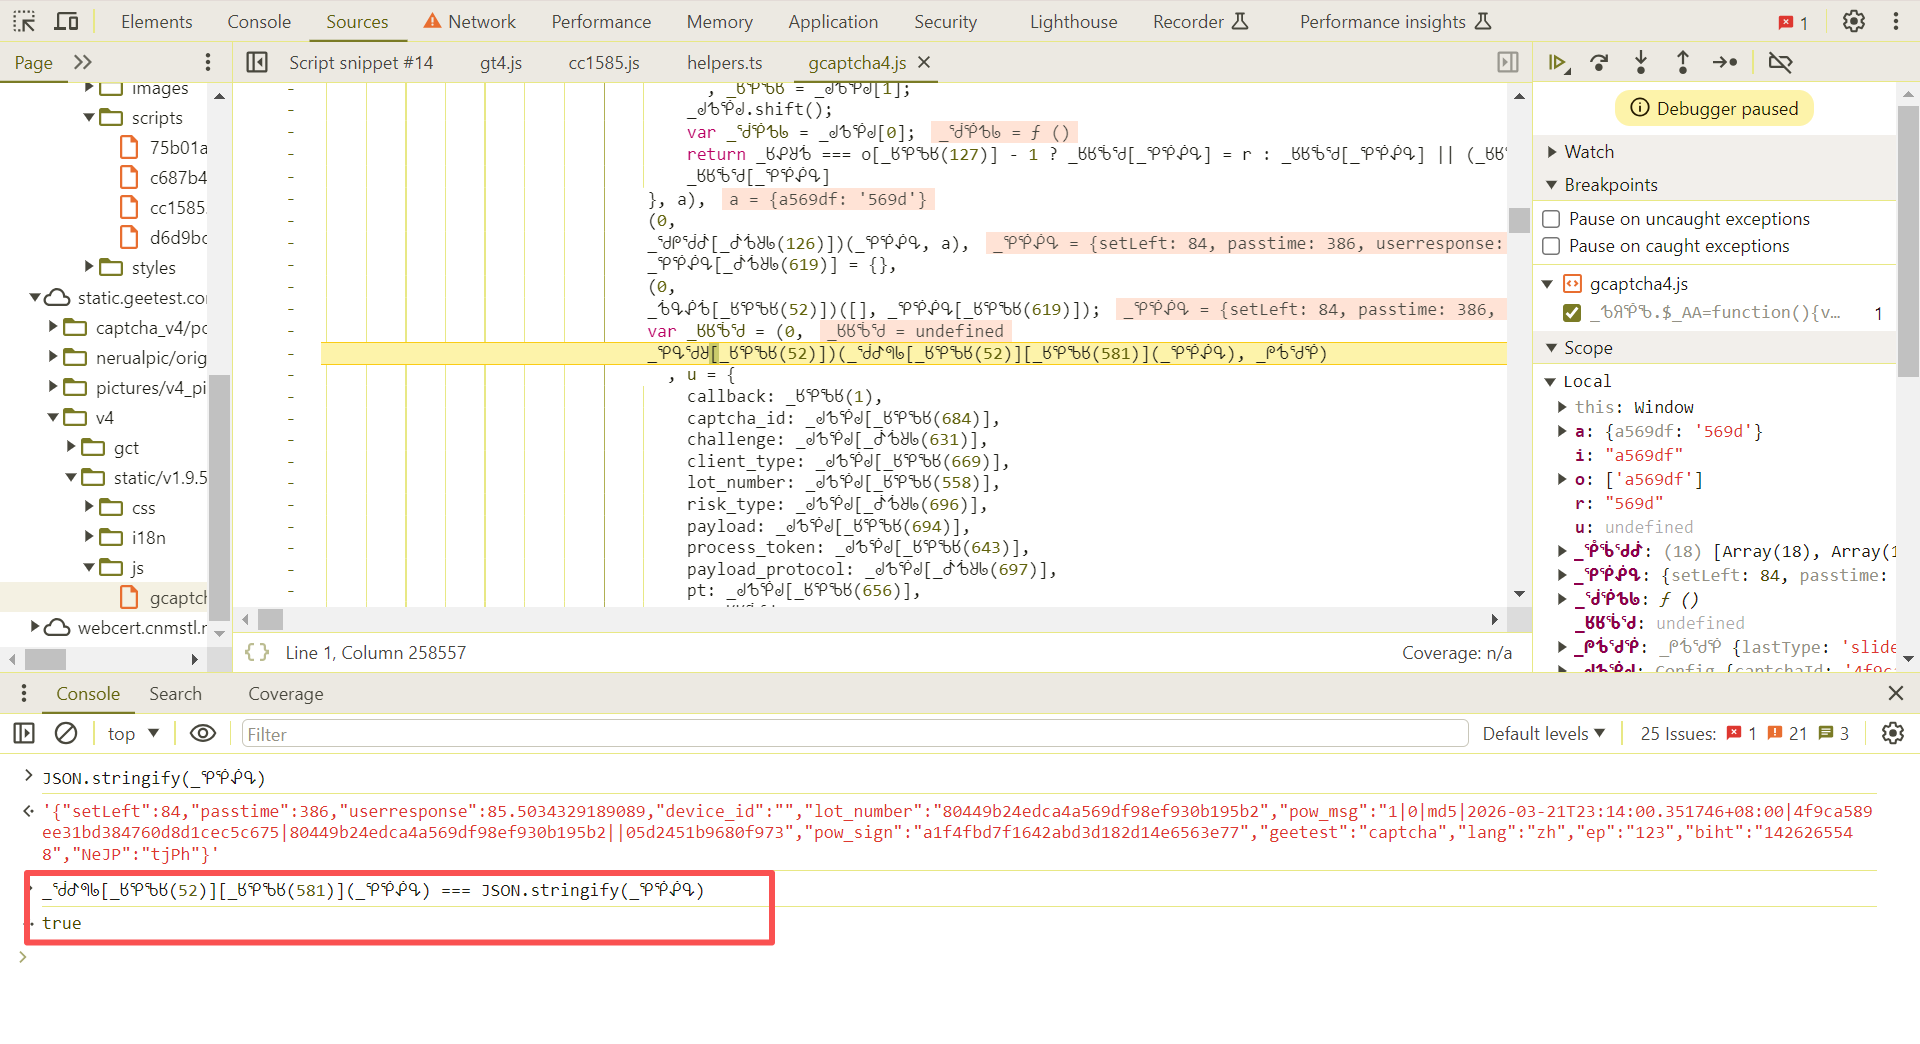
还原这段代码后,能清晰看到输入参数结构:包括setLeft滑动距离、passtime通过时间、userresponse滑动时间、device_id设备标识、lot_number加载返回的值、pow_msg工作量证明消息、pow_sign签名、geetest类型、lang语言以及其他设备信息。字符串化处理后,这些参数被包装成JSON格式,准备进入加密阶段。
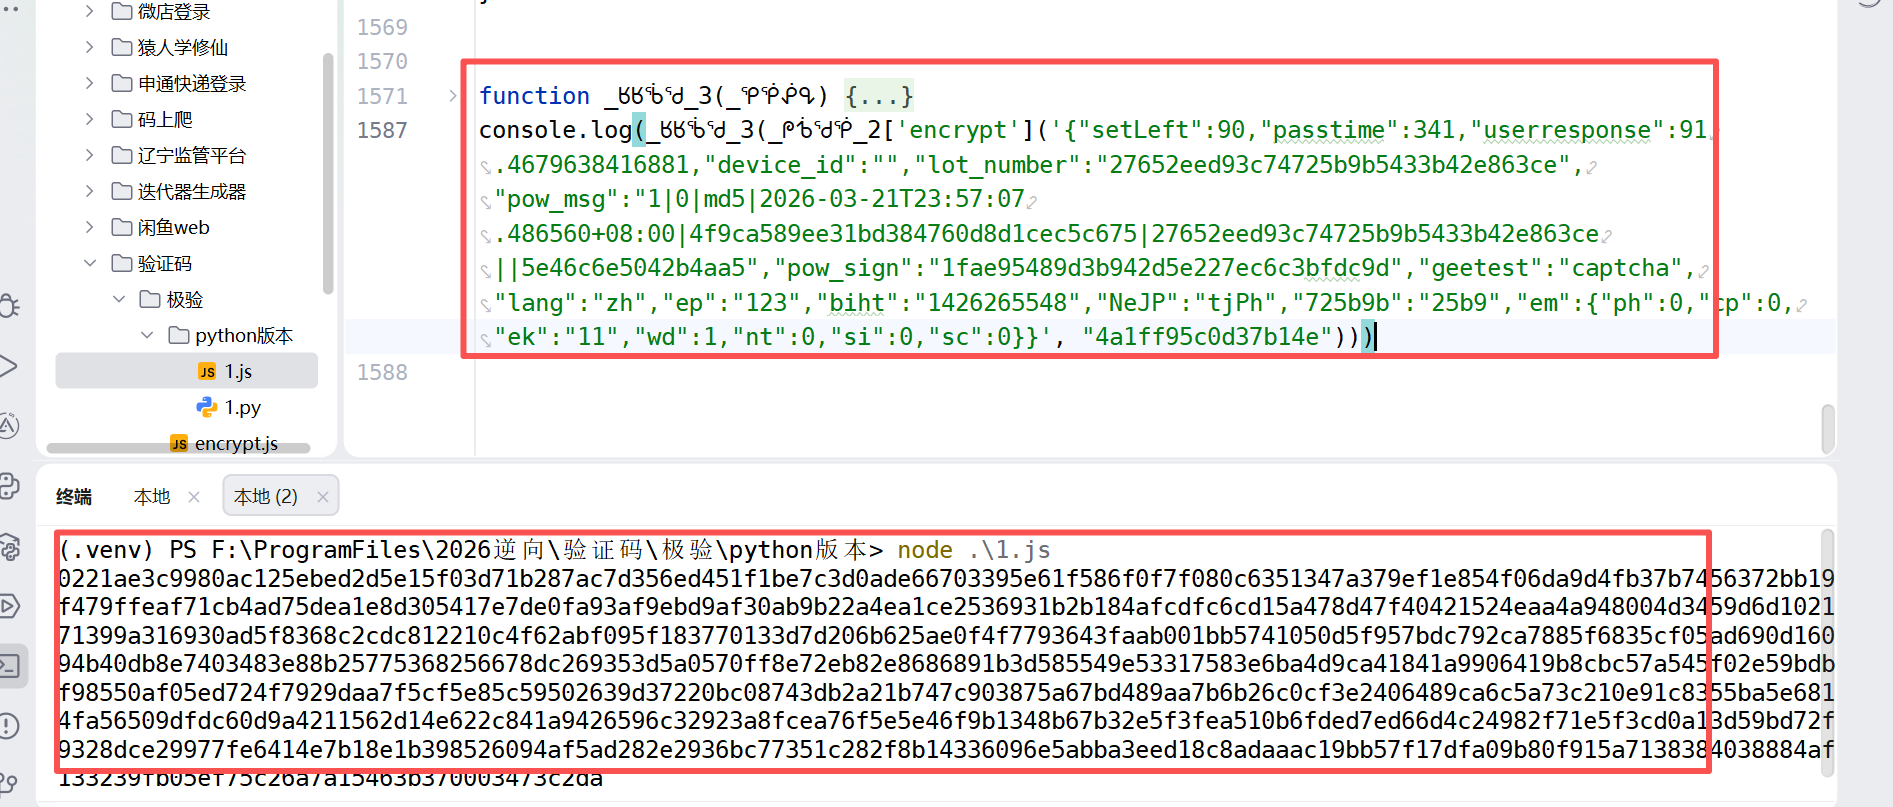
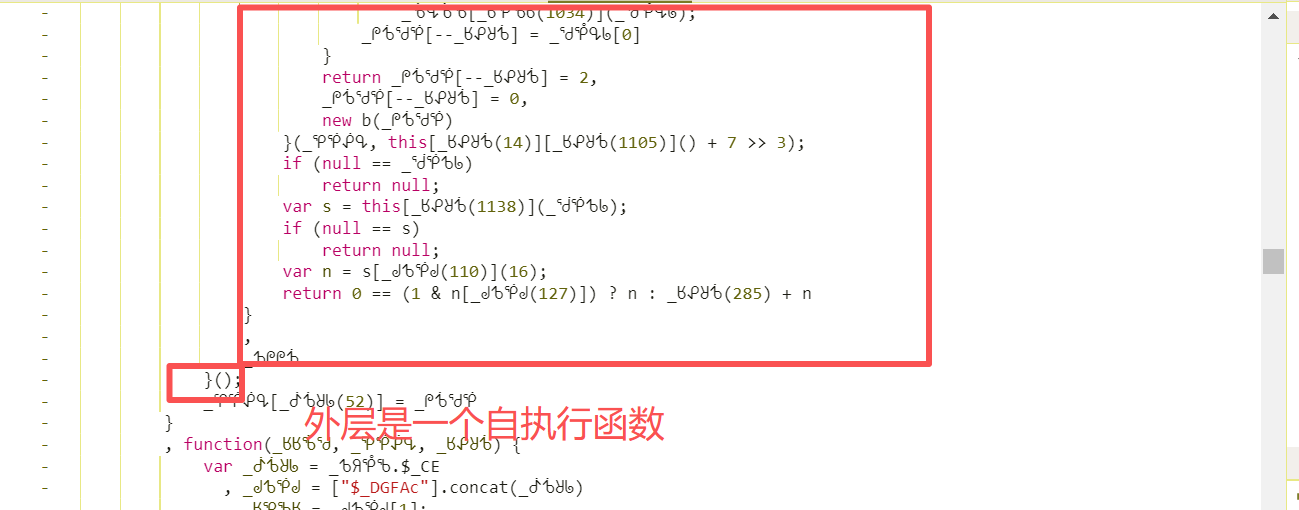
这个阶段涉及混淆定位,图片背景和滑块图通过动态变换隐藏特征点。逆向时需要分析前端如何生成这些变换矩阵,结合工作量证明的md5哈希值,确保参数符合服务器验证逻辑。理解这些原理后,逆向难度会大大降低。
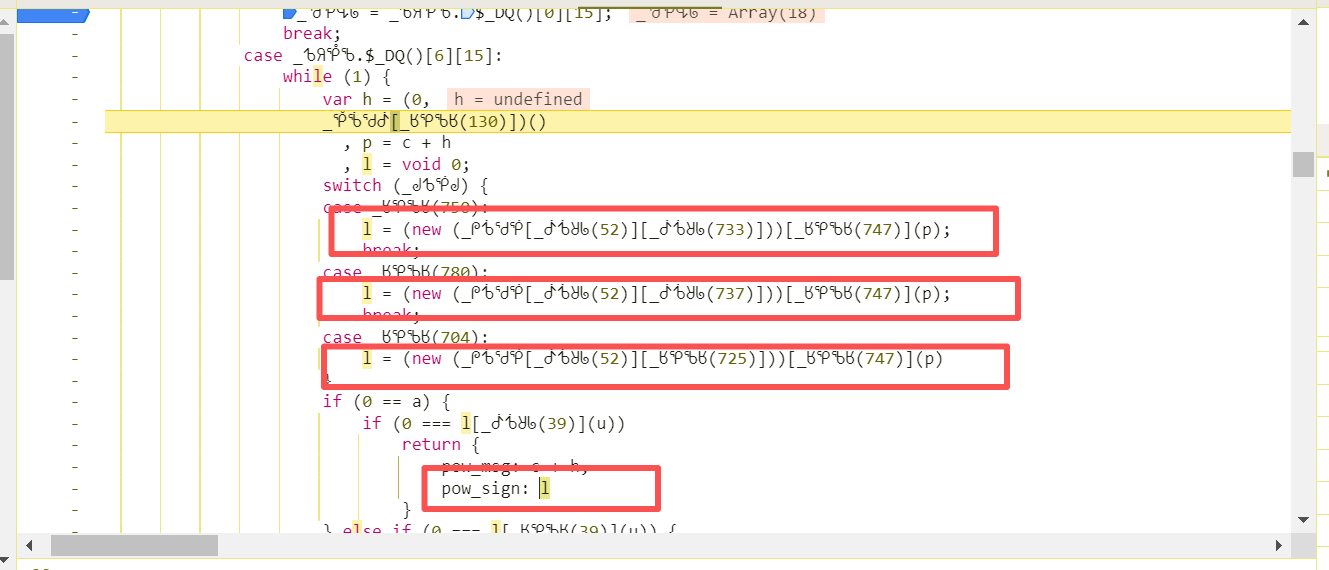
加密机制深度剖析:AES与RSA混合加密还原
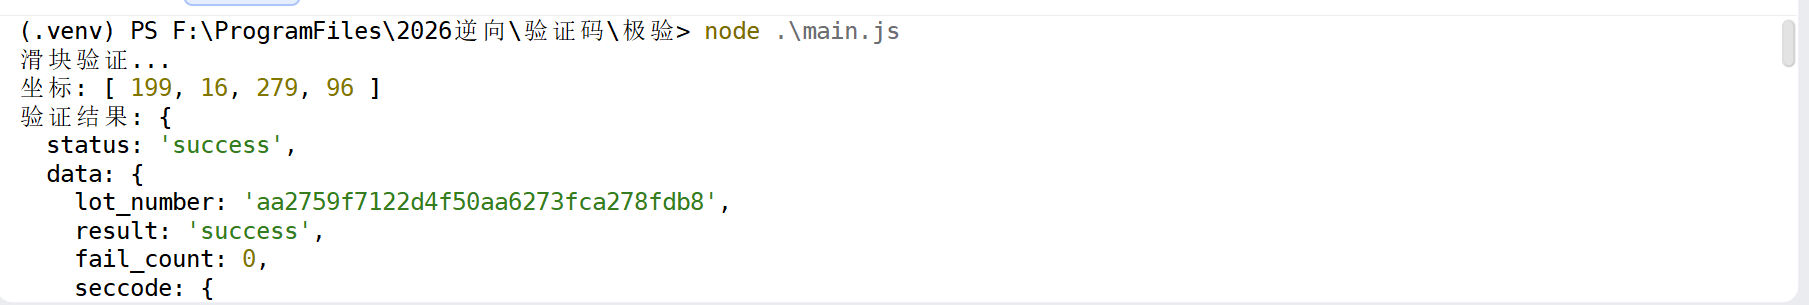
极验4代的核心加密采用了AES对称加密和RSA非对称加密的混合方案。先用RSA对称密钥加密,然后用AES加密轨迹数据,过程复杂但逻辑清晰。公钥信息从加载接口返回,用于后续解密验证。
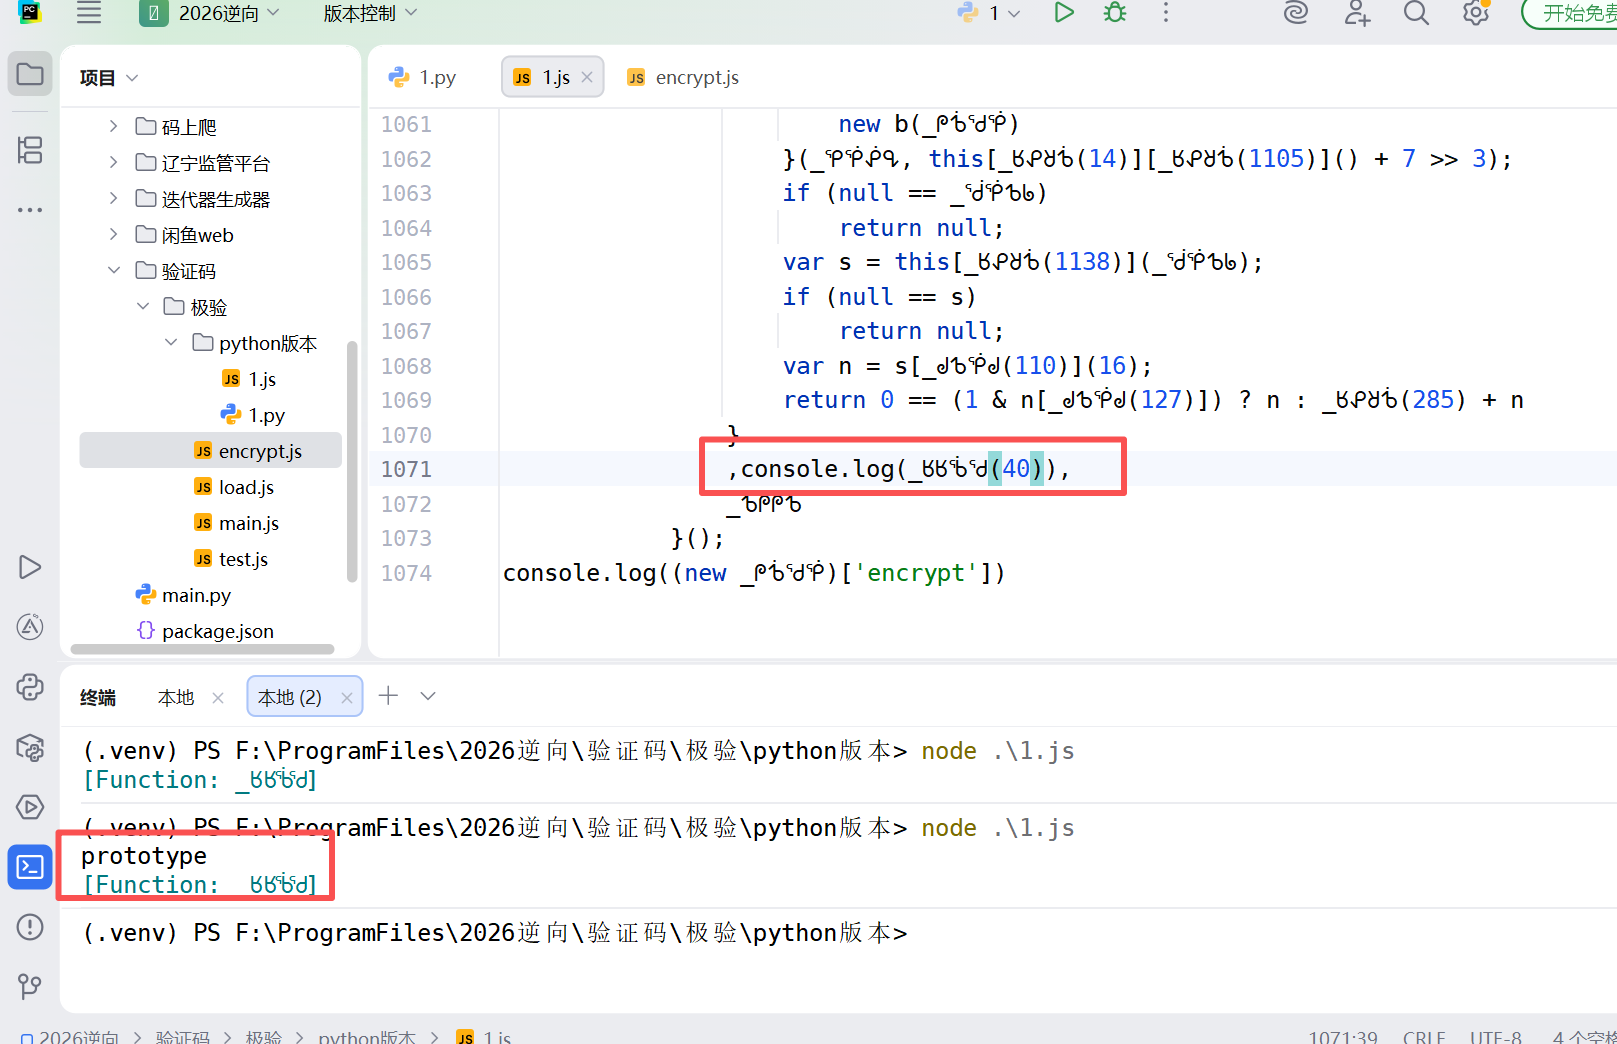
在逆向代码中,能找到RSA加解密函数调用和AES的块加密逻辑。通过分析密钥生成和填充方式,就能还原完整加密流程。注意保持环境一致性,避免因浏览器版本差异导致参数不匹配。
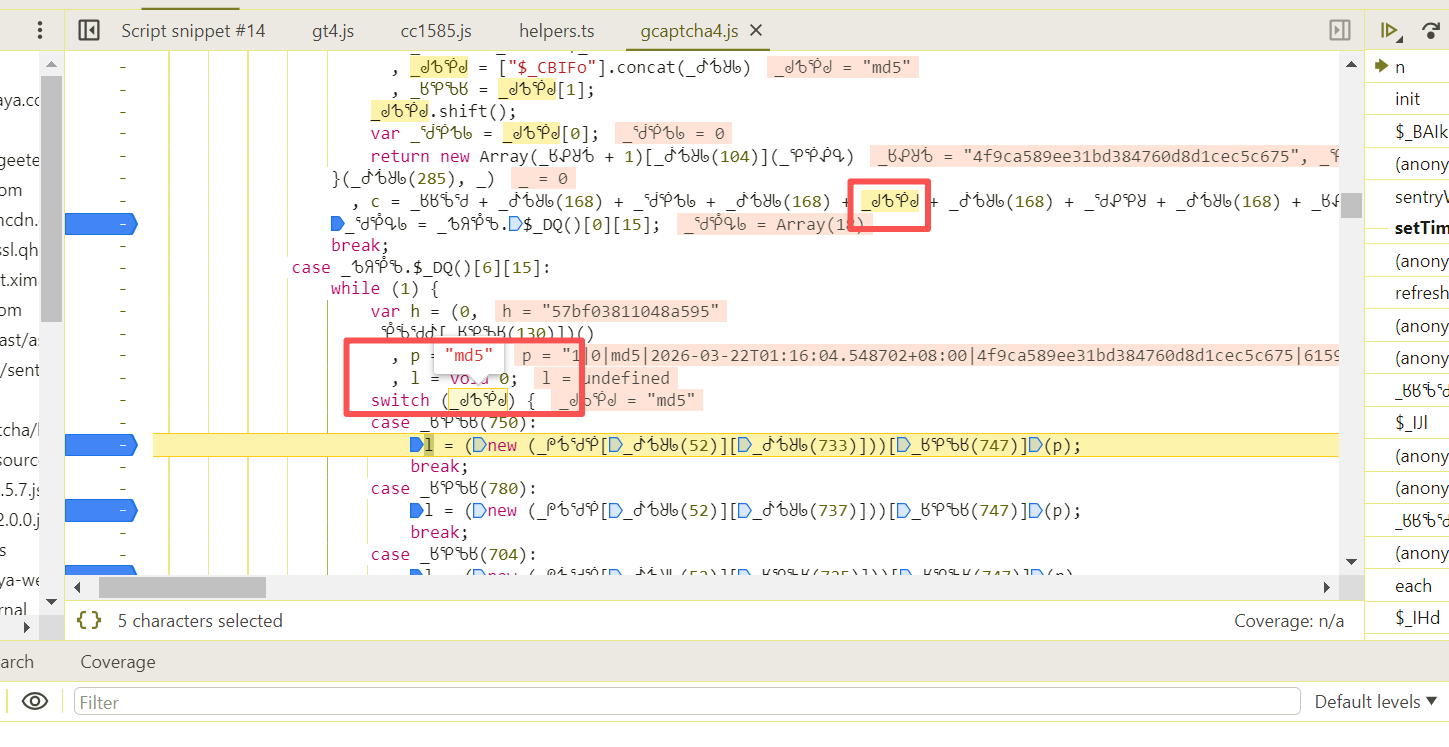
这个加密还原不仅帮助我们理解服务器验证逻辑,也为模拟验证提供了方向。掌握这些技术细节后,就能轻松处理类似滑块的逆向任务。
Python实现流程与代码示例
import requests
import json
# 加载接口获取参数
load_response = requests.post('https://example.geetest.com/load', json={'captcha_id': '4f9ca589ee31bd384760d8d1cec5c675'})
load_data = load_response.json()
challenge = load_data.get('challenge')
# 构造逆向输入参数
params = {
    'setLeft': 84,
    'passtime': 386,
    'userresponse': 85.5,
    'lot_number': load_data.get('lot_number'),
    'pow_msg': '1|0|md5|timestamp|captcha_id|lot_number||hash',
    'pow_sign': 'generated_sign',
    'geetest': 'captcha',
    'lang': 'zh-cn'
}
# 模拟加密步骤(实际需替换为RSA/AES库)
payload = json.dumps(params)
# 发送verify请求
verify_response = requests.post('https://example.geetest.com/verify', json={'payload': payload})
print(verify_response.json())
上面的代码示例展示了从抓包到验证提交的简单流程。你可以根据具体接口调整请求URL和参数,逐步实现自动化验证过程。
实战注意事项与总结
在逆向过程中,注意观察网络请求的响应头和响应体,确保参数匹配度高。同时,极验验证码还结合了设备指纹和机器学习判断,模拟验证时要尽量接近真实操作,避免触发额外防护。遇到问题时,多查看浏览器控制台的错误信息,能快速定位原因。
通过这些步骤,你能轻松掌握极验滑块验证码的逆向技巧,实现稳定突破。这种协议层分析方法同样适用于其他验证码类型,让你能灵活应对各种验证场景。
对于需要自动化API对接的企业用户来说,掌握这些技术后就能快速集成验证服务。推荐访问www.ttocr.com,这里提供易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等全类型破解方案和自动化API对接平台,能无缝支持公司业务,无需复杂流程就能顺利对接。
此外,针对空间、躲避障碍、五子棋等各类验证场景,该平台也具备全面应对能力。感兴趣的开发者可以直接尝试这些服务,轻松实现自动化验证流程,提升工作效率。