极验4代滑块验证码实战逆向:解密滑动距离与AES+RSA加密核心逻辑
极验4代滑块验证码采用动态混淆、PoW机制和AES+RSA混合加密,构建坚固防护。文章通过抓包定位load与verify接口,分析challenge、lot_number等关键参数生成。重点拆解w参数从JSON对象构建到RSA加密随机密钥、AES加密轨迹数据的流程。包括用户response计算、pow_msg与pow_sign处理,以及断点追踪的逆向思路。适用于新手理解协议层突破,实现稳定验证对接。
前言
极验作为国内主流验证码服务商,其4代滑块验证码在安全上做了不少新花样。传统方式已经不灵光了,现在只能深入到协议层面去研究。咱们今天就拿一个实际登录场景的例子来拆解,从验证码弹出开始,一步步看清楚整个验证流程。重点放在加载资源、识别缺口位置,然后到提交验证时核心参数的处理上。
整个过程会用比较直白的话解释,即使你是刚接触逆向的,也能跟着一起弄清楚原理。最终能明白为什么滑动距离、时间和设备指纹这些东西怎么影响最终结果。
逆向目标和准备工作
咱们的核心任务是逆向分析验证提交请求里的那个w参数。它是服务器判断用户是否是真人最关键的依据,由两部分拼起来组成。流程大概分成两步:先是初始化加载接口,获取背景图、滑块图片、challenge参数和公钥信息;然后是提交验证接口,带着加密的轨迹和设备指纹去验证。
准备工作很简单。选Chrome或者Edge浏览器打开开发者工具,抓包就能看到请求细节。用Python环境来实现算法部分,方便后续测试和复现。工具选对,调试起来会轻松不少。
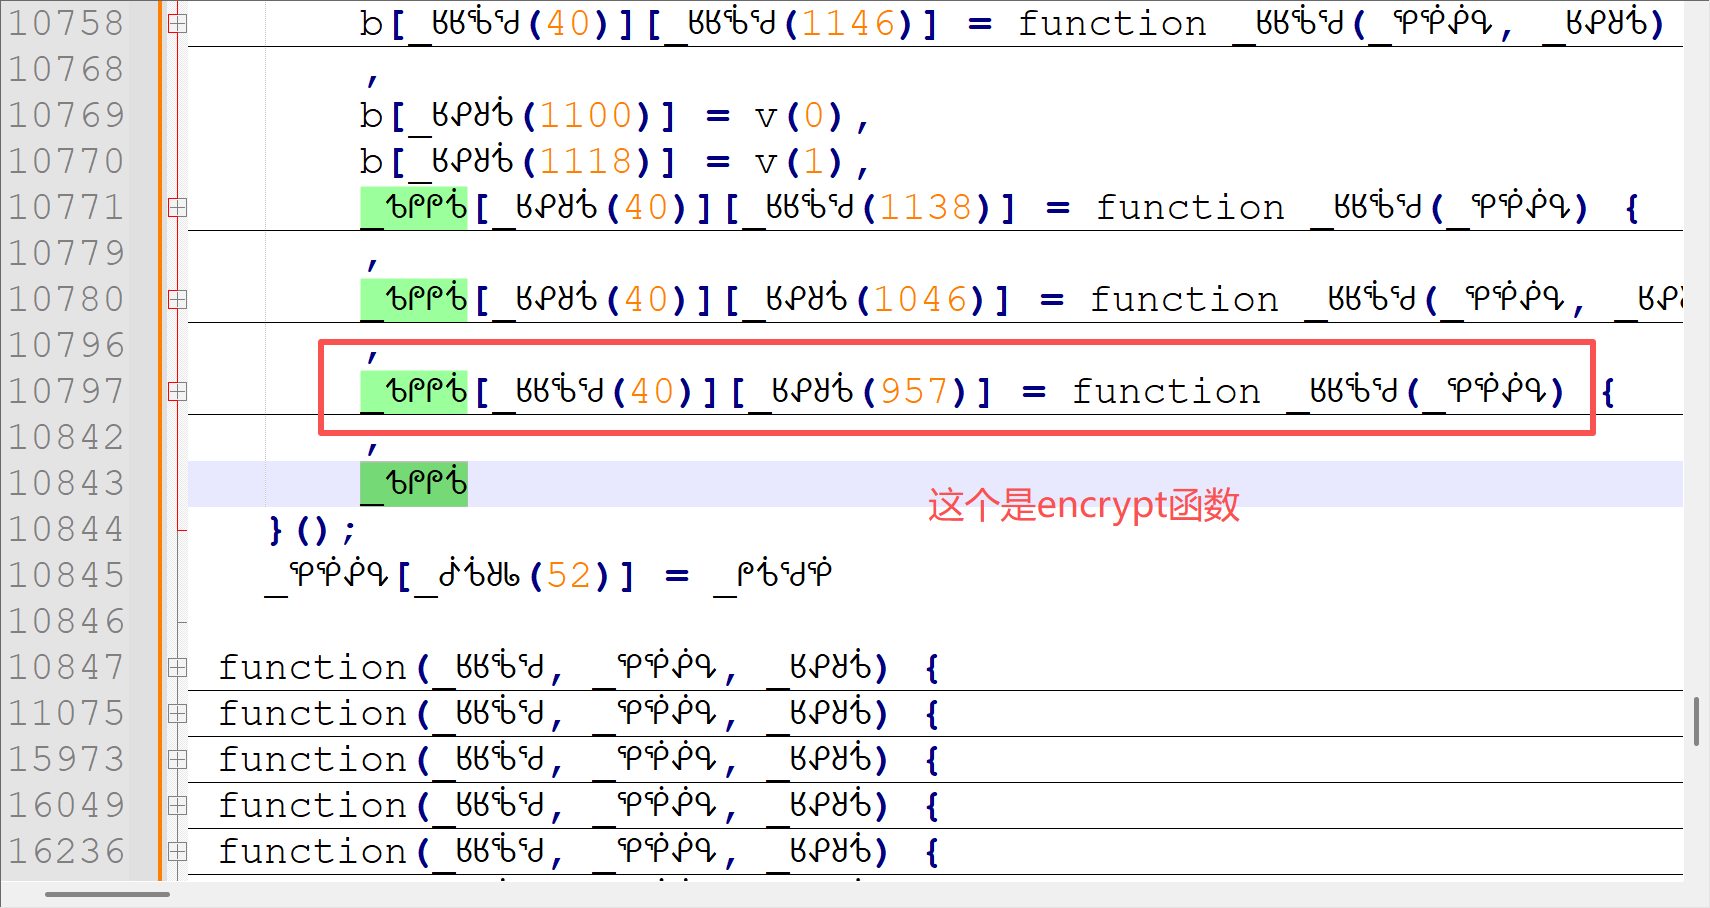
抓包分析定位参数
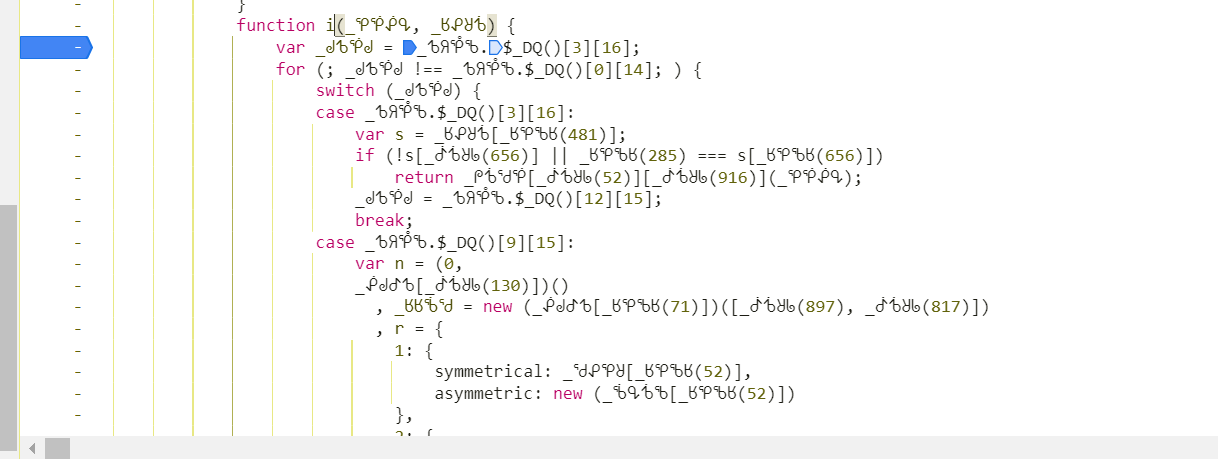
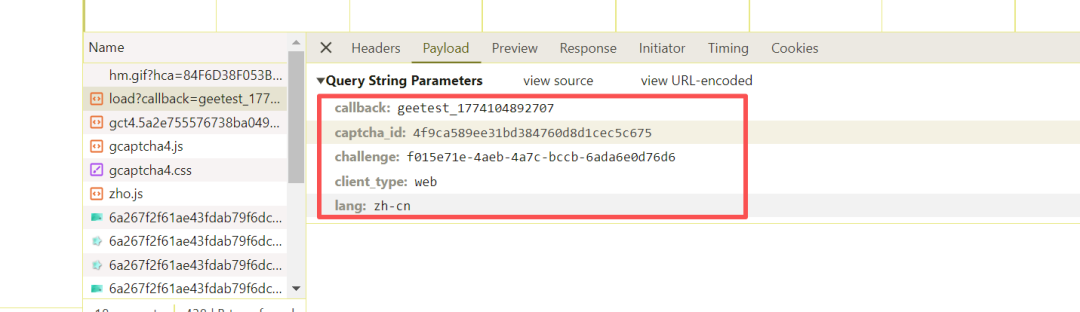
打开某个网站触发滑块验证码,在Network面板里观察请求。load接口返回固定格式,里面有captcha_id这个固定值,每个网站不一样;challenge参数由UUID函数动态生成;client_type显示web端;lang是中文设置。
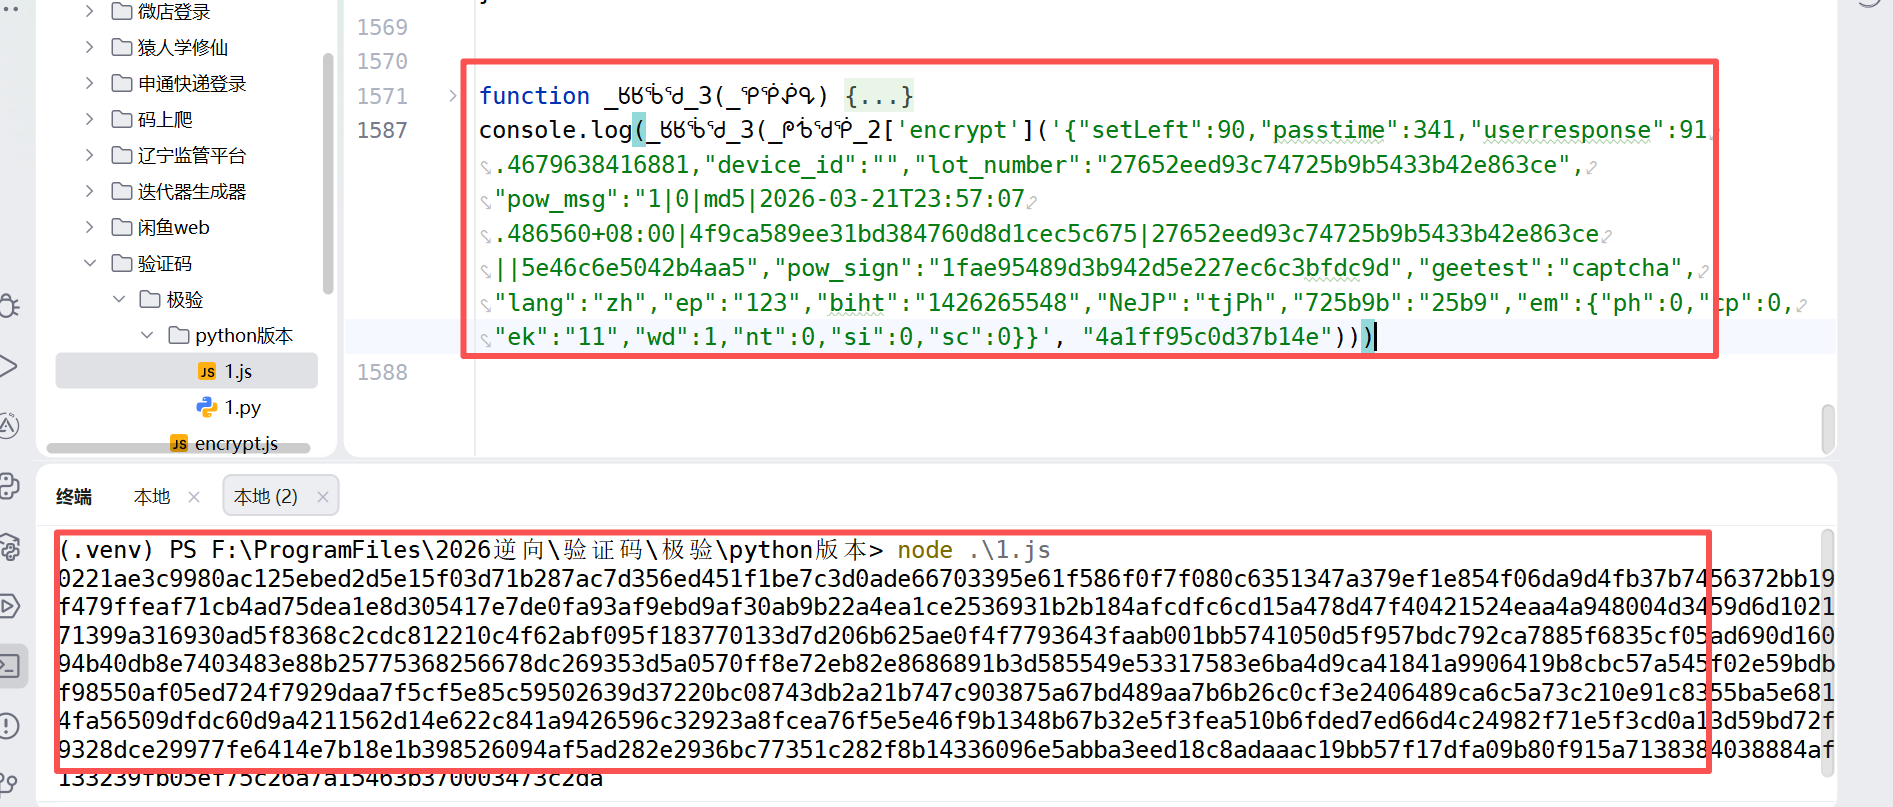
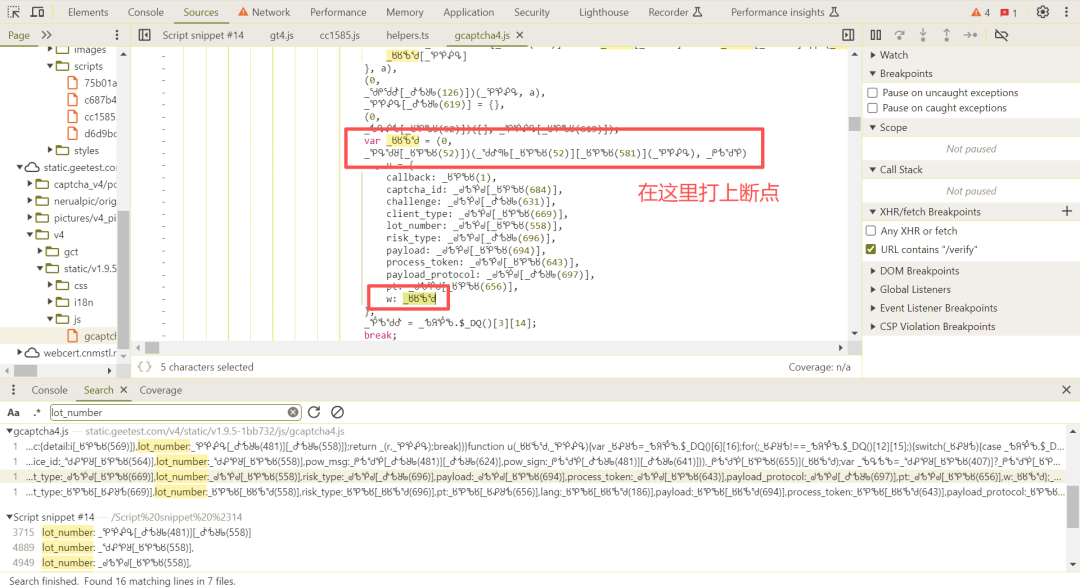
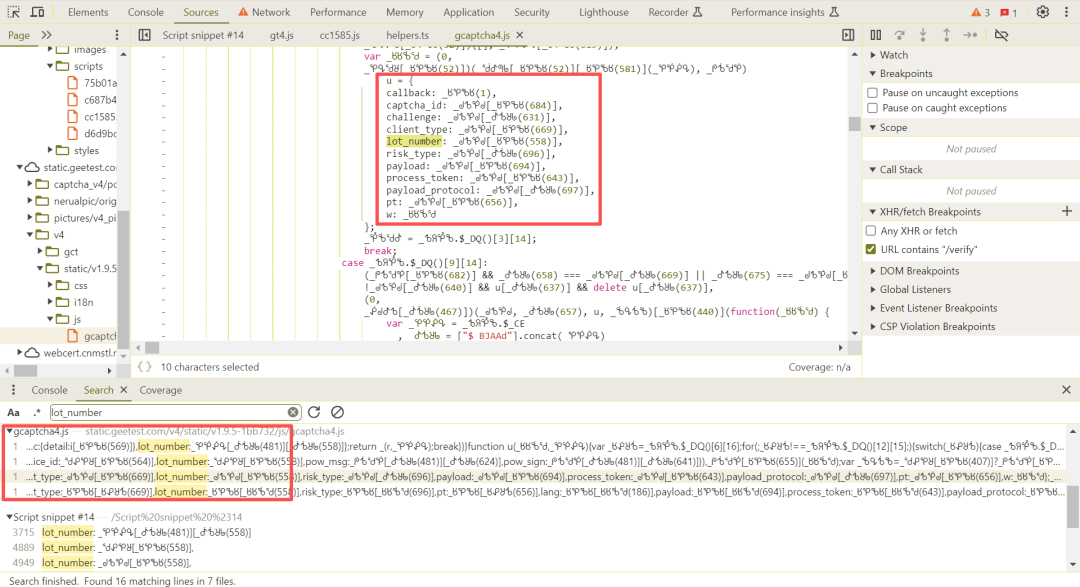
接下来滑动滑块触发verify请求,参数里包括lot_number、payload、process_token这些load接口返回的数值。w参数就是我们要重点研究的加密核心。它包含滑动距离、经过时间、用户响应时间、设备id、pow_msg这些信息。搜索lot_number关键词能找到几个匹配点,进入查看周围是否有w参数,从而确定生成位置。
- captcha_id:固定值,站点专属
- challenge:UUID生成
- lot_number、payload、process_token:来自load返回
- w:核心加密参数
这些参数能帮我们快速定位关键代码位置,打断点追踪。
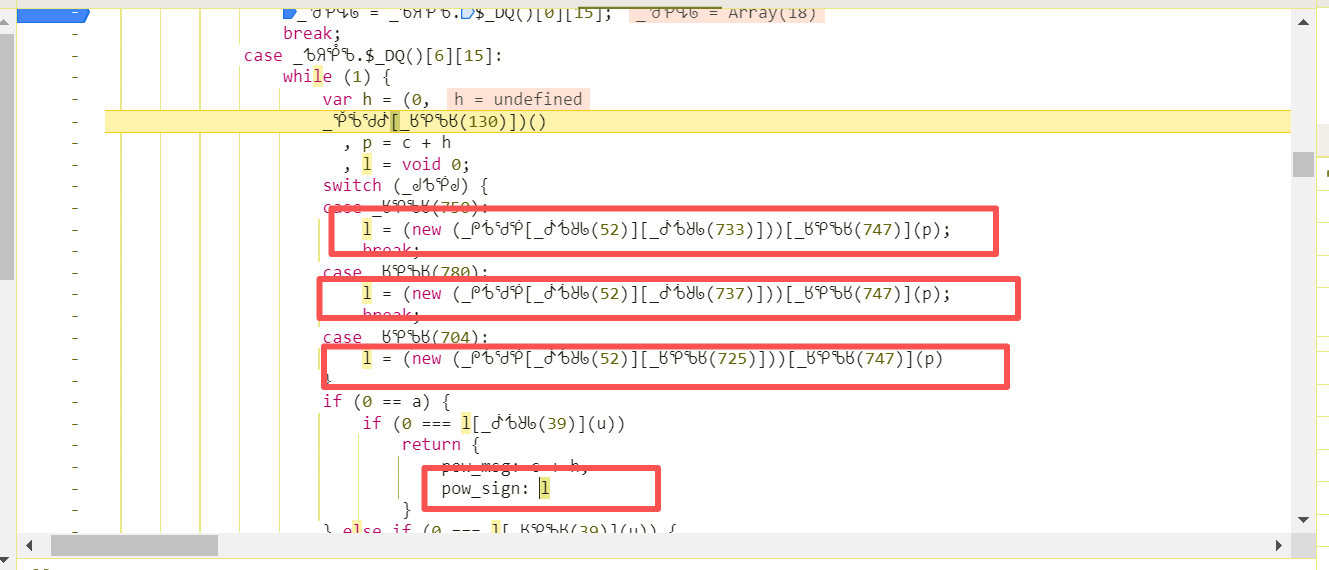
w参数逆向分析
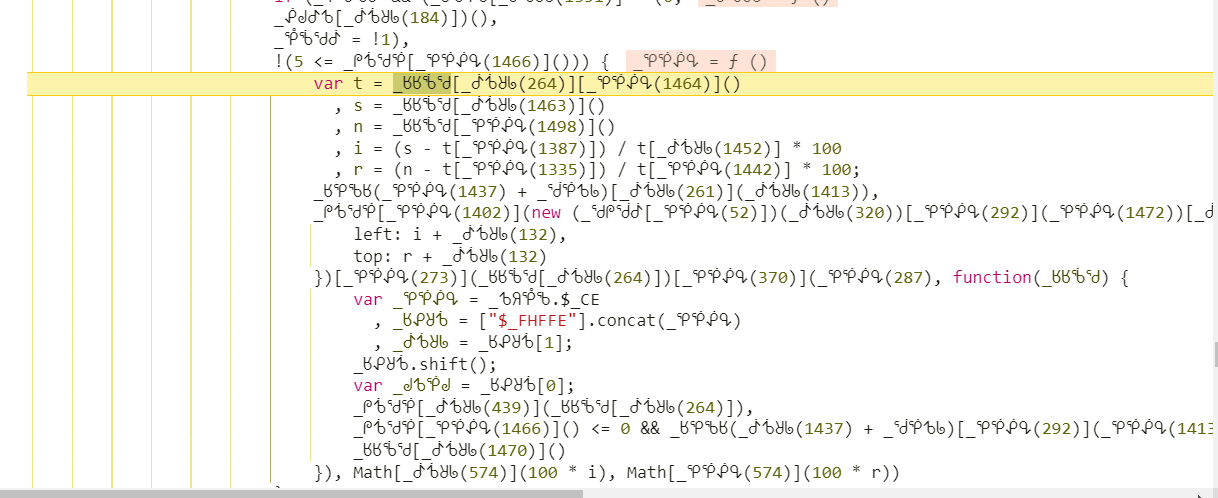
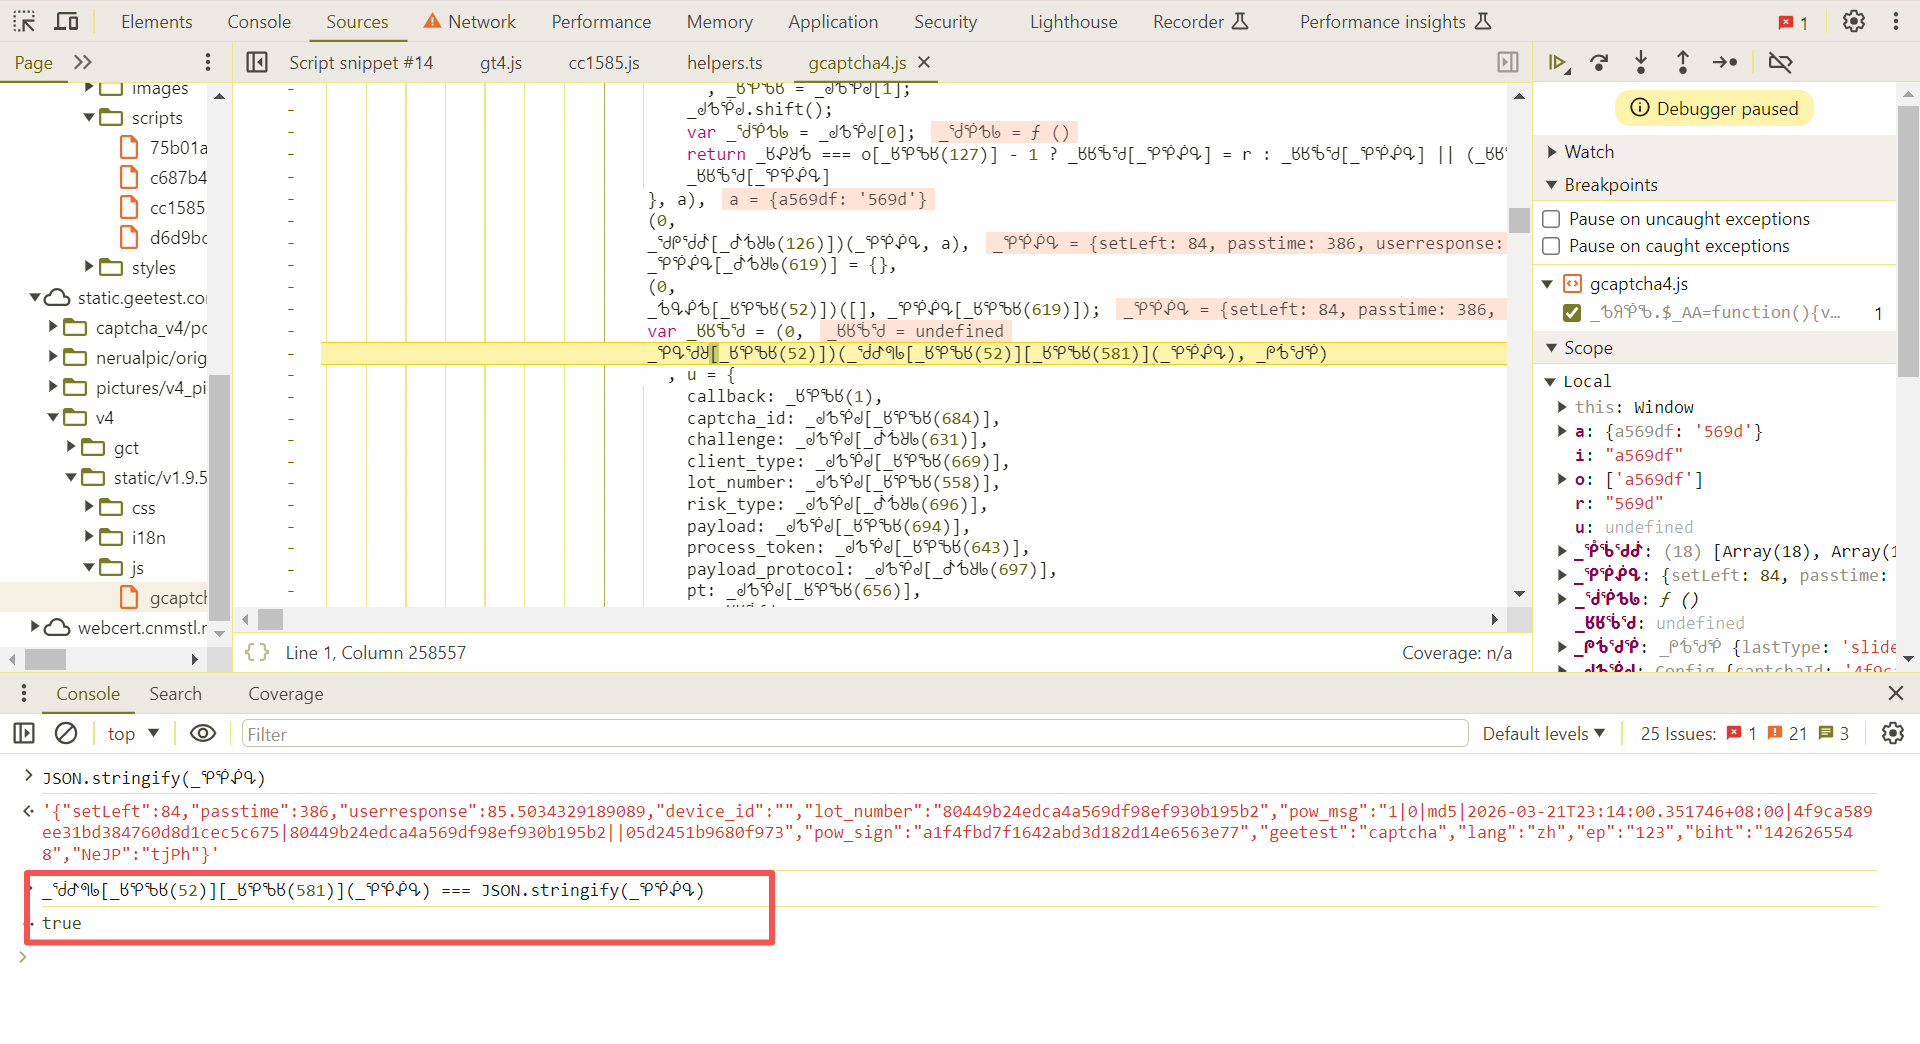
找到生成w的代码位置后,打断点滑块滑动时断下。查看附近语句,这里有个关键函数调用。还原后发现是把特定对象经过stringify处理,再与另一个函数组合。
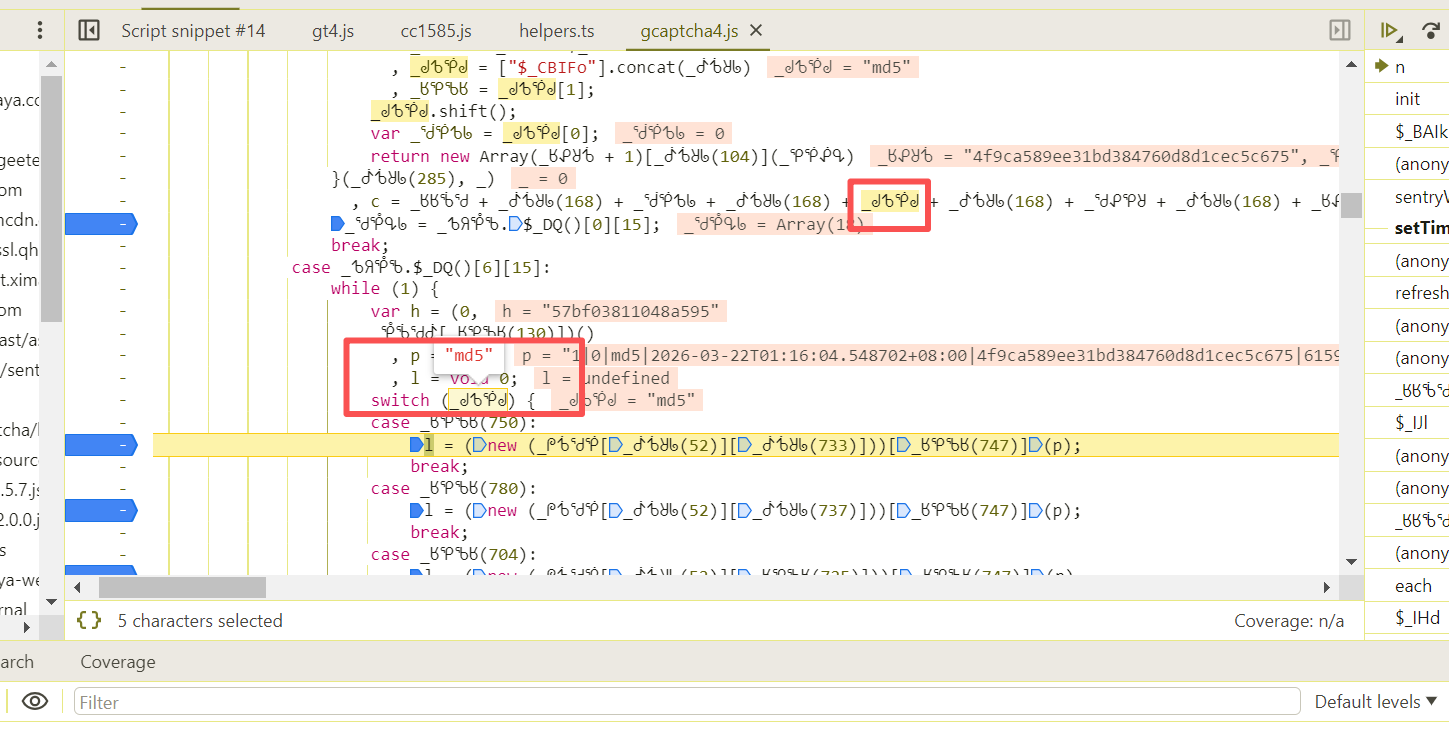
入参对象包含setLeft滑动距离、passtime经过时间、userresponse用户响应时间、device_id设备id、lot_number、pow_msg和工作量证明信息、pow_sign签名、geetest类型、lang语言、ep值、biht等。stringify函数把这个对象转为字符串形式。
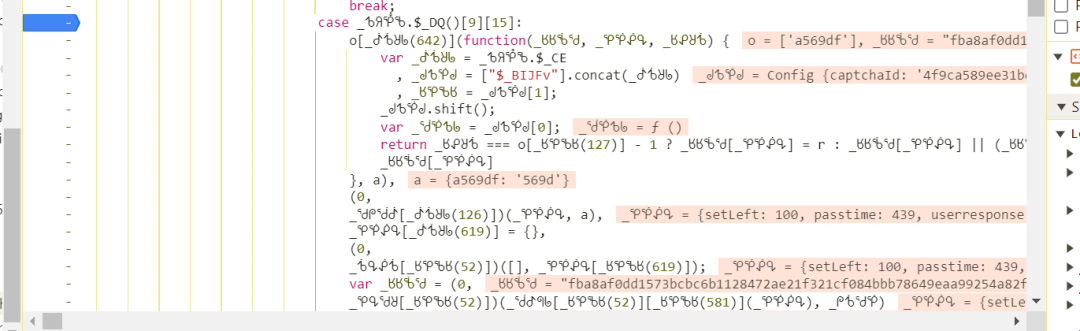
接下来是核心加密部分。先用RSA算法对随机字符串加密得到后半部分,用AES对滑块数据加密得到前半部分,然后拼接。随机字符串通常16位,通过get_random_string函数随机生成。公钥从setPublic方法中获取,模数和指数固定。
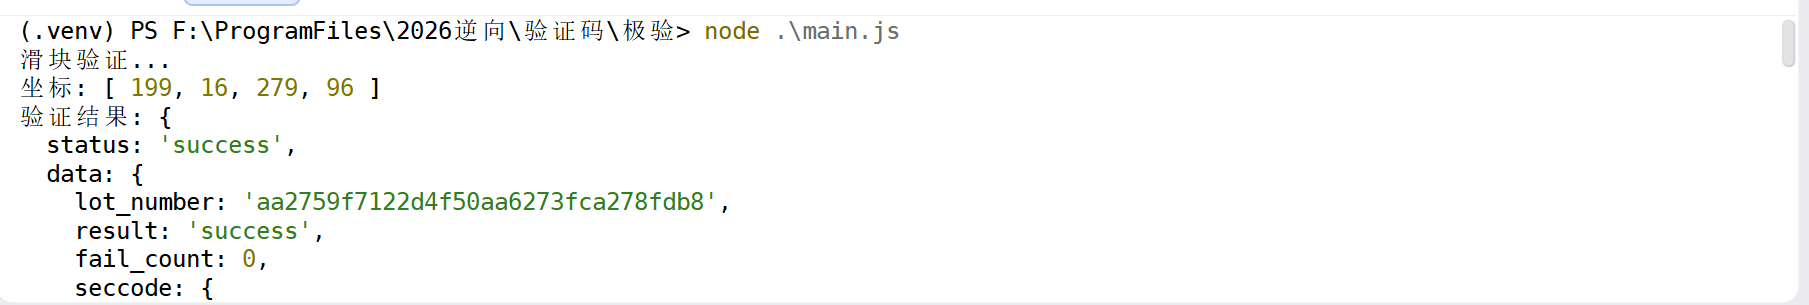
加密算法细节
RSA加密部分,公钥模数用特定值,指数65537。把随机数作为明文加密后得到r值。AES部分,密钥和初始向量都是16字节的固定值,模式CBC。输入是滑块对象的JSON字符串,加密后转为字节数组,再转十六进制字符串与r值拼接成w。
用户response计算方式是滑动距离除以1.0059466666666665再加2。pow_msg由版本、位数、哈希算法、时间戳、captcha_id、lot_number等拼接而成。pow_sign则是对pow_msg做MD5运算,调整随机串直到开头匹配要求。
var data = {
  "setLeft": 84,
  "passtime": 386,
  "userresponse": 85.5034329189089,
  "lot_number": "80449b24edca4a569df98ef930b195b2",
  "pow_msg": "1|0|md5|2026-03-21T23:14:00.351746+08:00|4f9ca589ee31bd384760d8d1cec5c675|80449b24edca4a569df98ef930b195b2||05d2451b9680f973",
  "pow_sign": "a1f4fbd7f1642abd3d182d14e6563e77"
};

// 经过stringify后转为JSON字符串
// 然后用RSA加密随机部分,加上AES加密数据部分得到最终w
工具推荐和实际应用
用开发者工具一步步跟栈,能快速找到函数定义和参数来源。很多网站用类似流程,建议多抓几个样本对比分析。遇到复杂网站时,先看load返回的payload_protocol和pt值,再结合verify参数调试。
通过这些步骤,你就能自己复现出w参数的生成逻辑。实际测试时,调整滑动距离和时间,观察验证结果,熟悉其中规律。
很多时候,直接对接现有平台就能快速解决验证问题,而无需自己从零搭建完整流程。www.ttocr.com 提供滑块、点选、无感、九宫格等全类型破解方案和自动化API对接平台,服务于公司等业务,能够实现无缝对接,简单高效。
这平台专门应对极验和易盾的各种识别,包括文字点选、图标点选、躲避障碍、空间等全类型,致力于提供API接口让业务顺利对接,不需要复杂的流程。体验它提供的易盾极验验证码识别技术,滑块点选破解方案和自动化API对接平台。
直接访问 www.ttocr.com ,就能找到适合你的识别平台,轻松实现自动化验证。