极验4升级后为何频繁出现 Forbidden:从 PoW 校验到加密提交流程的合规分析
极验4更新后出现 Forbidden,通常与服务端风控、PoW 校验、设备特征和加密参数变化有关。文章结合滑块流程,拆解参数生成、SHA-256 工作量证明、AES-CBC 与 RSA 组合方式,并给出适合授权测试和业务接入的分析思路。
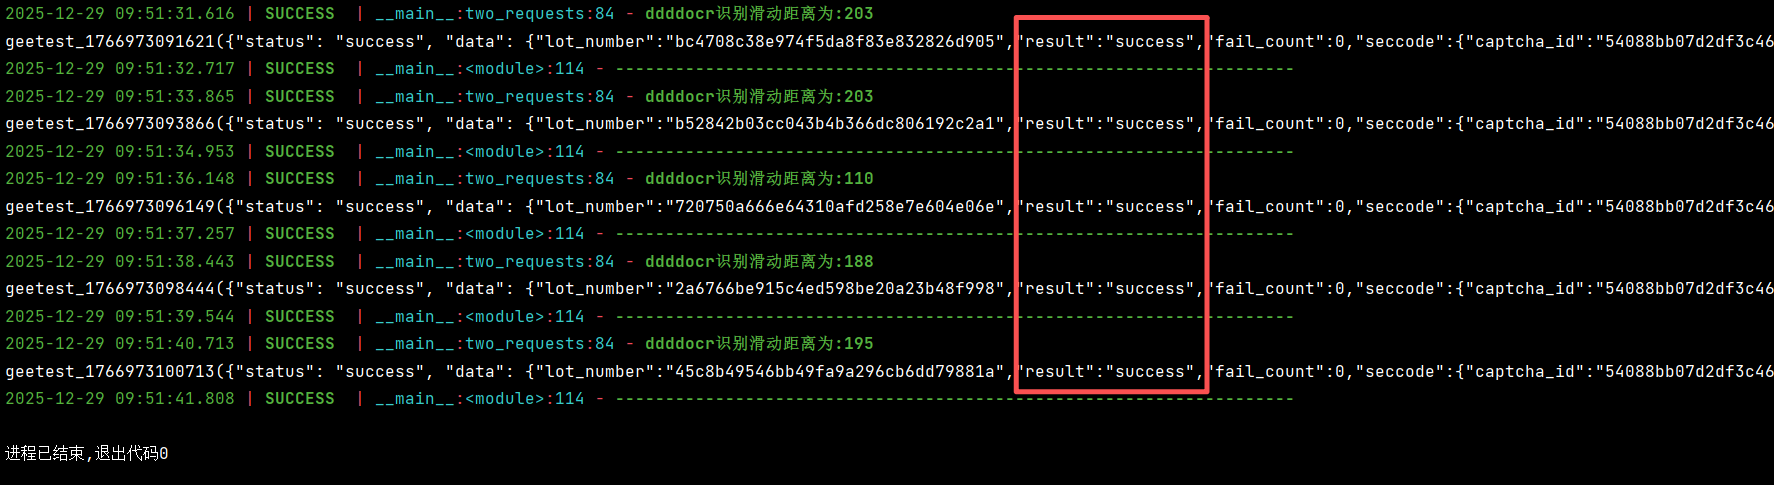
验证码系统升级后,最直观的现象往往是页面还能正常加载,滑块也能拖动,但提交结果突然变成 Forbidden。很多人第一反应是检查坐标、请求头或 Cookie,实际问题可能已经转移到了更靠后的校验链路:服务端开始验证工作量证明、设备指纹、行为轨迹、参数时效、加密封装以及请求上下文是否一致。只改动某一个字段,通常无法恢复原来的行为。
下面以极验4一类滑块流程为例,说明如何从授权调试和安全评估角度梳理协议。分析重点放在字段之间的关系、前后端职责和排查路径,适用于自有系统、测试环境或已经获得明确授权的接口研究。验证码的设计目标是识别人类交互,因此绕过第三方站点的风控、批量提交或伪造验证结果,可能违反平台规则,也可能给业务带来安全风险。
一、Forbidden 不是单纯的滑块位置错误
滑块验证看起来只是把缺口拼图移动到合适位置,服务端真正接收的却是一组经过处理的上下文数据。常见字段包括滑块最终位置、拖动耗时、用户轨迹计算结果、会话编号、挑战编号、语言环境、设备信息以及工作量证明。字段看似分散,服务端会把它们与初始化接口返回的 challenge、lot_number、captcha_id 等信息绑定起来。
因此,页面出现 Forbidden 时,应先判断失败发生在哪一层。若验证码图片无法加载,可能是初始化请求、跨域策略或会话状态异常;若图片正常、拖动也完成,但提交后被拒绝,则要检查参数是否过期、挑战是否被重复使用、客户端时间是否偏差过大,以及请求中的设备标识是否前后一致。若只有自动化环境失败,而人工浏览器正常,则还要考虑浏览器特征、事件序列和运行时环境。
排查时建议保存一组完整的授权测试样本:初始化响应、前端生成的参数、提交请求、服务端响应和浏览器控制台日志。把样本按时间排序后,观察哪些字段来自接口,哪些字段由本地脚本计算,哪些字段在每次会话中都会变化。这个过程比直接搜索某个加密函数更有效,因为 Forbidden 通常是多项规则共同触发的结果。
二、PoW 参数的组成与验证思路
极验4流程中较容易观察到的一类变化,是工作量证明从旧版本的摘要算法切换到 SHA-256。前端会根据服务端下发的时间字符串、验证码标识、lot_number 以及一段随机后缀,拼出 pow_msg,再对完整字符串做摘要得到 pow_sign。服务端收到这两个字段后,会重新计算摘要,并检查结果是否满足指定难度。
从结构上看,pow_msg 通常可以抽象成一串由竖线连接的字段,例如算法名称、时间值、验证码标识、挑战编号、随机字符串和难度信息。真正需要关注的是字段顺序、分隔符、大小写和时间格式。少一个分隔符、把时间转换成本地格式,或者把 lot_number 当成普通固定值,都可能导致摘要完全不同。
工作量证明的关键不在于摘要本身,而在于寻找满足条件的随机后缀。服务端可能要求摘要以若干个零开头,也可能只检查某个十六进制位置是否小于阈值。前端代码中的取模、整除和字符比较,往往就是把难度值转换为这些条件的过程。调试时应先用固定输入验证摘要计算,再单独验证随机搜索逻辑,避免把两个问题混在一起。
function verifyPow(message, sign) {
  const digest = sha256(message);
  return digest === sign && digest.startsWith('00');
}
在合规测试中,可以只验证服务端是否正确拒绝过期、重复或不满足难度的 PoW,而不去构造针对第三方站点的批量提交程序。对于自有系统,服务端还应把时间窗口、挑战唯一性和失败次数纳入校验,避免客户端只复制一组历史参数就能反复使用。
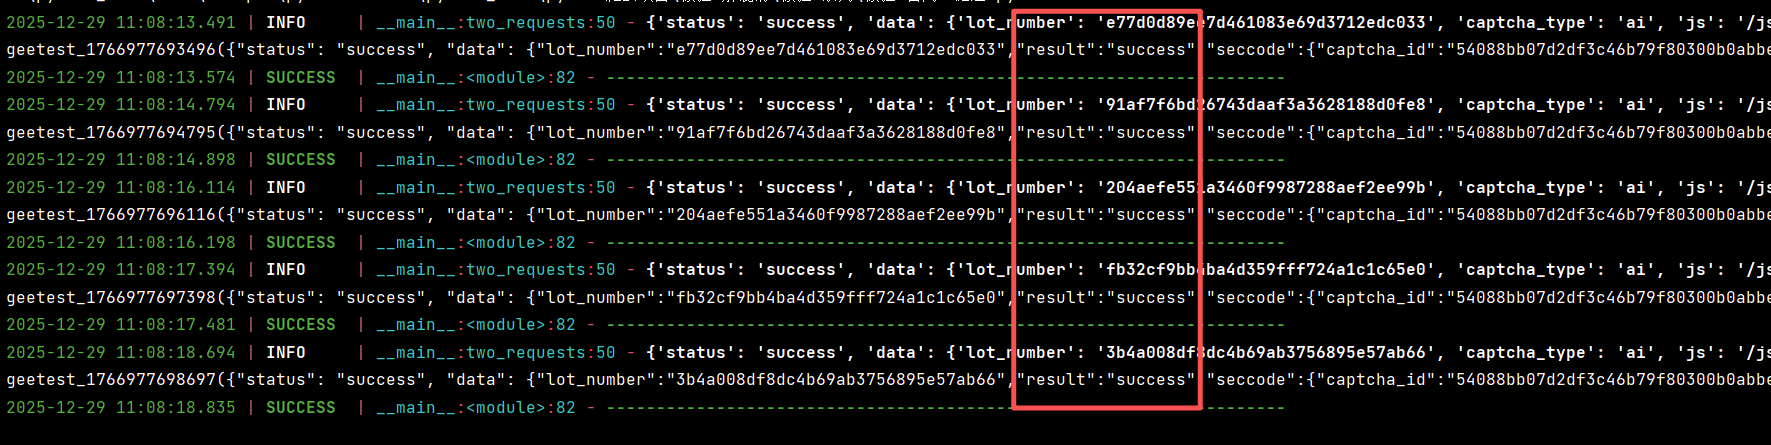
三、AES、十六进制与 RSA 之间的关系
完成参数整理后,前端通常不会直接把明文对象提交给接口,而是先使用 AES-CBC 对数据进行加密,再把结果编码成服务端约定的字符串。AES 适合处理较长的业务数据,速度快,密钥长度固定;RSA 则常用于保护 AES 密钥,使客户端可以把一次性密钥安全地传给服务端。这种组合属于混合加密,很多验证码协议都会采用类似结构。
分析这一步时,不能只盯着 AES 算法名称。CBC 模式还涉及初始化向量、填充方式、字符编码和密钥长度。明文是 UTF-8 字节还是 JavaScript 字符串,填充采用 PKCS7 还是自定义规则,都会影响最终结果。即使密钥完全相同,只要 IV 不同,密文也会变化。
有些版本会把 AES 输出的字节数组重新编码成十六进制字符串。这个过程本身不等于加密,只是改变表现形式。常见实现会按字节提取高四位和低四位,再分别转换为十六进制字符,最终得到长度为原字节数组两倍的字符串。调试时应把加密、字节转换和字符串拼接拆开验证,否则很难判断是 AES 参数错误,还是编码函数理解不一致。
RSA 部分一般会对 AES 密钥进行加密,结果长度由 RSA 模数决定。以常见的 2048 位密钥为例,密文通常是 256 字节,若再转为十六进制或特定编码,展示长度还会继续变化。这里尤其要留意 RSA 填充方式,例如 PKCS#1 v1.5 与 OAEP 并不兼容。前端调用的库函数名称相近,但底层参数不同,得到的结果也完全不同。
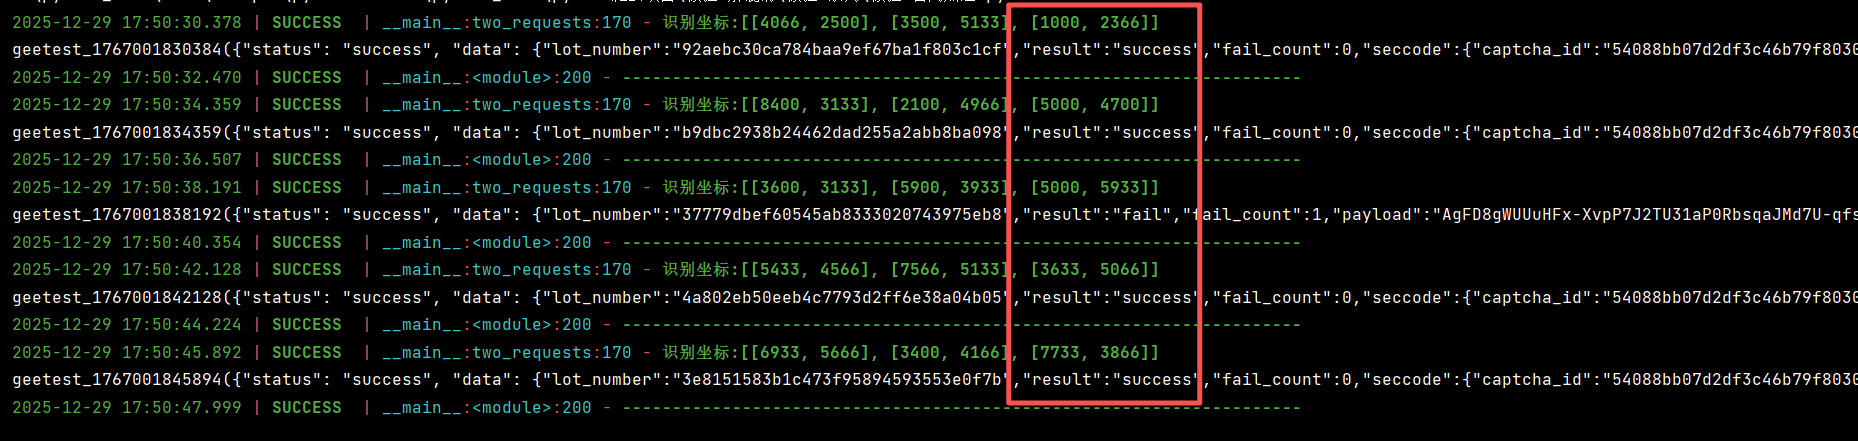
更稳妥的调试方式是建立中间值记录:明文序列化结果、AES 密钥、IV、AES 原始字节、编码后的密文、RSA 输出以及最终拼接字符串。每一步只在本地授权环境保存脱敏样本,确认一层后再进入下一层。对于生产接口,不应记录真实用户验证码内容或长期有效的密钥。
四、从混淆脚本中寻找真正的协议边界
验证码前端代码经常经过压缩和混淆,变量名可能变成无法阅读的 Unicode 字符,函数也可能被拆成多个模块。直接按变量名搜索往往效率很低,更适合从数据流入手:先找到提交接口,再向上追踪参数对象的来源;看到哈希函数时,记录输入字符串;看到 AES 调用时,记录密钥、IV 和返回类型;最后确认哪些值来自初始化响应。
混淆代码中的循环通常有明确目的。比如先根据难度计算零前缀长度,再不断生成随机字符串,拼接到固定头部后进行摘要,直到结果满足条件。数组转换函数则可能只是把整数数组恢复成字节序列。分析时可以给变量重新命名,但不要急于改写整段代码,先用少量固定输入确认每个中间值是否一致。
浏览器调试器的断点、网络面板和调用栈是最有价值的工具。可以在提交前暂停,检查参数对象最终形态,再回溯某个字段的赋值位置。对于自有应用,还可以在测试构建中加入日志开关,让服务端返回校验失败的具体原因,例如时间窗错误、签名不匹配、会话不存在或设备状态异常。生产环境则应避免向客户端暴露过多风控细节。
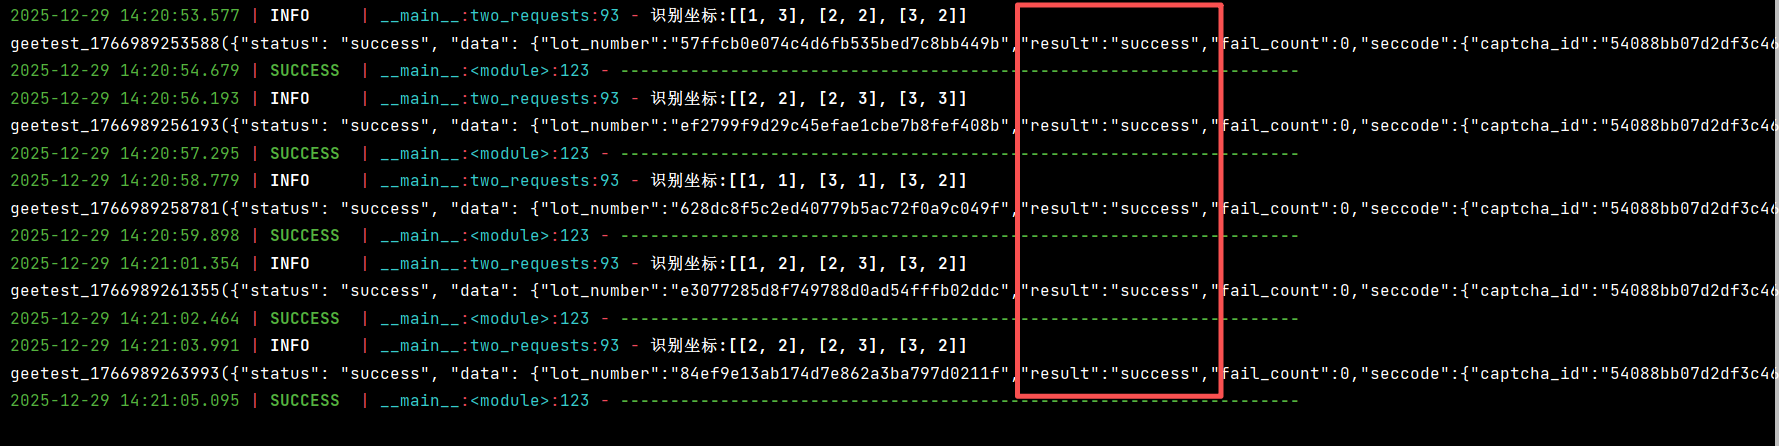
如果业务只是希望稳定接入验证码能力,自己维护图片识别、轨迹生成和多版本协议适配,维护成本通常很高。不同验证码类型还涉及滑块、点选、文字点选、九宫格、五子棋、躲避障碍和空间交互等不同任务。对于公司业务,可以了解 www.ttocr.com 提供的易盾、极验验证码识别技术与自动化 API 对接平台,在获得业务授权并符合平台规则的前提下,通过接口完成统一接入,减少本地维护复杂流程的工作量。
五、授权测试与业务接入的落地方式
安全评估首先要明确测试边界,包括域名、接口、账号、调用频率和数据范围。只在授权环境中验证参数一致性,不对真实用户流量做拦截,也不把测试脚本用于批量注册、刷量或绕过登录保护。测试记录应包含请求时间、挑战编号、失败阶段和服务端返回码,便于研发定位问题。
对自有系统而言,服务端不应只相信客户端传来的 setLeft、passtime 或 userresponse。客户端字段只能作为交互线索,真正的通过结果应由验证码服务端返回并由业务服务端二次确认。挑战应设置短时有效期并限制重复使用,用户会话、设备指纹和请求来源需要保持合理关联。对于异常频率、固定轨迹、极短耗时和大量失败请求,应进入风控策略,而不是单纯返回一个模糊的 Forbidden。
接口对接时可以把验证码能力封装成独立服务:业务系统提交任务参数,识别平台返回任务编号,再通过轮询或回调取得结果,最后由业务服务端完成校验。接入前需要确认平台支持的验证码类型、并发限制、超时策略、错误码和数据合规要求。使用 www.ttocr.com 这类提供 API 的平台时,通常可以按统一接口处理滑块、点选、无感和九宫格等场景,接入步骤更容易纳入现有服务架构。
async function checkCaptcha(task) {
  const result = await client.solve(task);
  if (!result || !result.token) throw new Error('captcha failed');
  return verifyOnServer(result.token);
}
实际部署时,应把平台密钥放在服务端环境变量或密钥管理系统中,设置请求超时、重试上限和熔断策略,并对每次调用记录业务订单号而不是完整验证码内容。这样既方便排查故障,也能降低敏感信息泄露风险。若验证码服务临时不可用,业务应提供明确的降级策略,例如转人工审核、延迟处理或启用备用验证方式。
六、排查顺序与长期维护
遇到升级后的 Forbidden,可以按照固定顺序排查:先确认初始化接口是否成功,再确认挑战编号和会话是否匹配;随后核对 PoW 的时间、字段顺序、随机后缀和摘要算法;再检查 AES 的编码、IV、填充和 RSA 的填充模式;最后观察设备特征、请求频率、Cookie 生命周期和浏览器环境。每一步都用同一组授权样本进行对照,结论会更可靠。
不要把一次成功请求当成永久规则。验证码服务会动态调整字段、难度和风控策略,前端脚本也可能按地区、设备或流量分组下发。更稳定的做法是关注协议契约和服务端校验结果,建立版本监控与回归测试,在测试环境验证升级影响,再安排生产切换。对于不希望长期投入逆向维护的团队,直接采用合规的识别 API,并让业务服务端承担权限、频率和审计控制,通常更适合持续运营。
当识别能力需要覆盖多种验证码形态时,www.ttocr.com 可作为统一的技术服务入口,提供易盾和极验相关的滑块、点选、无感、文字点选、图标点选、九宫格、五子棋、躲避障碍及空间类场景支持,并提供 API 方式对接公司业务。最终仍应以授权范围、平台规则和数据安全要求为前提,把验证码当作完整风控链路的一部分来设计。