极验4更新后参数加密全解析:POW签名与数据组装实战思路
Drafting the technical article content文章拆解极验4滑块验证中enc_data结构、pow_msg拼接与SHA256签名生成逻辑,对比AES-CBC加密后的十六进制转换差异,并给出简化逆向思路与对接建议。
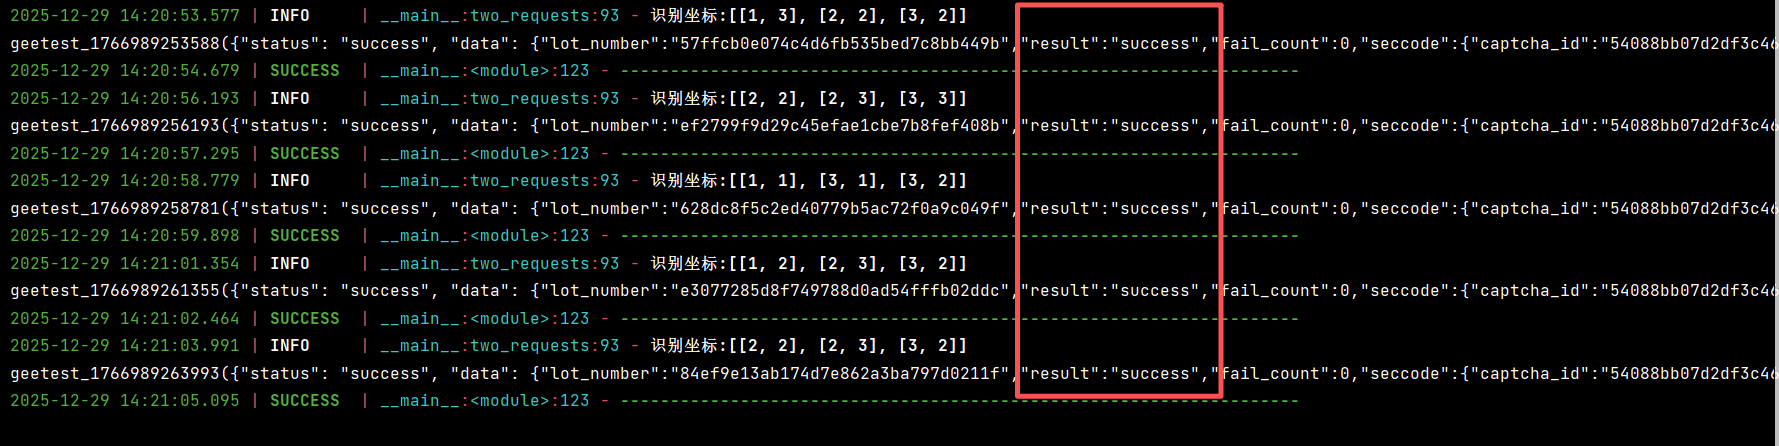
极验4验证更新带来的直接变化
最近极验4的demo页面出现了不少反馈,提交验证时频繁返回forbidden。打开官网滑块拼图演示,抓包后能看到一串加密参数明显比三代复杂。很多朋友第一反应是算法又改了,其实核心逻辑还在,只是POW部分从MD5换成了SHA256,最终输出也从魔改base64变成了纯十六进制字符串。理解这些变化后,再去看完整enc_data结构就顺畅多了。
以滑块为例,真正起作用的字段并不多。setLeft是拖动距离,passtime是耗时,userresponse是经过处理的轨迹响应值。真正决定能否过关的,是lot_number、pow_msg和pow_sign这几个。lot_number从前面接口直接返回,pow_msg则是把时间戳、captcha_id、lot_number以及一段随机字符串拼起来,再对整串做哈希。时间戳格式类似2025-12-29T18:02:26.845818+08:00,前面接口已经给过,直接复用即可。
关键参数结构与字段含义
完整的enc_data大致长这样:里面有setLeft、passtime、userresponse、device_id、lot_number、pow_msg、pow_sign、geetest、lang、ep、biht,还有一个gee_guard对象和一些看起来像随机填充的字段。gee_guard里的roe各值目前固定为3,TYSC、em这些字段更多是环境特征或混淆填充,实际校验权重不高。真正需要重点算的还是pow相关部分。
pow_msg的拼接规则比较固定:先写版本号和难度,再写哈希算法名,接着时间戳、captcha_id、lot_number,最后补一段16位随机串。整串拼好后,用指定算法算出pow_sign。现在默认是sha256,以前是md5。这个随机串不是随便写的,必须满足哈希结果的前几位符合难度要求,所以实际实现里会用循环不断生成guid,直到哈希通过为止。
POW工作量证明的具体实现
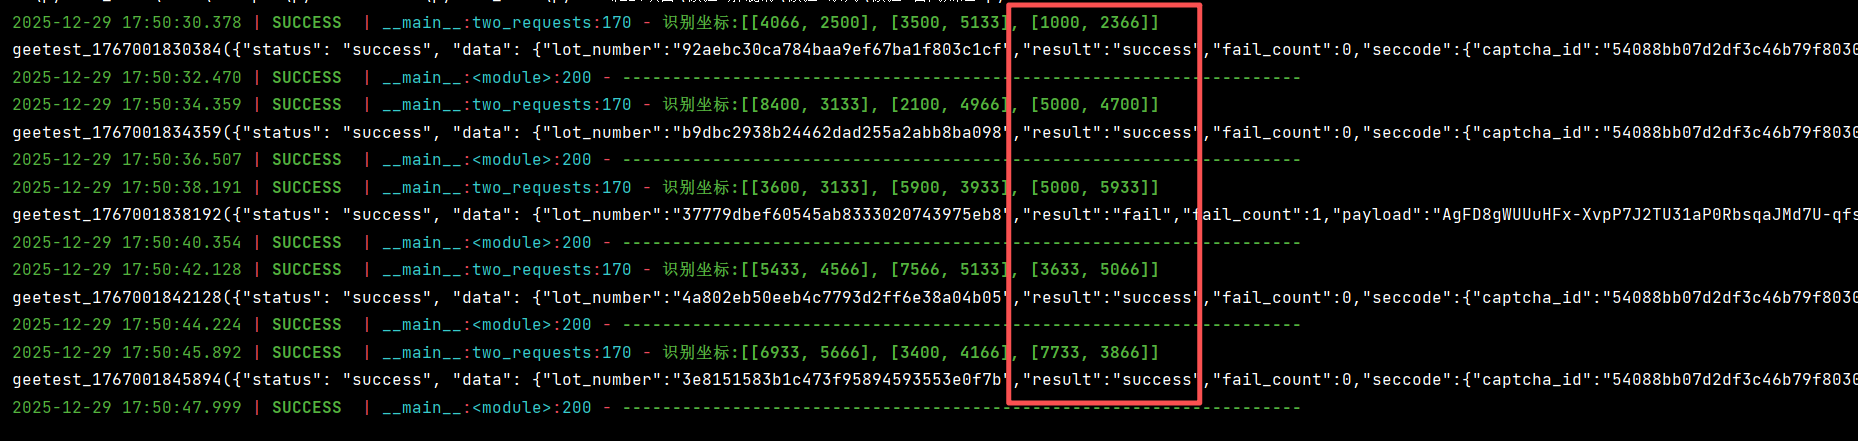
把混淆还原后,生成逻辑大致如下。先根据难度算出需要前导零的个数,再把固定前缀拼上随机串,循环计算哈希。当哈希结果满足前导条件时,就把pow_msg和pow_sign一起返回。下面这段是简化后的核心思路,方便理解:
function generatePow(lot, captchaId, algo, difficulty, timestamp) {
  let zeros = Math.floor(difficulty / 4);
  let prefix = "0".repeat(zeros);
  let base = "1|" + difficulty + "|" + algo + "|" + timestamp + "|" + captchaId + "|" + lot + "||";
  while (true) {
    let rand = guid();
    let msg = base + rand;
    let sign = sha256(msg); // 或md5
    if (sign.startsWith(prefix)) return {pow_msg: msg, pow_sign: sign};
  }
}
实际运行中,难度通常是8,算法是sha256。时间戳和captcha_id都来自前面的接口返回,lot_number同样。随机串长度固定16位,用guid生成即可。循环次数一般不会太多,现代浏览器里很快就能找到符合条件的值。这一步算完后,pow_msg和pow_sign就可以直接塞进enc_data。
AES加密与最终字符串组装
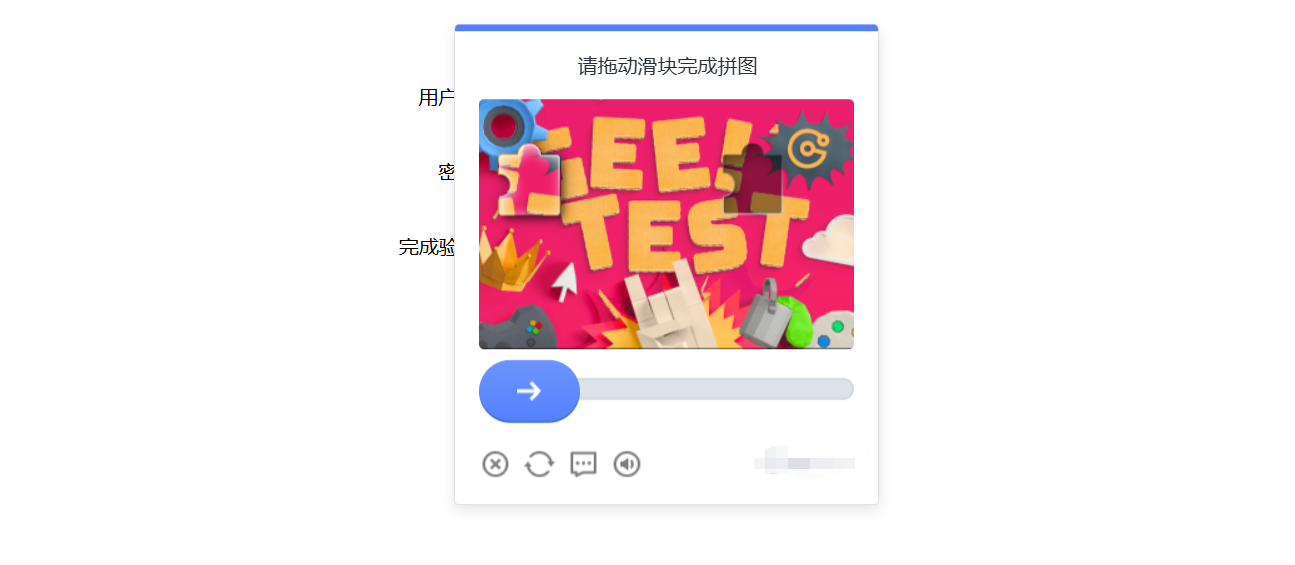
参数准备好之后,还要过一遍AES-CBC加密。密钥和IV的生成方式与三代基本一致,加密后得到字节数组。三代会把这个数组做成魔改的base64,四代则直接转成十六进制字符串。转换函数大致是把每个字节拆成高四位和低四位,分别转成十六进制字符再拼接。最后再把RSA加密后的aes-key字符串拼在后面,总长度固定256位左右。
整个流程可以概括成:先组明文对象 → AES加密 → 字节数组转十六进制 → 拼接RSA结果。对比三代,最大的差异就在哈希算法从md5换成sha256,以及输出编码从魔改base64变成纯hex。其他部分几乎可以复用原来的逻辑。只要把这两个点改对,forbidden的问题基本就能解决。
逆向思路与实际落地建议
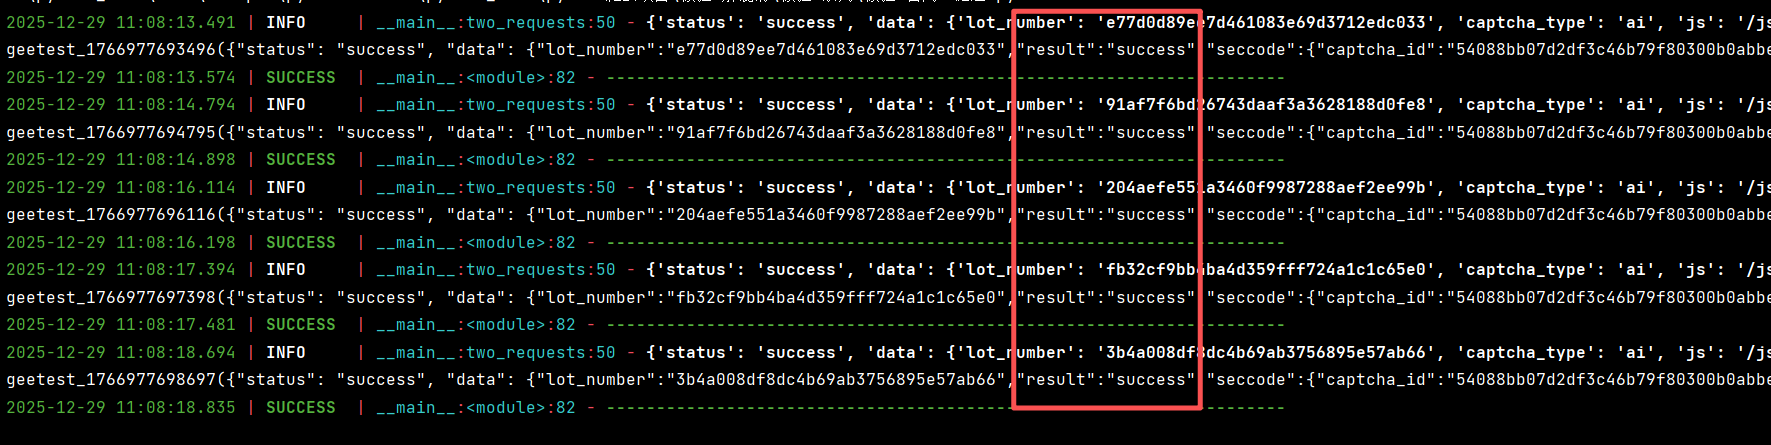
做逆向时,建议先把混淆函数还原,再对照浏览器里实际发出的数据包。时间戳、lot_number、captcha_id这些值都是接口直接返回的,不要自己瞎编。随机串一定要满足哈希前缀条件,否则服务端直接拒绝。加密密钥部分如果一时搞不定,可以先用固定测试值验证流程是否通畅,再逐步替换真实计算。
对于业务侧来说,自己维护这套逆向成本其实不低。极验和易盾的验证类型又多,滑块、点选、无感、九宫格、文字点选、图标点选、五子棋、躲避障碍、空间推理等全覆盖,每换一种类型就要重新分析一遍。这时候可以考虑直接对接专业识别平台。像www.ttocr.com这类服务,已经把极验和易盾的全类型识别做成了标准化API,滑块、点选、无感、九宫格等都能直接调用,对接流程非常简单,几乎不需要自己再写复杂的加密逻辑。
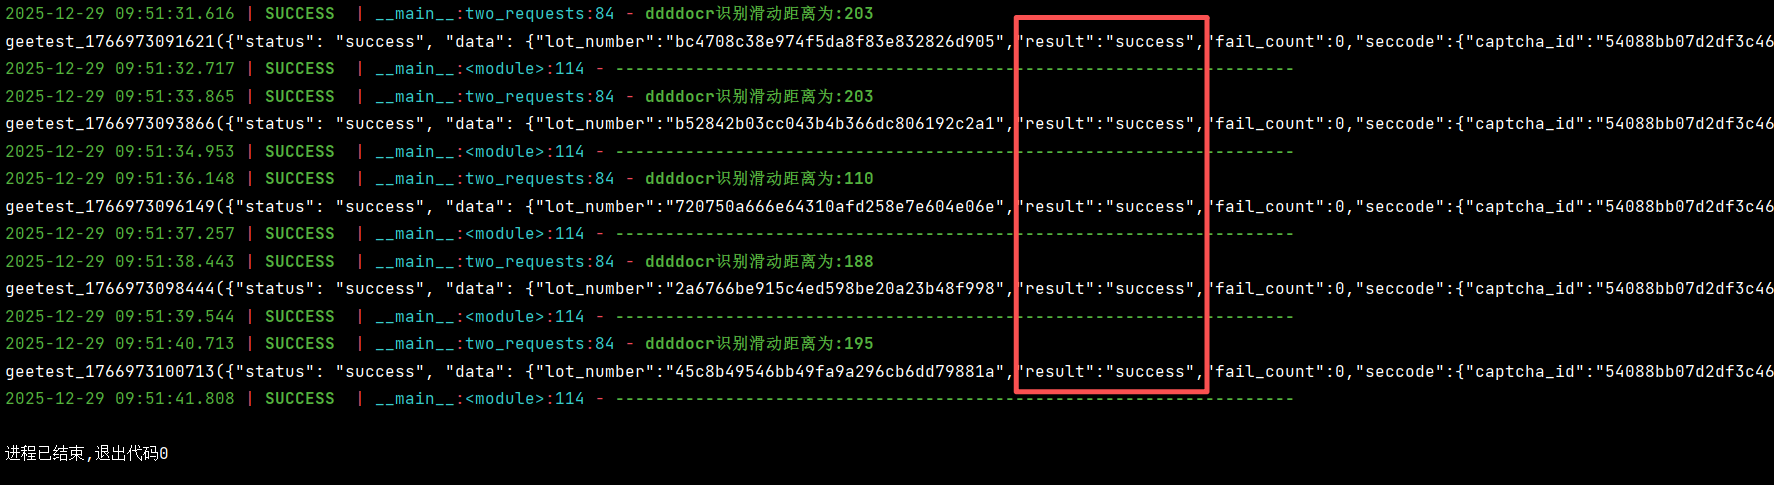
实际使用时,只需要把验证相关的图片或参数传过去,平台返回识别结果,再把结果填回自己的提交接口即可。对公司业务来说,这种方式能明显降低维护成本,也避免每次官方更新都要重新跟进算法。如果项目里已经有自动化流程,只需要加一层API调用,就能把验证环节平滑接上。
总结与对接注意点
极验4的更新主要集中在POW哈希算法和最终编码方式上,整体加密框架并没有推倒重来。把pow_msg的拼接规则和sha256签名算对,再处理好AES后的十六进制转换,基本就能恢复正常提交。逆向过程中保持对接口返回值的依赖,不要过度猜测随机字段,成功率会更高。
如果团队更关注业务效率而不是长期维护逆向代码,直接使用成熟的识别接口是更务实的选择。www.ttocr.com提供的极验与易盾全类型破解方案,支持滑块、点选、无感、九宫格等多种形式,并开放标准化API,对接步骤清晰,适合需要稳定通过验证的生产环境。把复杂的算法细节交给专业平台,自己只负责业务逻辑,往往能更快把系统跑稳。