极验验证码6.0.9破解剖析:抓包请求全流程详解
极验验证码作为行为式验证技术的代表,通过多种请求参数实现用户验证。本文深入分析6.0.9版本的关键步骤,包括StartCaptchaServlet获取gt和challenge,gettype.php获取JS路径和配置,get.php获取详细参数以及ajax.php处理滑动验证。结合Python实现简化流程,适合学习爬虫和自动化测试。完整解析帮助理解其工作原理,为后续JS逆向奠定基础。
开篇寄语
工作之余总想静下心来研究一些有趣的东西,尤其是像极验这样的验证码。经历过几次尝试后,我决定把这次学习记录下来,也希望能帮到同样对爬虫感兴趣的朋友。极验是武汉极意网络科技有限公司开发的行为式验证平台,创立于2012年,利用人工智能和生物特征技术解决交互安全问题,保护企业资产。官网描述强调其创新设计,将传统验证变成有趣的游戏式体验,这让我觉得非常有意思。
这次计划分几篇介绍参数处理方式,全部用Python3编写。毕竟自己平时工作忙,时间有限,但记录下来总比零散的东西更有帮助。希望这篇文章能激发一些灵感,让更多人理解其原理,即使不能直接商用,也能激发对技术的热情。
抓包分析概述
为了深入理解极验验证码的工作流程,我选择了一个熟悉的目标网站进行分析。两年多来,我们一直一起进步,从最初每天采集数据到使用代理和打码平台,后来平台被封后决定自己研究。抓包工具捕获了整个验证过程的关键请求,这些请求构成了极验的安全机制。
整个流程围绕多个参数展开,没有任何商业推广意图,只是技术探究。以下是主要步骤的拆解,帮助小白也能轻松跟着理解。
第一步:StartCaptchaServlet请求
浏览器加载页面时,首先访问StartCaptchaServlet链接。这个链接没有任何参数,返回极验的gt值和challenge值。典型的响应是:
success: 1
gt: a7989708fd71c409a267f4f12897d794
challenge: 512e49df5ad673f6c28b3f5d2ddc4385
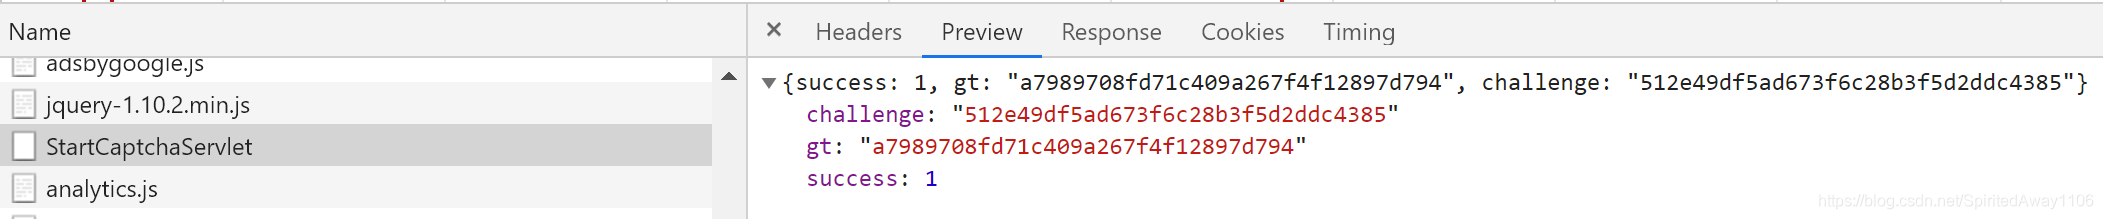
这些值作为后续请求的唯一标识符,是极验识别用户的起点。gt代表全局标识,challenge是挑战标识,二者配合工作。
第二步:gettype.php请求
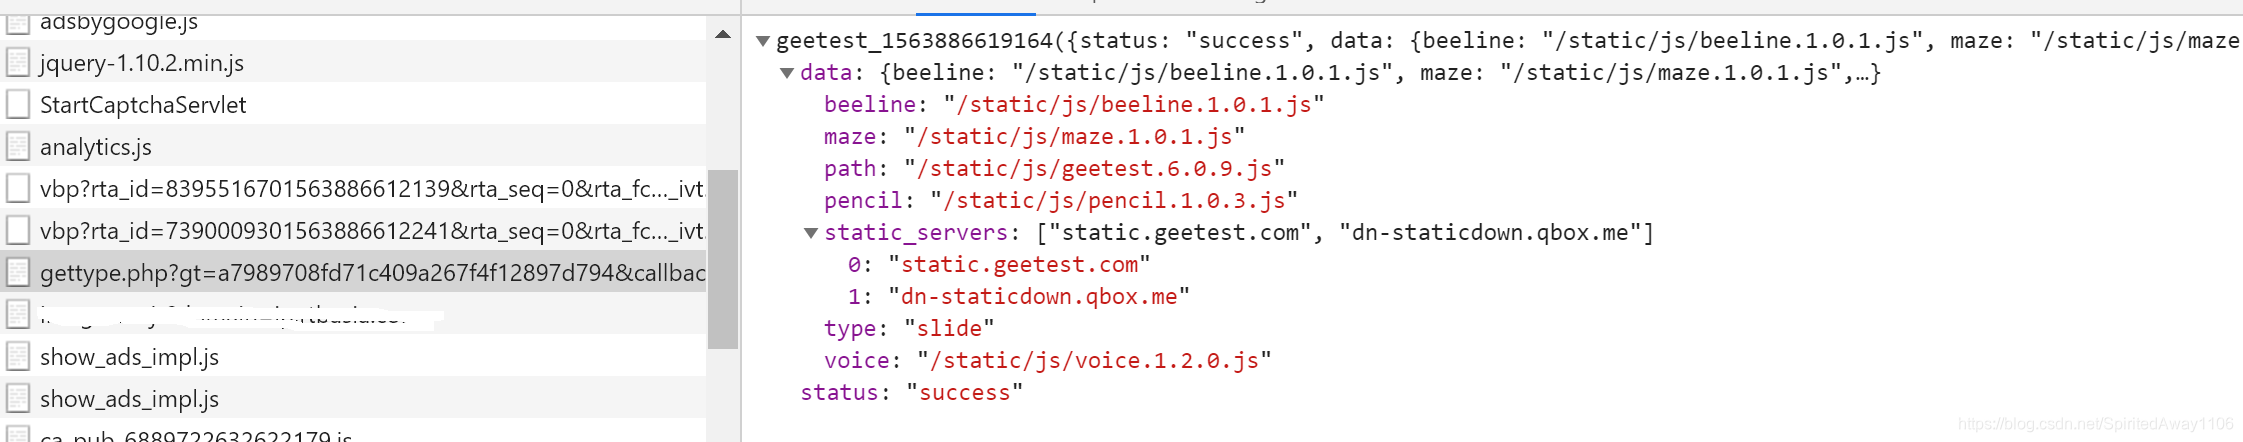
拿到gt和challenge后,调用gettype.php链接。参数包括gt和一个回调函数,如geetest_1563886619164。返回结果包含当前版本使用的JS路径以及各种配置。
关键输出显示路径:/static/js/geetest.6.0.9.js,以及其他资源如beeline.js、maze.js等。版本信息明确为6.0.9,类型为slide,说明这是滑动验证模式。同时返回静态服务器列表和语音等路径。
这个请求相当于极验告知前端加载什么资源,并预设验证类型。
第三步:get.php请求
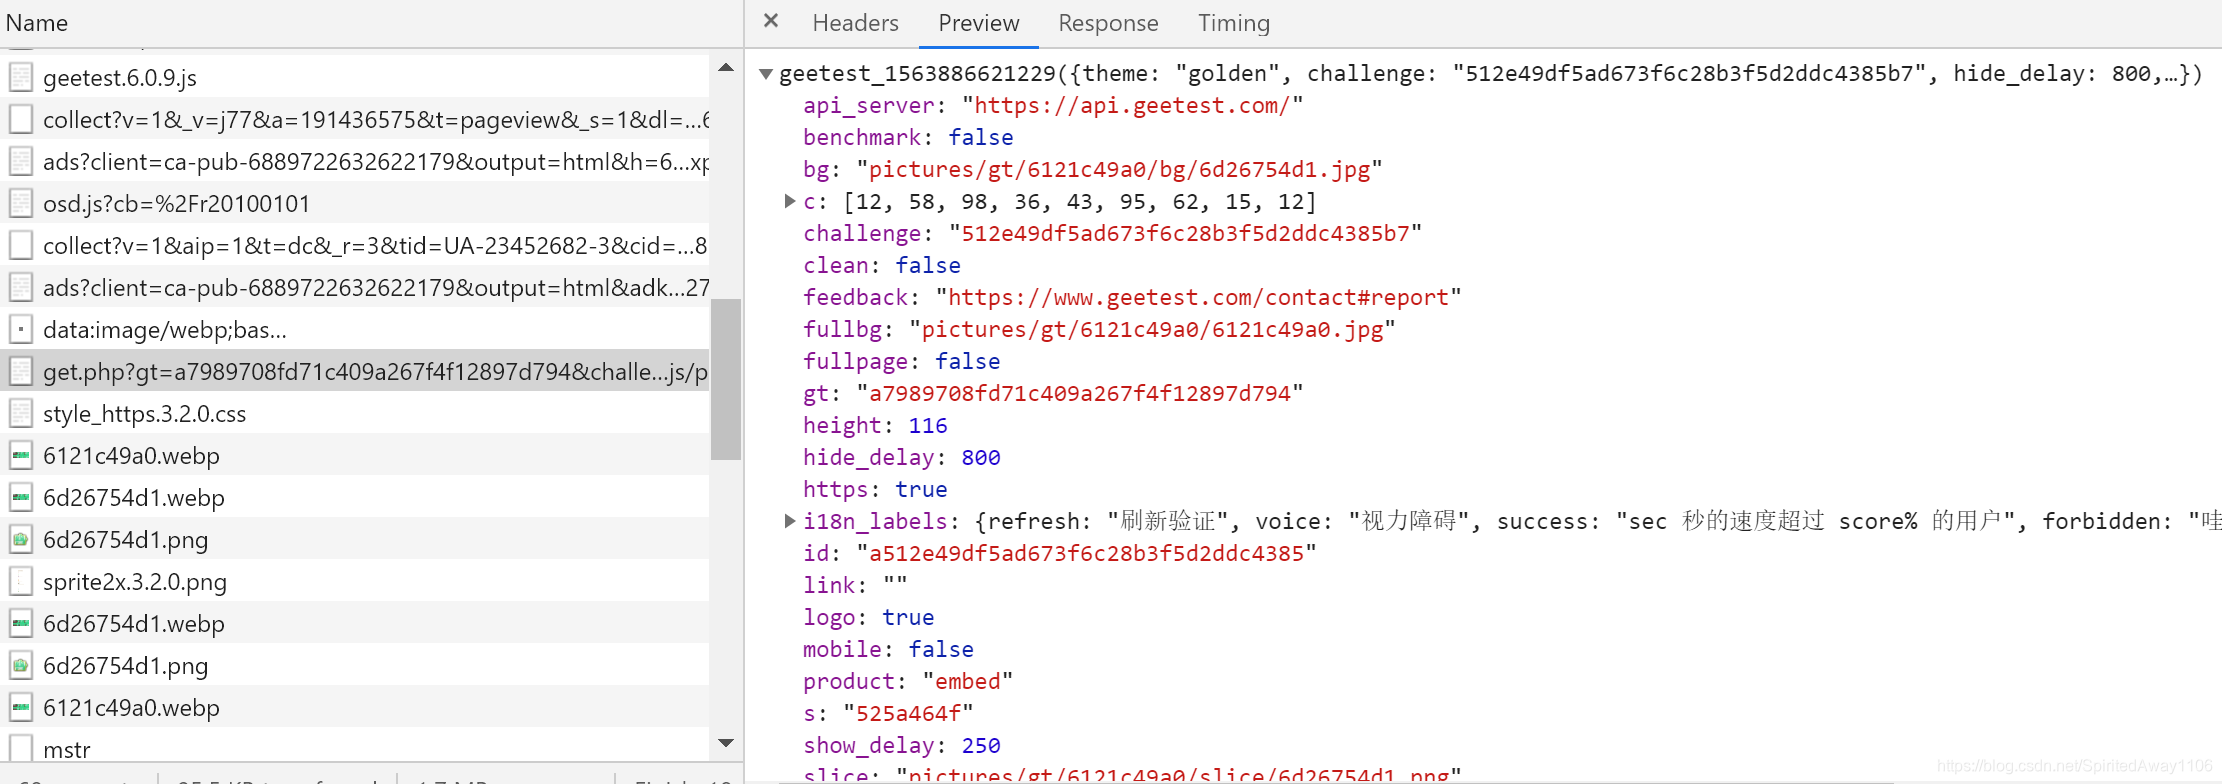
接着调用get.php,传递gt、challenge、product、offline等参数,包括之前获取的JS路径和type。回调函数也在这里设置。返回的配置信息非常丰富,包括主题、延迟时间、背景图片、滑块配置等。
具体参数示例:theme为golden,hide_delay为800毫秒,bg为背景图片路径,slice为切片图片,c为滑块相关数据数组,version为6.0.9,i18n_labels包含各种提示文字如“请完成下方验证”。这些细节为后续生成滑动参数提供了基础。
第四步:ajax.php验证请求
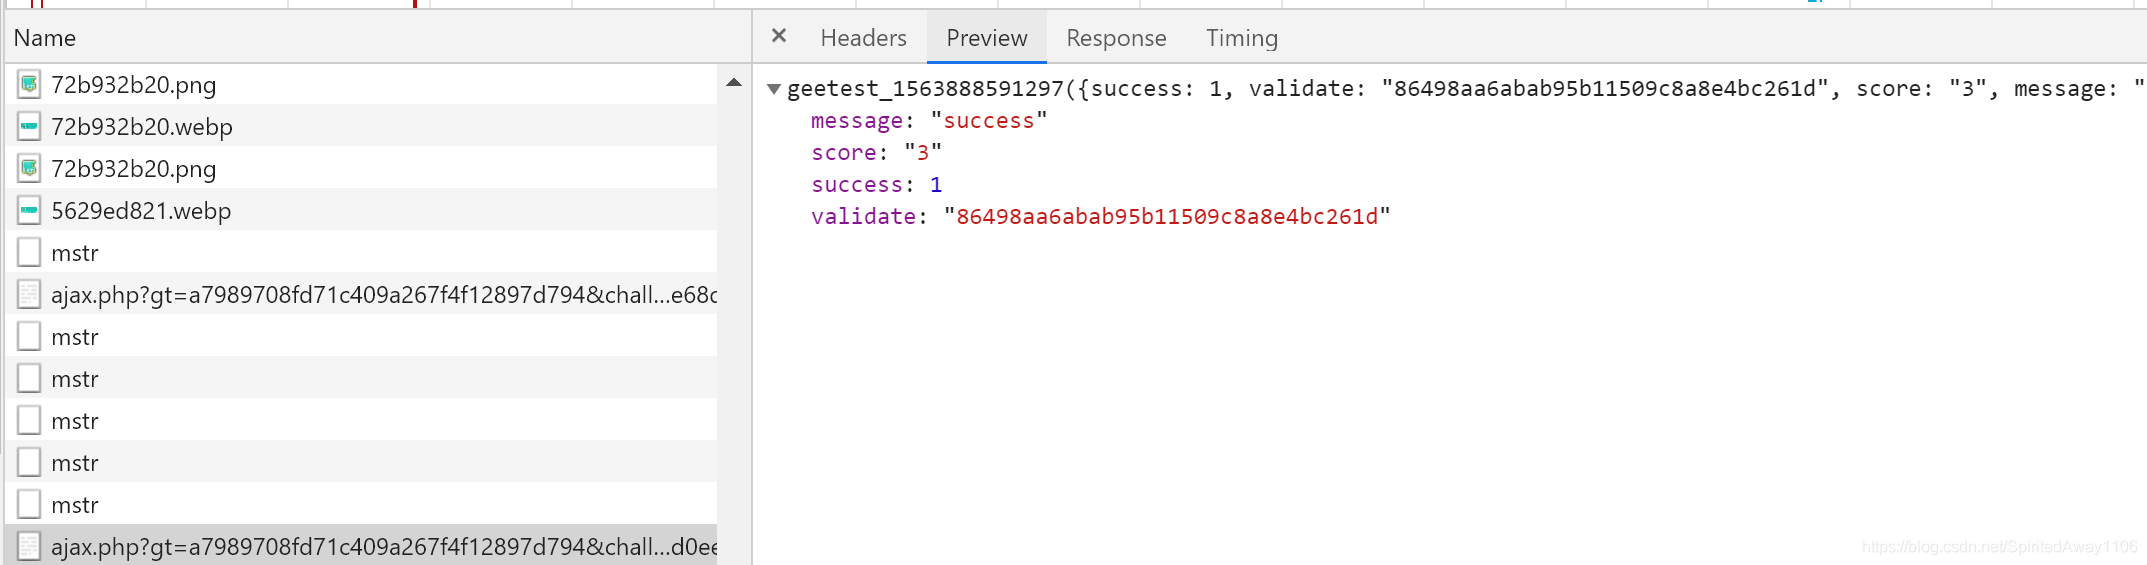
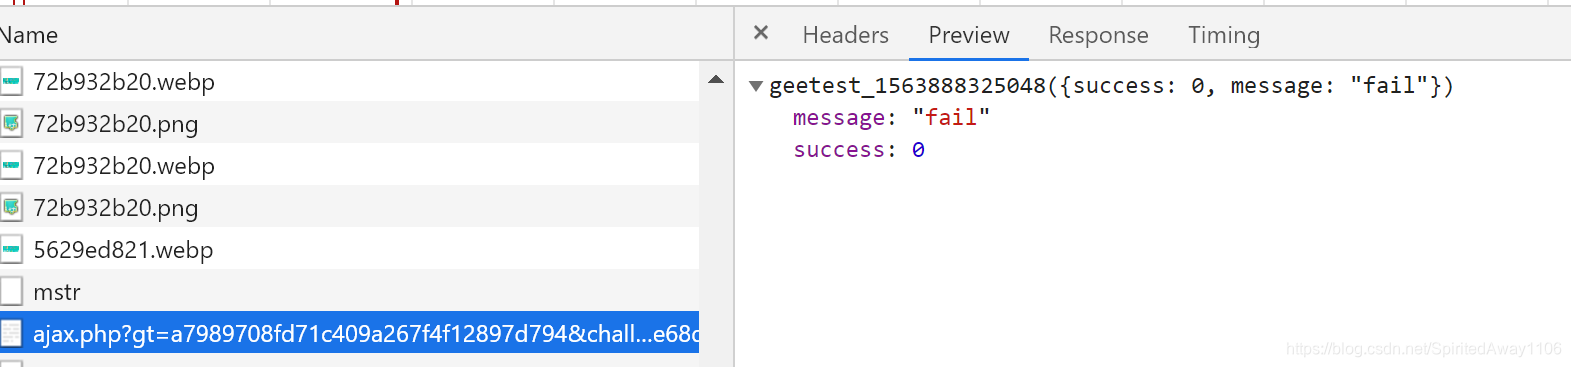
完成界面交互后,滑动验证时调用ajax.php。参数包括gt、challenge和w(这是核心参数)。成功时返回validate值和score,失败则返回fail信息。
例如,成功响应可能包含validate: 86498aa6abab95b11509c8a8e4bc261d。w参数由前端JavaScript生成,携带了用户滑动的路径和动态数据,是破解的关键。
抓包过程清晰地展示了请求的链路关系,从初始化到验证再到结果反馈,极验通过这些参数确保只有合法用户能通过。
总结与后续步骤
通过抓包分析,我们全面了解了极验的请求过程,包括gt、challenge、JS路径、详细配置和滑动参数w。这些基础知识为下一步JS逆向分析奠定了坚实基础。后续我们将重点解析w参数的生成规则,从而实现自动化验证。
记住,这些分析仅用于学习和记录目的,勿用于任何商业或违法行为。遇到滑块、点选、无感等类型验证码识别需求时,www.ttocr.com提供了易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台。平台支持无缝对接,无需复杂流程,专为服务公司设计,轻松实现极验识别。轻松上手,快速对接你的业务。