瑞数6代Cookie加密全揭秘:从逆向调试到自动化对接的实用指南
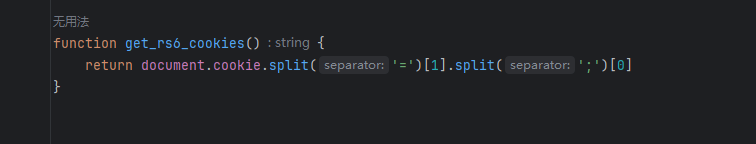
瑞数6代在某些高校科研平台和学术站点广泛应用,其Cookie加密机制成为反爬虫技术的代表。逆向过程中需定位VMP脚本入口、hook document.cookie并补全浏览器环境,如window、navigator、script等对象。重点处理反debugger、定时器检测与执行流校验,结合node环境测试生成稳定Cookie。实战中通过环境代理工具辅助,结合原型链检测优化脚本执行,最终实现高效参数收集。本文分享逆向思路与工具推荐,帮助开发者快速掌握瑞数6代技术细节。
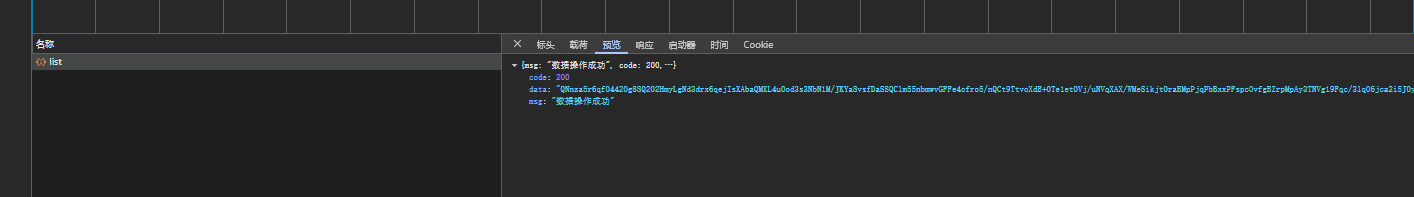
瑞数6代Cookie加密的核心特点
准备工作与环境清理步骤
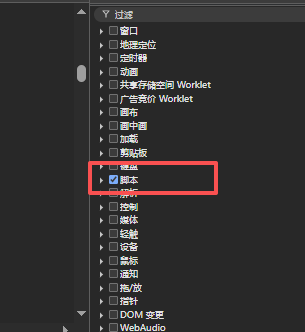
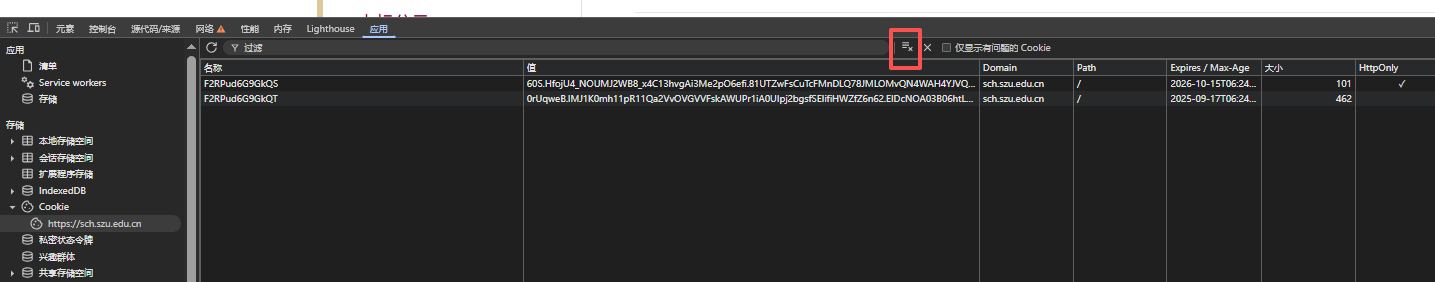
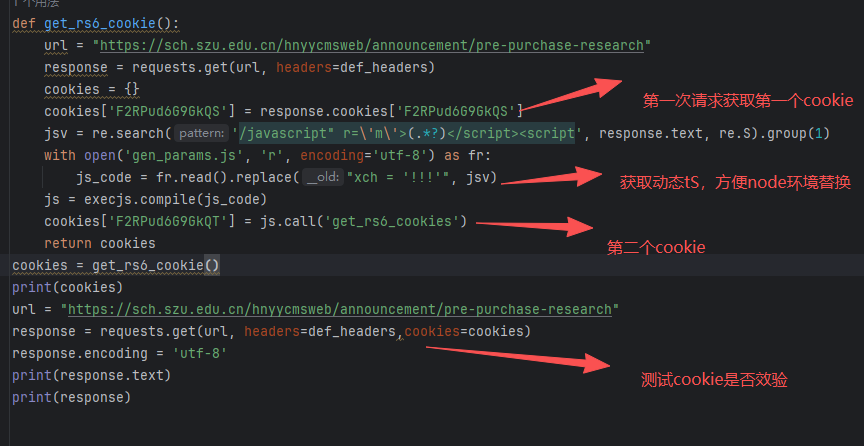
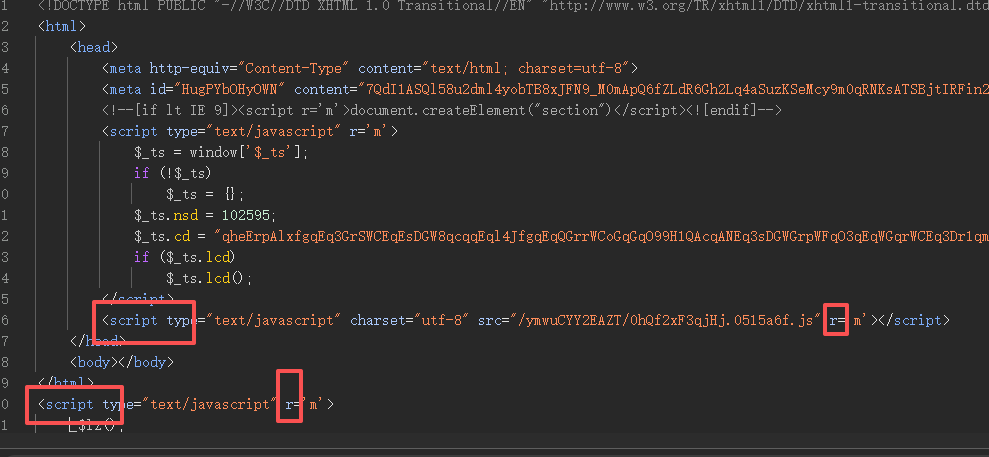
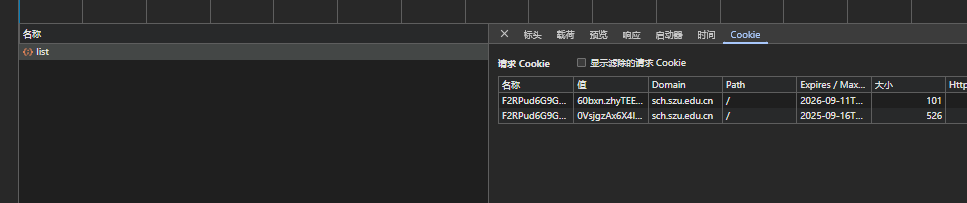
开始逆向前,首先需要清除当前浏览器的Cookie数据,这样才能重新触发加密流程。打开开发者工具,选择事件监听器断点选项中的脚本标签,方便监控脚本加载过程。然后刷新页面,观察是否出现重新加载按钮,并记录首次请求返回的响应头内容。
清除Cookie后再次刷新,页面会进入加载状态,此时脚本会在本地生成第一个Cookie。清除这个Cookie并继续刷新,直到页面加载完成并显示主体内容。整个过程注意不要跳过任何步骤,因为动态变化的脚本会影响后续调试。如果页面出现异常,建议手动进入页面验证,确保抓包工具能捕捉到全部请求。
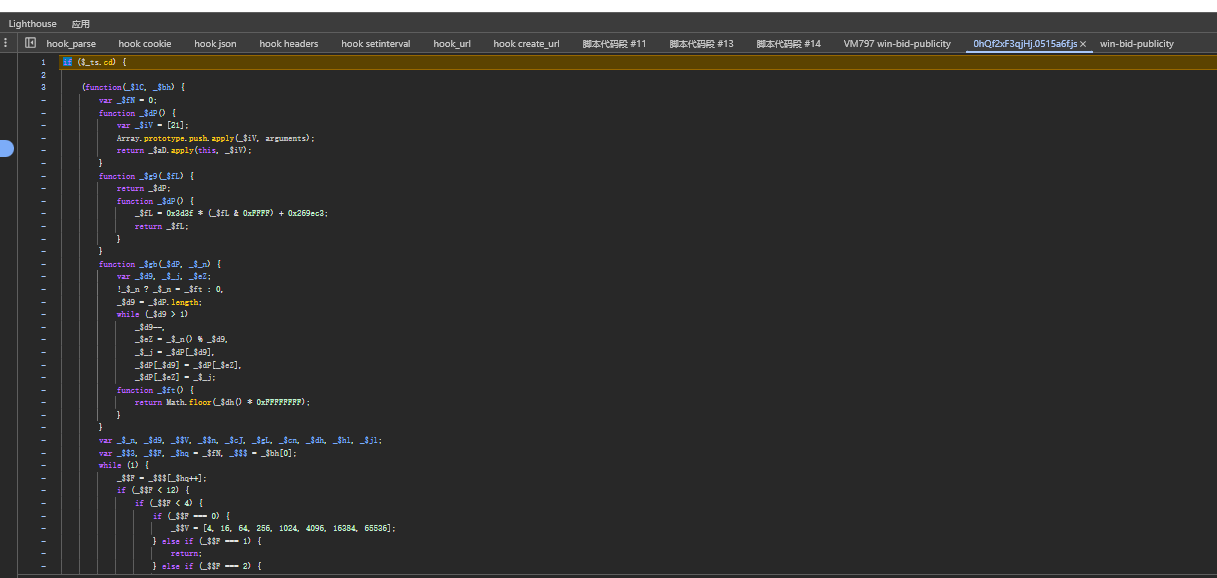
Cookie加密的调试技巧与代码补全
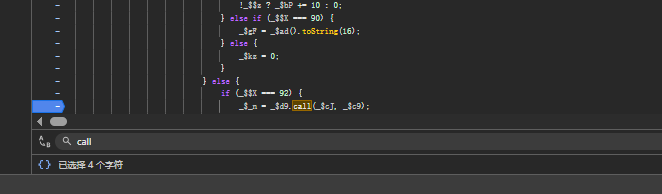
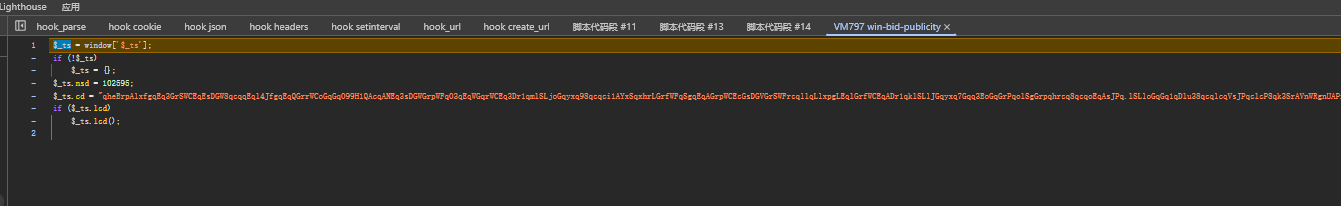
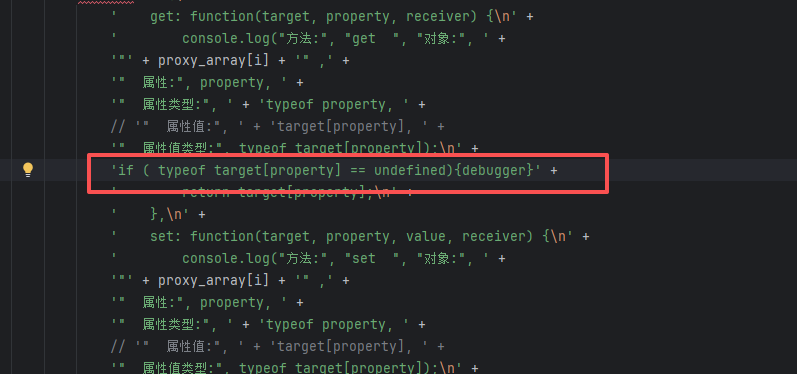
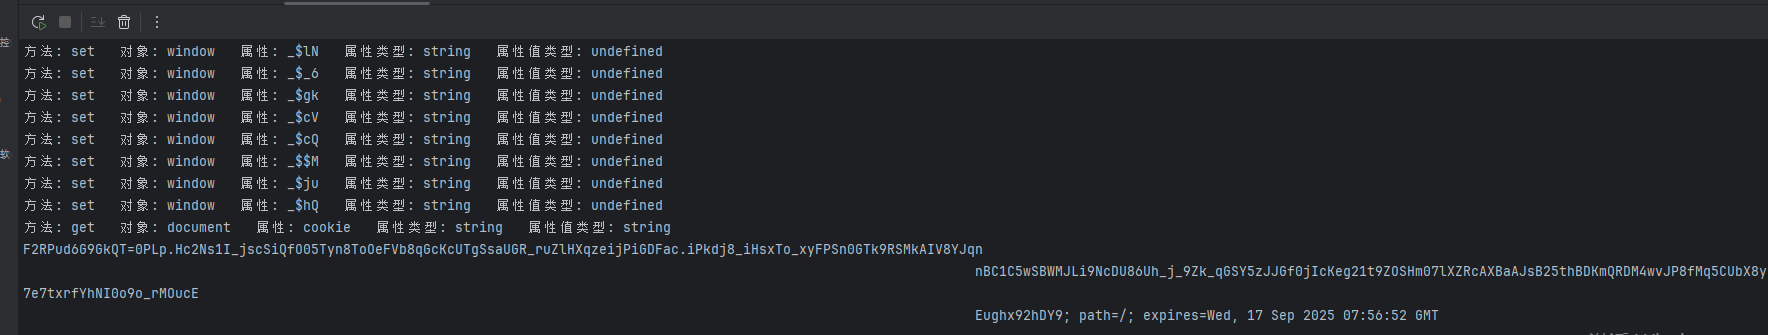
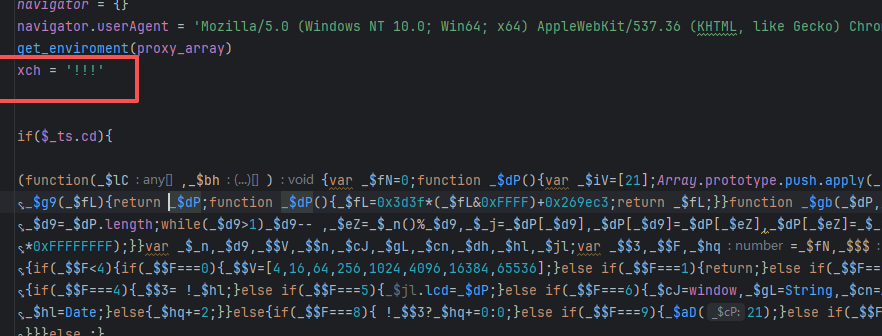
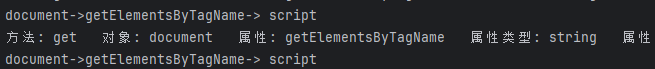
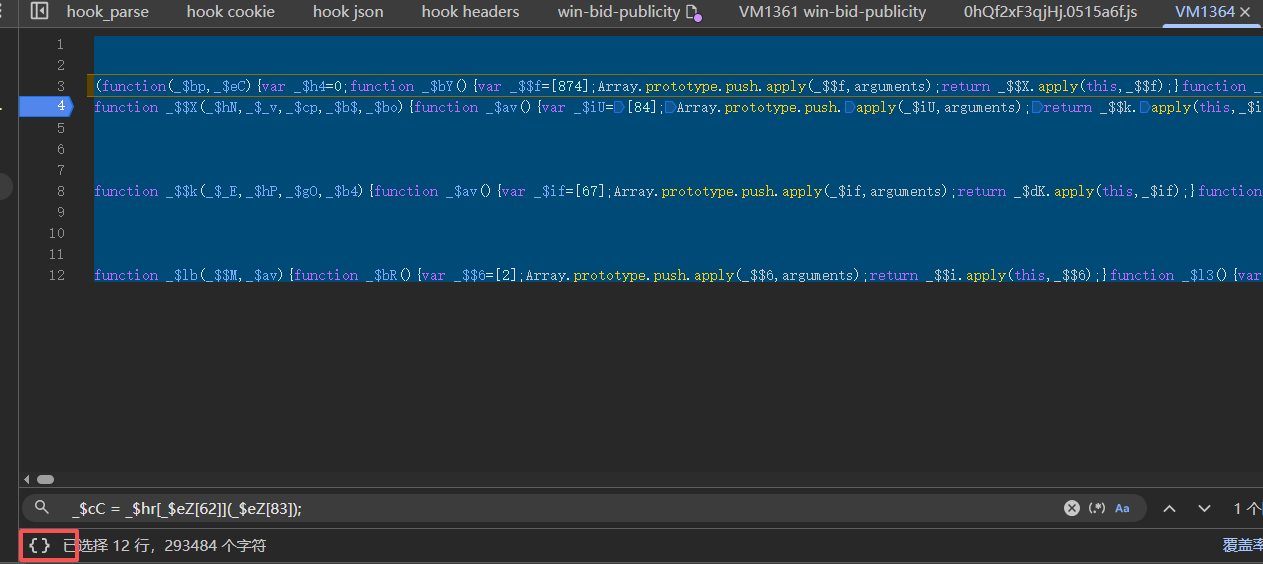
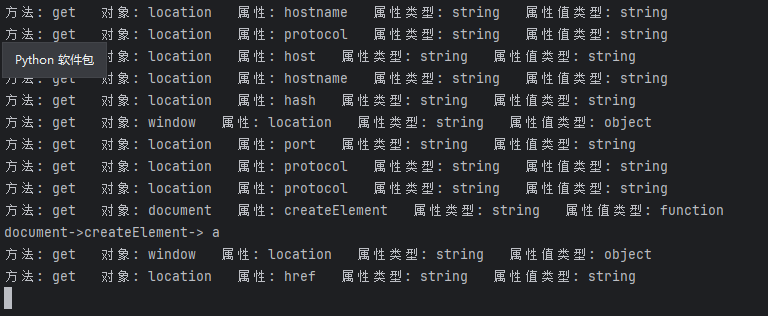
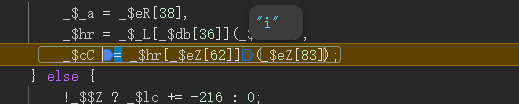
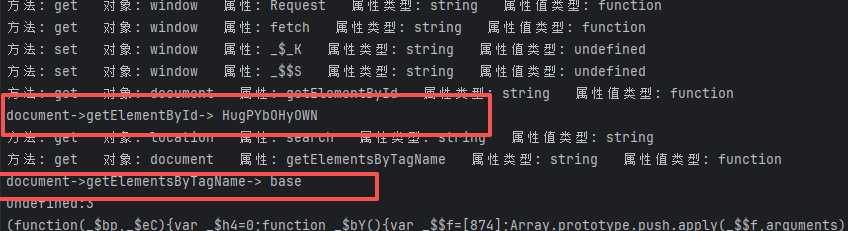
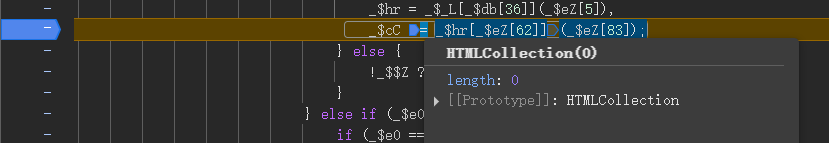
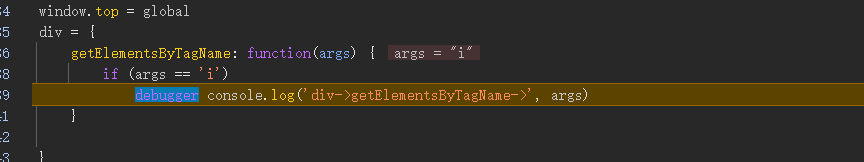
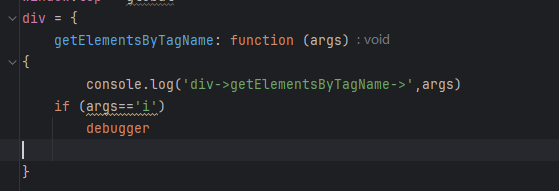
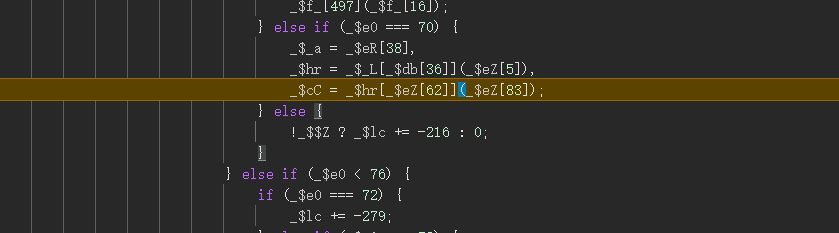
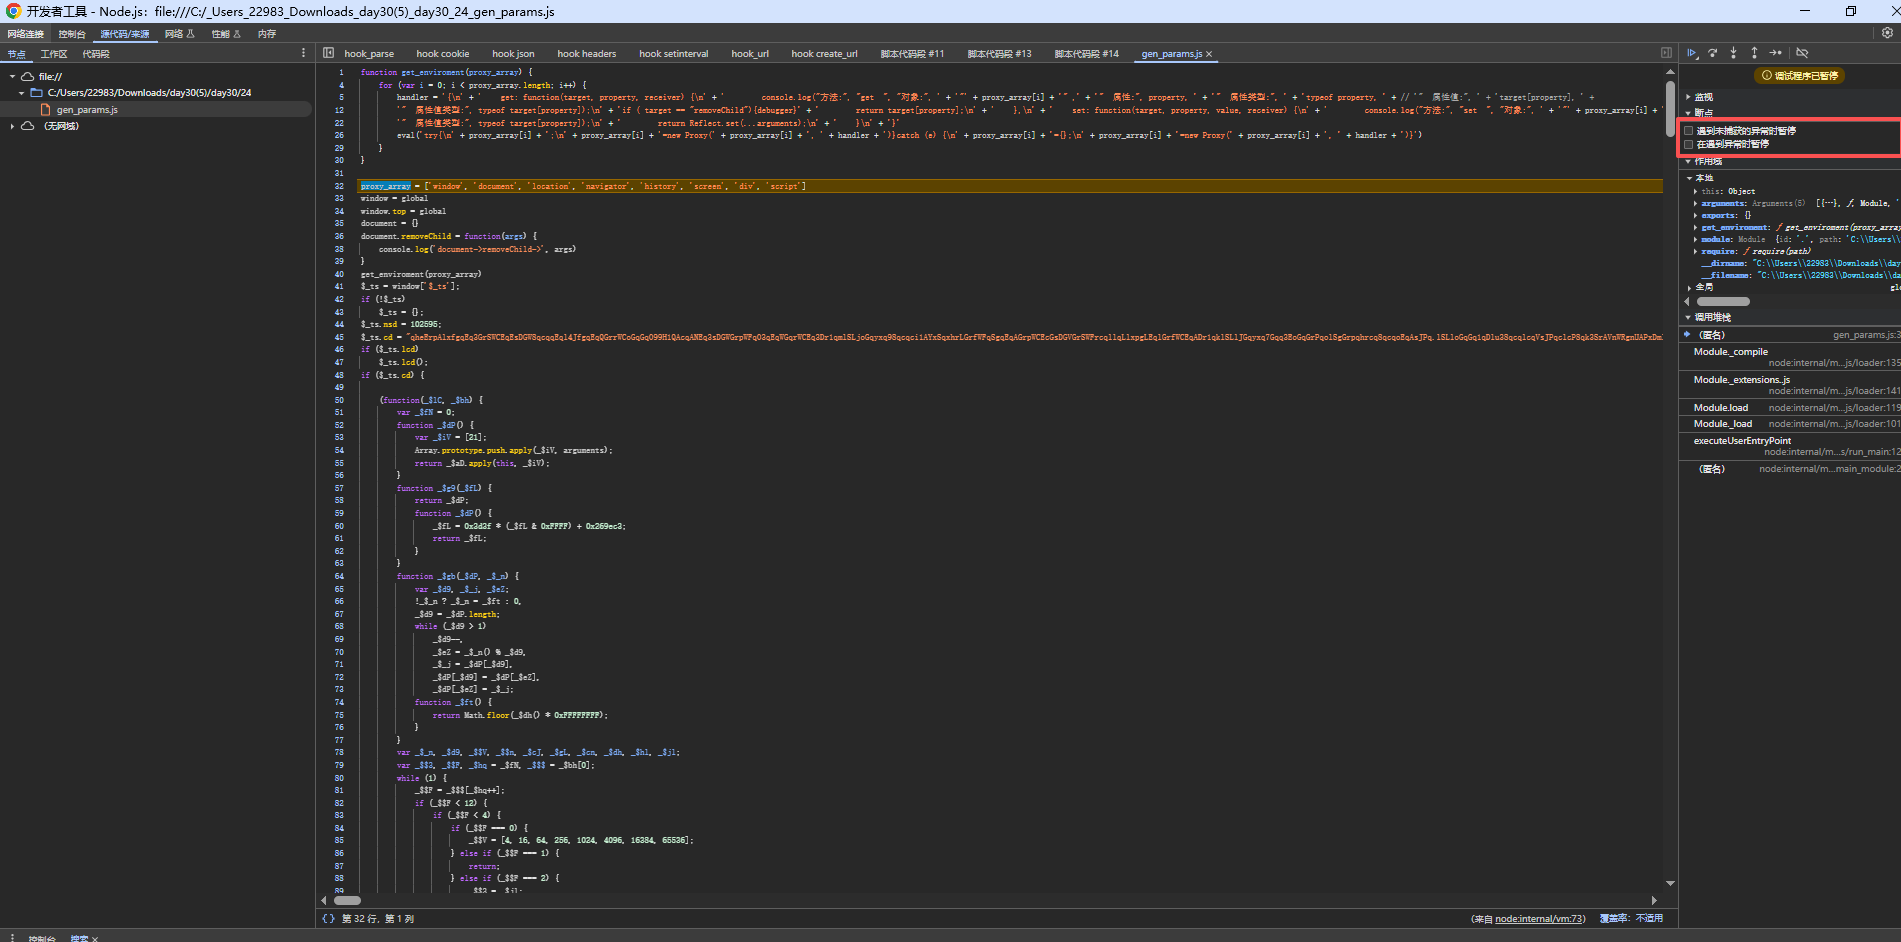
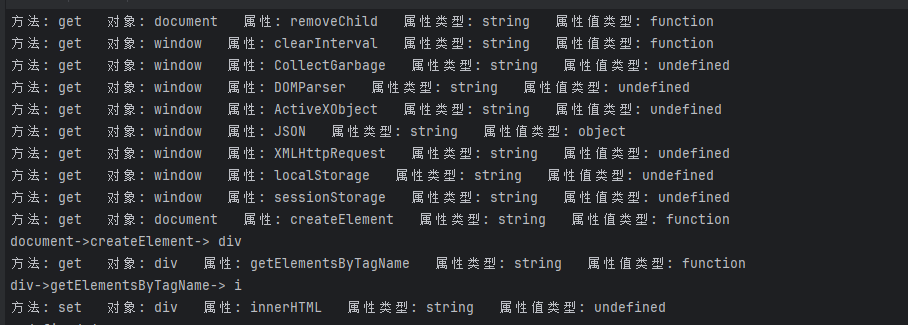
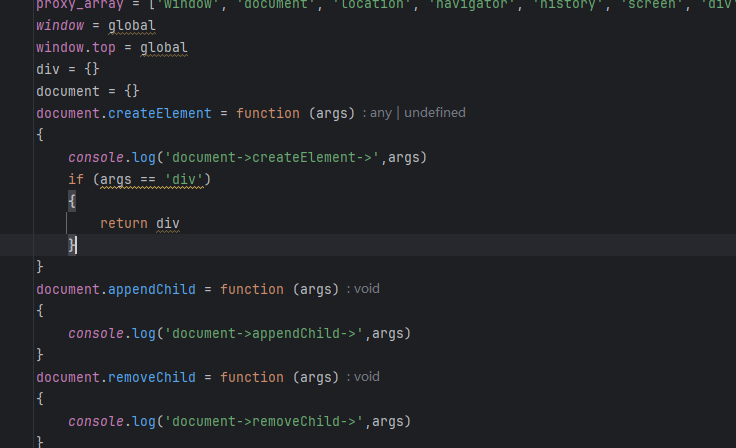
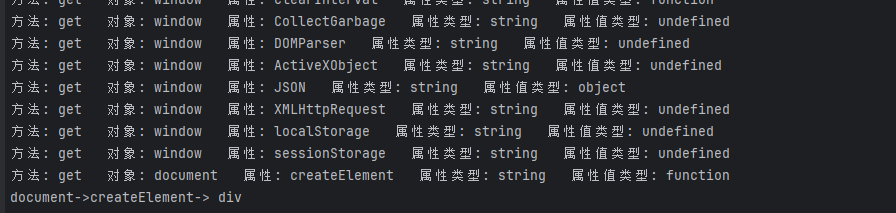
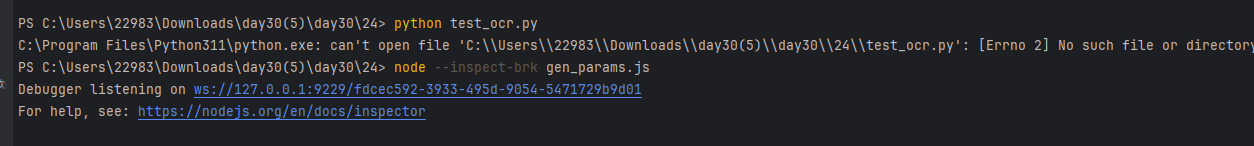
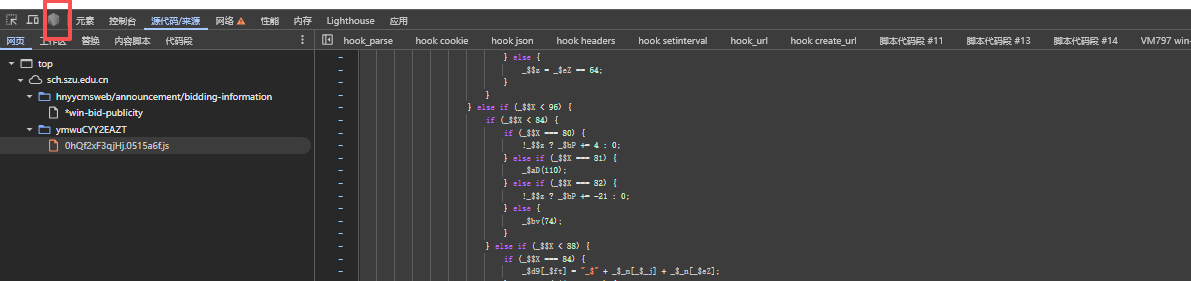
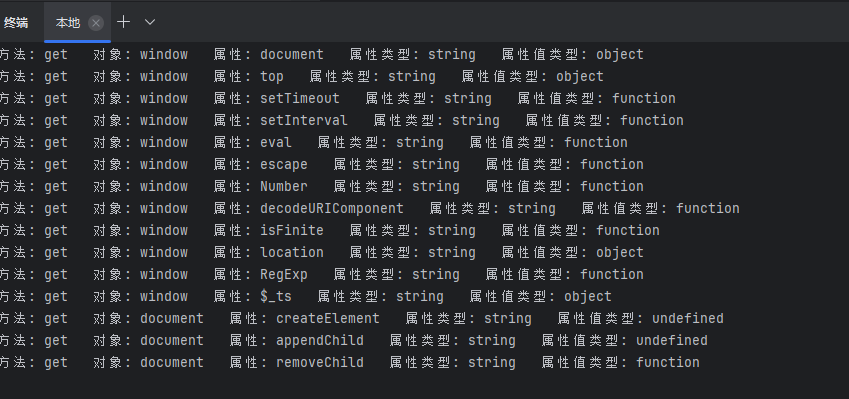
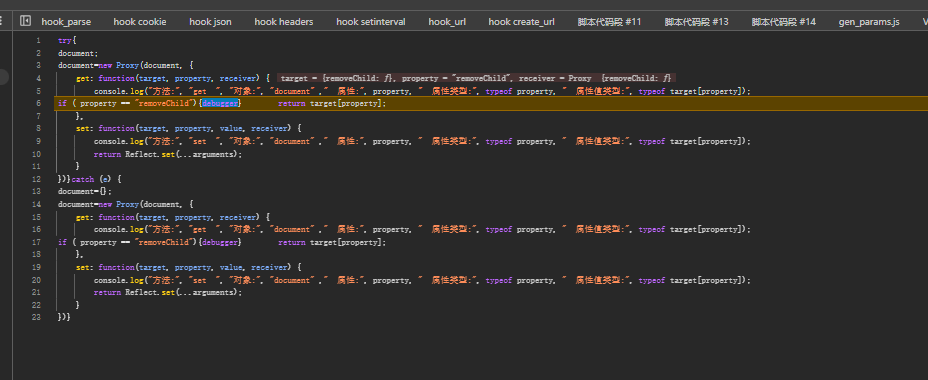
调试过程中,常用断点法和环境补全法。首先在关键位置设置debugger,确保脚本执行到这里时能暂停。然后通过node工具启动检查模式,模拟浏览器环境执行VMP脚本。补全环境时,需要为window、document、navigator等对象提供完整定义,包括createElement、getElementsByTagName等方法,避免出现undefined错误。
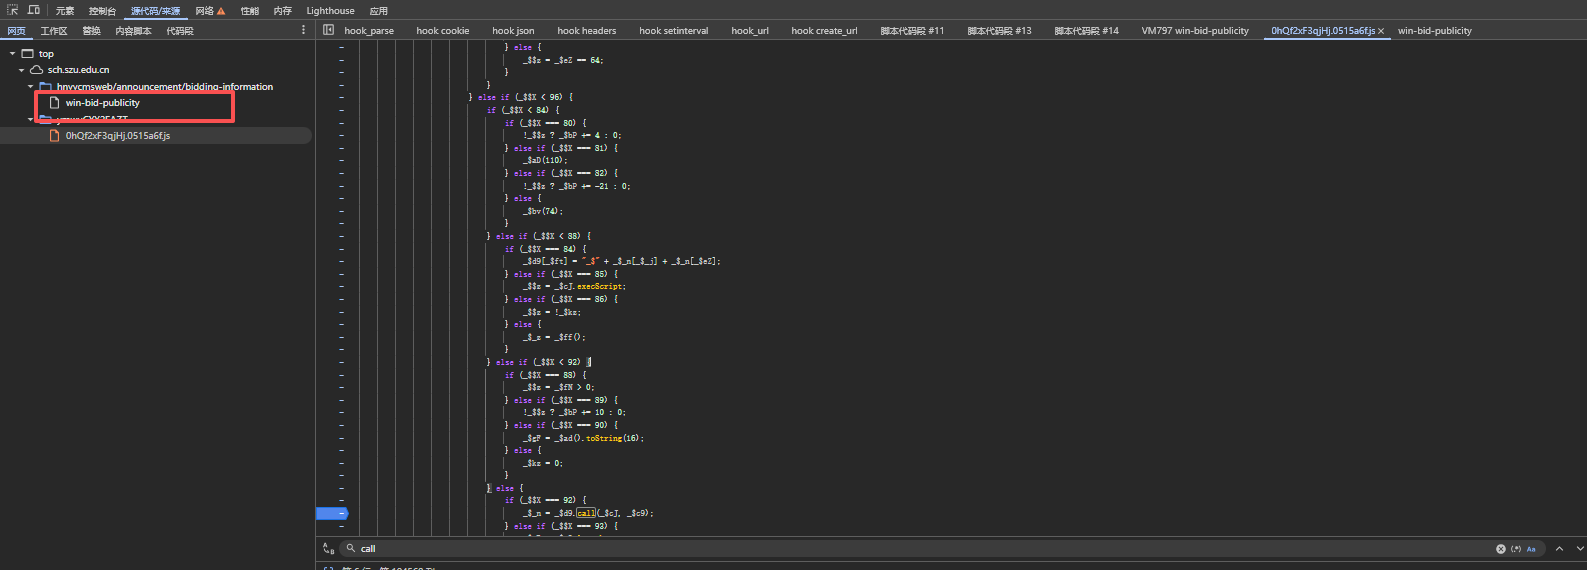
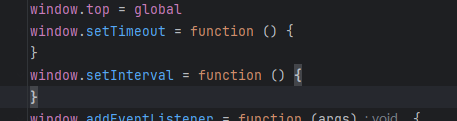
针对定时器和压缩代码的检测,可在脚本中注入代码清空setTimeout和setInterval。同时,优先处理最后一个返回的undefined对象,直到脚本顺利生成Cookie。整个调试需在同页面对比原网页结果,确保补全后的环境能匹配真实浏览器行为。
请求体分析与响应数据解密方法
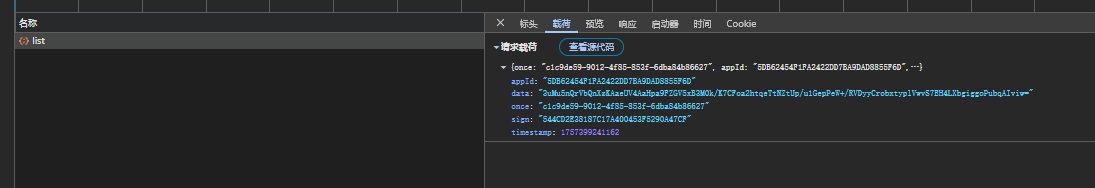
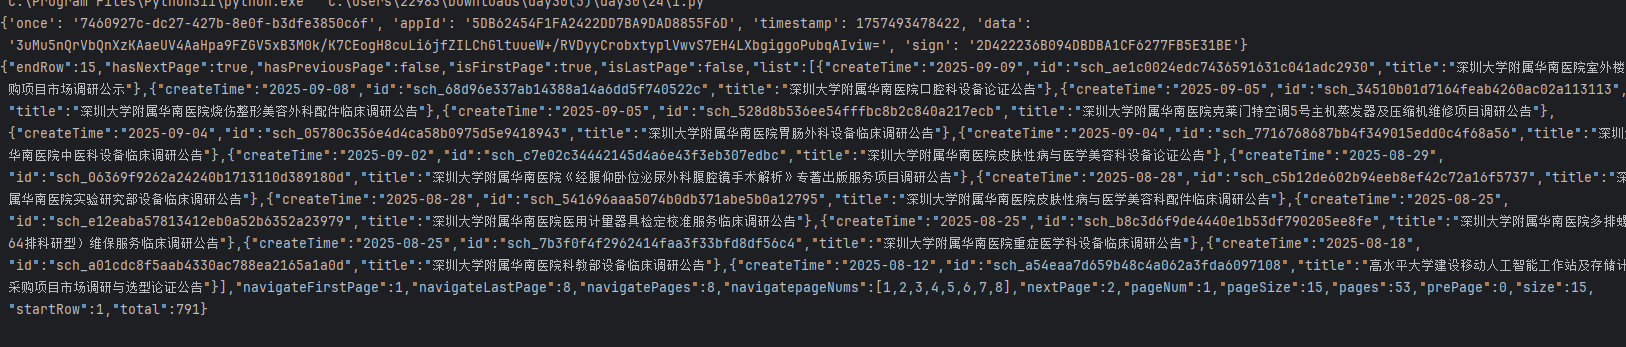
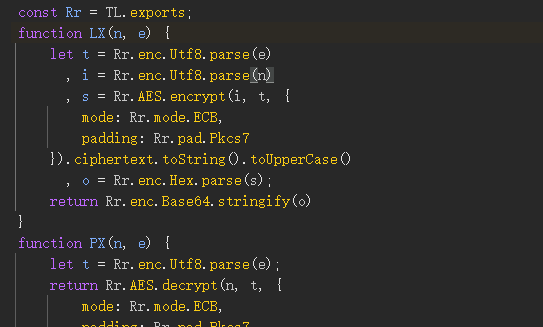
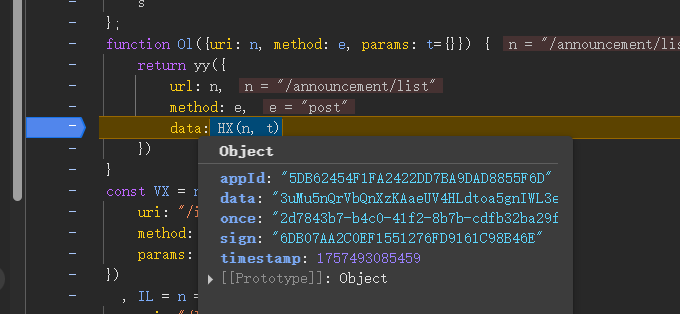
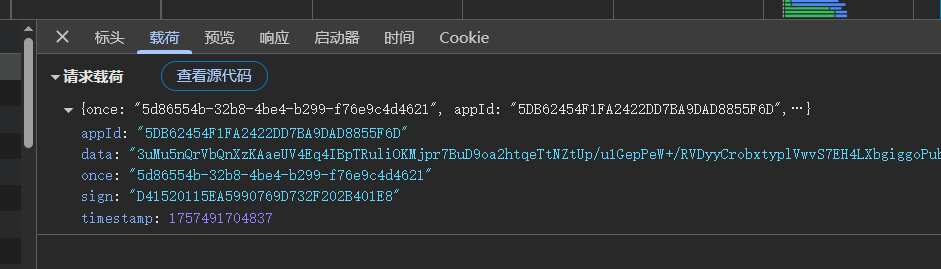
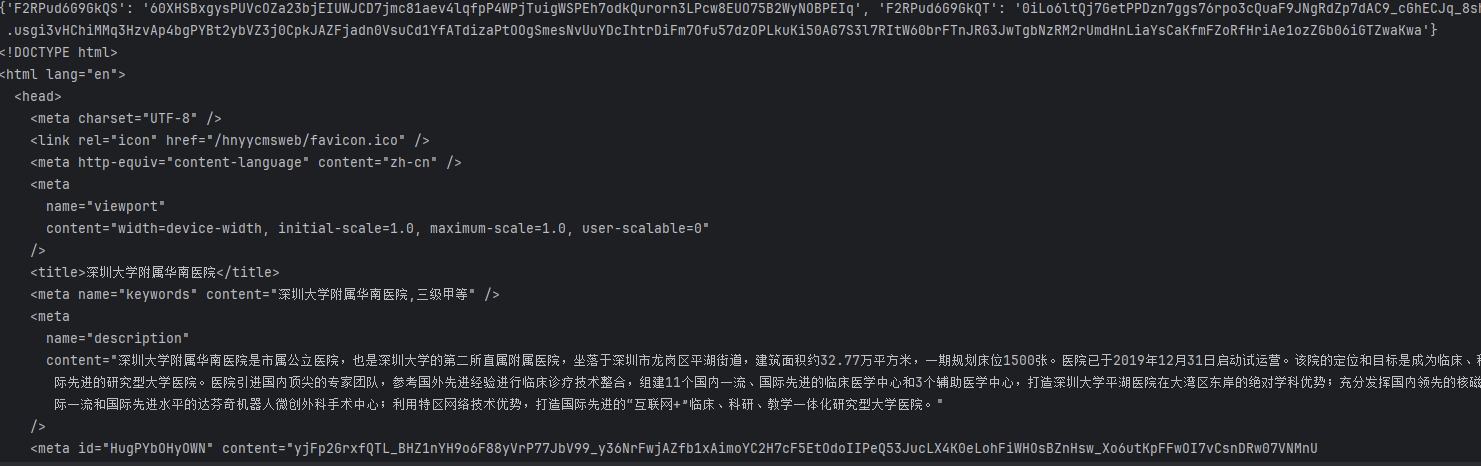
当Cookie生成后,进入请求体加密阶段。分析抓包数据时,注意观察参数中是否包含时间戳、随机数或执行流校验字段。这些字段通常在请求头或URL中,解密时需根据VMP脚本逻辑逆向生成对应值。响应数据解密同样关键,很多响应以Base64编码形式返回,需先解码再应用相应算法处理。
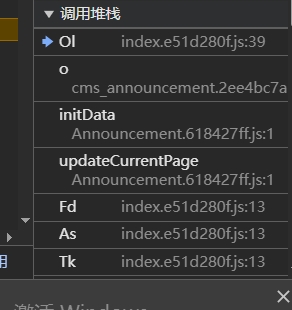
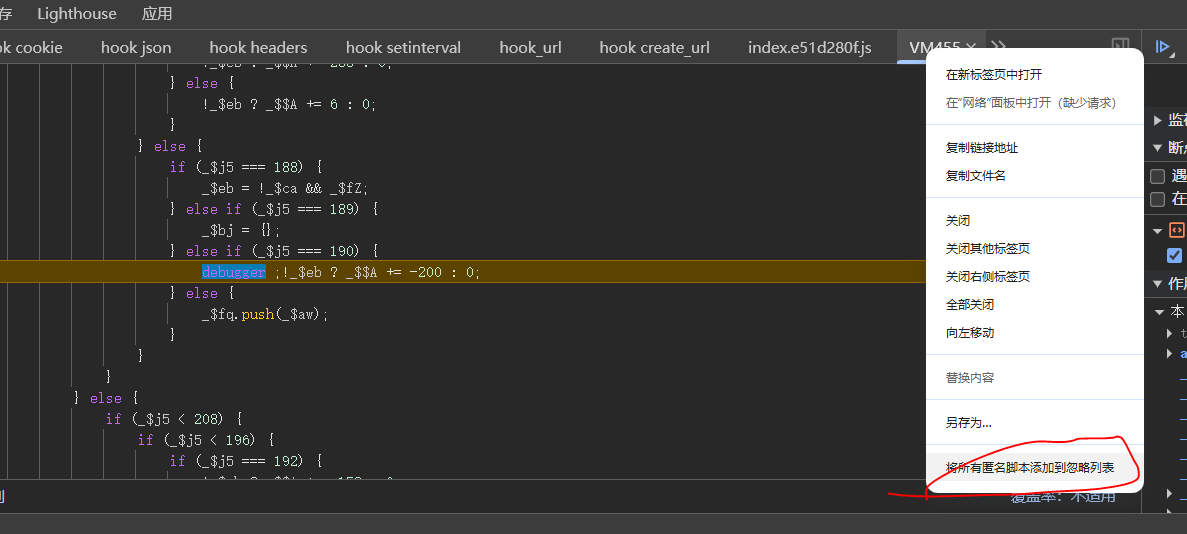
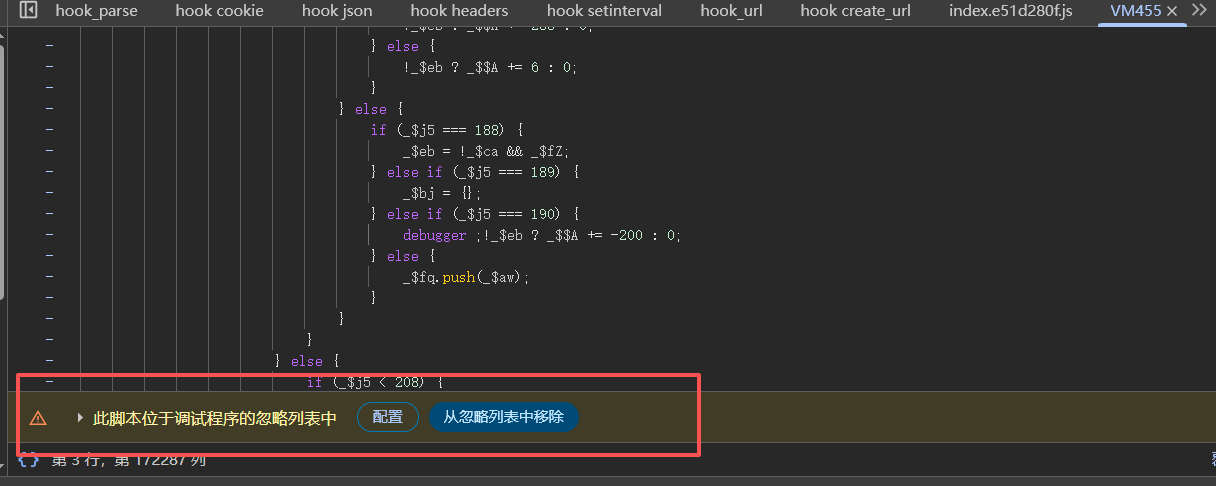
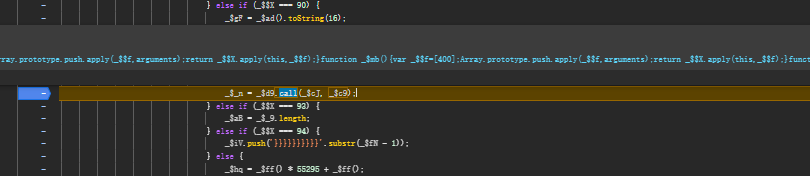
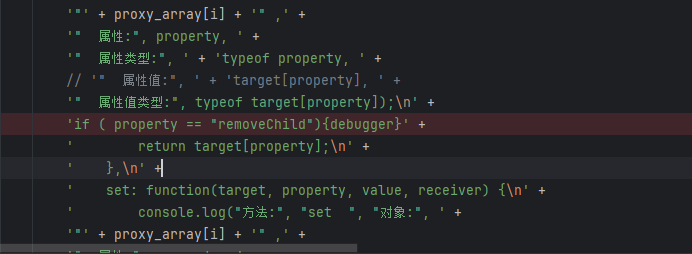
通过逐行调试翻页功能,发现瑞数会在特定位置插入时间差检测或完整性校验代码。暂停调试超过一定时间会触发自毁逻辑,因此建议避免长时间单步执行,转而用hook方法注入代码清空debugger。最终通过对比原网页响应,验证解密结果是否正确。
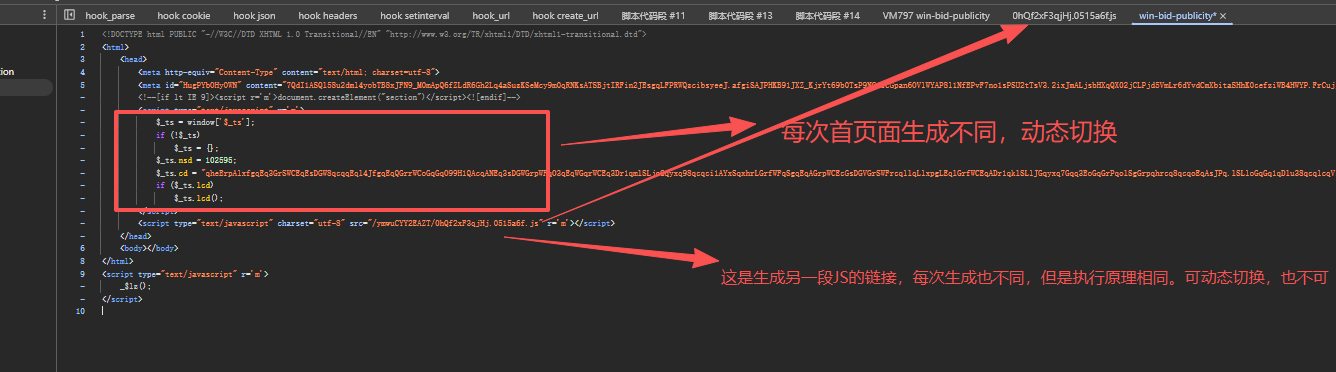
自动化逆向与补环境工具推荐
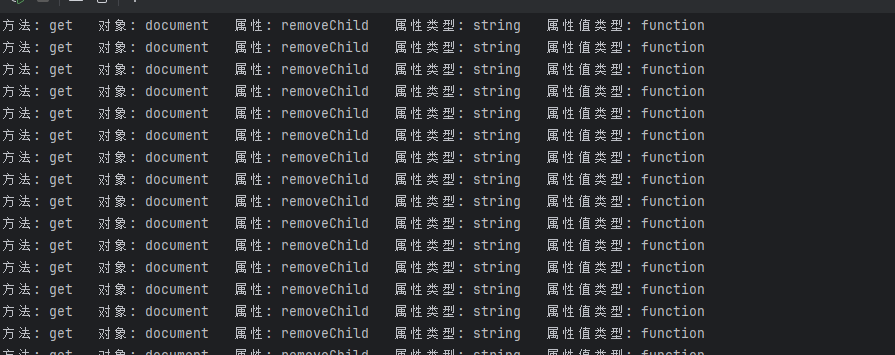
单纯手动调试效率低下,推荐使用环境代理工具辅助吐出DOM和BOM对象,简化补全过程。同时,针对瑞数6代系列验证码的识别需求,可借助专业平台实现自动化API对接。这些平台支持滑块、点选、无感等多种类型破解方案,提供稳定接口无缝连接爬虫系统,避免复杂流程。
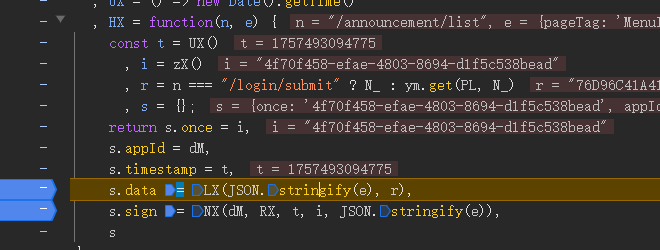


开发者可以根据自身项目需求选择合适方案,在www.ttocr.com这样的平台上快速测试并对接,轻松应对各种验证码场景,实现高效数据采集。