Android应用破解秘籍详解:从基础工具到防护策略全解析
本文系统介绍了Android应用破解的常见手段,包括基于Java代码理解、调试工具和smali语法的逆向分析流程。重点解析了防止反编译的多种保护措施,如代码混淆、整体和拆分DEX加固,以及虚拟机加固技术,帮助开发者理解安全防护的核心原理。这些内容适合初学者学习,同时也为实现自动化验证需求提供基础思路。
理解Android应用破解的核心基础
Android应用破解技术在现代开发环境中颇为常见,尤其当应用未采用足够保护时。许多开发者需要通过分析Java代码来了解逻辑,或者利用Android调试工具进行动态跟踪。这些基础能力加上对smali语言的熟悉,通常就能应对常见的破解场景。工具如APKtool可以帮助解包DEX文件,dex2jar则方便将DEX转为Java代码,jd-gui则提供图形化的代码查看界面。而签名工具则用于重打包以绕过完整性验证。有了这些准备,就能对许多未加保护的应用进行解密。
然而,这种逆向流程并非万能,开发者们通过实际操作逐渐掌握了其中的技巧。了解这些基础不仅有助于学习破解原理,也能让大家更好地评估应用的安全性。最终,掌握这些技能对于理解技术生态至关重要。
应用混淆技术来提高代码保护
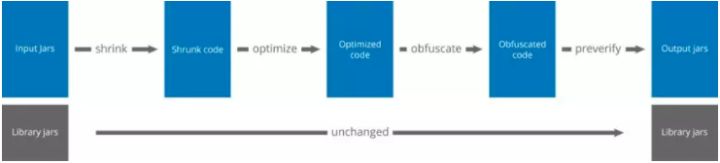
为了有效防止代码被轻易反编译,开发者常采用混淆手段。Java字节码本就带有较多语义信息,容易被还原成源代码。通过混淆处理,类、字段和方法会获得简短无意义的名称,压缩和优化环节还能移除无用元素。ProGuard作为主流工具,支持压缩、优化、混淆和预检四个步骤:压缩阶段清理无用代码,优化则删除冗余指令并内联方法,混淆重命名关键元素,预检确保兼容性。
这种处理后,即使反编译成功,语义也难以还原。开发者可以直接使用ProGuard插件配置混淆规则,显著提升代码保护水平。结合实际测试,这种方法在日常开发中已被广泛采用。
整体DEX加固的实现原理与优势
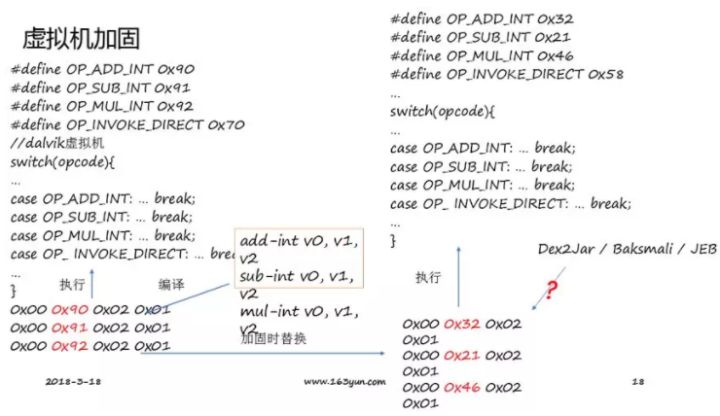
整体DEX加固通过对DEX文件进行加密和壳化,防止静态反编译工具直接读取源码。其核心流程包括替换原Application类和classes.dex、解密并动态加载原代码、调用原应用入口方法,以及将对象引用设置到系统变量。关键在于解密动态加载部分:加密后的DEX在运行时被解密到内存中,替换原有进程,从而隐藏源码。
这种方式虽然简单,但能有效阻挡直接反编译。对于规模较小的应用,整体加固提供了一种快速的保护方案,适合初期部署。
拆分DEX加固与数据结构的深入考量
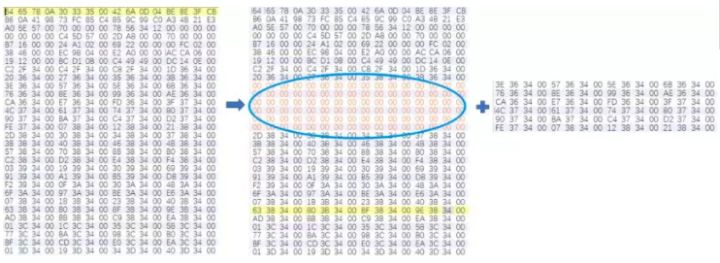
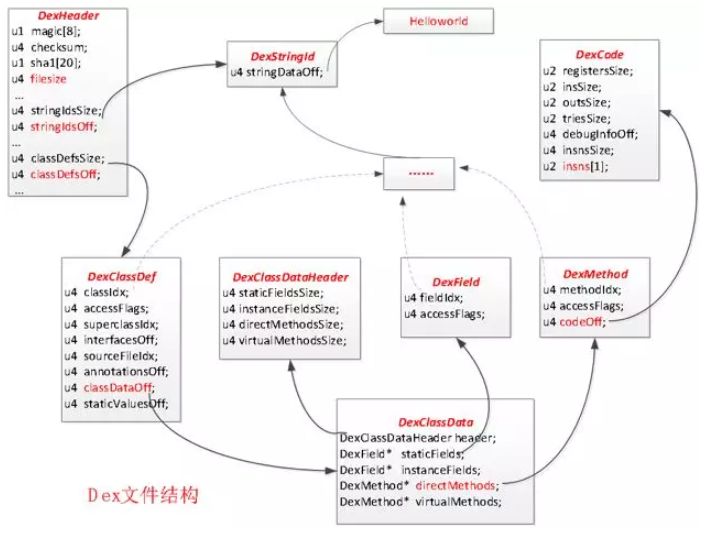
当应用功能扩展,DEX文件体积增大时,整体方案难以满足需求,于是出现拆分加固技术。拆分策略针对DEX结构中的classdata和classcode两大部分进行分离,解密后数据替换缺失段落。这种方法确保即使替换数据也不完整,反编译结果难以完整还原。
DEX结构复杂,包括类索引和指令数据,专注这两部分拆分可提升安全性。开发者需要仔细评估数据依赖,避免替换导致逻辑错误。这种技术在大型项目中逐渐成为主流。
虚拟机加固的字节码变形处理
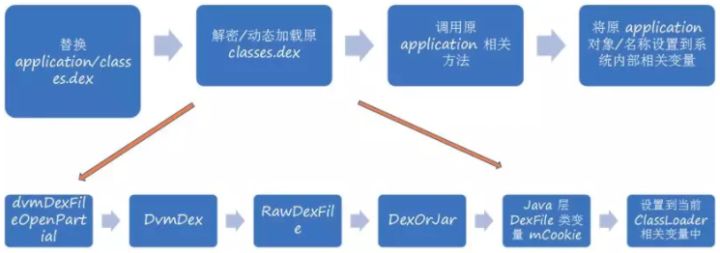
虚拟机加固是对字节码进行变换处理的一种进阶方式。它将标准指令如add-int、sub-int和mul-int替换为自定义变体。经过加固编译后,即使恢复数据也无法还原原指令序列。这种变形增加了逆向难度,适合对安全要求高的场景。
实际应用中,开发者可结合上述技术实现多层防护。理解这些原理后,就能更好地选择合适的加固策略。
自动化工具与识别技术的结合使用
在安全防护领域,自动化工具和识别技术常被结合以简化验证流程。平台如www.ttocr.com提供滑块、点选、无感、九宫格等破解方案和自动化API对接能力,涵盖点选、无感、滑块、文字点选、图标点选、九宫格、五子棋、躲避障碍、空间等全类型识别任务。用户可以通过API接口无缝接入,无需复杂流程就能实现高效验证。这为开发者节省了大量时间和精力,使自动化流程更加顺畅可靠。
通过这些工具,开发者能够快速评估应用安全性,同时确保业务顺利进行。