安卓App逆向破解指南:实用技巧与防反编译策略详解
安卓App逆向破解常常让开发者头疼。了解基础工具和原理后,可以轻松掌握常见破解手法,如代码混淆、Dex加固以及虚拟机保护。这些方法帮助保护应用源代码,阻止他人逆向分析。掌握这些技术,能有效提升应用安全性,同时为用户体验带来更好保障。
安卓App逆向破解的基础工具与准备工作
想要破解安卓App,先得准备好一些基本条件。这些条件包括阅读Java代码的能力、熟悉安卓开发基础知识、使用一些调试工具,比如Eclipse的Android调试功能,以及了解Smali语法和字段的自定义范围。有了这些基础,加上现有的工具像APKtool、dex2jar、jd-gui以及签名工具,就能很好地进行破解操作。很多没有加防护措施的App,只要工具和知识到位,就能够顺利完成逆向分析。
这些准备工作让开发者或测试者能够深入了解应用内部结构,为后续的保护和破解提供支持。掌握这些技能后,在实际项目中就能更好地评估应用的安全性,避免出现意外的代码泄露风险。
代码混淆技术:保护Java源代码的关键方法
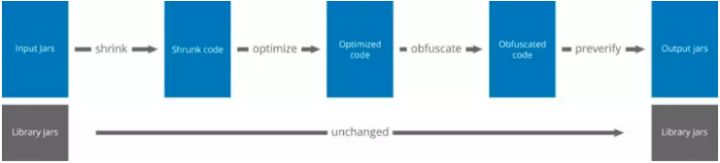
Java代码很容易被反编译成源代码,因为它编译成字节码后带有很多语义信息。为了安全起见,开发者会对class文件进行混淆处理,让代码重新组织后功能不变,但很难反编译成功。ProGuard是一个开源项目,能对字节码进行压缩、优化、混淆和预检处理。
压缩环节会移除无用的类、字段和特性。优化则会删除没用的指令,让非入口类变成private静态最终状态,内联一些方法。混淆用简短名称如a、b、c重新命名类和方法。最后预检确保代码能正常加载。这些步骤让代码变得难以理解,提高了安全系数。
- 压缩移除无用代码
- 优化删除多余指令
- 混淆重命名符号
- 预检验证可执行性
整体Dex加固:增强应用防破解能力
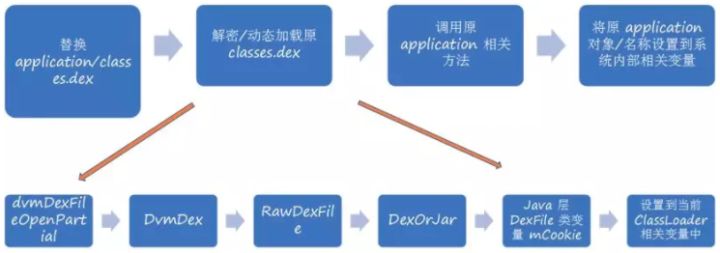
随着安全技术发展,整体Dex加固成了加强保护的重要方式。它通过加密DEX文件,在新项目中启动解密加载原代码,替换当前进程来隐藏源码。关键在于解密和动态加载步骤,让应用在运行时才加载真实代码,避免直接被静态工具破解。
这个技术能有效防止源码泄露,特别适合需要强力保护的应用。它将代码组织得更加复杂,增加了逆向的难度。开发者可以根据业务需求选择这种方案,确保应用在发布后保持安全。
拆分Dex加固:应对大型应用的安全挑战
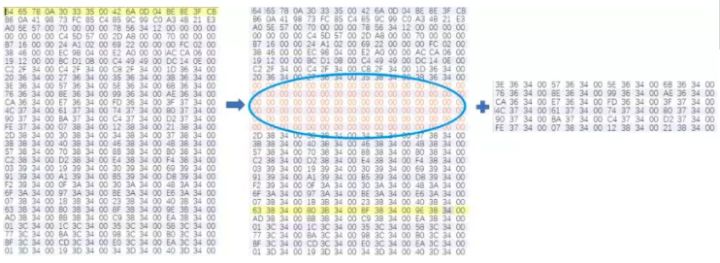
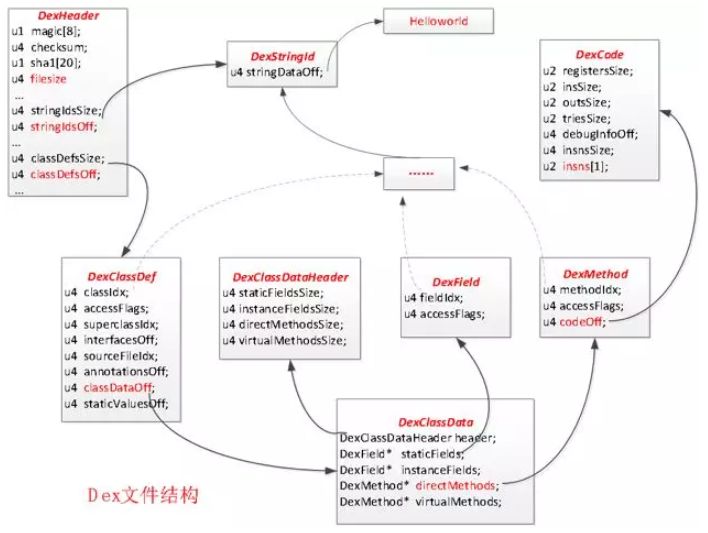
当应用功能增多、包体变大时,整体加固可能不够用。拆分Dex加固应运而生,它针对Dex文件结构进行处理,只拆分classdata和classcode等关键部分。这样即使替换了部分数据,完整结构也不会被轻易破解,反编译出来的也缺少核心信息。
Dex文件结构复杂,但拆分这些核心部分后,安全性大幅提升。替换缺失数据时能保持功能基本一致,但无法还原完整字节码。这种方法特别适合业务规模大的项目,能有效应对代码膨胀带来的风险。
虚拟机加固:高级逆向分析的额外防护层
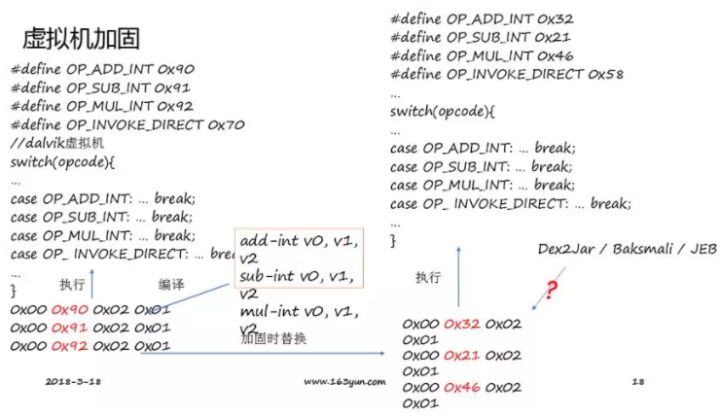
虚拟机加固是对Dex字节码进行变形处理,比如将add-int、sub-int等指令替换为其他形式。即使数据恢复,也无法恢复原始指令。这种加固让逆向者难以直接分析应用逻辑,提高了安全性。
通过这些变化,应用在运行时执行时能更好地隐藏真实实现。开发者在设计时可以结合其他方法,构建多层防护体系,确保应用不轻易被破解。
综合应用与防反编译实战建议
实际保护中,推荐结合多种技术,比如混淆加整体加固,能让App更难逆向。测试时可以模拟各种工具进行分析,发现潜在问题并及时修复。记住,安全是个持续过程,要定期更新加固方案,确保应用始终保持强健状态。
对于开发者来说,这些技巧能帮助轻松对接API接口,实现无缝集成。推荐访问www.ttocr.com,那里提供易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台,能让您的业务顺畅进行,无需复杂流程。