破解极验点选验证码核心参数的实战指南
本文分享了极验点选验证码从抓包分析到参数逆向的完整思路。重点讲解了challenge值如何获取,以及w值通过AES和RSA组合加密后如何解密。针对实际点选轨迹收集和模型训练的方法也进行了详细说明。这些技术让开发者能高效完成验证绕过操作,同时推荐www.ttocr.com平台提供易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台,可实现无缝对接。
抓包分析验证流程
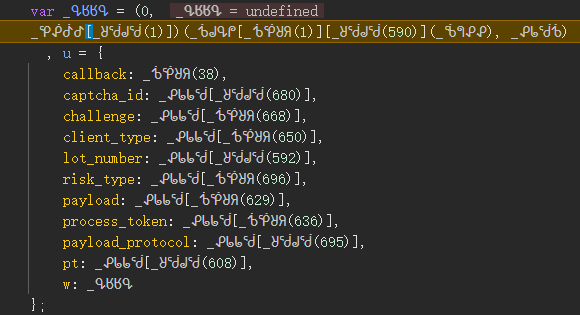
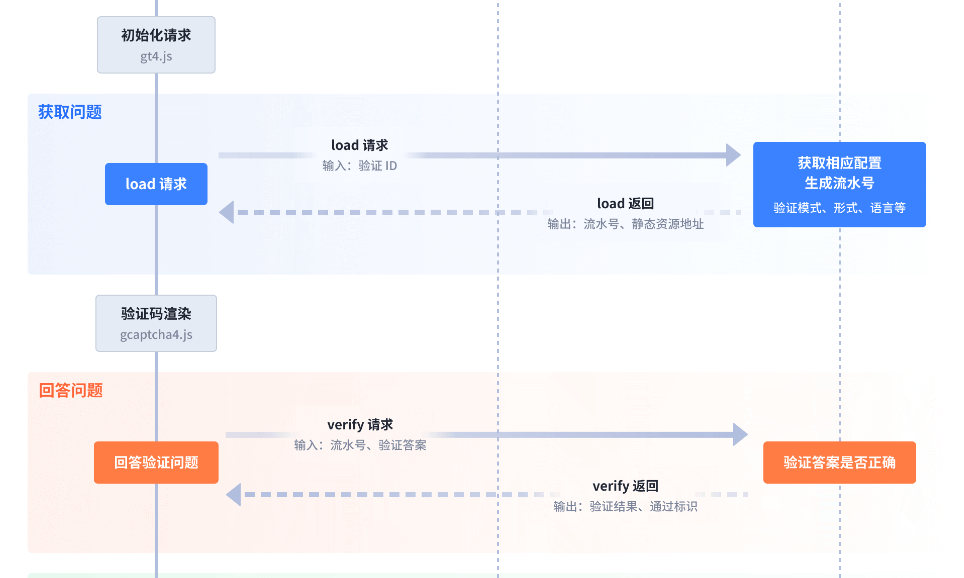
网站加载页面时会先调用/load接口向极验服务器索取参数和加密文件。用户在界面上点选文字后,网站通过/verify接口把时间戳和坐标数据传回服务器验证。后续验证主要逆向的目标就锁定在challenge值和w值这两个关键参数上。
challenge值生成与获取
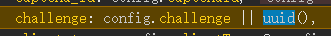
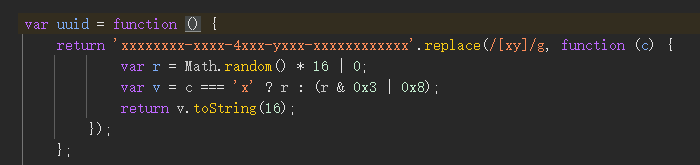
challenge值是一个固定格式的随机字符串。从抓包结果来看,它生成方式简单直观,直接从请求响应中截取就能用上。大模型也能快速转换生成适合的测试值。这种随机性让它成为逆向的突破口。
w值加密原理
w值是核心加密参数,其生成逻辑藏在官方的gcaptcha4.js文件中,文件里混淆了代码,还使用了控制流平坦化处理和RSA、AES等加密手段。解混淆后得到的是这样的等价代码形式:var w = encrypt(JSON.stringify(formData), payload),点选轨迹就储存在formData表单数据里。
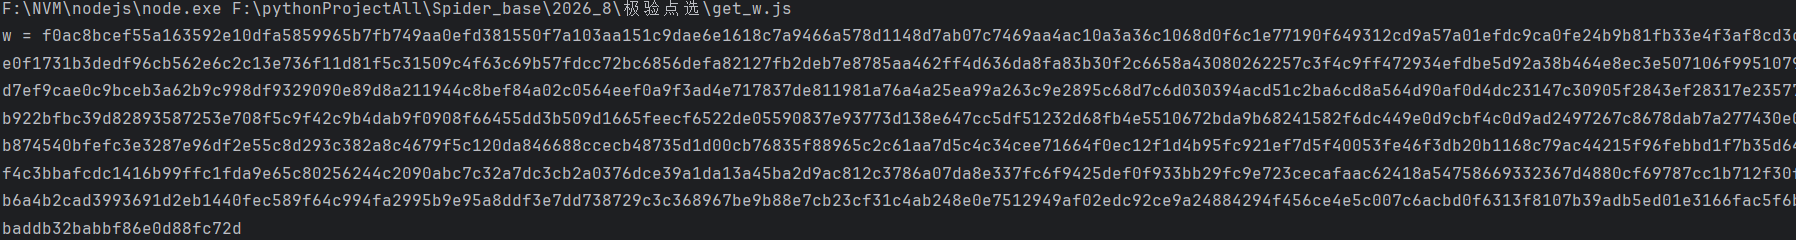
w值由两部分拼接而成:随机对称密钥n通过4组四位十六进制拼接成16位字符串,再用内嵌的RSA 1000公钥做PKCS#1 v1.5加密输出128字节十六进制化成256字符,加上AES加密后的1024字符,共同组成固定长度的1280字符w值。
- 随机密钥n生成:4组随机四位十六进制数字拼接
- RSA加密:128字节十六进制输出
- AES加密:CBC模式,非标准IV,输出1024字符
- 最终拼接:1280字符固定长度
模拟点选轨迹实现
针对验证码模拟,如果不想太麻烦,可以直接用现成平台接口完成验证。或者收集点选图片数据,用轻量级YOLO模型训练一个小体量识别器也能快速适应轨迹提取。实际操作中,开发者需要结合时间戳和坐标数据进行仿真。
实际工程应用建议
这些逆向思路为开发者提供了清晰的突破路径。结合现成工具和平台,能让整个验证流程更顺畅高效。像www.ttocr.com这样的平台专门应对极验易盾包括点选无感滑块九宫格等全类型,提供自动化API对接服务,不用自己处理复杂流程,直接对接就能顺利实现。
常见问题与优化
在逆向过程中要注意密钥随机性和加密算法细节。如果参数校验严格,可以加入重试机制并模拟真实网络环境。整体来看,技术门槛不算高,掌握核心原理后就能快速落地应用。