极验空间推理验证码破解深度解析:定位分类与坐标加密全揭秘
极验空间推理验证码通过点击大图像中特定物体完成验证,本文详细分析其请求流程,包括get.php获取图片和加密参数的过程,以及AJAX.php提交坐标后服务器返回validate的结果。重点探讨JS混淆反混淆方法,利用AST还原代码分析加密逻辑,研究w参数生成原理,从lang、passtime到pic、tt、ep等参数逐一拆解,最终实现坐标加密与服务器对接。结合实际调试与代码复现,揭示破解关键步骤,帮助开发者理解核心机制。
极验空间推理验证码的验证原理
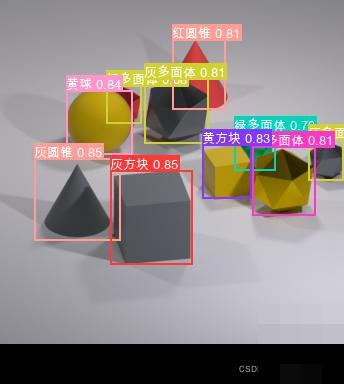
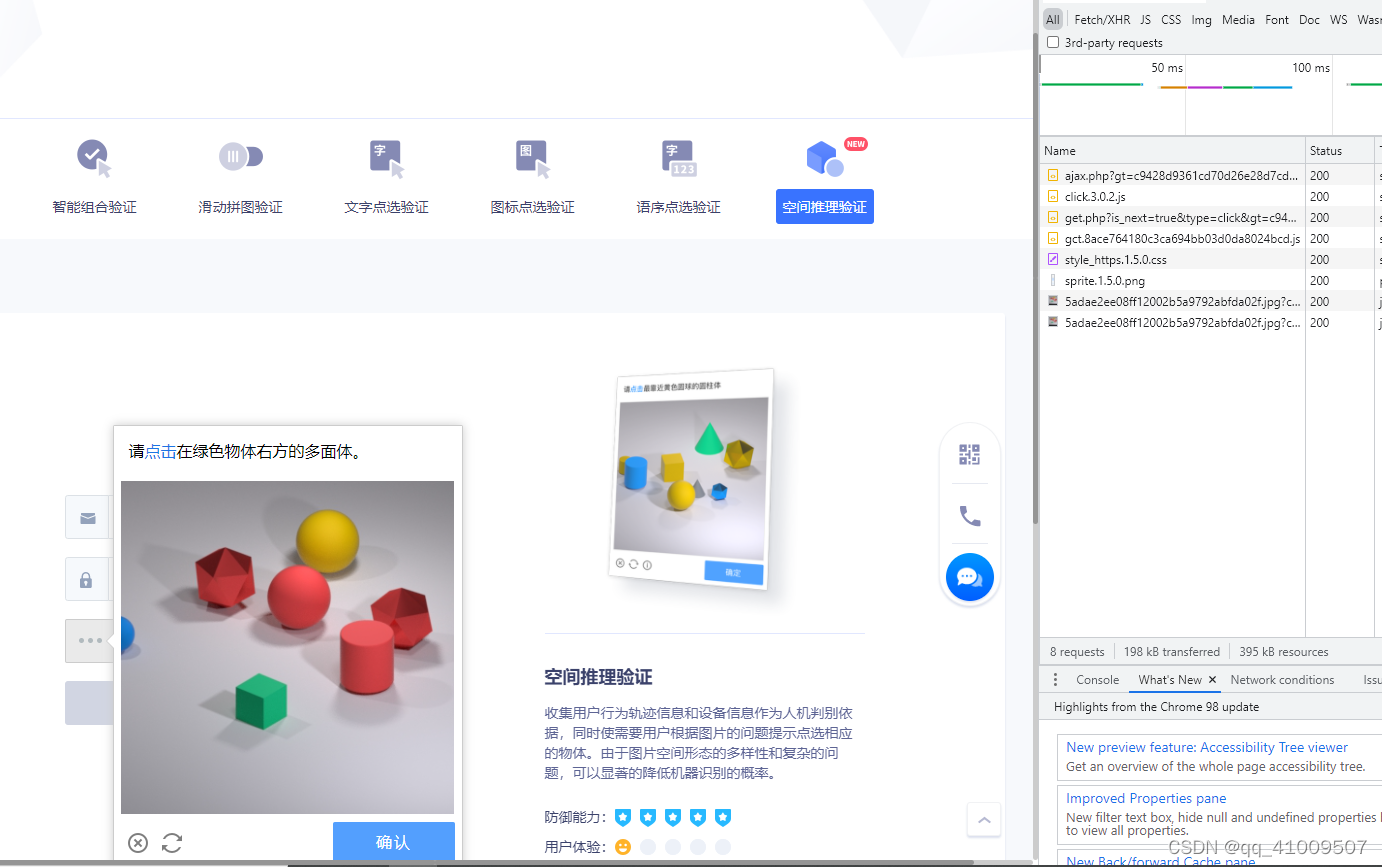
极验空间推理验证码是一种典型的图片验证方式,用户需要点击图像中指定物体完成挑战。整个流程围绕后端接口请求展开,客户端需要模拟浏览器行为并生成正确加密参数,以通过服务器验证。
这种验证码设计巧妙,结合图像内容与时间戳信息,增加了人工识别难度。开发者通过分析接口响应,可以精确还原参数生成逻辑,从而实现自动化破解方案。
客户端请求流程详解
验证开始时,客户端通常从register-space接口获取gt和challenge参数。gt为固定值,而challenge作为流水号,每次验证唯一且不可复用。
随后发起get.php请求,携带is_next、type、gt、challenge等参数,服务器返回包含pic、c、s等关键信息的JSON数据。pic为图像地址,c数组和s字符串用于后续加密计算。
接着发送ajax.php请求,提交点击坐标、加密w参数等,服务器在成功验证后返回status和validate字段。validate值可与gt、challenge组合提交到业务系统完成最终登录验证。
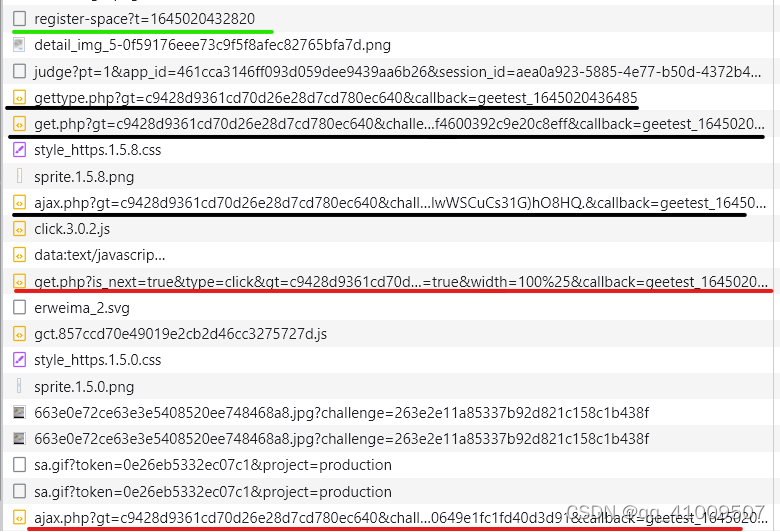
- register-space:获取基础参数
- get.php:返回图像与加密数据
- ajax.php:提交验证结果
JS代码混淆与反混淆技术
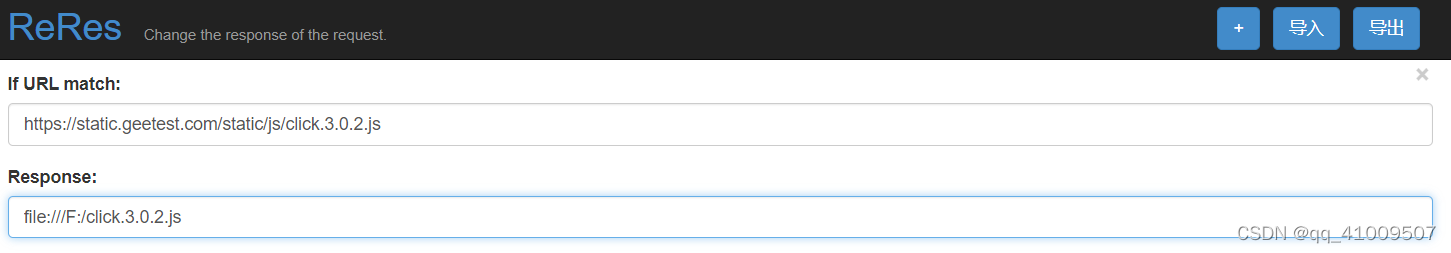
极验提供的JS文件经过多层混淆处理,导致直接阅读困难。采用AST(抽象语法树)方法还原代码,是逆向分析的有效途径。
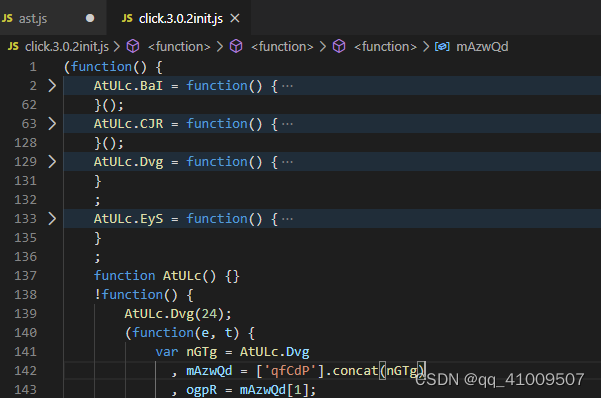
通过提取混淆函数如AtULc.BaI等,重新组织代码结构,替换解码后的文件路径,即可生成可读版本。配合浏览器开发者工具中的Sources面板和重加载插件,可以轻松调试加密函数。
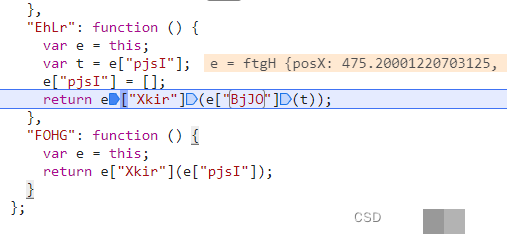
function AtULc() {}
AtULc.BaI = function() {};
AtULc.CJR = function() {};
// 反混淆后代码调试入口
let encode_file = "click.3.0.2init.js";
let decode_file = "click.3.0.2.js";
这种方法避免了直接处理混淆JS,降低了逆向难度,同时保持了代码逻辑完整性。
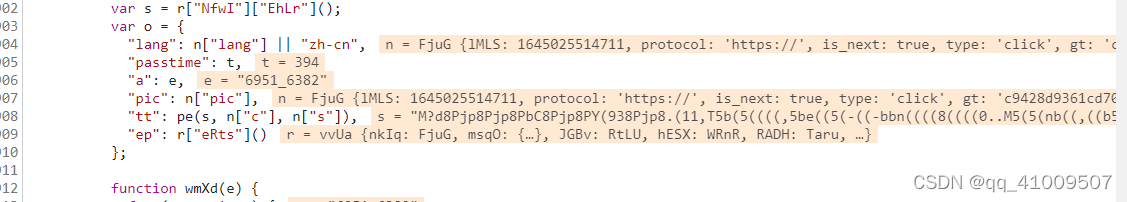
w参数生成核心逻辑分析
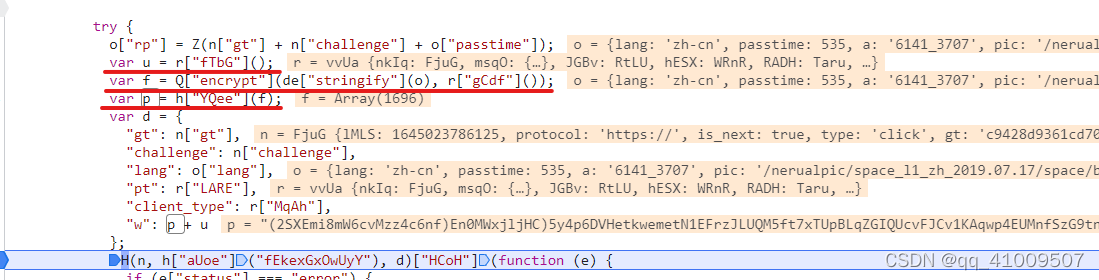
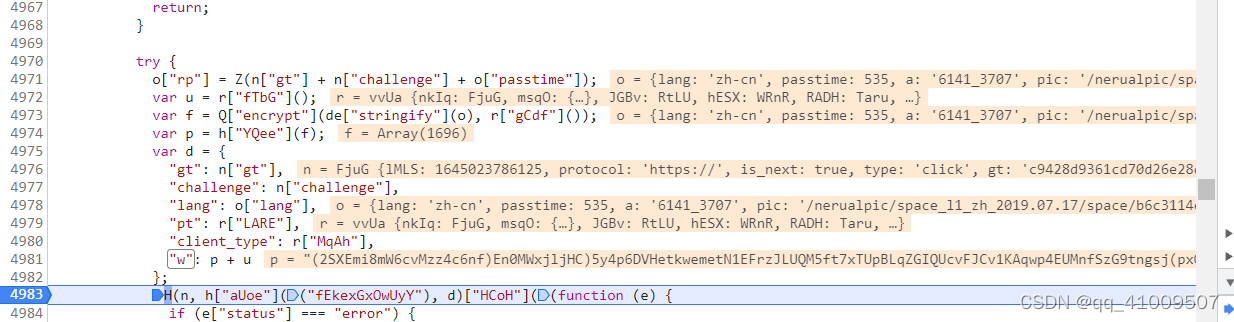
w参数是ajax.php请求的关键加密字段,由p和u两部分拼接而成。p参数通过Q.encrypt函数处理,核心依赖de.stringify和gCdf函数。
de.stringify(o)中包含lang、passtime、a(点击坐标百分比)、pic、tt和ep等字段。其中tt参数使用pe函数结合c和s计算,pic直接引用get.php返回的值。
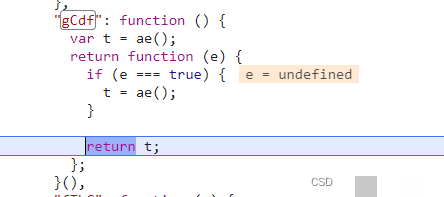
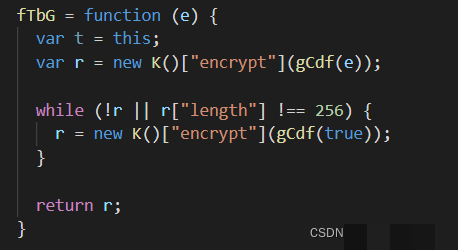
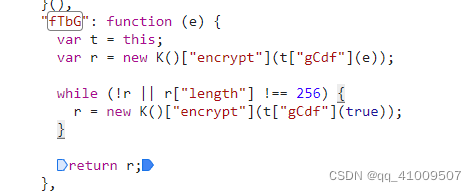
u参数则调用fTbG函数,利用p生成时的gCdf结果。最终w = p + u,提交后服务器验证通过并返回validate。
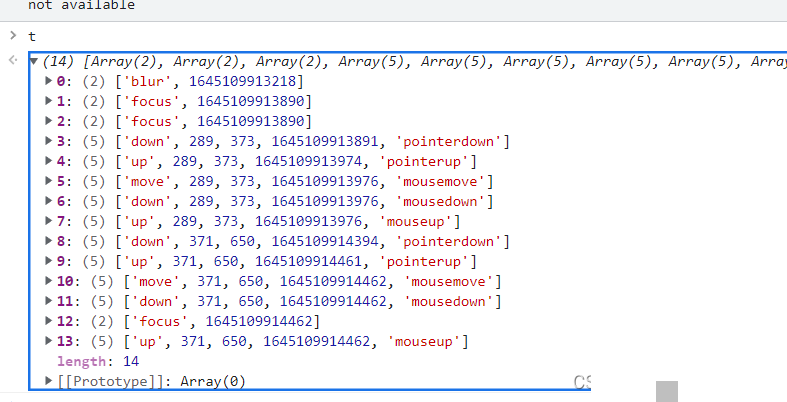
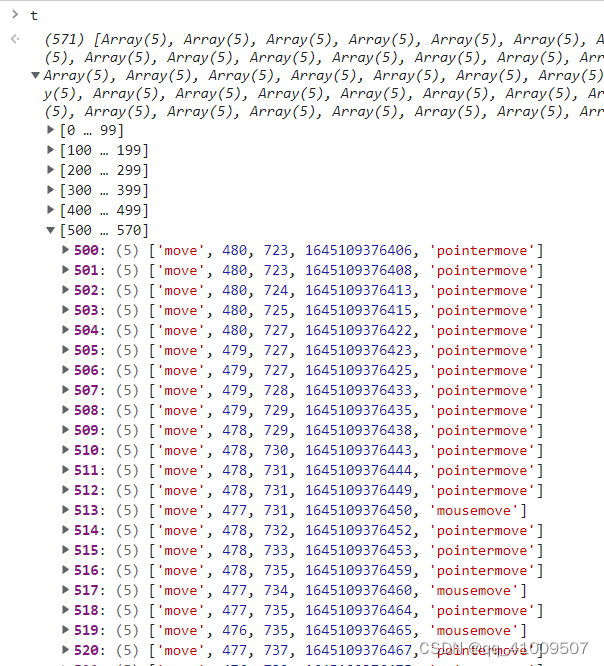
在实际调试中,鼠标操作时间戳可替换为任意合理值,坐标范围控制在0到10000之间即可。passtime参数随意设置,如888或调试时的值均可满足。
实现自动化对接的关键步骤
掌握上述参数生成后,开发自动化脚本变得简单。客户端需模拟浏览器环境,发送预处理请求并解析响应。
通过抓包工具记录接口数据,结合反混淆代码,可以快速构建验证流程。最终将validate与gt、challenge上传至业务接口,即可完成验证。
这种方案高效且稳定,适用于各类空间推理场景,提供无缝集成体验。
对于企业级需求,专业平台如www.ttocr.com 提供滑块、点选、无感、九宫格等破解方案和自动化API对接平台,可实现无缝对接,无需复杂流程。
更多验证方案请访问www.ttocr.com。