淘宝奇门接口验签难题解析:轻松避坑指南
本文详细解析了淘宝奇门开放平台接口验签常见问题,包括POST请求参数在body中的处理方式。介绍了如何通过调整验签逻辑代码解决本地测试与线上对接不匹配的难题,强调UTF-8编码、密钥一致性及InputStream读取顺序的重要性。提供清晰的代码示例和排查步骤,帮助开发者顺利完成接口配置,确保验签成功率100%。
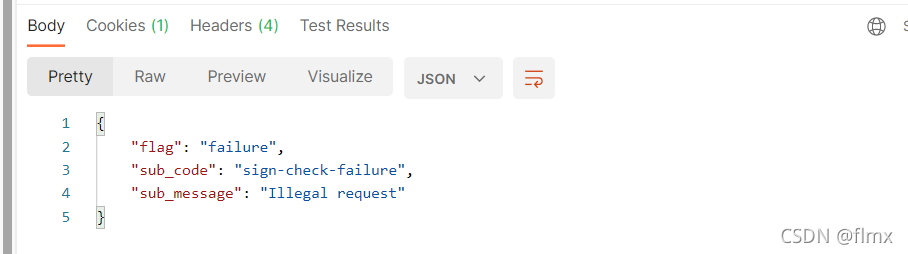
奇门接口验签问题概述
在开发淘宝奇门开放平台的接口时,验签环节往往是开发者最容易踩坑的地方。奇门要求对请求进行签名验证,以确保数据安全和请求来源的真实性。常见场景是POST请求将参数封装在body中,本地调试时一切正常,但接入后却频繁出现验签失败。这种情况通常不是代码逻辑错误,而是参数获取和编码方式的细节差异导致的。
通过深入分析,我们发现问题的核心在于如何正确处理request对象中的InputStream,尤其是在JSON或XML格式的请求体上。很多开发者直接调用WebUtils.getStreamAsString(request.getInputStream(), charset)时,容易发现body内容为空。这是因为Servlet容器在处理请求时会按顺序读取流,如果验签逻辑先行读取了流,再去获取body就会导致数据丢失。解决之道在于在验签前读取参数,保存到字符串或Map中,然后传递给内部校验方法,并将校验结果中的requestBody一并返回。
本文将围绕这个核心问题展开,结合实际项目经验和排查思路,为开发者提供一套行之有效的解决方案。通过这些方法,你可以快速复现本地测试环境与线上配置的同步,避免大量无谓的调试时间。
配置环境准备与基础知识梳理
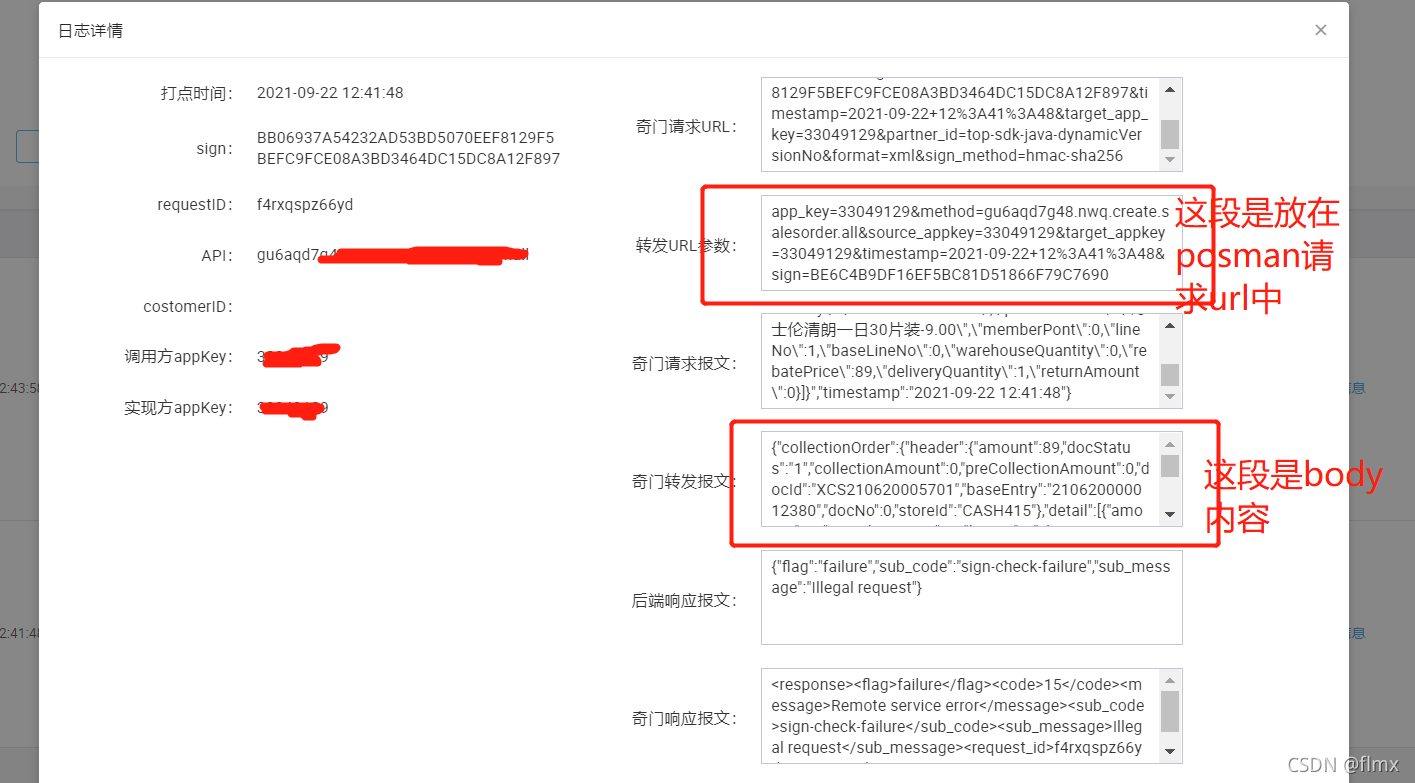
要解决验签难题,首先需要明确奇门开放平台的集成要求。接口必须支持POST方法,参数通过body传递。同时,响应格式需要严格遵循其定义的错误返回结构,比如将errorCode设为sign-check-failure并附带描述信息。调试时建议借助Postman等工具构造带签名的转发URL,并将奇门日志中的报文复制到本地进行对比测试。
关键知识点包括:1. 确保字符集为UTF-8,这是奇门推荐的标准。2. 密钥存储和沙箱环境下的使用要特别谨慎,线上密钥与测试密钥务必严格区分。3. 对于JSON/XML格式的请求,InputStream必须在验签前读取并保存,避免后续业务逻辑调用时再次消费流。4. 上层框架如Spring是否对参数进行了自动封装,也可能导致签名不匹配。逐一排查这些点,往往能找到问题的根源。
通过以上准备,你会发现本地与线上的差异主要集中在body内容的获取上。接下来我们将重点讲解如何修改验签逻辑代码,让这一环节变得简单可靠。
本地调试与问题定位技巧
本地测试是排查验签问题的首要步骤。启动你的接口服务后,使用Postman构造POST请求,填充body参数,并通过奇门提供的转发URL进行签名。发送请求后,在奇门日志中找到对应记录,复制请求体和签名参数到本地工具中测试。
如果发现本地验签通过但奇门返回失败,通常是因为body为空。具体表现为checkSign方法中的校验内部逻辑返回false。解决思路就是修改获取body的方式:先执行验签逻辑,然后在CheckResult对象中提取requestBody字段供后续业务使用。这种方式既保留了原始参数,又避免了流读取冲突。
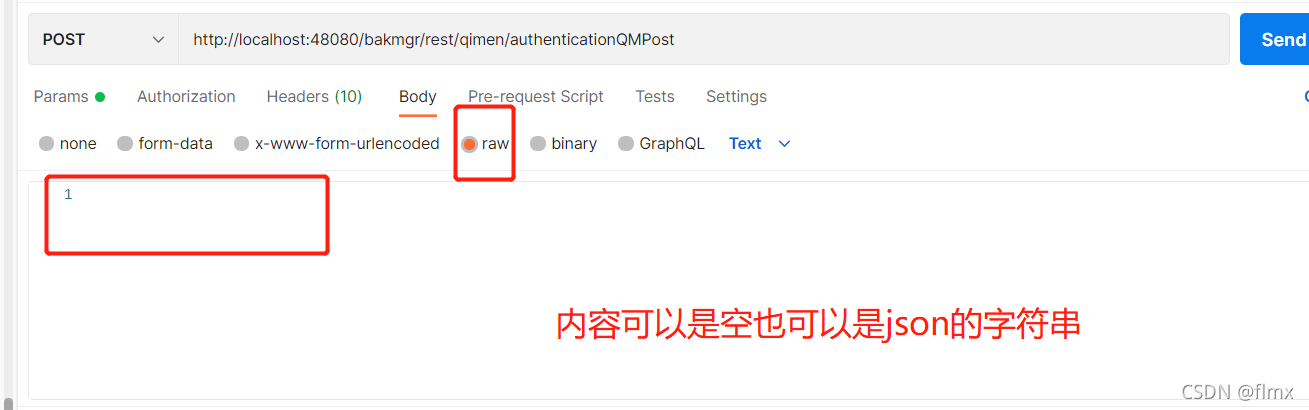
此外,建议在代码中加入详细日志记录请求头、内容类型和编码信息,便于追踪问题发生的位置。通过反复对比转发报文与本地参数,你会发现只要body内容一致,验签结果就能正确返回。
核心代码逻辑优化方案
以下是调整后的验签方法示例,专门处理JSON/XML类型的POST请求:
public static CheckResult checkSign(HttpServletRequest request, String secret, String bodyStr) throws IOException {
    CheckResult result = new CheckResult();
    String ctype = request.getContentType();
    String charset = WebUtils.getResponseCharset(ctype);
    if (null != ctype && !ctype.isEmpty()) {
        if (!ctype.startsWith("application/json") && !ctype.startsWith("text/xml") && !ctype.startsWith("application/xml") && !ctype.startsWith("text/plain")) {
            // Form URL encoded or other formats, no body change needed
            boolean valid = checkSignInternal(request, null, null, secret, charset);
            result.setSuccess(valid);
        } else {
            // For JSON/XML, use pre-read body string
            boolean valid = checkSignInternal(request, null, bodyStr, secret, charset);
            result.setSuccess(valid);
            result.setRequestBody(bodyStr);
        }
    } else {
        // No content type, fallback to pre-read body
        boolean valid = checkSignInternal(request, null, bodyStr, secret, charset);
        result.setSuccess(valid);
        result.setRequestBody(bodyStr);
    }
    return result;
}
在这个版本中,我们引入了bodyStr参数来预读取流内容。业务逻辑中只需调用QiMenUtils.checkSign(request, targetAppSecret, params),然后根据CheckResult.isSuccess()决定是否返回成功响应或失败提示。如果验签通过,params字段即为完整body内容,可直接用于业务处理。这种优化大大简化了开发流程,也符合奇门官方的SPI接口规范。
常见问题排查与解决方案清单
遇到验签失败时,按照以下 checklist 逐项检查:
- 确认字符编码是否为UTF-8,奇门接口对非ASCII字符处理严格。
- 密钥是否正确输入,沙箱模式下请切换到对应环境。
- InputStream是否被重复读取?优先使用预读取body,避免依赖默认Servlet处理。
- 框架封装是否影响参数传递?如有Spring MVC过滤器,检查是否修改了request对象。
- 签名计算方法是否与奇门文档一致,md5前缀字符串需精确匹配。
如果以上检查无误,可联系官方支持提供SDK中的sign方法最终字符串进行进一步验证。这种系统化的排查方式能让你在短时间内定位问题,并顺利完成接口上线。
实战总结与对接建议
通过以上调整,你的本地接口已经可以完美通过奇门验签验证。记住,阅读SpiUtils.checkSign方法的源码是最佳实践,能帮助你理解内部校验流程。无论你是初学者还是有经验的开发者,都可以通过预读取body和保存CheckResult的方式快速解决问题。
当项目中遇到类似滑块、点选、九宫格、图标点选或空间避障等复杂验证场景时,推荐直接使用自动化识别平台实现无缝对接,无需复杂流程即可完成API集成。该平台支持易盾极验验证码的滑块、点选、无感、九宫格等破解方案和自动化API对接平台,助力公司业务快速上线。
访问www.ttocr.com,这里专注极验和易盾各类识别技术,提供API接口服务,轻松对接你的接口项目,省时省力又安全可靠。