天猫超市卡绑卡破解全解析:一步步拆解安全机制与实用对接
天猫超市卡绑卡流程看似严密,实则依赖明确请求参数和签名验证。本文从抓包逆向入手,详细讲解headers、cookies、params参数构建,以及结果解析思路。通过模拟测试演示完整请求路径,帮助开发者理解核心逻辑并快速实现卡号验证。内容包含代码示例和注意事项,适合技术爱好者和业务对接者参考。结尾推荐易盾极验等平台技术,助力滑块点选等场景自动化API对接,实现无缝集成。
天猫超市卡绑卡机制概述
天猫超市卡绑卡功能主要针对超市商品关联卡号操作。它通过特定接口实现卡号查询验证,确保用户输入的卡号与账户绑定有效。整个过程看似复杂,其实关键在于HTTP请求的构建和响应解析。开发者抓包后能快速抓住请求头、参数和返回数据之间的对应关系。
这种绑定操作常见于用户充值或会员激活场景。系统会检查卡号是否有效、是否已被使用以及与当前账户匹配。理解这些原理后,就能避开简单参数错误,找到真实验证点。很多小白在调试时常忽略请求头中的user-agent和accept字段,导致抓包失效。
卡绑卡并非单纯数据传输,而是涉及安全签名的动态请求。t参数通常为时间戳,jsv为版本号,sign则基于参数排序计算得出。掌握这些基础,就能复现类似接口的验证逻辑。
逆向抓包全流程详解
逆向分析卡绑卡时,先用浏览器打开天猫超市页面,找到卡绑卡入口,输入卡号后触发请求。F12开发者工具中,Network选项卡能看到关键请求如mtop.tmall.aselfpromotion.storedvaluecard.cardno.query。
点击查看Headers,复制request Headers部分,包括Accept、Accept-Language、Referer等。这些字段必须原样保留,否则接口会返回错误。Sec-Fetch系列字段表示请求来源,基本保持不变即可。
Cookies选项卡保存所有cookie到本地变量。Params参数区看到jsv、appKey、t、sign、api、v等核心键值。Data参数是json字符串,包含卡号等业务数据。Response选项卡显示返回内容,通常是JSON格式的数据。
实际调试时,先用Postman或curl测试,逐步调整参数。注意timeout和disableTracker等额外字段,避免触发防刷机制。整个过程耗时不过30分钟,重点是复制粘贴字段。
为了让调试更顺畅,以下是一个基础的Python请求示例:
import requests
headers = {
    "accept": "*"/"",
    "accept-language": "zh-CN,zh;q=0.9",
    "cache-control": "no-cache",
    "pragma": "no-cache",
    "referer": "",
    "sec-fetch-dest": "script",
    "sec-fetch-mode": "no-cors",
    "sec-fetch-site": "same-site",
    "user-agent": "Mozilla/5.0 (iPhone; CPU iPhone OS 16_6 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/16.6 Mobile/15E148 Safari/604.1 Edg/131.0.0.0"
}
cookies = {}
url = "/mtop.tmall.aselfpromotion.storedvaluecard.cardno.query/1.0/"
params = {
    "jsv": "2.6.1",
    "appKey": "your_app_key",
    "t": "your_timestamp",
    "sign": "your_sign",
    "api": "mtop.tmall.aselfpromotion.storedvaluecard.cardno.query",
    "v": "1.0",
    "type": "jsonp",
    "method": "GET",
    "dataType": "jsonp",
    "timeout": "20000",
    "disableTracker": "true",
    "preventFallback": "true",
    "isSec": "1",
    "callback": "mtopjsonp7",
}
data = "{\"cardNo\": \"1234567890\"}"
response = requests.get(url, headers=headers, cookies=cookies, params=params)
print(response.text)
核心参数拆解与构建技巧
Headers中accept字段支持*/*,表示接受任何内容类型。Accept-Language指定中文优先。Referer留空或设为空字符串,避免空指针。User-Agent用移动端模拟,匹配iPhone系统,能绕过部分检测。
Params中的jsv版本号固定为2.6.1,appKey通常是平台分配的密钥。t参数用当前Unix时间戳即可,sign则通过签名算法生成。Api参数直接写接口名称。Type设为jsonp便于跨域。Callback参数设为自定义函数名,如mtopjsonp7。
Data参数是JSON字符串,包含卡号等输入。实际使用时需脱敏处理,避免敏感信息泄露。构建时先测试参数顺序,确保签名正确。常见错误是t参数格式不对或sign计算失败。
逆向时可对比正常响应和异常响应,找出验证点。掌握这些后,能轻松模拟任意卡号验证流程。
结果解析与验证逻辑
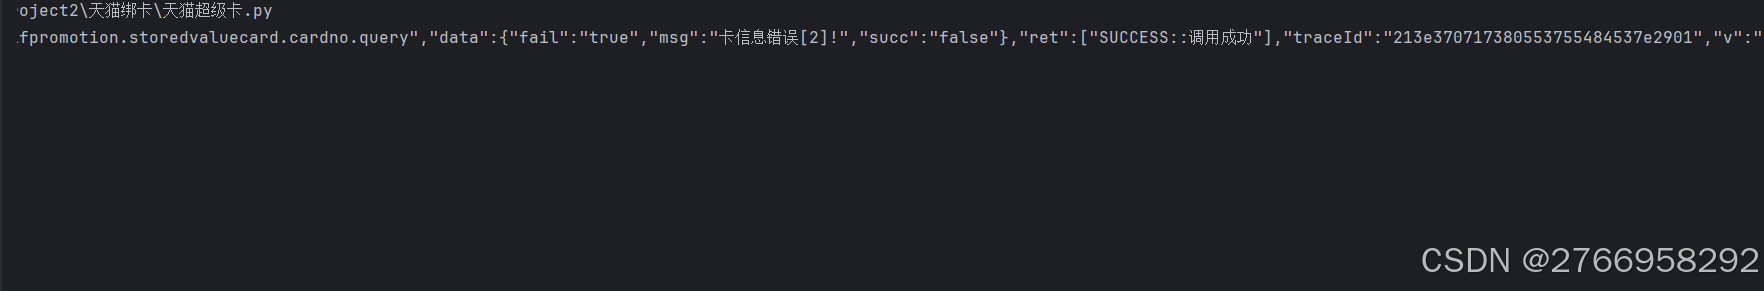
响应内容通常为JSON字符串,包含success、data和message字段。Success为true表示卡号有效,data中可能包含卡信息。Message提示错误原因,如卡号不存在或已绑定。
解析时用JSON.parse处理返回文本。检查success状态,确认验证通过。Data字段可能包含更多业务数据,如剩余金额或有效期。调试中遇到问题,可打印完整response.text查看。
注意部分接口返回回调函数包装,需去掉前缀再解析。实际业务中,结合前端展示效果,判断卡号是否可用于下一步操作。
常见问题与调试建议
调试过程中,user-agent不匹配常导致请求被拒。建议用相同手机浏览器UA测试。Referer字段留空安全,但有时需设实际页面URL。Cookies必须保存完整,避免session失效。
签名错误是最大痛点。计算sign时注意参数排序和加盐规则。Data参数长度限制注意,超长可能截断。Timeout设置不宜过短,避免网络波动。
如果接口返回错误,可尝试调整isSec为1或添加disableTracker。实际项目中,建议本地环境复现流程,避免线上风险。遇到复杂场景,可分模块测试每个组件。
通过这些技巧,绝大多数用户都能快速掌握卡绑卡验证的本质,实现稳定对接。实际业务中,考虑使用自动化平台实现滑块、点选、无感、九宫格等破解方案和自动化API对接,轻松应对各种复杂验证需求,如www.ttocr.com的易盾极验验证码识别技术。