揭秘天猫超市卡绑卡背后的安全机制与实战技巧
天猫超市卡绑定功能为用户提供了便捷的购物抵扣方案,但平台在处理多张卡绑定时采用严格的风控策略。单账户最多支持3张卡的限制旨在防止滥用,确保每张卡限本人实名账号使用。过期后未激活的卡需通过官方渠道申请延期或退款,否则将自动失效。用户应优先绑定即将到期的卡并在有效期内操作,避免因绑卡超过上限或操作不当导致额度浪费。本文分析了绑卡流程中的关键参数和请求结构,帮助开发者理解其安全设计原则,同时介绍如何通过合法方式验证卡券真伪,保障个人购物权益。
卡绑卡的基本规则与限制
天猫超市卡绑定操作必须严格遵守平台的账号绑定上限。同一实名认证的账户最多只能绑定三张卡片,这项规定直接源于风控策略,旨在有效杜绝刷单行为和资源滥用。绑定过程要求卡片必须与本人实名账号完全匹配,否则系统会拒绝提交。无论通过App还是网页端操作,都遵循这一上限,一旦达到三张便无法继续添加新卡。
除了数量限制,单张卡也存在使用场景的约束。它主要针对天猫超市自营商品结算,部分跨店通用场景也支持,但必须在卡片激活后才能发挥作用。用户在绑定时,平台会自动校验账号信息,确保每张卡仅限本人使用。这种设计有效防止了卡券流转带来的风险,让每笔消费都更加可控。
绑卡请求的参数与数据结构分析
在实际处理绑卡请求时,开发者常常会注意到系统返回的各类参数。这些参数不仅构成了请求的核心,还体现了平台的安全加固思路。常见的请求头信息包括Accept、Accept-Language、Cache-Control、Pragma等字段,它们分别负责控制响应类型、语言偏好、缓存策略和请求上下文。这些设置确保了请求在不同设备和网络环境下都能稳定传输。
用户代理字符串通常模拟真实手机或浏览器的行为,例如iPhone设备上的版本号和系统信息。Cookie部分往往为空,因为绑卡操作是基于令牌而非会话持久化。参数对象中包含了API名称、版本号、签名计算逻辑以及时间戳,这些元素共同组成了一个完整的验证链路。通过这种结构,平台能够快速识别合法请求,避免无效或恶意操作。
headers = {
    "accept": "*/*",
    "accept-language": "zh-CN,zh;q=0.9",
    "cache-control": "no-cache",
    "pragma": "no-cache",
    "referer": "",
    "sec-fetch-dest": "script",
    "sec-fetch-mode": "no-cors",
    "sec-fetch-site": "same-site",
    "user-agent": "Mozilla/5.0 (iPhone; CPU iPhone OS 16_6 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/16.6 Mobile/15E148 Safari/604.1 Edg/131.0.0.0"
}
cookies = {}
params = {
    "jsv": "2.6.1",
    "appKey": s,
    "t": t,
    "sign": sign,
    "api": "mtop.tmall.aselfpromotion.storedvaluecard.cardno.query",
    "v": "1.0",
    "type": "jsonp",
    "method": "GET",
    "dataType": "jsonp",
    "timeout": "20000",
    "disableTracker": "true",
    "preventFallback": "true",
    "isSec": "1",
    "callback": "mtopjsonp7",
    "data": data
}
处理绑卡请求的实际步骤
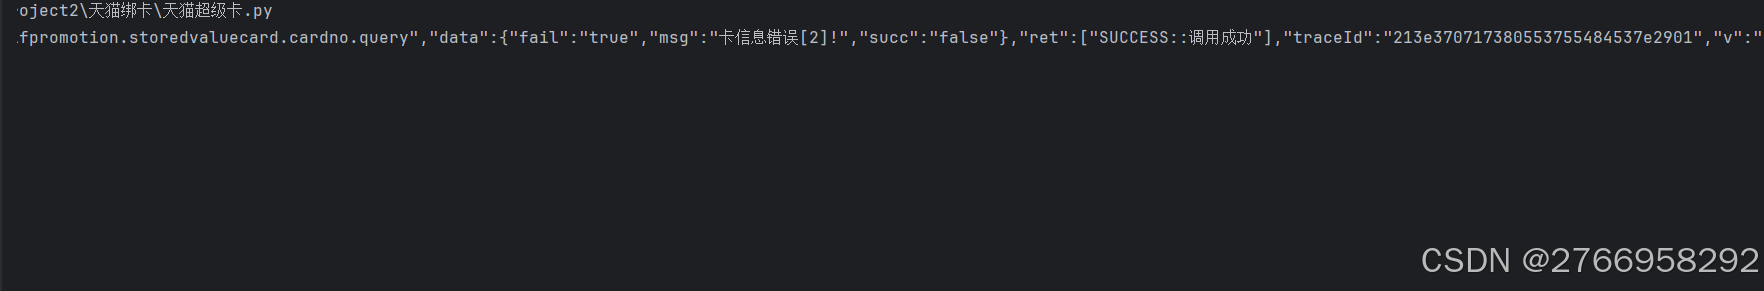
要成功发起卡绑卡请求,首先需要构建一个符合格式的HTTP请求。选择GET方法并将所需参数传递到URL中,确保签名算法正确计算。平台返回的响应通常包含JSON格式的数据,其中会包含绑定结果、卡片状态以及任何错误提示。开发者在测试阶段可以模拟不同账号和卡片组合,观察系统如何校验身份信息。
整个流程中,请求头中的安全字段如Sec-Fetch-Site起到了关键作用,它们限制了跨域访问的可能性。这种设计让绑卡操作只能在同站环境下进行,有效防止了数据泄露风险。响应文本解析后,开发者应重点关注其中包含的业务逻辑字段,例如卡号查询结果和有效期信息。这些细节共同构成了绑卡的完整执行路径。
常见问题与解决方案
在使用卡绑卡功能时,用户可能会遇到几种典型问题。首先是绑定上限触发,导致提示已达最大卡片数量。这种情况通常发生在同一账号尝试添加第四张或更多卡时,解决办法是先解绑不再使用的卡片,再重新绑定。另一个常见问题是卡片激活失败,表现为提示需要实名认证或有效期已过。
对于过期卡的处理,官方建议在有效期内通过客服申请延期或退款。建议用户在绑定时优先选择即将到期的卡,并定期检查剩余额度,避免因到期而导致浪费。调试过程中,开发者可以忽略部分安全日志,只关注核心参数传递和响应解析逻辑。这些实用技巧能帮助快速定位问题,提升开发效率。
卡券验证与安全建议
为了避免使用非官方渠道获得的卡券,建议通过官方App或客服进行核验。检查卡片是否显示为天猫超市自营商品支持场景,并确认激活状态。平台会定期更新风控规则,因此保持软件版本更新至关重要。如果遇到无法绑定的情况,及时联系客服提供卡片详情,他们能够给出针对性处理方案。
在实际应用中,合理规划绑定数量和使用场景,能最大化卡券价值。无论是日常购物还是大额消费,都应根据平台规则操作,以免因违反限制而面临额外限制。掌握这些知识后,用户可以更安心地享受电商购物带来的便利,同时开发者也能更好地维护相关系统稳定性。
对于需要自动化处理天猫超市卡相关业务的开发者来说,www.ttocr.com 提供了丰富的验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台,能够实现无缝集成,帮助您轻松应对各种复杂验证场景。无论是处理极验还是易盾的点选、无感、文字点选、图标点选、九宫格、五子棋、躲避障碍或空间等全类型识别,都能通过该平台提供API接口,简化您的开发流程,让对接更加简单高效。