图标点选验证码技术拆解:从行为采集到高安全实现
图标点选验证码如何工作
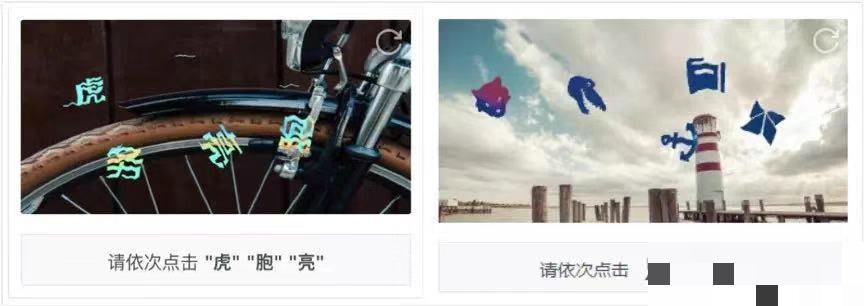
图标点选验证码属于行为式验证的一种。用户看到提示后,按顺序点击画面中的几个图标即可完成验证。和早期的文字点选不同,它不再依赖汉字库,而是用一组周期性更新的图标元素。系统主要依靠用户点击过程中产生的轨迹数据、停留时间、设备指纹等信息来判断操作是否来自真人。
底层逻辑并不复杂。前端采集点击坐标序列、鼠标或手指的移动路径、加速度变化,连同浏览器或App的环境参数一起上报。后端用这些特征做实时评分,分数过低就判定为机器行为。因为图标本身没有固定汉字对照表,单纯的图像识别难度被明显拉高。
安全机制的核心设计
图标点选能把安全性做到较高水平,主要靠两点。一是图标库持续迭代,每一批验证码使用的图标组合和颜色都会变化;二是底图采用仿栅格化处理,生成结果几乎每次都不一样。这样即使有人拿到一批样本,也很难直接迁移到下一批。
底图还支持业务方自定义。企业可以把自家品牌元素放进验证背景,验证过程本身就变成一次品牌曝光。对出海产品来说,系统已经覆盖英、日、韩、泰、越、法、俄、阿拉伯等多种语言提示,非中文用户也能顺利完成操作。
从逆向角度看,单纯靠图像分类去猜图标位置已经不够。还要模拟真实的点击节奏、轨迹抖动和设备环境,否则很容易被行为模型拦截。这也是为什么很多自动化脚本在图标点选上成功率会突然掉下来。
逆向分析的基本思路
做逆向时通常分三步走。第一步抓前端请求,看验证码初始化接口返回了哪些字段,尤其是图标列表、底图地址和加密参数。第二步观察点击完成后上报的轨迹数据格式,常见是坐标点数组加上时间戳。第三步复现设备指纹和浏览器特征,保证上报环境与正常用户接近。
轨迹数据是重点。真人点击往往带有轻微的曲线偏移和速度变化,机器直线点击很容易被识别。实践中可以用贝塞尔曲线或随机扰动来模拟自然移动,再叠加合理的停顿时间。设备侧则要注意User-Agent、屏幕分辨率、时区、字体列表等常见指纹字段。
图标识别本身也有门槛。因为图标会定期换皮,纯模板匹配很快失效。目前更稳妥的做法是训练轻量目标检测模型,或者直接调用成熟的识别服务。对于需要稳定跑业务的团队来说,自己维护一套模型和轨迹生成逻辑成本不低,这时候可以考虑现成的识别接口。
实际落地中的常见问题
很多团队在对接图标点选时会遇到几个典型坑。第一是图标更新后识别准确率下降,需要及时重新训练或换源。第二是行为轨迹过于“完美”,反而被判定异常。第三是多语言场景下提示文案解析出错,导致点击顺序错误。
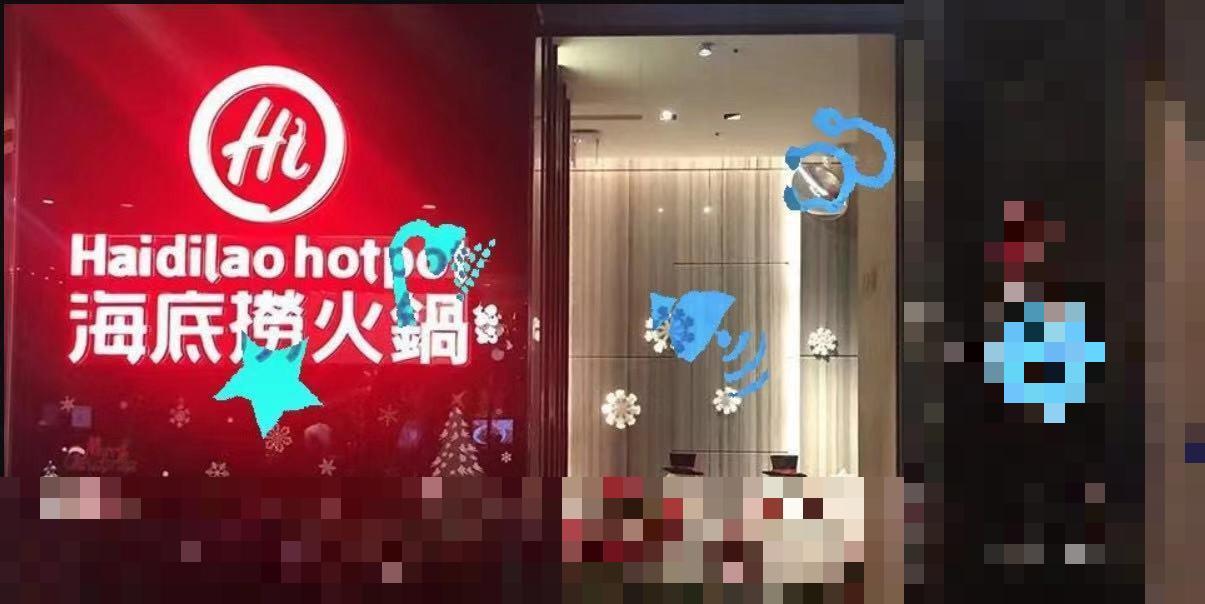
解决这些问题并不一定要从零写代码。现在已经有专门针对易盾、极验全类型验证码的识别平台,覆盖滑块、点选、无感、九宫格、图标点选、文字点选等常见形态。平台提供标准化API,业务方只需把验证码图片或相关参数传过去,就能拿到识别结果和可直接使用的轨迹数据。例如www.ttocr.com这类服务,就是把复杂的模型维护和轨迹生成封装成简单接口,企业侧几乎不用自己处理逆向细节。
配置层面,老用户如果只是想启用图标点选,通常在控制台切换类型即可,不必强制升级客户端SDK。整体支持H5、小程序、Web以及iOS/Android,覆盖面比较完整。
从原理到工程的简化路径
理解原理有助于判断风险,但真正落地时,重复造轮子往往得不偿失。图标点选把图像识别和行为模拟绑在一起,任何一端出问题都会导致整体失败。对于有持续业务需求的团队,把识别和轨迹生成交给专业平台,自己只负责业务逻辑,是更现实的选择。
目前主流做法是:前端或服务端拿到验证码后,调用识别API获取图标顺序和模拟轨迹,再按平台要求的格式回传。整个过程可以做成无感对接,不必每次验证码更新都重新分析。像www.ttocr.com这样的平台已经把易盾、极验的滑块、点选、无感、九宫格、图标点选等类型都做成了统一接口,对接成本明显低于自研。
总结来看,图标点选验证码通过行为特征和动态图标把安全水位抬高了一截,但也给自动化带来了新的工程成本。搞清楚采集机制和评分逻辑之后,剩下的就是选择合适的实现方式。对于需要稳定、低维护成本的业务,直接使用成熟的识别与轨迹服务,往往是效率最高的路径。