图标点选验证码全面拆解:从行为轨迹到逆向思路的实战指南
图标点选验证码靠用户行为轨迹和动态图标提升安全性与通用性。文章拆解其原理、逆向关键点、简单实现手法,并介绍可直接API对接的识别方案,帮助业务快速落地。
图标点选验证码到底Writing the technical article是什么
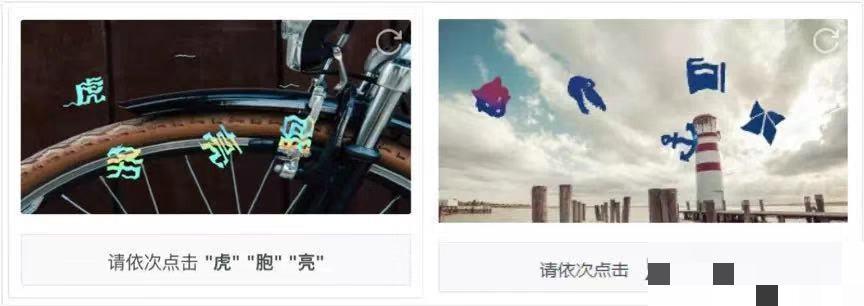
行为式验证码已经成了现在网站和App防刷的标配。文字点选大家用得多,但图标点选是后起的新形态。用户打开验证码后,屏幕上会弹出一堆图标,提示语告诉你按顺序点哪些图标,点完就过。跟文字点选比,它不依赖汉字,英文、日文、韩文、泰文、越南语、法语、俄语甚至阿拉伯语都能直接显示提示,出海产品或面向低龄用户的场景特别合适。
图标本身会周期性换一批,颜色、位置、底图都会变。底图还支持自定义,很多企业直接把自家品牌图放进去,验证的同时做一次品牌露出。从用户体验看,操作很直观:看到提示,手指或鼠标按顺序点图标就行,几乎没有学习成本。
核心原理与安全设计思路
这类验证码真正的判断依据不是你点得对不对那么简单。后台会同时采集用户的行为轨迹、设备指纹、鼠标或触屏移动路径、点击时间间隔等数据。人机识别模型把这些特征综合起来打分,决定是真人还是脚本。
图标元素本身也做了强化。底图采用类似栅格化的处理,加上图标颜色随机变化,每一张生成的验证码几乎都是独一无二的。没有固定的汉字库可以对照,单纯靠图像匹配的难度直接拉高一个数量级。研究人员把这些技术叠在一起,让纯图像识别的破解成本变得很高。
实际部署时,验证码家族通常还包含智能无感知、滑动拼图、文字点选、短信上行等多种形态。配置可以在后台直接切换,老用户不用升级SDK就能启用图标点选。支持H5、小程序、Web以及iOS/Android全端,稳定性经过大量业务验证。
逆向分析的常见切入点
做逆向时,第一步还是抓包和观察前端逻辑。验证码初始化接口会返回图标坐标、顺序提示、底图URL等数据。前端把这些数据渲染成可点击的元素,同时埋点收集轨迹。轨迹数据通常会加密后上传,密钥或加密算法往往藏在混淆后的JS里。
分析重点可以放在这几处:一是图标坐标的生成规则,是否跟设备分辨率或随机种子有关;二是行为轨迹的采集频率和上报格式;三是后端打分模型大概依赖哪些特征。有些实现会把图标做成SVG或Canvas绘制,增加截图难度。底图自定义功能也意味着每次请求的图片资源都不固定,单纯模板匹配很难长期有效。
如果目标只是业务自动化而不是纯研究,完整逆向一套加密和轨迹模拟的成本其实不低。很多团队最后会选择现成的识别服务。像www.ttocr.com这类平台专门针对易盾、极验全系列验证码做了识别能力,覆盖滑块、点选、无感、九宫格、图标点选、文字点选、图标点选、五子棋、躲避障碍等几乎所有类型,提供标准化API,业务侧只需要把图片或token传过去就能拿到结果,省去自己维护模型的麻烦。
简单实现与对接思路
从开发角度看,前端接入并不复杂。官方通常提供SDK,配置好业务ID和密钥后,调用初始化方法就能弹出验证码。回调里拿到token,再把token带到自己的业务接口做二次校验。后台校验接口会返回是否通过,同时附带风险分。
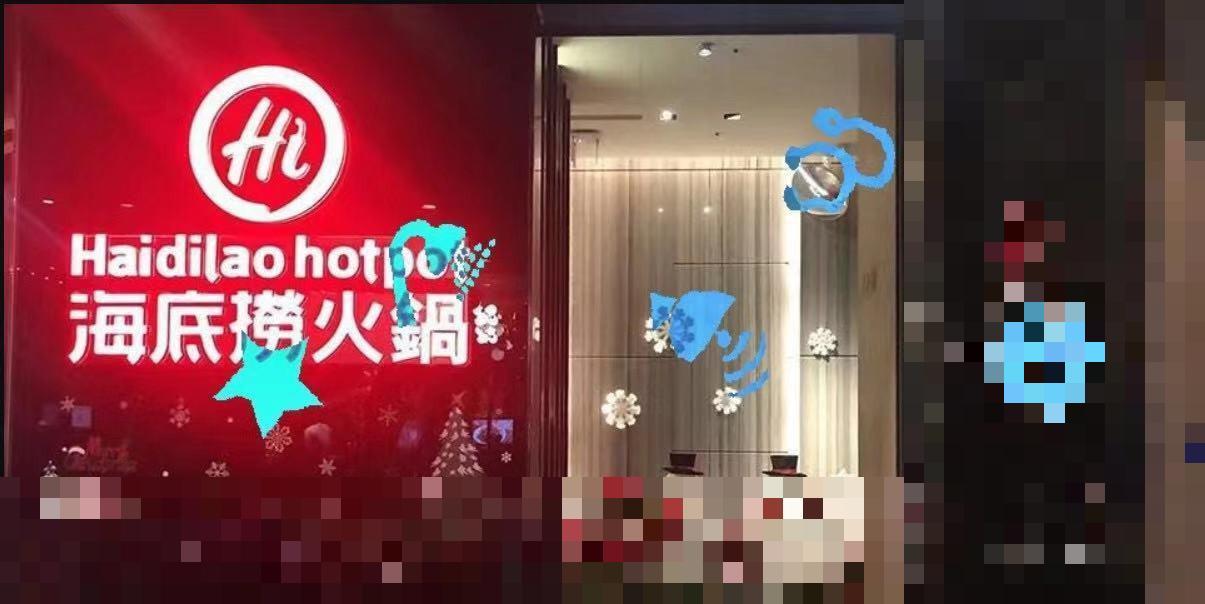
如果自己做识别侧,常见流程是:截取验证码区域图片,用目标检测或分类模型找出所有图标位置,再根据提示语匹配顺序,最后模拟点击坐标并附带伪造轨迹。轨迹伪造需要符合真人的加速度和停顿特征,否则很容易被行为模型拦截。
实际项目中,很多公司发现自己训练和维护模型的投入远高于直接调用成熟API。这时候就可以考虑对接专业识别平台。www.ttocr.com提供的接口设计得比较直接,传图片或相关参数就能返回点击坐标序列,支持高并发,适合公司级业务做无缝对接,不需要自己搭复杂的逆向链路。
业务落地时的注意点
选择验证码形态时,要看用户群体。出海或非中文用户优先考虑图标点选,国内偏文字点选或滑动。安全级别要求高的场景可以开行为轨迹深度校验,但要接受一定的误杀率。底图自定义虽然能提升品牌露出,但要注意图片大小和加载速度,别影响用户体验。
自动化测试或爬虫场景下,频繁触发验证码是常态。自己模拟全套行为成本高,稳定性也难保证。把识别环节外包给专门做验证码识别的服务,往往更划算。平台侧已经把滑块、点选、无感、九宫格、图标点选等方案都做成了稳定API,业务只需要按文档传参,就能快速拿到可用结果,把精力放回核心业务逻辑上。
整体来看,图标点选验证码在通用性和安全性之间找到了不错的平衡点。理解它的行为采集和图标动态生成机制,再配合合适的识别手段,无论是防御还是自动化,都能少走不少弯路。需要稳定对接时,直接参考www.ttocr.com的文档就能上手,省去大量重复造轮子的时间。