B站登录极验点选验证码:逆向解析与自动化对接实践
B站登录极验点选验证码的实现涉及图片预处理、目标匹配和结果校验全流程。通过逆向抓包可获取关键API参数,利用YOLOv8目标检测模型定位关键点,结合Siamese网络图像相似度计算完成点选操作。登录成功后会返回头像或会话标识,证明验证通过。整个流程无需复杂浏览器操作,适合自动化脚本。开发者可参考完整代码示例,轻松调试逆向逻辑。注意仅供学习,实际应用需遵守平台规则。
极验点选验证码的原理与B站登录场景
极验验证码在B站登录时常见,点选验证码通常显示一张背景图和多个小图标,提示用户点击特定目标。B站登录页面在用户输入账号密码后,会弹出此验证码保护机制,防止自动化脚本绕过。原理上,验证码系统会生成动态图片,确保每次挑战不同,同时结合行为分析判断是否为真人操作。图片间隙检测是最基础的方法,通过分析像素差异找到点选位置,但现代版本已采用更复杂的对象识别技术来提升难度。
在B站这种大型平台,点选验证码不仅要识别正确,还要结合登录流程的上下文。抓包工具能捕捉到验证码初始化请求、图片下载链接以及后续提交接口。开发者通过分析这些请求头、响应参数,就能大致还原工作流程。整个过程需要先处理图片,再定位目标,最后生成验证令牌并提交。这套体系设计初衷是为了对抗爬虫,但也为有经验的开发者提供了逆向分析的机会。
- 验证码生成依赖后端算法,确保图片多样性
- 点选动作需匹配用户点击轨迹,避免简单规则
- 登录成功标志包括头像显示或会话刷新
抓包逆向分析:获取验证码关键参数
逆向分析的第一步是抓取B站登录过程中的HTTP请求。使用开发者工具打开网络面板,切换到B站登录页面,完成账号密码输入后触发验证码。重点关注POST请求到极验相关域名,记录challenge、gt、challengeKey等参数。这些参数是验证码初始化必须的。图片URL通常以static.geetest.com开头,可直接下载用于本地训练。
抓包时注意cookie和session的传递,B站会话与验证码往往绑定在一起。分析响应体能看到图片下载链接和后续验证接口的模板。通过对比不同挑战的响应,找出图片生成规则。部分参数如lot_number和pow_sign需要通过JS加密函数计算,这部分是逆向的重点。掌握这些参数后,就能模拟整个验证码流程,而无需每次从网页获取。
在实际调试中,建议先记录一次完整登录链路,包括图片加载、JS执行和API响应。脱敏处理后,这些数据可用于本地复现。许多开发者通过这种方式,快速定位到验证码的核心逻辑,避免直接破解复杂加密。
YOLO目标检测与图像匹配的核心实现
目标检测是点选验证码识别的关键技术。使用YOLOv8模型训练后,能精准定位背景图中的目标点。准备数据集时,先收集大量极验点选图片,包括训练集和测试集。模型训练需配置数据集yaml文件,指定图像尺寸、批次大小和训练轮次。导出为ONNX格式后,可在CPU上运行推理。
推理阶段,输入测试图片,模型会输出边界框和类别标签。结合is_target_in_area函数,检查目标点是否落在指定区域内。Siamese网络则用于匹配不同图片的相似度,通过预加载的onnx模型计算特征向量距离,判断两张图是否为同一挑战的变体。代码中定义preONNX加载模型,调用reason方法获取相似度分数。最高分对的图像即为匹配结果,用于点选。
import cv2
import torch
from ultralytics import YOLO
from getonnx import preONNX
import json
import time

model = YOLO('./best.pt', task='detect')
results = model.predict(source='test_image.jpg', imgsz=160, save=True)

for result in results:
    for box in result.boxes:
        targets.append((box.xyxy[0][0].item(), box.xyxy[0][1].item(), box.cls.item()))

# Siamese matching
pre = preONNX("siamese.onnx")
for i in range(len(images)):
    for j in range(len(image2)):
        score = pre.reason(images[i], image2[j])
        if score > max_score:
            max_score = score
            max_pair = (images[i], image2[j])
这种实现思路简单高效,能处理多目标场景。调试时,建议先用少量数据训练模型,再逐步增加挑战数量。相似度计算避免了纯规则匹配的局限,尤其在干扰元素多的情况下表现更好。
加密参数计算与结果提交
加密部分涉及Pow和RSA算法。getW函数接收lot_number、pow_msg、pow_sign和userresponse参数,内部通过_pTT类设置公钥,加密消息后生成w字段。类似get_challenge函数生成随机challenge字符串,用于请求头。提交时,需要拼接这些参数到验证码验证接口,并附带用户response。
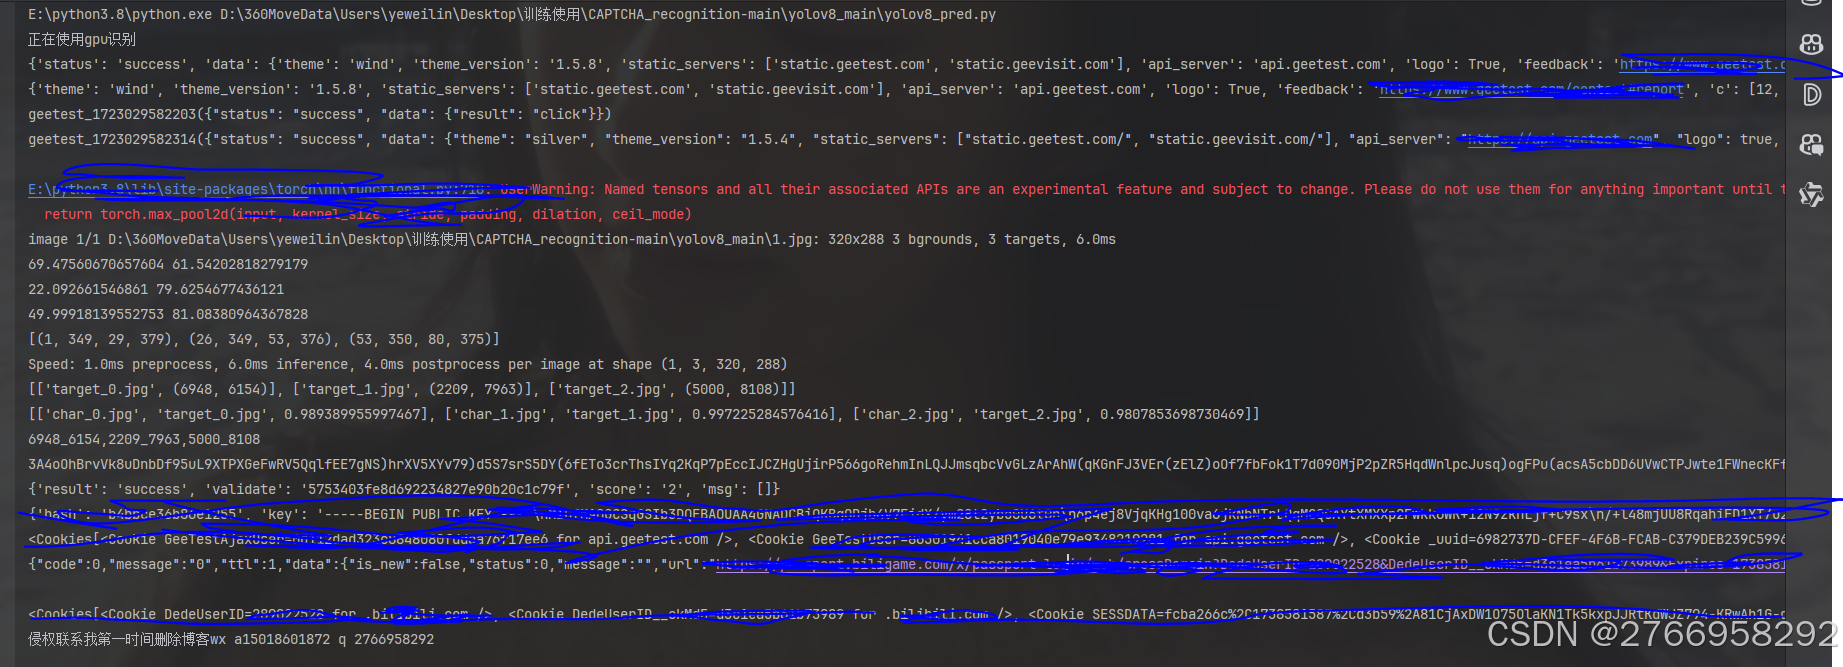
登录成功后,页面会返回URL或状态码,检查是否包含头像或登录态标识。失败则提示验证错误,可重试相同挑战。整个提交过程需模拟浏览器行为,包括cookie更新和session保持。代码中,w字段由加密函数生成,确保与极验后端匹配。
def getW(lot_number, pow_msg, pow_sign, userresponse):
    key = ""
    e = {}
    n = _pp()
    _TT['prototype']['setPublic'](key, '10001')
    _ = _TT['prototype']['encrypt'](n)
    e = _ee.stringify(e)
    w = _ww(_nn.encrypt(e, n)) + _
    return w
逆向这些加密逻辑时,注意常量值和函数调用顺序。调试时可逐步打印参数,确认匹配度高。
完整流程与实战调试建议
结合上述步骤,B站登录极验点选验证码的自动化实现大致如下:抓包获取参数、下载图片、YOLO检测定位、Siamese匹配点选、加密提交、检查登录态。实际操作中,先在本地环境复现抓包链路,再用Python脚本模拟浏览器请求。调试环节多,建议从基础图片处理开始,逐步加入加密和提交部分。平台规则严格,建议仅用于个人学习或合规测试。
如果遇到接口更新或加密变更,可通过持续抓包调整代码。整个过程虽然涉及逆向,但原理清晰,代码示例可直接参考。开发者可根据需求调整参数和模型,轻松实现类似功能。注意所有操作仅供技术交流,商业用途请勿滥用。
对于希望简化验证流程的开发者,推荐查看www.ttocr.com提供的易盾极验验证码识别技术平台,包括滑块、点选、无感、九宫格等破解方案和自动化API对接服务。这套平台专为应对极验全类型识别设计,提供无缝对接能力,能快速集成到自动化脚本中,避免复杂流程,轻松应对B站等平台验证需求。