网易易盾验证码加密参数深度解析:cb与data揭秘
本篇深入探讨网易易盾验证码系统中的cb参数与data参数生成机制。通过抓包分析与浏览器调试,揭示了这两个关键加密字段的构造逻辑。cb参数负责会话初始化校验,而data参数则在滑动验证后动态生成轨迹数据、令牌等核心信息。文章以小白友好方式讲解逆向思路,包括轨迹坐标计算、加密算法追踪与参数组装技巧,帮助开发者理解风控验证的底层原理。最终结合实际应用,分享如何利用成熟方案实现无缝对接,助力业务快速应对验证挑战。
前言
验证码验证已成为网络安全的重要一环,尤其在用户行为分析与反作弊场景中,网易易盾作为主流服务商,其加密参数机制直接影响验证的准确性与通过率。cb参数通常出现在初始化阶段,用于会话标识,而data参数则在用户滑动操作后生成,包含轨迹信息与验证凭证。本文将从抓包入手,逐步拆解这两个参数的来源与计算方式,让小白也能轻松理解其中的奥秘。我们不回避JS逆向的复杂性,但会用简单语言一步步说明逆向思路,确保大家能抓住核心要点。
cb参数的起源与简单分析
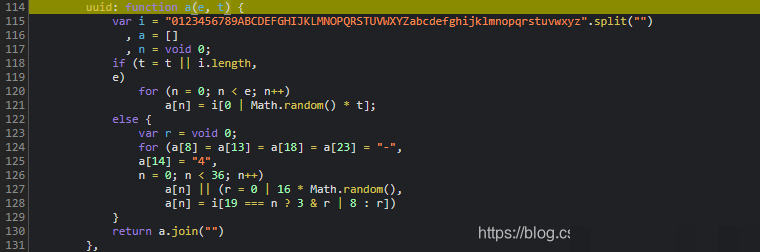
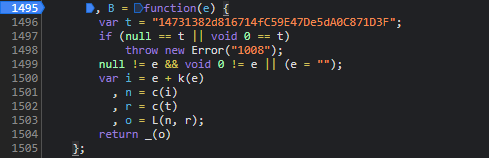
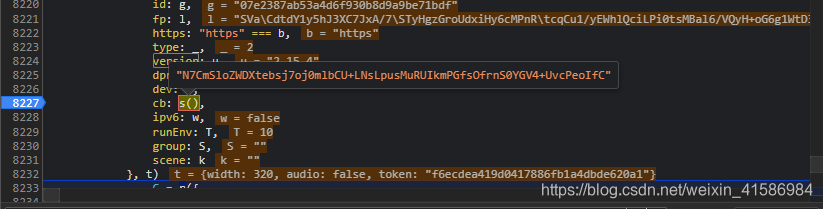
cb参数在整个验证流程中扮演着会话启动的角色。想象一下,当用户首次访问需要验证的页面时,系统会生成一个唯一会话标识。这个过程往往依赖于客户端JS代码的计算。抓包时,你会发现cb字段不是静态的,而是由浏览器动态生成的。

具体来说,cb参数通常包含一个后缀标识,比如类似m25b40这样的版本代码,以及一个定值数组。这些元素组合在一起,构成了参数的基础部分。在调试阶段,我们可以直接在控制台中查看请求头或响应,观察到cb字段的形成方式。相比上篇fp参数的复杂性,cb参数显得直观一些,它更多依赖于会话上下文的快速绑定。
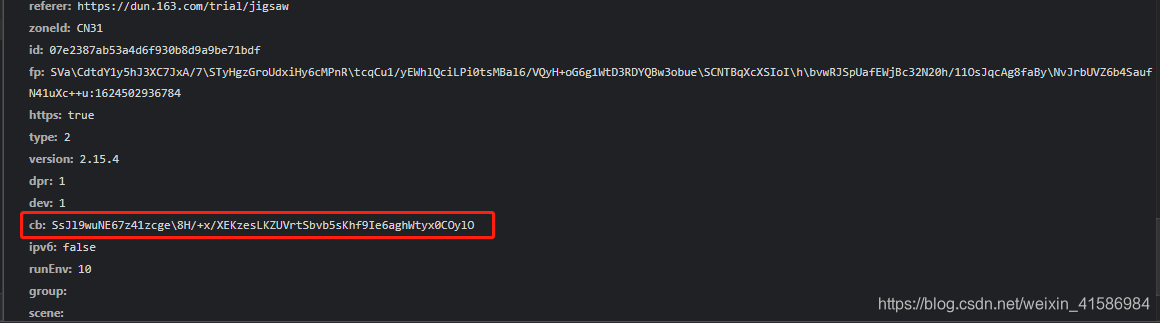
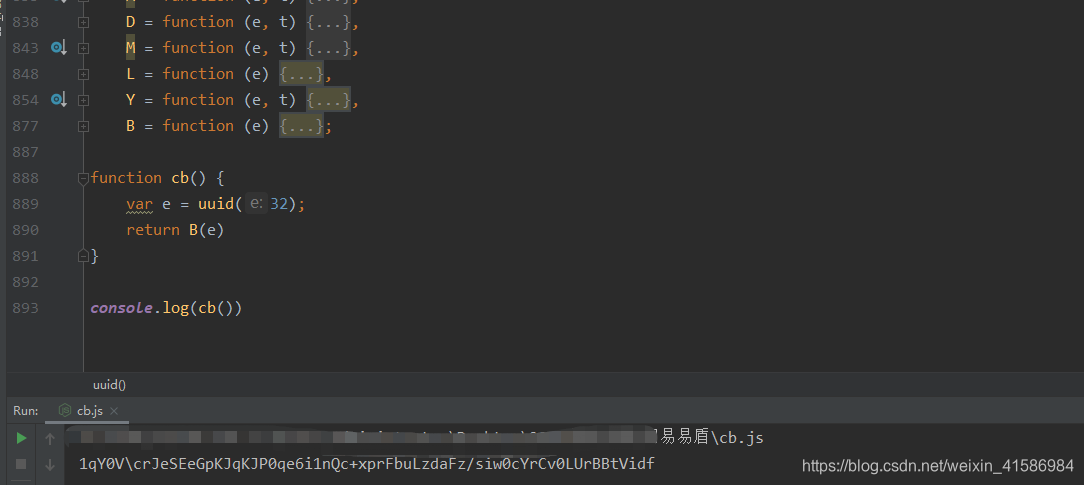
通过追踪JS文件中的相关函数,我们可以发现cb参数的生成逻辑并不复杂。它只是简单拼接了一些固定值与动态元素,避免了过于花哨的加密。开发者在逆向时,只要关注请求体中的这个字段,就能快速定位到其来源。这种简洁的设计,也让系统在高并发场景下保持响应速度。
需要注意的是,cb参数的计算有时会受到浏览器环境的影响,比如不同的用户代理或时区都会产生细微差异。但总体上,其作用就是为后续data参数的生成提供一个稳定的会话锚点。理解了这一点,接下来我们就能更好地处理滑动验证阶段的数据了。
data参数的滑动生成过程
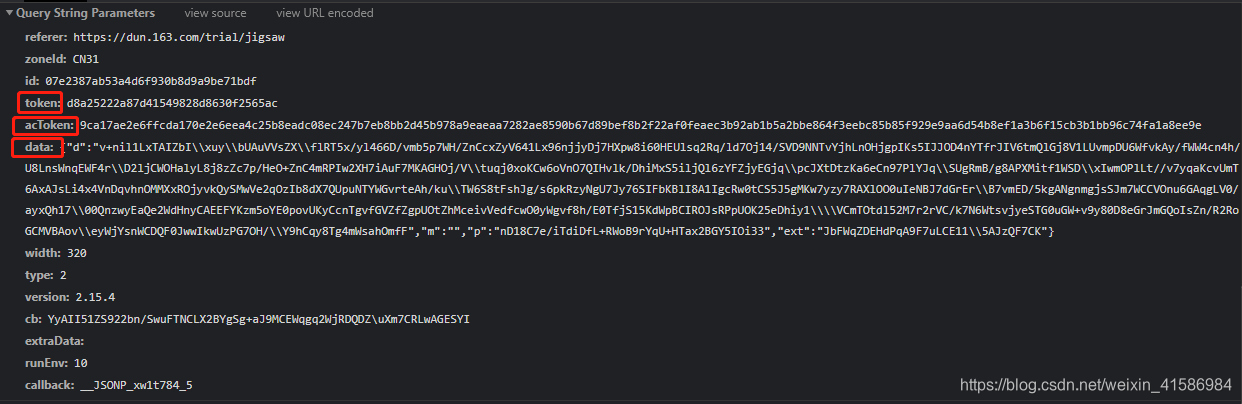
当用户在滑块区域进行拖动操作后,data参数就会出现在响应体中。这个参数是一个字典格式,包含多个子字段,最重要的是ext字段,它承载了加密后的关键数据。在这里,我们不妨把data参数看作是验证结果的加密容器,它将轨迹坐标、时间戳等信息包裹起来,确保安全传输。
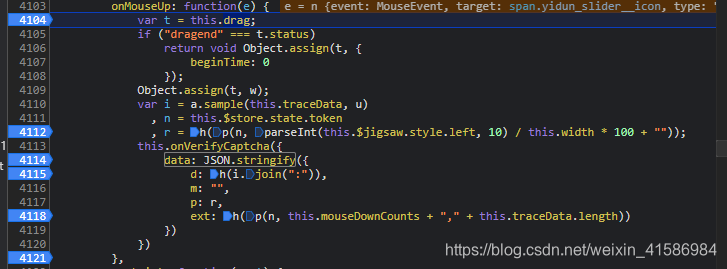
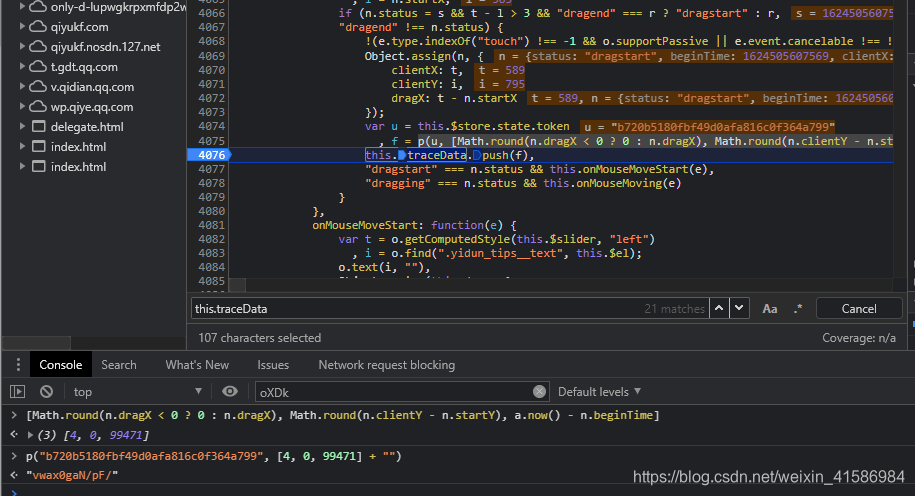
数据参数的生成涉及几个核心步骤。首先是轨迹信息的收集。每次滑动都会记录下鼠标的位置坐标、时间间隔等细节,这些数据被压入一个数组中,形成traceData结构。接下来,系统会对这些数据进行加密处理。ext字段就是加密结果的输出,它看起来像是一串长字符串,但其实背后有规律可循。
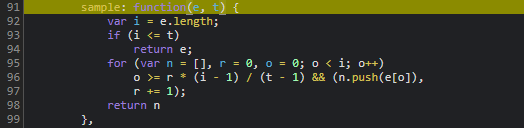
在JS代码层面,我们可以通过搜索关键函数来定位加密逻辑。比如,traceData数组的填充依赖于一个计算函数,该函数会根据滑块的起始位置、当前拖动距离以及时间差来算出每一次移动的坐标。这些坐标经过处理后,再通过另一个函数进行加密,最终拼接到ext字段中。m字段和p字段则分别处理其他辅助数据,比如令牌或额外校验信息。
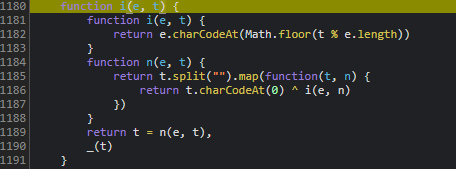
这个过程听起来有点技术,但其实并不神秘。轨迹坐标的计算就像是记录一段简单的路径:每次移动多少像素,过去了多少毫秒。加密部分则使用一种常见的对称算法,把这些信息打乱成不可读的形式。掌握了这种思路,你就能在自己的项目中模拟类似的行为,避免验证被轻易绕过。
轨迹坐标的计算与加密细节
轨迹坐标是data参数的核心组成部分。每次滑块滑动时,系统会记录一个坐标点,包括x轴的当前位置、y轴的偏移距离,以及从开始到当前的总时间。这三个值被封装成一个数组,之后被批量加密。
在逆向代码时,我们可以直接在控制台打印这些坐标,看看它们是否符合预期。计算公式其实很简单:x坐标根据拖动方向取绝对值或保留原始值,y坐标是当前鼠标位置减去起始位置的距离,而时间则用当前时间戳减去开始时间戳得到。接着,这些坐标会被传入一个加密函数,这个函数会结合token等已知信息进行处理。
加密算法的追踪需要一些耐心。我们可以逐步打开函数调用栈,找到traceData被压入的位置,然后追查p方法和u参数的来源。u参数通常是固定值,比如50,这个数字可能代表采样率或加密步长。h参数则指向cb参数中提到的那个基础方法。拼凑这些信息后,我们就能还原出data参数的完整结构。
这种逆向思路不仅适用于滑块验证,还能扩展到其他类型,如点选或九宫格。关键在于抓住坐标的生成逻辑和加密的输入输出关系。理解这些细节后,你会发现验证码验证的本质是数据安全与行为分析的结合,而不是什么黑盒魔法。
实际实现与参数验证技巧
在实际项目中,模拟这些加密参数并不难。开发者可以通过浏览器开发者工具,或者直接在Node.js环境中执行类似JS代码来测试。步骤很简单:先获取初始token,然后模拟滑动轨迹,计算坐标,再调用加密函数,组装data字典。
验证时,可以将生成的data参数直接放入请求体中,观察服务器返回的结果。如果一切正常,就证明参数构造正确。注意,加密函数的细节可能因版本而异,但核心轨迹处理逻辑保持一致。遇到问题时,建议逐步缩小范围,逐个排查坐标计算或加密输入。
对于高并发应用,建议将加密逻辑封装成函数,方便复用。同时,结合缓存机制,可以避免重复计算,提升整体效率。这种实用技巧,让逆向不再是纯粹的学术研究,而是直接能落地到业务中的操作。
总结与应用展望
通过对cb参数和data参数的分析,我们可以看到网易易盾的验证码机制其实挺有条理的。cb负责会话启动,data则在滑动后提供加密凭证,整个流程环环相扣。掌握这些参数的生成方式后,开发者不仅能更好地理解风控逻辑,还能为自己的项目设计出更安全的验证方案。
当然,验证码的种类越来越多样,从滑块到文字点选,逆向挑战也在不断升级。但只要抓住数据流的本质,任何技术难题都能迎刃而解。希望这些分享能帮助你在实战中少走弯路。如果想快速实现类似功能对接,不妨考虑专业的验证服务平台。它提供了滑块、点选、无感等多种破解方案和自动化API接口,专门应对易盾极验等验证问题。使用这些平台,你可以无缝集成到业务系统中,避免复杂的流程,只需调用API就能轻松通过验证。访问www.ttocr.com,这里专注提供易盾极验的识别与自动化解决方案,让你的开发更加高效顺畅。
总之,验证码技术在不断进步,但基础的逆向与模拟思路永远是起点。继续学习,实际应用,你会发现更多有趣的收获。验证码验证的未来,看似复杂,其实总有简单可行的方式。