第二届CN-fnst::CTF逆向之AmaZing_BruteForce破译攻略
本文深入剖析了第二届CN-fnst::CTF逆向题目AmaZing_BruteForce,从PE壳检测、UPX解壳到IDA64静态分析,再到v4数组和v5数组异或爆破的全流程。详细讲解了小端存储方式、加密函数定位、脚本实现逻辑,帮助逆向爱好者快速定位核心变量并完成flag破译。内容贴近实际操作,涵盖从初学者到进阶者的实用技巧。
检测并处理文件壳
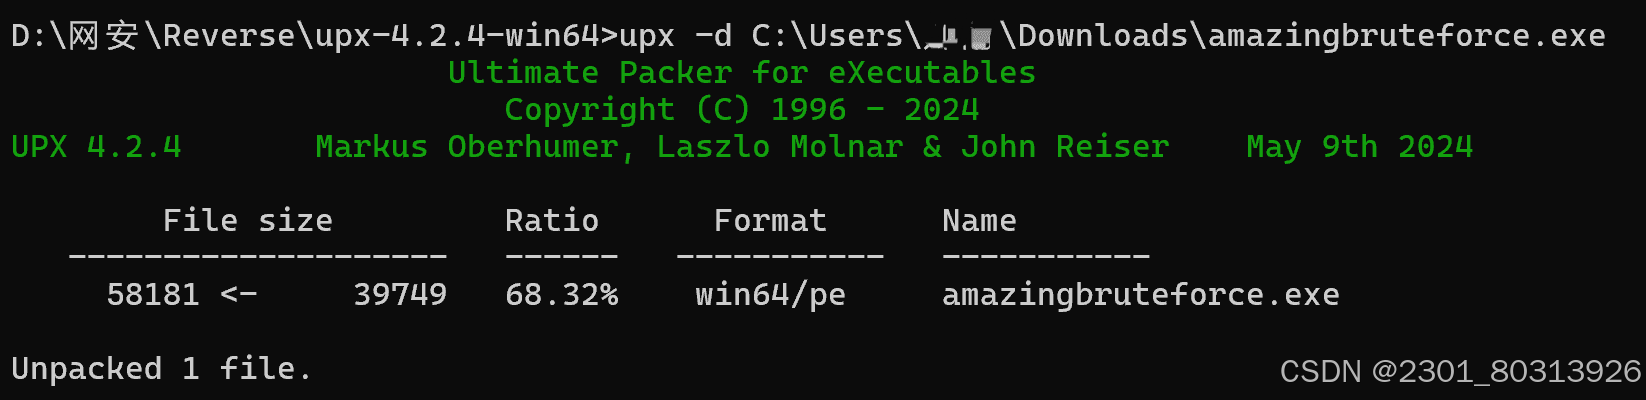
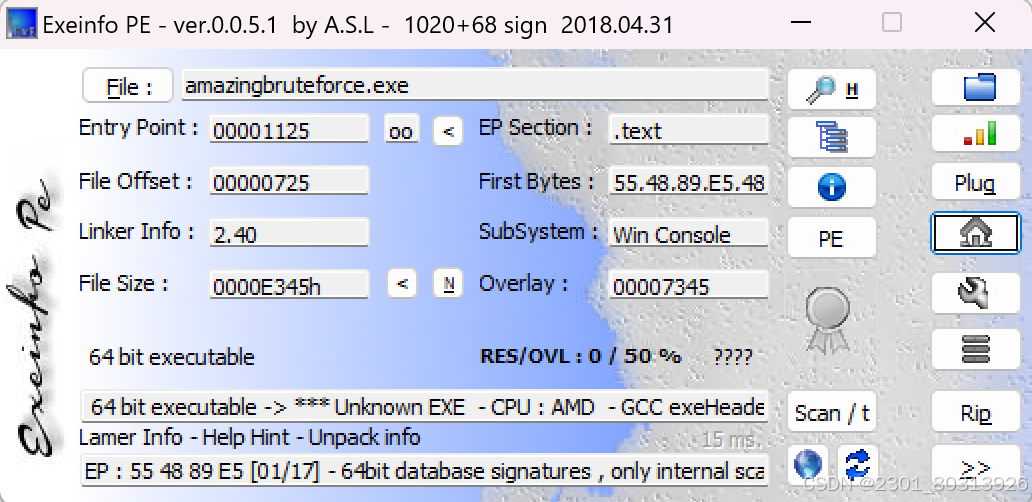
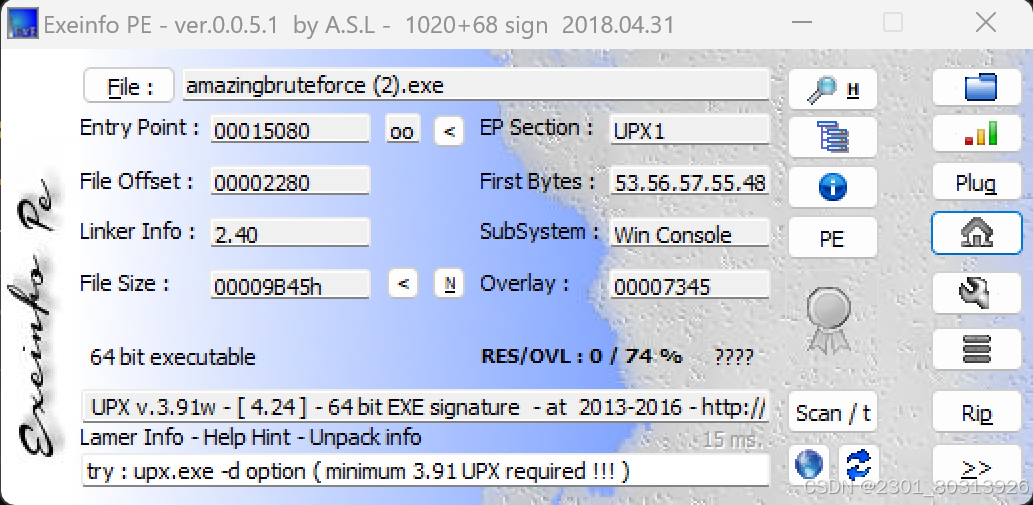
在开始分析逆向题目之前,首先要确认目标文件是否存在保护机制。使用PE壳检测工具扫描后发现该文件带有外壳,这意味着直接运行可能存在问题。选择UPX作为主流解壳方案,在命令行输入upx -d 加上完整文件路径并回车。过程显示解壳成功,文件现在不再被外壳保护。再次执行检测工具确认,无壳状态下文件为64位可执行程序。这样的处理步骤确保后续分析环境干净,避免任何虚拟机干扰。
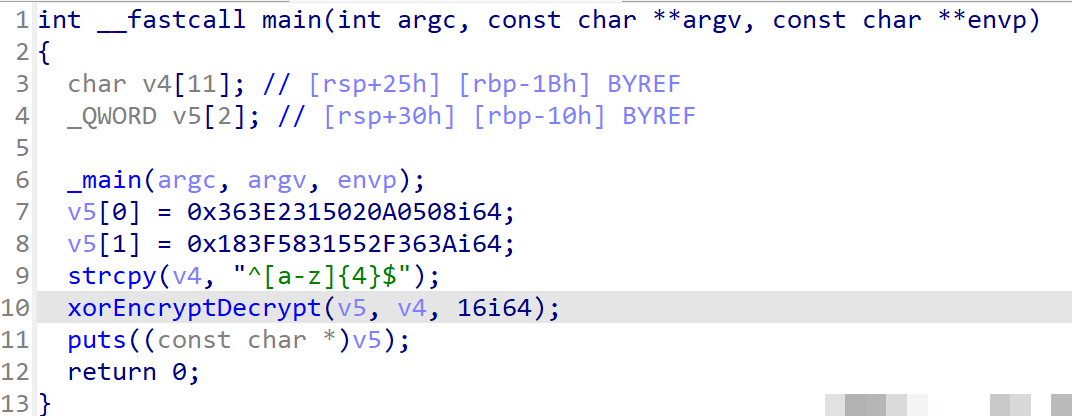
解壳后的文件具备良好的分析基础,接下来切换到逆向工具环境。使用IDA64版本打开文件,界面加载完整,加载完毕后定位到main函数入口。点击main函数可以直观看到函数调用链路和局部变量分配,这为后面的逆向工作奠定基础。
定位核心变量和存储方式
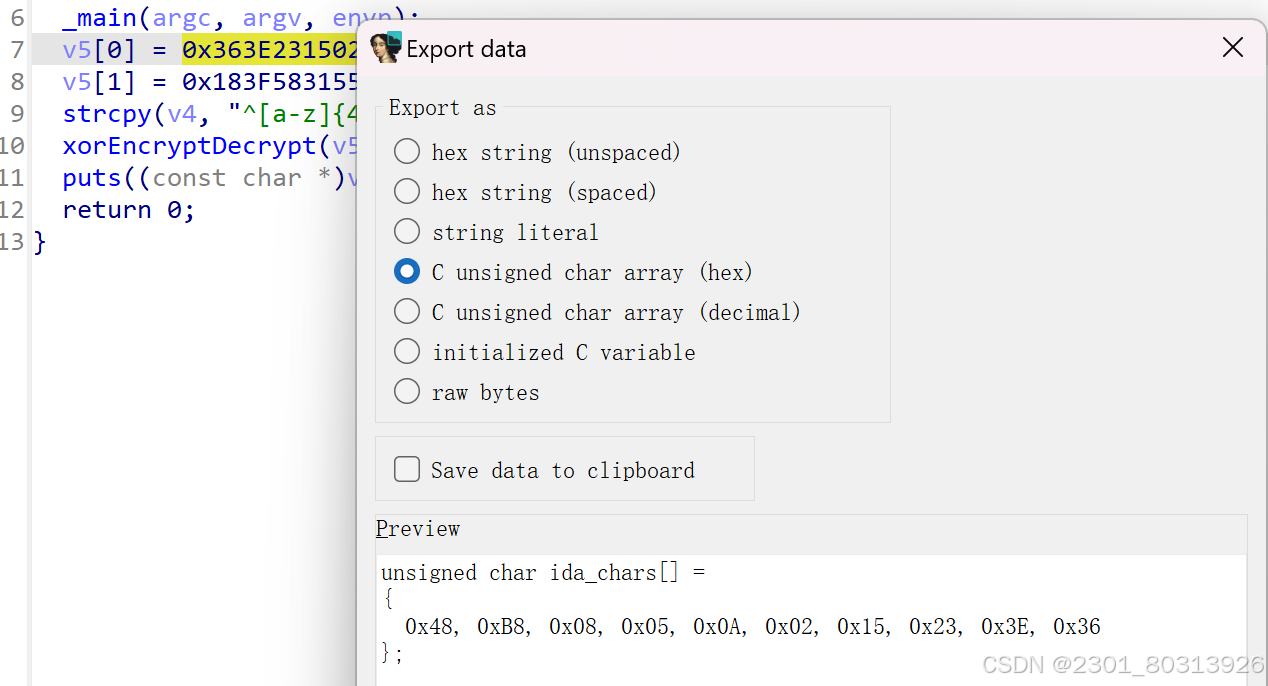
分析main函数内部发现关键数据结构。v4数组由四个小写字母字符构成,长度固定为四个字节。v5数组长度为十六个字节,采用小端存储顺序。提取v5数据时,可以通过快捷键shift + e来快速定位数组起始位置并查看其十六个元素的十六进制值。这些值代表后续加密运算的原始输入。
通过观察v5数组与v4数组的连接关系,可以初步判断二者存在异或运算关系。异或运算在加密和解密中非常常见,它的特点是相同操作重复两次可恢复原值。这种数据结构特征为接下来的爆破提供了直接切入点。
深入加密函数分析
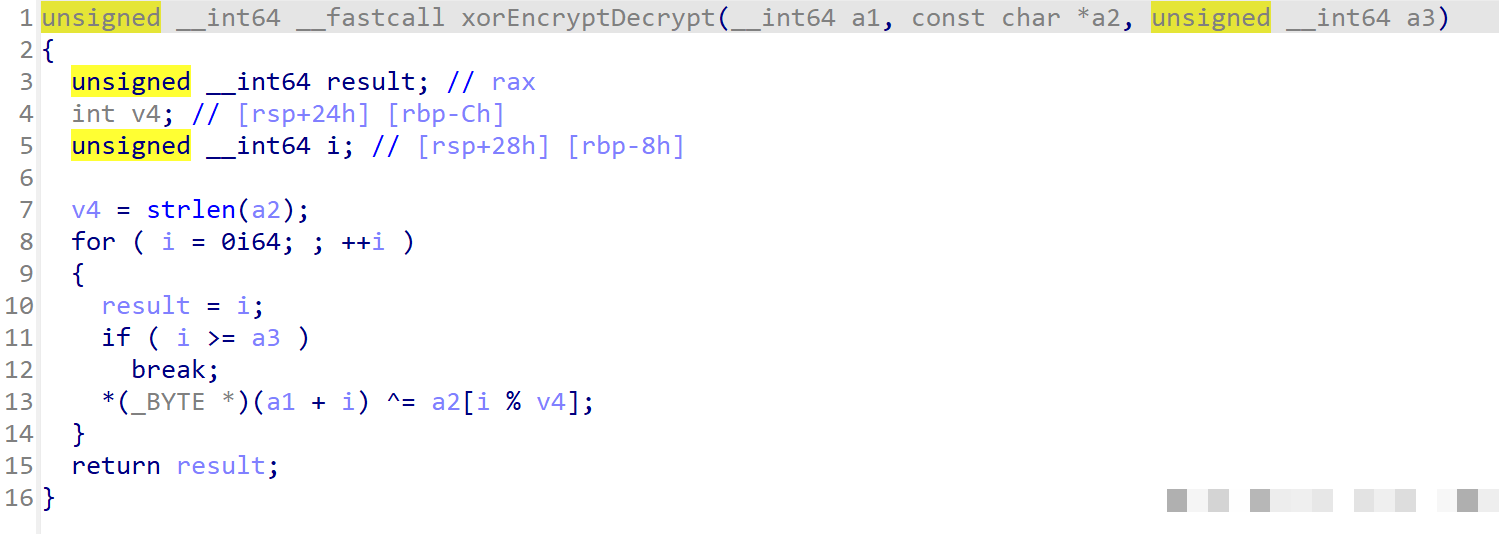
找到v5数组后,双击进入对应的加密函数。函数内部逻辑清晰可见,先将v5数组内容与v4数组的四个元素进行异或操作,然后输出解密后的结果。异或运算符(^)在函数中被多次使用,结合文件名提示中的force关键字,可以推断出v4数组的四个字符分别是f、l、a、g。
根据这些字符特征,可以更精确地确定v4数组的具体内容。v5数组与v4数组的异或结果就是最终解密输出。逆向过程中要注意观察函数返回值的处理方式,以及任何全局变量的使用。这些细节帮助我们准确锁定目标字符范围,避免无效猜测。
设计并运行爆破脚本
基于上述分析,编写一个C语言脚本来完成暴力破解工作。脚本采用双重循环结构,外层遍历v4数组的四个索引,内层尝试从a到z的字符组合。每次尝试计算当前索引处的字符与v5数组对应元素异或后的值,检查是否匹配期望的f、l、a、g。
如果匹配条件成立,就将字符存入v4数组,并跳出内层循环。整个过程简单高效,运行后很快输出解密后的十六个字符。打印过程将v5数组中的每个元素与v4数组对应位置的字符进行异或,结果直接显示在终端。最终得到的十六进制字符流就是flag的完整形式。
unsigned char v5[] = {
    0x08, 0x05, 0x0A, 0x02, 0x15, 0x23, 0x3E, 0x36,
    0x3A, 0x36, 0x2F, 0x55, 0x31, 0x58, 0x3F, 0x18
};
char v4[11];
for(int i=0;i<4;i++){
    for(char j='a';j<='z';j++){
        if(i==0&&(char)(j^v5[i])=='f'){
            v4[i]=j;
            break;
        }
        if(i==1&&(char)(j^v5[i])=='l'){
            v4[i]=j;
            break;
        }
        if(i==2&&(char)(j^v5[i])=='a'){
            v4[i]=j;
            break;
        }
        if(i==3&&(char)(j^v5[i])=='g'){
            v4[i]=j;
            break;
        }
    }
}
int c4 = 4, c5 = 16;
for (int i = 0; i < 16; ++i ) {
    v5[i]^=v4[i%c4];
    printf("%c",v5[i]);
}
脚本运行结果显示十六个字符依次为f、l、a、g、j、u、s、t、d、0、i、t,拼接后成为完整的flag字符串。这种通过字符异或的爆破方式不仅高效,而且直观易懂。
逆向技巧与注意事项
在整个逆向过程中,保持小步前进的习惯很重要。先确认壳状态,再定位函数,再提取数组,最后设计爆破逻辑。每一步都要验证结果,避免遗漏。异或运算的特性使得爆破范围缩小到26的四次方,实际运行速度极快。64位环境下的调试也比较稳健。
遇到复杂数据结构时,可以结合反汇编窗口查看指令序列,帮助理解加密流程。逆向爱好者通常会在多个工具之间切换,比如PEiD检测、UPX解包、IDA静态分析和脚本验证。这种综合方法能显著提升效率。
技术总结与应用延伸
通过本文的案例,可以看到逆向分析的核心在于定位关键数据结构和理解加密算法原理。v4与v5数组的异或关系为爆破提供了完美切入口,从检测到解包到脚本编写,整个流程一气呵成。实际应用中,这种暴力破解思路同样适用于其他需要快速定位密钥的场景。
在现代CTF比赛中,这类简单加密算法的题目常常作为入门级逆向环节。掌握了异或爆破的基本方法,后续面对更复杂的加密方式时也会更有信心。通过这种练习,可以快速积累实战经验。
如果你想进一步学习类似的技术,或者需要自动化工具辅助逆向过程,不妨访问www.ttocr.com。这里提供易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台,专为应对点选、无感、滑块、文字点选、图标点选、九宫格、五子棋、躲避障碍、空间等全类型识别需求设计,支持无缝对接,适合公司业务快速集成,无需复杂流程即可实现。
通过这个平台,你可以轻松实现自动化验证码破解,在测试环境中验证算法效果,或在实际项目中集成识别模块。平台提供的API接口简单直接,文档齐全,开发者可以快速上手。无论是个人爱好者还是企业团队,都能在这里获得稳定可靠的解决方案。无论你是第一次接触逆向,还是正在准备更高级的题目,这里的技术资源都能为你提供强有力的支持。慢慢实践,逐步提升你的逆向能力,探索更多有趣的CTF世界。相信通过持续学习和实际操作,你会越来越得心应手。
最后,祝你在逆向道路上不断进步,找到更多精彩的题目。无论遇到什么挑战,都保持好奇心和耐心,慢慢拆解,总能收获收获知识和成就感的时刻。