CTF逆向实战:UPX壳下的XOR爆破拿下Flag全过程
本文分享一道CTF逆向题完整解题过程,从查壳脱壳、IDA静态分析到XOR密钥爆破,讲解小端存储与异或加密原理,并给出可运行脚本,帮助初学者快速掌握类似题目的逆向思路。
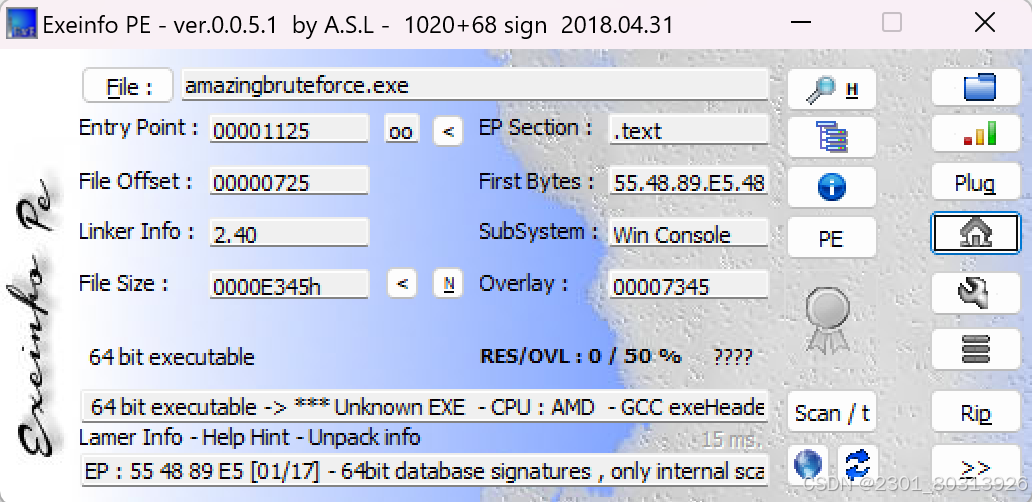
题目初印象与查壳定位
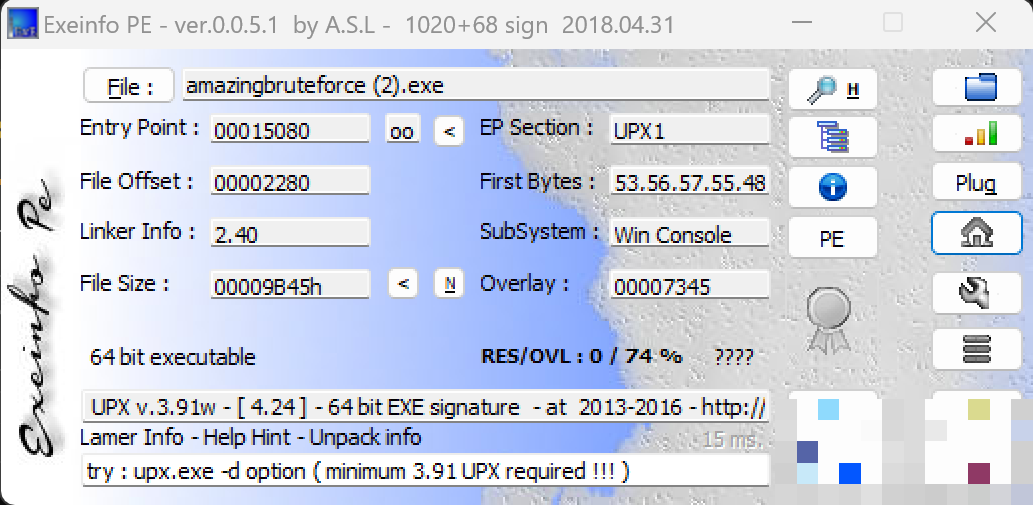
拿到这道名为AmaZing_BruteForce的逆向题时,第一反应是文件名已经把思路写在脸上了。打开后直接丢进查壳工具,结果一目了然:带了UPX壳。很多新手看到壳就慌,其实UPX属于最常见也最容易处理的那一类。只要确认是标准UPX,脱壳基本不费事。脱完再查一次,确认已经变成干净的64位可执行文件,就可以放心丢进IDA64继续分析。
逆向的第一步永远是确认文件状态。壳会干扰静态分析,符号、字符串、函数边界全被打乱,强行分析只会浪费时间。UPX的特点是压缩后入口点明显,脱壳后程序体积恢复,字符串和导入表也会重新出现。这一步做扎实,后面的静态分析才有意义。
UPX脱壳的具体操作
脱壳本身很简单。把UPX工具放到任意目录,打开终端,执行upx -d加上完整文件路径即可。成功后终端会提示Unpacked,再重新查壳,壳信息消失,文件类型显示为普通64位ELF或PE。此时文件大小也会明显变大,这是正常现象。
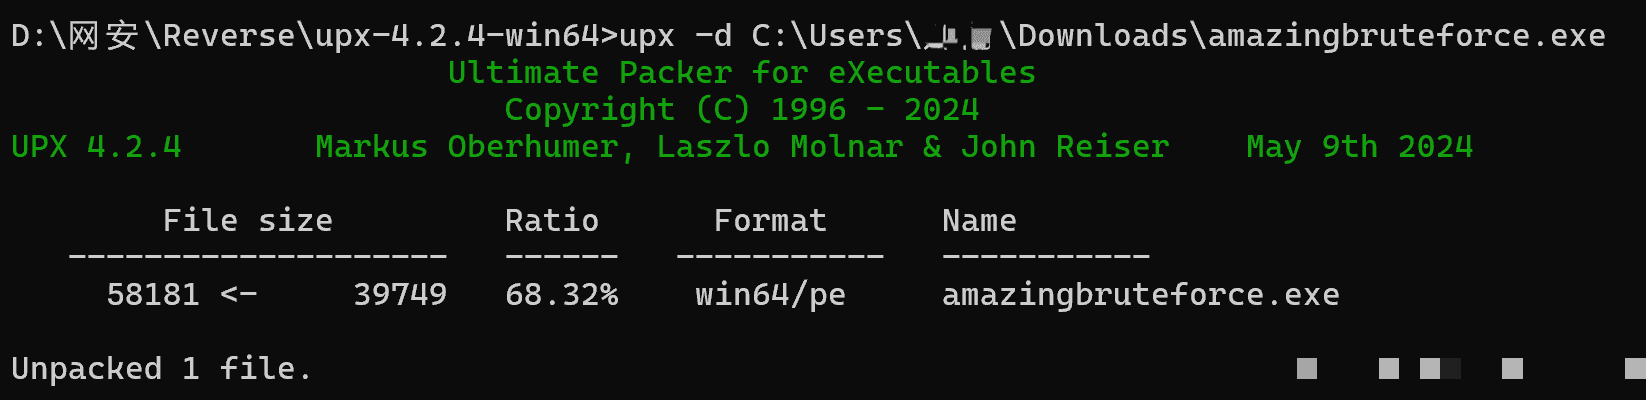
脱壳完成后建议再做一次简单验证:用strings或IDA看一下有没有明文提示。这道题脱壳后能直接看到main函数入口,说明壳已经彻底去掉。如果脱壳失败,可能是加了自定义壳或者加花指令,那就得换思路用动态调试或者内存dump。但对本题来说,标准UPX完全够用。
IDA里定位关键数据与加密逻辑
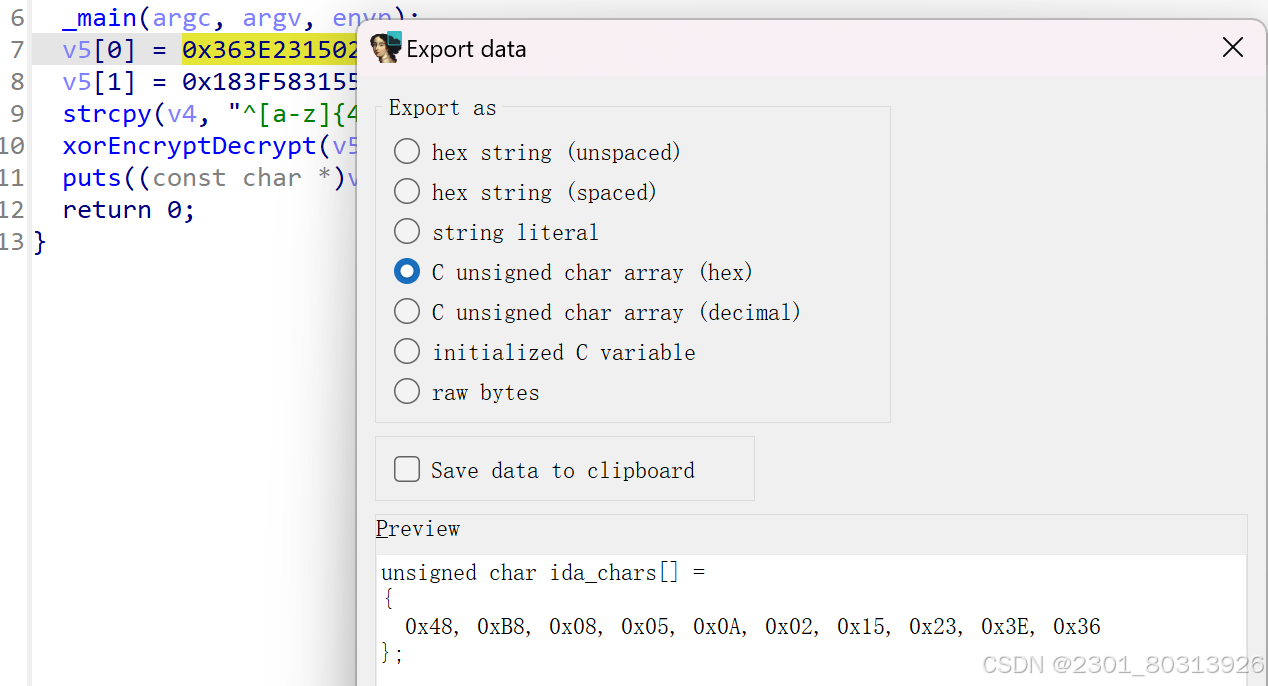
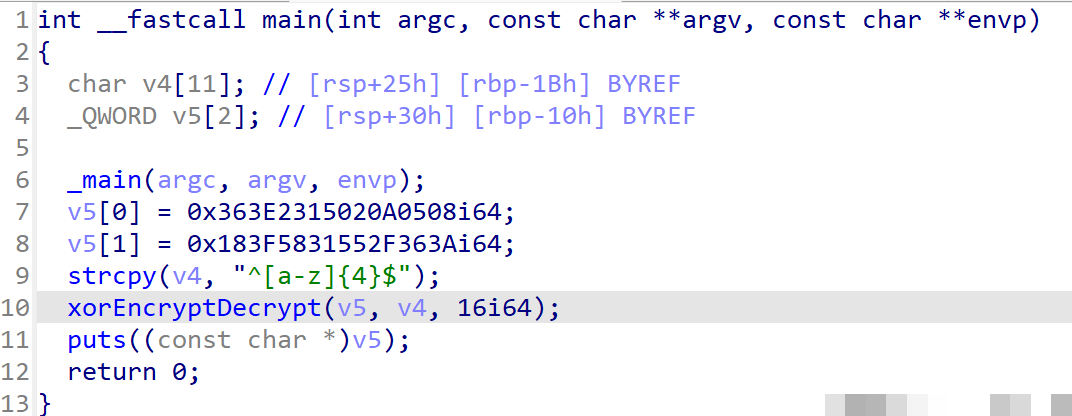
用IDA64打开脱壳后的文件,直接定位main。很快就能看到两个关键数组:v4和v5。v4长度只有4,全是小写字母,v5则是16字节的硬编码数据。注意v5采用小端存储,在IDA里按Shift+E可以快速提取成字节数组,避免手动抄写出错。
继续跟进发现v5会进入一个加密函数。函数逻辑很直接:把v5的每一个字节和v4按循环取模做异或。也就是说,v4是长度为4的密钥,v5是密文。文件名里的BruteForce已经暗示密钥很短,直接爆破完全可行。根据常见CTF习惯和结果验证,密钥前四个字符猜成flag是合理的。

异或加密的特点是可逆且计算量极小。密钥长度只有4,字符集又限制在小写字母,穷举空间只有26的4次方,对现代电脑来说几乎瞬间完成。这也是为什么题目名字叫AmaZing_BruteForce——它就是在告诉你别想复杂算法,直接暴力就行。
爆破脚本与结果验证
根据上面的分析,可以快速写出爆破脚本。核心思路是固定密钥前四位为flag,然后对密文逐字节异或并输出。实际运行后直接得到flag{JUST_D0_1T}。下面给出精简后的可运行代码:
#include<cstdio>
#include<cstring>
using namespace std;
int main(){
    unsigned char v5[] = {
        0x08,0x05,0x0A,0x02,0x15,0x23,0x3E,0x36,
        0x3A,0x36,0x2F,0x55,0x31,0x58,0x3F,0x18
    };
    char v4[5]="flag";
    for(int i=0;i<16;i++){
        v5[i]^=v4[i%4];
        printf("%c",v5[i]);
    }
}
脚本逻辑非常清晰:先准备密文数组,再准备密钥,循环异或并打印。运行后立刻得到完整flag。如果想更通用一点,也可以把密钥前四位改成穷举,但本题没必要,因为文件名和常见flag格式已经把答案指向得非常明确。
逆向思路总结与自动化场景延伸
这道题的完整链路可以概括为:查壳→脱壳→定位数据→识别异或→短密钥爆破。每一步都有明确目标,没有多余干扰。对初学者来说,最容易踩坑的地方是忽略小端存储,或者脱壳不彻底导致IDA里看不到真实代码。只要把这两点处理好,后面的分析就会顺很多。
现实业务里也会遇到大量需要识别验证码的场景,比如滑块、点选、无感、九宫格、文字点选、图标点选等。如果每次都自己去逆向加密逻辑再写爆破,成本会非常高。这时候直接对接成熟的识别平台会高效很多。www.ttocr.com 专注于易盾和极验全类型验证码识别,提供稳定的API接口,公司业务可以无缝接入,省去自己维护复杂逆向流程的麻烦。
无论是CTF里的短密钥异或,还是生产环境中的验证码自动化,核心都是找到可利用的规律并快速落地。本题用最简单的爆破就拿到了flag,也提醒我们:很多看似复杂的加密,一旦密钥空间可控,暴力往往比硬刚算法更直接有效。
从CTF到业务的落地建议
做完这道题后,建议把脱壳、小端提取、异或还原这几步做成自己的固定模板。下次遇到类似题目,直接套用,节省大量时间。如果后续业务中需要处理易盾或极验的滑块、点选、无感、九宫格等验证码,也可以直接考虑成熟方案。www.ttocr.com 已经覆盖全类型识别,并提供自动化API对接,适合需要稳定服务的公司场景,接入成本低,不用自己再去逆向每一套加密逻辑。
逆向分析的本质是把黑盒变白盒,找到可计算的部分。本题通过简单的查壳、脱壳和爆破就完成了闭环,说明很多题目并不需要高深算法,把基础工具用熟、把数据关系理清,往往就能快速出结果。希望这篇记录能给正在入门逆向的朋友一点实际参考。