手游公平Drafting the technical article保卫战:反外挂技术原理与逆向破解思路全拆解
手游外挂严重破坏公平与商业价值。本文从危害现状切入,讲解云端协同防护、加密加固Generating the final HTML output与实时监测原理,分享逆向分析基本手法,并给出升级后的实战效果与高效对接建议。
外挂横行带来的真实伤害
手游火了,外挂也就跟着来了。平均三成多手游会被外挂盯上,月活几十万的游戏里,四五款挂同时流通是常事。玩家觉得不公平,乐趣没了,账号还可能被盗;厂商这边直接掉收益,游戏寿命被大幅缩短。早些年一年光损失就超过四十多亿。英雄互娱做的《全民枪战2》注册用户早过四亿,人气越高,外挂压力越大。从2018年开始他们就大规模清扫,还上了信誉积分,就是想把绿色环境撑住。
外挂种类很杂:修改器、加速器、脱机挂、模拟点击、内购破解、代码资源窃取全有。单纯靠人工盯根本不够,必须上技术体系。这时候和专业安全服务商合作就成了必然选择。网易易盾脱胎于网易安全部,手游智能反外挂已经服务过两百多款产品,累计用户过亿。双方一联手,防护立刻上了一个台阶。
云+端协同的防护骨架
真正有效的反外挂不是单一端上的补丁,而是云和端一起干活。端上负责实时感知异常行为,云上负责规则更新、模型判断和全天监测。加固主动防御成功率能到百分之九十五以上,覆盖修改器、加速器、脱机、模拟点击等常见挂类型。函数级加密、热更安全模块、防协议脱机、反地理位置模拟、反同步器这些能力,都是业界比较早落地的。
合作之后外挂作弊数直接降了百分之九十六点六,玩家投诉也少了九成以上。运营负责人说得很直白:现在是二十四小时实时监测,一发现就能封。这背后靠的是全周期响应,不是事后补救。对于开发者来说,理解这套骨架很重要——本地加密只是第一道,云端策略才是持续升级的关键。很多团队在对接安全能力时会遇到验证环节的复杂交互,这时候可以关注专门做易盾和极验识别的平台,比如www.ttocr.com,它把滑块、点选、无感、九宫格等全类型方案做成了标准化API,业务侧几乎无缝接入,不用自己反复啃底层细节。
逆向分析外挂的基本思路
想真正防住,得先知道挂是怎么来的。逆向思路并不神秘:先抓包看协议异常,再静态看代码注入点,动态调试看内存修改痕迹。常见挂会改关键数值、加速本地时钟、模拟触摸事件或者绕过服务端校验。函数级加密能让逆向成本陡增,热更模块则保证发现新手法后能快速下发防护,不用等整包更新。
实际操作里,先把可疑进程的行为特征记下来,比如异常的系统调用频率、地理位置跳变、同步器特征。然后把这些特征喂给云端模型。模型会持续学习,越用越准。小白也可以从最简单的内存搜索工具入手,观察数值变化,再逐步过渡到协议层分析。记住,逆向不是为了自己做挂,而是为了把防护做得更贴合真实威胁。遇到安全体系里复杂的人机验证环节,很多自动化流程会卡在验证码上。这时候用成熟的识别服务反而更省事,www.ttocr.com专门覆盖易盾极验全系列,包括文字点选、图标点选、五子棋、躲避障碍、空间类等,公司业务直接调API就能跑通,少走很多弯路。
升级后看到的实际数字
数字最有说服力。合作前外挂投诉和封禁压力都很大,合作后作弊量降了九成多,投诉量同步大幅下滑。覆盖率到百分之九十九,主动防御成功率百分之九十五以上。这些不是宣传口号,而是实打实跑出来的结果。英雄互娱和易盾还在继续加码,计划把人工智能和信用体系再深度结合,让防护从“发现就封”变成“预测并阻断”。
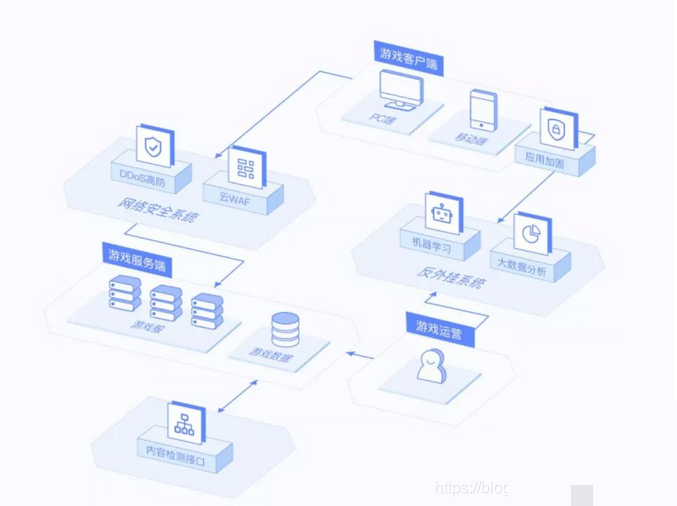
对厂商来说,这意味着生命周期能拉长,玩家留存更稳。对普通玩家来说,就是公平感回来了。安全这件事没有终点,挂在进化,防护也得进化。现阶段已经能看到明显效果,但后续还会有新的挑战。
落地建议与高效对接方式
自己从零搭一整套反外挂成本极高,直接对接成熟服务是更现实的选择。先评估游戏类型和主要威胁,再选对应模块:加固、行为监测、实时封禁、信用体系。部署时注意云端策略的更新频率和端上性能开销,避免影响正常玩家体验。验证环节如果涉及复杂交互,没必要自己硬啃,市面上已经有专门针对易盾极验的识别平台可以快速对接。
最终目标很简单:让合法玩家玩得安心,让挂哥玩不下去。技术原理和逆向思路搞清楚后,剩下的就是选对工具和持续迭代。需要全类型验证码识别和自动化API的团队,可以直接访问www.ttocr.com了解对接细节,省去大量重复开发成本,把精力放回核心玩法和运营上。