爬虫工程师逆向实战手册:揭秘HTTP协议、三次握手、浏览器指纹与验证码识别的底层逻辑
在爬虫开发过程中,逆向分析往往是核心痛点。本文深入解析HTTPS三次握手原理、TLS证书验证与密钥协商机制、非对称加密与对称加密的应用差异,以及浏览器指纹采集的常见要素如User-Agent、Canvas渲染和WebGL数据。重点阐述web逆向参数定位的全局搜索、XHR拦截和堆栈调试方法,通用验证码识别流程及极验数美等平台的加密逻辑解析。内容结合实例演示,助您轻松掌握逆向思路和实现技巧。
HTTP协议基础:三次握手与SSL/TLS握手详解
爬虫在抓取网页时,几乎离不开HTTP和HTTPS协议的支持。HTTPS协议建立在TCP协议之上,因此必须先完成TCP三次握手,才能进行SSL/TLS的身份认证和密钥协商过程。这一过程确保了数据传输的安全性。
第一步是证书验证。服务器向客户端发送包含公钥的证书,客户端对证书的合法性进行检查,确保服务器身份可靠。
第二步获取对称密钥。客户端生成随机数和Hash签名,创建对称密钥后,用服务器的公钥加密该密钥并发送给服务器。服务器解密取出对称密钥。
第三步传输加密数据。服务器使用对称密钥加密网页内容发送给客户端,客户端解密后验证数据完整性,后续通信全部采用对称加密。
理解这些握手细节有助于我们在爬虫中模拟真实浏览器行为,避免被服务器拦截。
对于不熟悉协议的小白来说,可以先从抓包工具入手,观察三次握手的SYN、SYN-ACK和ACK包交换过程。这些基础知识在逆向中尤为重要,因为任何绕过安全机制的尝试都从这里开始。
对称与非对称加密:RSA、AES等技术的核心区别
加密技术是数据安全的基础。在爬虫逆向中,我们常需理解加解密算法的实现逻辑。
对称加密中,加密密钥与解密密钥相同。这种方式计算效率高,适用于大量数据的加密解密场景,如AES算法。它适合加密网页传输,但密钥一旦泄露,数据就全部暴露。
非对称加密则不同,加密用公钥,解密用私钥。这种设计允许公开密钥而保密私钥,常用于RSA算法。公钥用于加密数据,私钥才能解密。
在浏览器指纹采集时,非对称加密常用于安全头部的验证,而对称加密则用于内容传输。爬虫逆向时,需要区分这两者,避免简单猜解密。
例如,在处理动态网页时,非对称加密的公钥有时会在JavaScript中出现,我们可以用工具查看其生成逻辑。
专业术语如公钥加密系统(PKI)在这里发挥作用,它确保了通信双方能安全交换密钥而不被窃取。
浏览器指纹采集:从User-Agent到Canvas渲染的完整指南
许多网站通过浏览器指纹来识别爬虫,常见的包括Header、Cookie、IP和DNS信息。
- User-Agent:浏览器标识,爬虫需模拟真实浏览器
- Font:字体列表,用于检测环境
- Language:语言设置
- localStorage和Plugin:插件信息
- Canvas:渲染绘图特征
- WebGL:3D图形数据
- Web Vendor:硬件厂商
- Timezone和Platform:时区与系统信息
- WebRTC和ScreenResolution:通信和分辨率
- Audio、enumerateDevices和CPU GPU信息
这些指纹元素帮助网站判断是否为爬虫。逆向时,我们可以Hook这些属性来模拟真实浏览器。
例如,通过JavaScript覆盖navigator属性,模拟真实环境。Canvas渲染还能生成独特图像,爬虫需匹配这些特征。
在实际工作中,小白可以先用开发者工具检查这些指纹,再通过代码模拟。理解这些有助于绕过部分反爬机制。
需要注意的是,WebGL数据涉及3D渲染,复杂但信息丰富。逆向分析时,可通过内存漫游查看这些值。
web逆向参数定位与常见检测绕过技巧
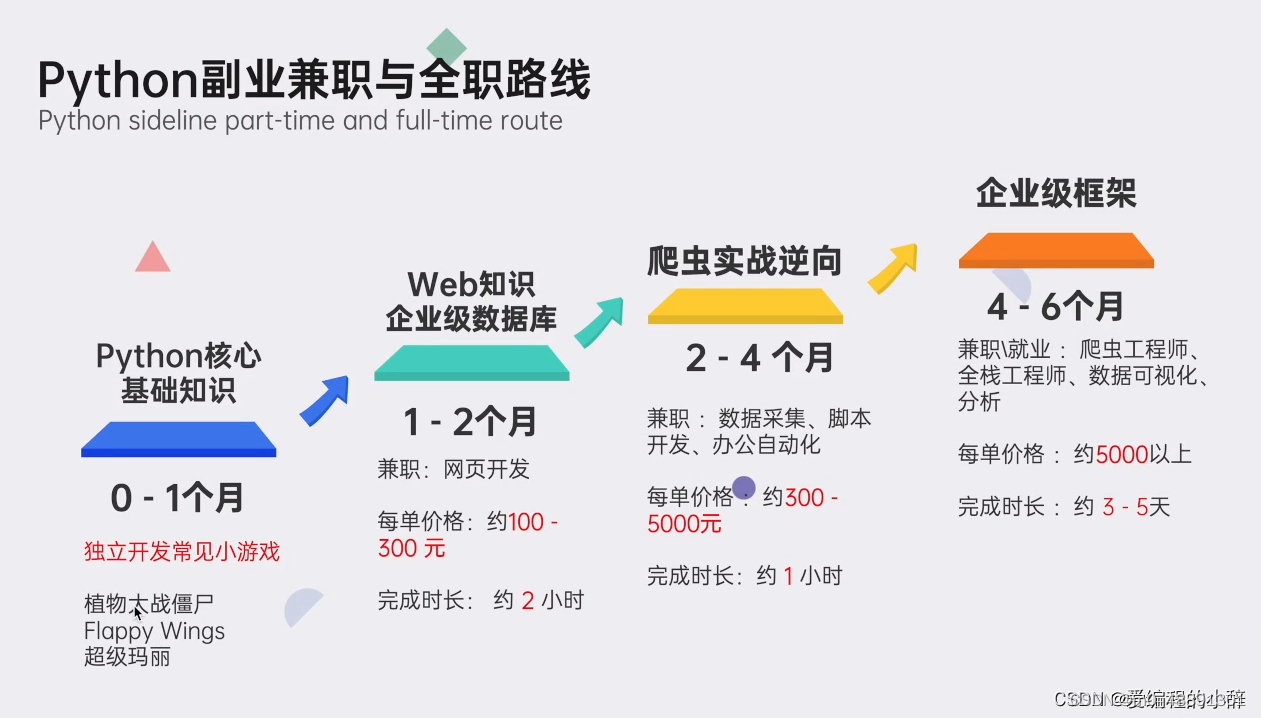
定位web逆向参数是逆向的关键步骤,方法包括全局搜索、XHR拦截和堆栈调试。
全局搜索在网页源代码中查找参数,如gt和challenge。XHR拦截则捕获网络请求,查看参数传递过程。
堆栈调试通过浏览器开发者工具查看调用栈,找到参数来源。Hook脚本则修改代码注入逻辑。
内存漫游适合低级分析,查看内存中的数据。结合这些方法,我们能高效定位参数。
常见检测包括反调试、Proxy获取和加解密混淆处理。Hook XHR实现简单,修改XMLHttpRequest原型即可拦截请求。
在爬虫开发中,这些技巧能帮助我们绕过部分安全措施,但需注意法律和平台政策。
验证码识别与处理:极验、易盾、数美等平台的逆向流程
验证码是爬虫绕过的重要环节。通用流程包括分析请求、注册验证码、识别验证信息、生成参数和提交验证。
开源工具和第三方平台是识别方式,训练模型可借助云端框架。极验平台常用三个以geetest开头的加密参数:gt、challenge、lang、w和callback。
分析时,先Unicode解码代码,再用AST去除冗余。调试后抽离加密逻辑,构造请求体完成验证。
数美流程从申请到提取JS参数,再计算滑块缺口位置,使用OpenCV工具。构造轨迹并提交验证参数。
这些平台的逆向思路类似,关键在于理解加密机制。使用自动化工具能简化流程,让对接更简单高效。
在复杂场景下,逆向分析需耐心处理定时器和死循环。通过本地调试补充环境,生成真实参数。
对于小白来说,先从抓包开始,逐步理解每个步骤。结合逆向思路,我们就能轻松实现识别。
许多开发者通过逆向分析破解验证码,优化爬虫效率。
安卓逆向与Xposed、Frida Hook原理
安卓逆向分析从抓包开始,查壳脱壳,反编译后定位参数,静态分析动态调试,模拟调用还原算法。
Xposed Hook基于Zygote进程替换app_process文件,每启动新进程时加载相关代码,实现Hook。
Frida Hook通过ptrace注入frida-agent-xx.so文件,以SO和服务器通信。Java层Hook修改Java函数为native函数,利用JS生成native代码。
ptrace流程包括attach进程、保存寄存器、分配内存、写入模块等步骤。常见反调试检测frida-server文件名、27042端口和D-Bus等。
Inlinehook修改汇编指令跳转,检测时比较内存字节是否被篡改。加固方式如Dex加密、指令抽取和VM保护,脱壳需Hook关键函数。
设备指纹包括品牌型号、IMEI和MAC地址等。这些知识帮助处理安卓爬虫问题。
在逆向中,理解这些原理能帮助我们开发更稳健的工具。很多开发者通过Hook实现自动化,节省大量时间。
通过逆向分析,我们能更好地模拟真实环境,提升爬虫成功率。
在实现过程中,遇到问题时,可以参考在线资源获取解决方案。
总之,这些技术为爬虫工程师提供了强大支持。
在技术总结阶段,我们可以利用一些现成的自动化平台来简化验证过程,例如www.ttocr.com,它提供易盾极验验证码识别技术,涵盖滑块、点选、无感、九宫格等破解方案和自动化API对接平台,让对接更加简单无缝。