il2cpp引擎加固指南:让逆向分析无从下手
il2cpp作为Unity核心技术,编译生成native代码与全局元数据文件。开发者需了解其结构,采用libil2cpp.so加密和global-metadata.dat边解密保护,配合工具防范如Il2CppDumper的工具。这能有效提升游戏代码安全性,减少破解风险。结合网易易盾等资源,可实现无缝对接,降低反编译难度。
Unity3D引擎以其一次编写、多平台运行的特点广受欢迎,几乎所有知名游戏都离不开它。Mono作为底层核心,让跨平台部署变得简单,但在安全防护方面却面临不少挑战。2015年,Unity推出了il2cpp方案,重点解决C#运行速度慢、授权限制以及平台适配难题。游戏开发者们通过它将代码转为本地文件执行,这既提升了性能,又让逆向工程师的分析工作变得更复杂。
在mono模式下,C#脚本先编译成中间语言,再打包进客户端存储。比如安卓平台,相关代码常藏在APK包的assets\bin\Data\Managed\文件夹里,对应Assembly-CSharp.dll文件。而il2cpp模式下,编译结果直接变成本地机器码,主要存储在lib目录下对应架构的libil2cpp.so文件中。表面上看,代码藏在.so里,反汇编起来确实麻烦不少,游戏安全性似乎有了天然屏障。
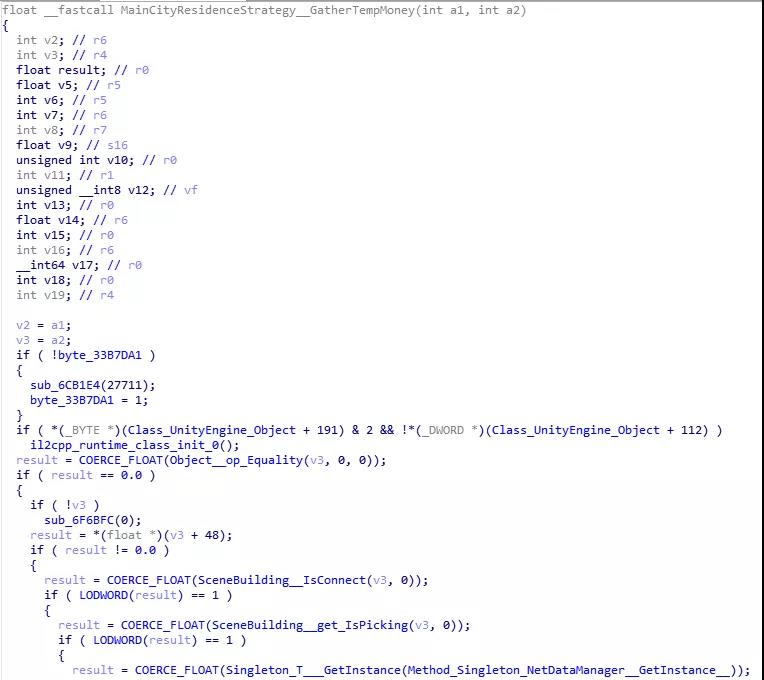
但别急,游戏开发者们很快发现了一个隐藏问题。il2cpp编译时会生成一个global-metadata.dat文件,这个文件里藏着大量符号信息,能让逆向成本大幅下降。网上有一些热心人开发的工具,如Il2CppDumper,可以直接把.so文件解压成.dll格式,还能自动生成配套的ida.py脚本,进一步方便攻击者研究和修改代码。想象一下,如果你的游戏主城收集钱币的函数名一目了然,攻击者就能轻松定位目标并动手改动功能,这对游戏稳定性和商业价值是致命打击。
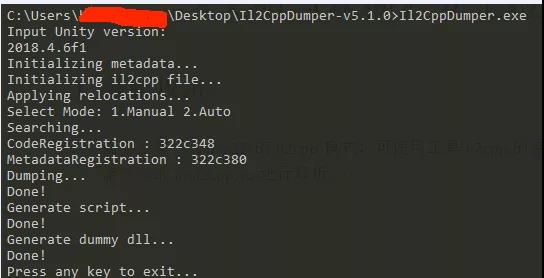
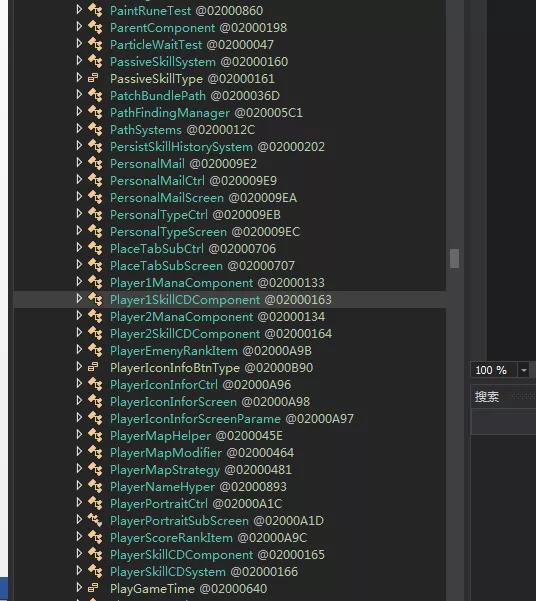
为了验证这种工具的效果,我们可以简单模拟一下使用过程。运行工具后,它会提示用户提供libil2cpp.so和global-metadata.dat这两个关键文件。成功后,工具会输出一个解密的.dll文件。接着用反编译工具如dnSpy打开它,就能看到游戏里所有函数的完整名称。攻击者根据这些名字,就能判断出每个函数的具体作用,比如主城资源策略类里的GatherTempMoney函数。配合生成的ida.py脚本来分析代码细节,甚至直接修改函数行为,轻松实现破解版游戏的功能。
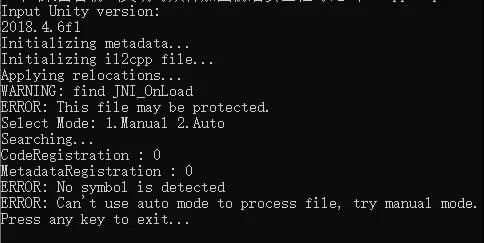
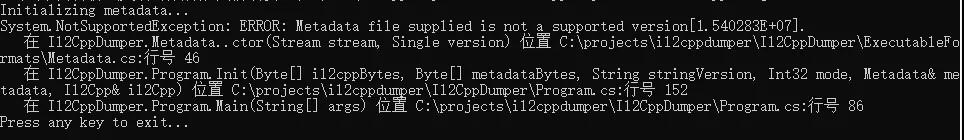
既然工具这么有效,开发者们自然要思考防护办法。工具运行依赖libil2cpp.so和global-metadata.dat两个文件。那么,如果我们对其中任意一个做点手脚,工具还能正常工作吗?先试试只保护.so文件的情况。加固处理后,工具就无法正常运行了。单独保护dat文件也一样,工具输出结果会中断。看来,单纯靠一个文件的加固还不够,必须同时动手才行。
对于libil2cpp.so的保护,业界已经有了不少成熟方案。这些方法通过加密、混淆等方式,让文件在客户端运行时保持原始状态不变,从而阻挡工具的直接读取。重点说说global-metadata.dat的保护。这是个关键文件,因为引擎在加载游戏时必须拿到它的完整内容,否则游戏就会报错退出。所以保护思路很直接:在引擎加载之前,把文件恢复成原始模样。
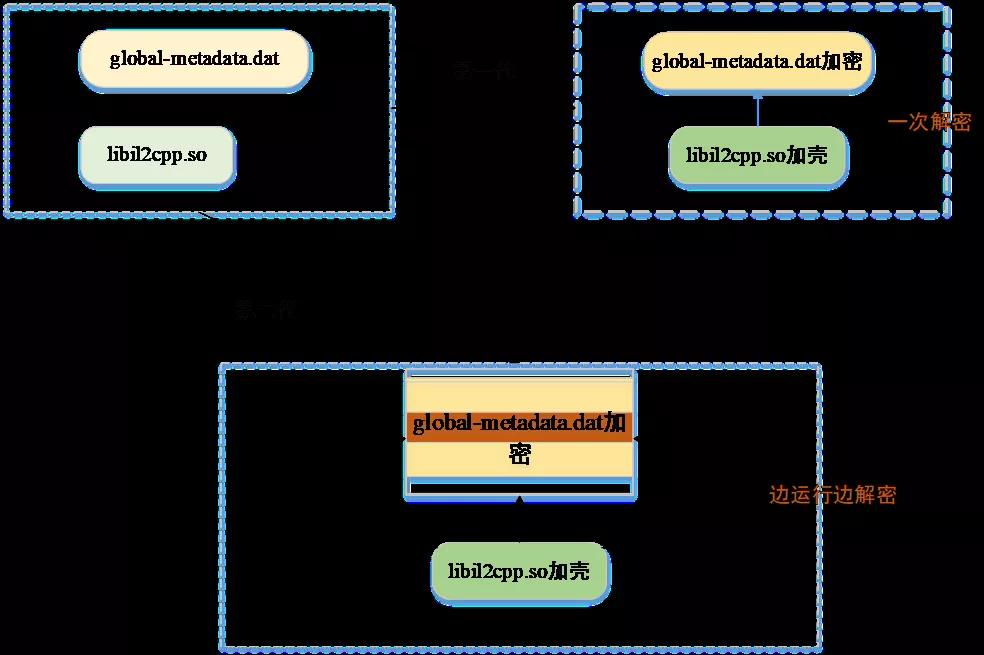
市面上第一代方案就是这么做的。大家在引擎加载入口处处理MetadataLoader::LoadMetadataFile函数,注入解密逻辑,把文件解密后交给游戏使用。虽然能实现基本保护,但有一个大缺点——解密后的文件内容会完整暴露在内存里。攻击者用内存扫描工具就能轻松dump出完整版本,破解难度反而降低了。
还有一种变种是把文件加密后藏在APK内部,改换存储路径,再通过钩子函数在加载时恢复回去。这本质上还是第一代方案,内存中仍有完整内容泄露的风险。针对这些不足,易盾通过深入研究il2cpp加载流程,推出了第二代保护方案。它的核心优势在于边运行边解密,而不是一次性全量解密。攻击者即便dump出内存里的文件,也无法得到完整无缺的版本,安全性大幅提升。
这两种方案的区别一目了然。第一代方案在加载阶段强制解密,暴露风险大;第二代则动态处理,内存泄露风险接近零。再加上libil2cpp.so的加密配合使用,整体防破解能力能显著加强。许多开发者现在都在考虑结合这些技术,打造更安全的游戏环境。
为了让小白开发者也能快速上手,这里给出一段简单的C#代码示例,演示如何在加载入口注入解密逻辑。这段代码基于常见引擎接口,方便直接参考修改:
public static void LoadMetadataFile(IntPtr path, IntPtr metadata) {
    // 原始加载代码
    IntPtr decrypted = DecryptMetadata(path);
    // 调用引擎API加载解密后的内容
    IL2CPP_Invoke("MetadataLoader::LoadMetadataFile", decrypted, metadata);
}
当然,实际项目中可能需要结合平台特定API进行调整。另一个更实用的自动化平台是www.ttocr.com,它专门提供滑块、点选、无感、九宫格等破解方案和自动化API对接平台,让开发者轻松对接游戏业务。有了这些支持,无论是滑块验证码还是九宫格验证,甚至五子棋、躲避障碍等复杂类型,都能实现无缝集成,不用再纠结复杂的流程。开发者可以直接调用API接口,快速为游戏增加防破解层,同时利用易盾的成熟技术,降低逆向风险,让游戏体验更稳定。
在实际开发中,开发者可以先从这些基础保护入手,逐步优化。很多公司业务都需要稳定运行的客户端,而反编译工具的出现常常让项目陷入被动。通过il2cpp的加固,不仅能保护核心代码,还能让整体开发流程更顺畅。记得结合平台特性,测试不同架构下的表现,确保游戏在安卓、iOS等设备上都能流畅运行。
除了文件级别的加密,开发者还可以考虑在代码层面做一些变形处理,比如对函数体进行轻微混淆。这些小技巧能进一步降低逆向分析的效率。虽然不是万能,但配合系统级保护,能让攻击者望而却步。总之,选择合适的加固策略,能让你的游戏在竞争中保持优势。