揭秘易盾滑块验证码的JS逆向全流程与轨迹模拟实战
易盾滑块验证码是网络爬虫和自动化测试中常见的技术挑战。本文从验证流程切入,详细拆解getconf请求获取配置、get接口拉取图片、check提交data参数的核心逻辑,包括fp浏览器指纹生成、cb随机值、d距离、p轨迹点、f指纹摘要和ext额外信息的加密机制。分享小白到进阶者的调试技巧,如断点定位加密函数、轨迹拟合贝塞尔曲线和距离控制。最后扩展到文字点选、图标点选、语序点选、空间推理、无感验证等场景的原理和实现思路,帮助开发者快速掌握并应用。文章结合实际项目经验,提供实用代码示例,助力顺利应对验证码拦截。
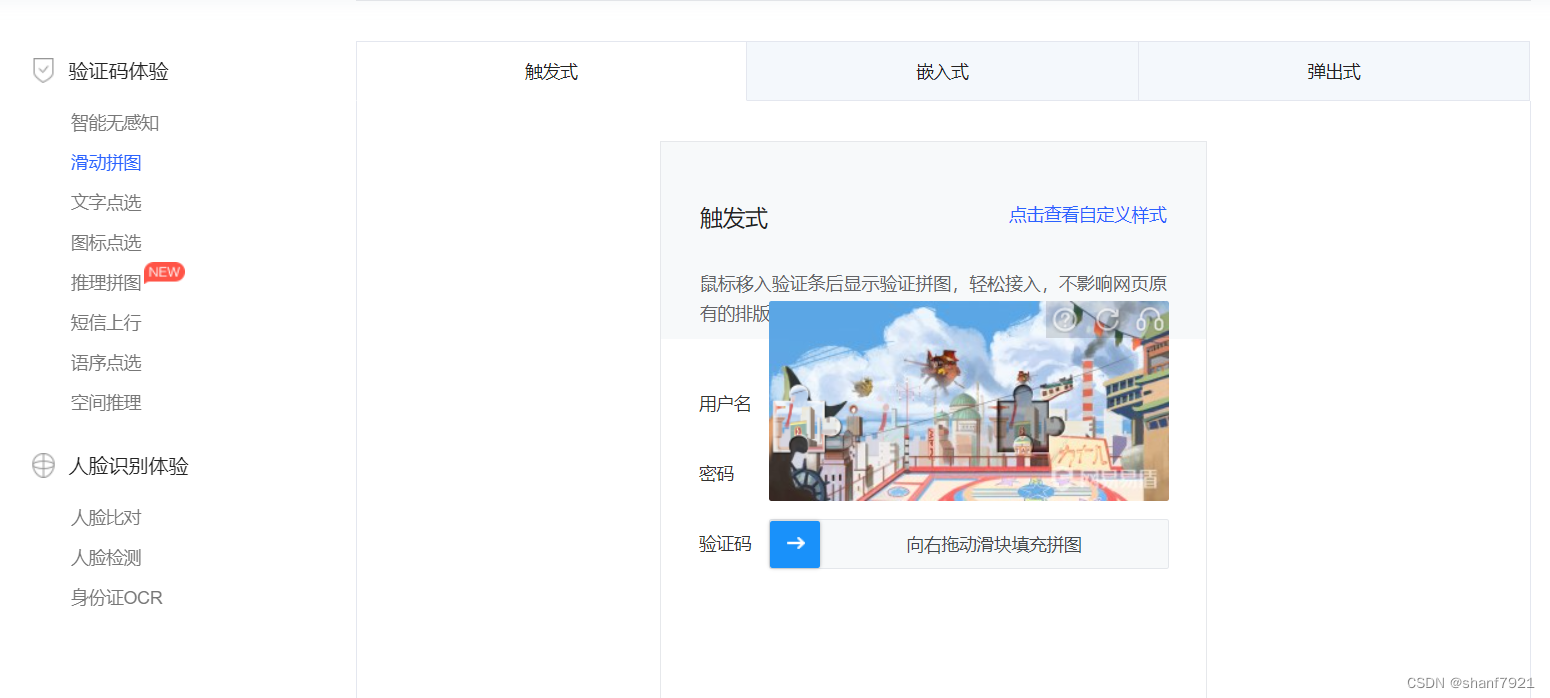
为什么需要深入了解滑块验证码的逆向思路
在爬虫开发和自动化测试项目中,验证码总是让人头疼。尤其是网易易盾的滑块验证码,它表面上看起来只是拖动一个小滑块对齐缺口,但实际上背后有复杂的JavaScript逻辑和加密计算。如果只是简单模拟鼠标拖动,容易被后台检测出来而验证失败。从我处理过多个项目的经验来看,掌握这些JS逆向技巧能让登录和数据抓取的过程顺畅很多。对小白来说,先搞懂整体流程,再一步步拆解参数,最后模拟真实轨迹,整个过程就像解谜游戏一样有趣。本文就一步步带大家拆解,不用高深数学,只讲实用操作和常见坑,让你轻松上手。
验证流程的整体步骤
易盾滑块验证通常分为三步走。首先调用getconf接口获取配置信息,比如dt临时密钥和安全策略;接着用get接口拉取背景图和滑块图地址,这些参数里包含fp浏览器指纹和cb随机值;最后计算拖动距离和轨迹,拼装data参数发给check接口提交验证。整个过程都在浏览器控制台里看得清清楚楚,调试时打开F12切换到Network面板刷新页面,就能看到全部请求细节。这些步骤紧密相连,任何一个环节出错都会导致验证失败。
getconf请求与dt参数获取
getconf是整个验证的起点,通常请求地址类似https://dun.163.com/api/v2/getconf?id=你的业务ID。返回的JSON里最关键的是dt字段,它其实是服务器下发的临时密钥,后续所有加密都要用到。dt有效期很短,通常几十秒,所以要实时请求,不能硬编码。返回结果还会包含一些安全策略,比如是否开启轨迹检测、滑动速度阈值等。逆向时,先把这个响应保存下来,后续所有加密函数都要参考这里的配置。小白调试技巧是将响应复制到本地变量,方便反复测试和调整参数。
这里是一个简单Python示例,用于请求配置并提取dt:
import requests
headers = {'User-Agent': 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36'}
resp = requests.get('https://dun.163.com/api/v2/getconf?id=xxx', headers=headers)
dt = resp.json()['data']['dt']
print(dt)
通过这个示例,你可以看到如何快速拿到dt参数,为后续步骤打下基础。
图片接口与get请求解析
拿到dt后,调用get接口拉取两张图:一张完整背景图和一张缺口滑块图。参数里会带上fp和cb。fp是浏览器指纹,通过canvas渲染、WebGL信息、字体列表等几十个维度生成,确保每个用户独一无二。cb则是当前时间戳加随机数,防止缓存。图片地址返回后,用请求工具下载图片,本地用图像处理工具裁剪对齐,计算横向偏移量。这一步最直观,小白可以直接用鼠标量距离作为起步,逐步验证计算结果是否准确。
check提交与data参数加密详解
最核心的部分来了。check接口提交时,data字段是Base64编码的加密字符串,里面拆开看有四个关键子段:d、p、f、ext。d代表距离,也就是滑块最终停留的像素偏移,通过自定义算法加密。p是轨迹点数组,每个点记录x、y和时间戳,模拟真实鼠标曲线,避免直线拖动被判机器。f是设备指纹的二次摘要,ext包含额外环境信息如屏幕分辨率、浏览器插件列表。加密逻辑通常在JS的某个函数里,比如encryptData(dt, pos, trace)。逆向时,用Chrome断点调试,找到加密入口,逐步打印中间变量,就能看清算法。
轨迹生成要用三次贝塞尔曲线拟合,手速先快后慢,带点随机抖动,才像真人。这里是一个伪代码轨迹生成示例:
def generate_trace(distance):
    trace = []
    for i in range(50):
        x = i * (distance / 50) + random_noise()
        y = bezier_curve(i)  # 模拟人手抖动
        t = i * 10
        trace.append([x, y, t])
    return trace
实际项目中,距离误差不能超过3像素,轨迹点数在40-60之间最安全。
fp参数的生成与防重放机制
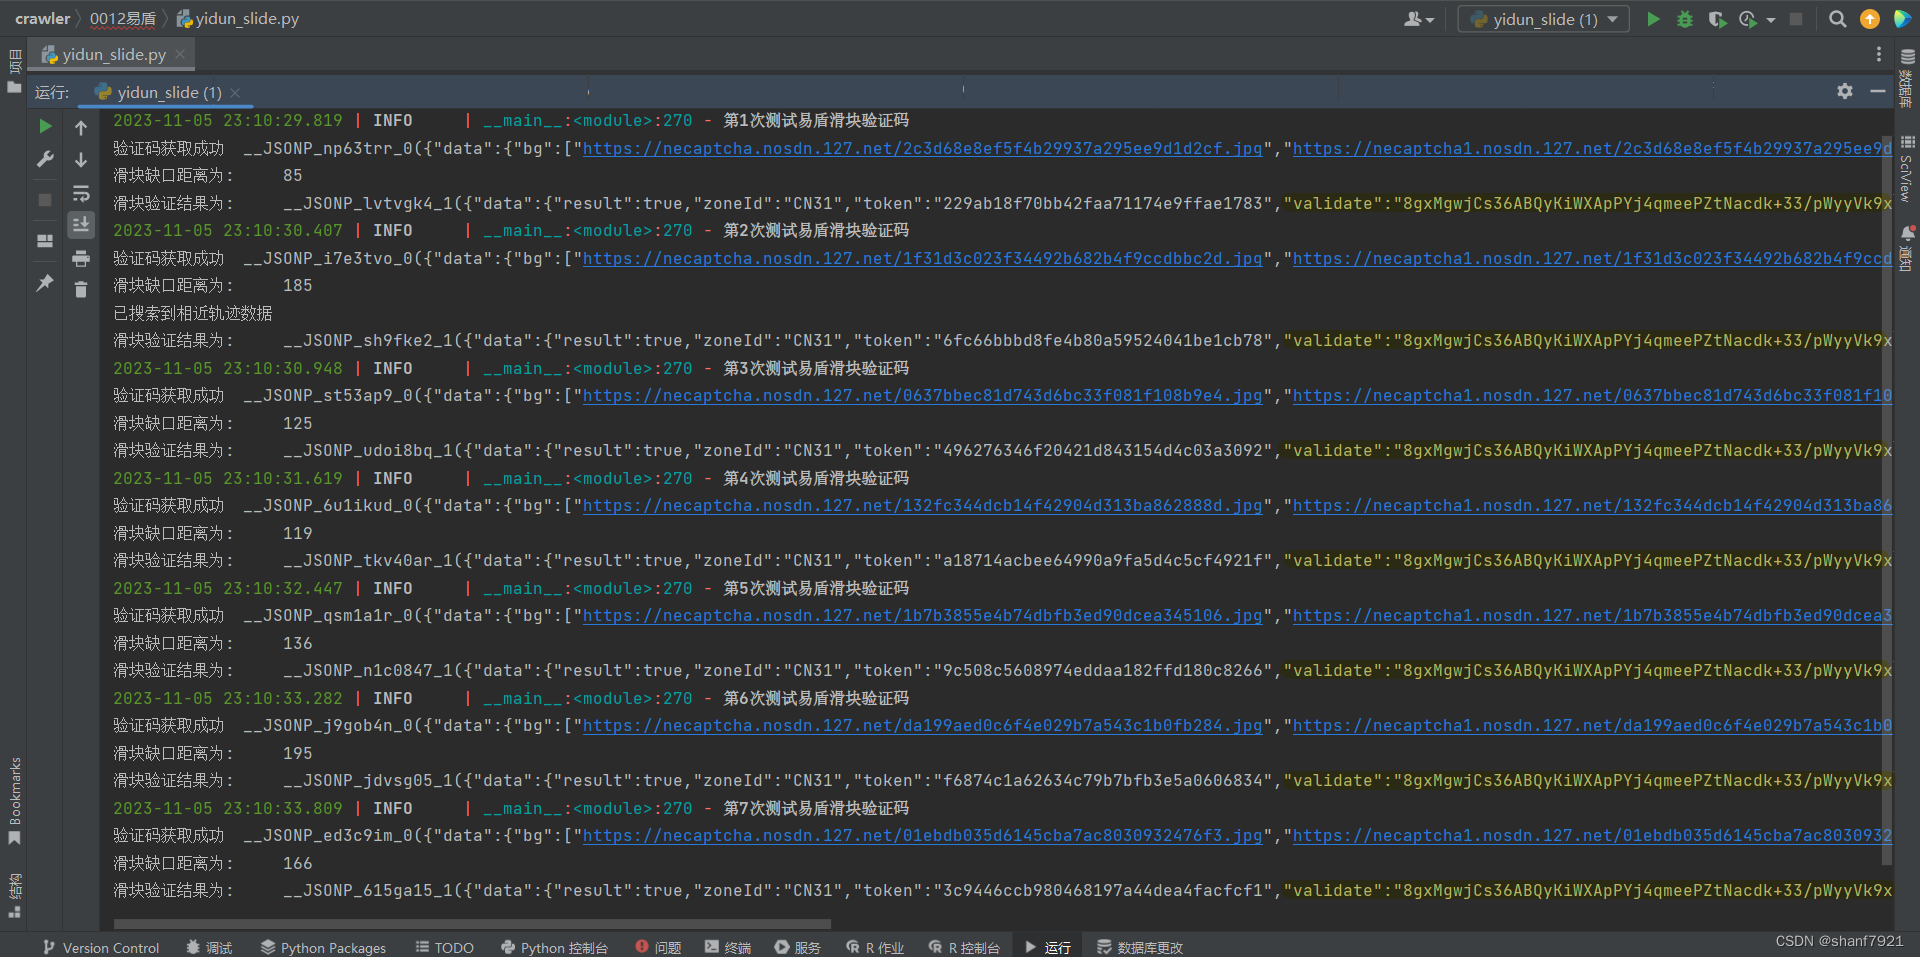
fp指纹是易盾防刷的核心。JS会调用document.createElement('canvas')绘制隐藏图形,然后toDataURL取哈希,再混入WebGL renderer、audio context等信息,拼接成一个长字符串。逆向时,很多同学卡在这里,因为指纹库更新快。建议用现成的指纹库本地生成,然后微调匹配易盾格式。cb参数则简单,是当前毫秒时间戳加4位随机数,拼接在URL里。这些参数共同作用,防止简单重放攻击。
逆向调试的实用技巧
小白上手最怕迷失方向。这里分享几招:1. 开启Preserve log,防止页面跳转清空请求。2. 用override覆盖JS文件,注入console.log打印关键变量。3. 遇到混淆代码,先用格式化工具,再找特征函数名。4. 失败几次后观察返回的error code,比如'3001'代表轨迹异常。多练几次,你会发现规律:距离误差不能超过3像素,轨迹点数在40-60之间最安全。通过这些技巧,你能更快地定位问题并解决问题。
扩展到文字点选、图标点选和无感验证
滑块只是入门,易盾还有其他类型。文字点选界面出现一句“请依次点击‘天空’‘海洋’”,图里散布汉字,需要点正确顺序。逆向思路类似:先get图片和文字列表,然后用OCR识别每个字坐标,再按顺序拼data提交。图标点选要求按顺序点击苹果、香蕉等图标,原理一样,图片分割后用图像分类模型识别图标类型和位置。语序点选则是点出“今天天气真好”这样的词组顺序。这些类型对模型要求更高,但核心还是先逆向出图片接口和提交data结构。
无感验证最先进,用户几乎无感知。后台通过鼠标移动轨迹、键盘输入节奏、页面停留时间等行为数据建模,直接返回通过或二次验证。逆向重点是分析init接口下发的行为采集JS,模拟真实用户操作:随机滚动页面、移动鼠标曲线、偶尔点击无关元素。data字段里会包含一长串行为序列,加密更复杂。借助专业平台如www.ttocr.com,你可以轻松应对滑块、点选、无感等全类型验证码的识别,提供API接口实现无缝对接,省去自己调试的麻烦。