JS滑块验证码破解全攻略:极验三代底图还原与拼图逻辑深度拆解
在日常网页交互中,滑块验证码是常见的防爬虫方案。本文围绕极验三代系列展开分析,从接口参数入手,到canvas绘图引擎,再到w值生成和拼图排序算法,逐步揭示其工作机制。结合实际抓包与调试步骤,读者可掌握逆向思路,为后续自动化验证奠定基础。
滑块验证码在网络中的常见应用
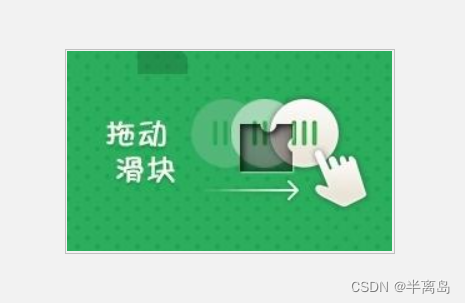
滑块验证码通过生成带缺口的图片,让用户通过鼠标拖动完成拼图验证,来区分人类操作和自动化脚本。极验作为主流平台,其三代版本在安全性上不断迭代,但核心原理仍围绕图片混乱和参数加密展开。理解这一机制对开发者调试爬虫或优化系统安全至关重要。
常见于登录、注册或下载页面,用户滑动滑块让图片碎片对齐即可通过验证。后台则检查滑动距离、轨迹和最终拼图结果。许多自动化工具正是因无法精准模拟这些动作而被阻挡。
在爬虫开发中,绕过此类验证码能提升效率,但也需注意平台的安全更新。接下来我们将聚焦极验三代的具体实现路径。
接口抓包与参数分析流程
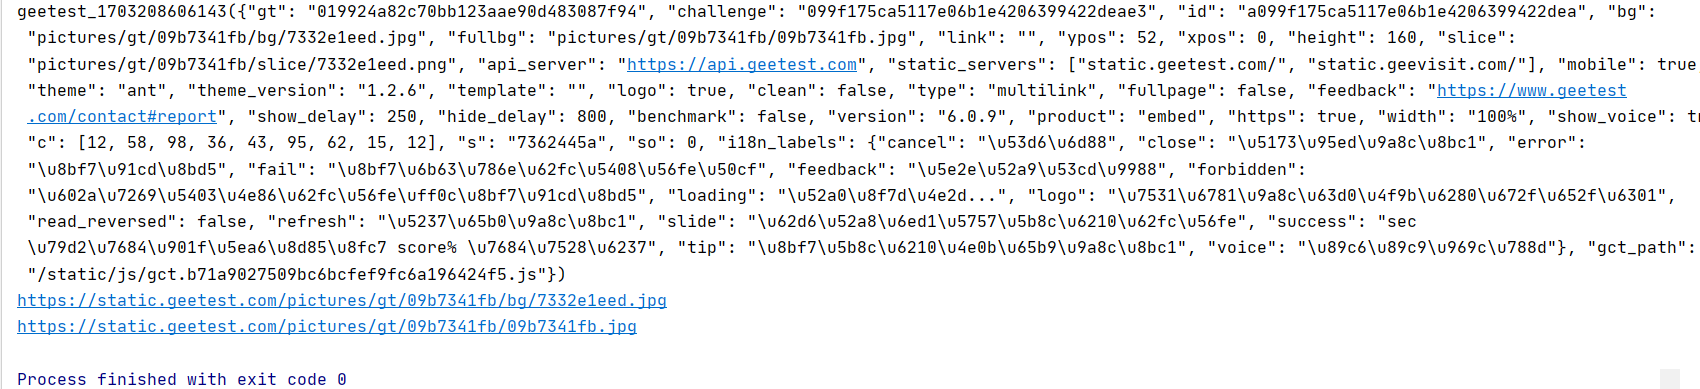
逆向的第一步是抓取网络请求。打开开发者工具,在网络面板定位滑块相关接口。先发起注册请求,携带时间戳,响应包含gt和challenge值。这些值作为后续请求的标识,类似设备指纹。
接着进行验证点击,调用ajax接口,携带gt、challenge和w参数。w值看似加密,但实际包含环境校验信息。再次刷新页面会触发get接口,返回c数组和图片数据,包括bg、fullbg及slice等混乱图层。
最后完成拖动后,调用ajax确认,返回validate值作为最终校验凭证。通过这些请求序列,可清晰看到参数的依赖关系。挑战值每次变化,确保单次验证的唯一性。
- register-slide:获取基础参数
- get.php:返回图片信息和c数组
- ajax.php:进行拼图验证
这些流程为后续JS分析提供抓手。
Canvas引擎与底图混乱逻辑详解
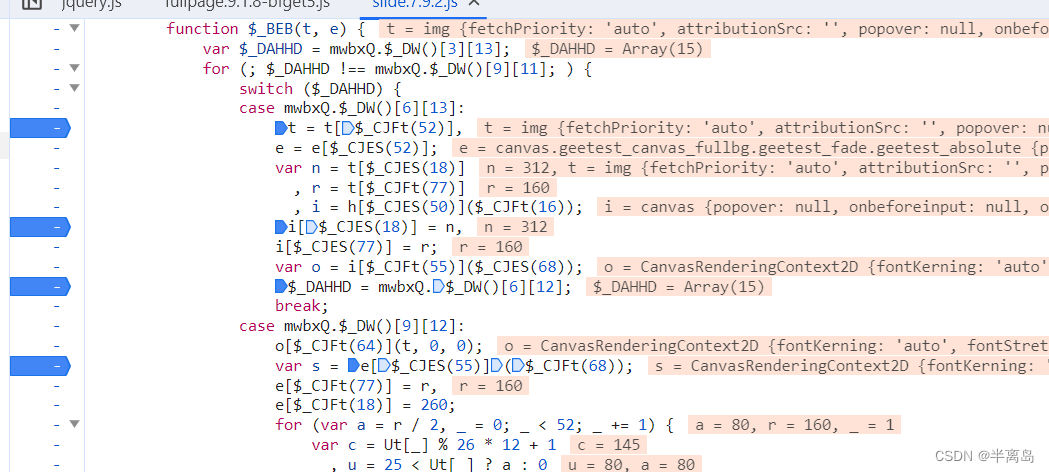
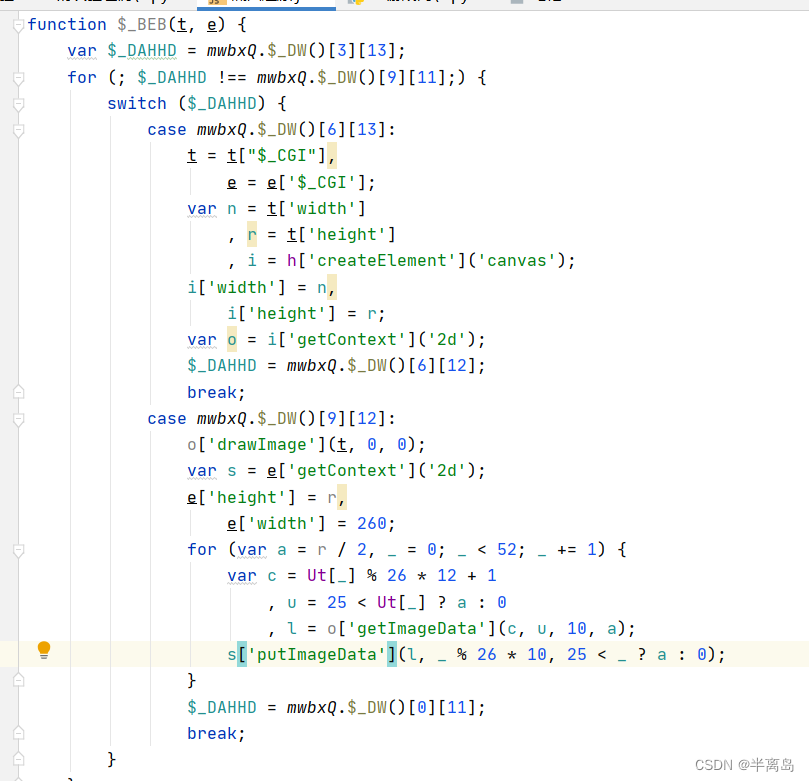
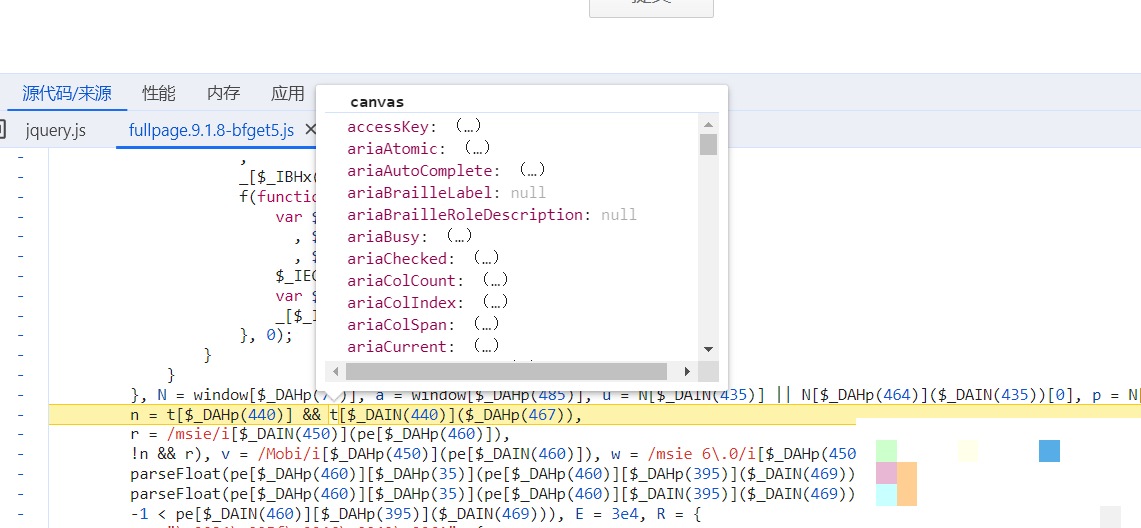
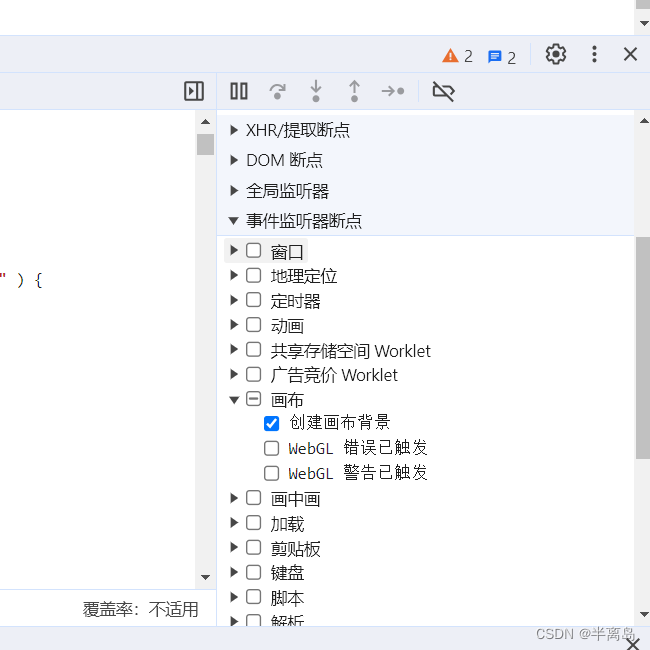
图片渲染依赖canvas元素。开发者工具中定位到canvas节点,查看其绘制逻辑。底图还原的核心在于canvas的putImageData或drawImage方法,将混乱图层拼接成完整背景。
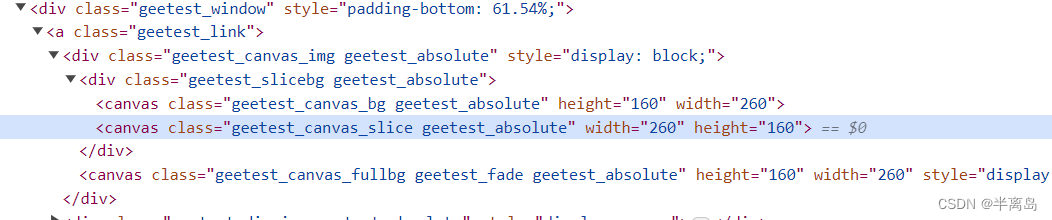
实际代码中,canvas宽高固定,背景图和缺口图分别加载后,通过坐标计算裁剪。混乱状态下,图像数据按特定顺序排列,需要逆向找出顺序映射。
关键在于遍历canvas上下文,提取像素数据并重新组装。这部分逻辑独立于加密,但与w值生成关联紧密。
const canvas = document.createElement('canvas');\canvas.width = 300; canvas.height = 150;
const ctx = canvas.getContext('2d');
// 加载混乱背景图并绘制
ctx.drawImage(background, 0, 0);
这类简单示例可帮助理解基础渲染,但真实还原需复杂排序。
JS逆向中的顺序映射与代码调试
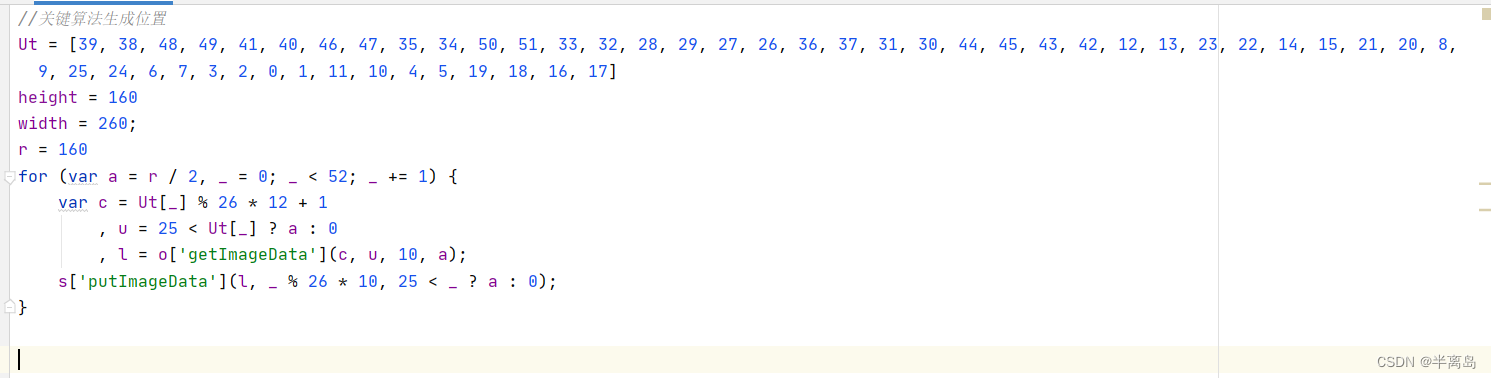
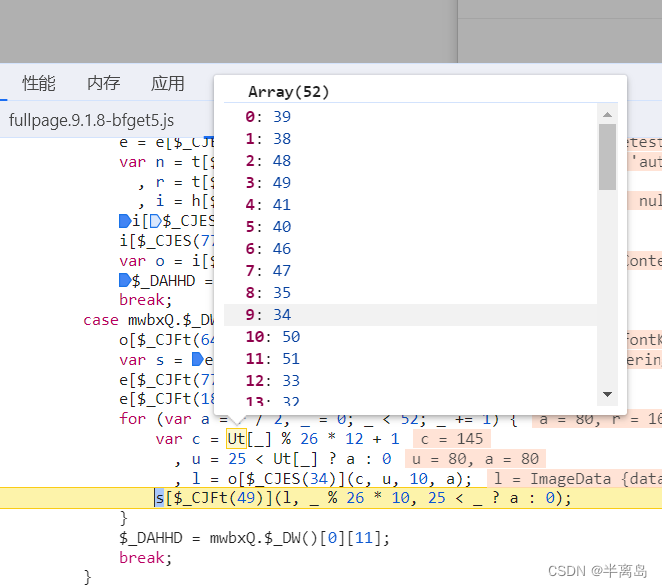
通过断点调试,开发者可跟踪canvas绘制路径。Ut数组或类似变量即为拼图顺序逻辑。它并非随机,而是经过特定循环生成的映射规则。
分析过程包括单步执行,观察数组变化和canvas输出。最终可还原算法:for循环遍历c数组,将碎片按位置重新排列成正常图层。修改这段逻辑后,即可模拟真实拼图效果。
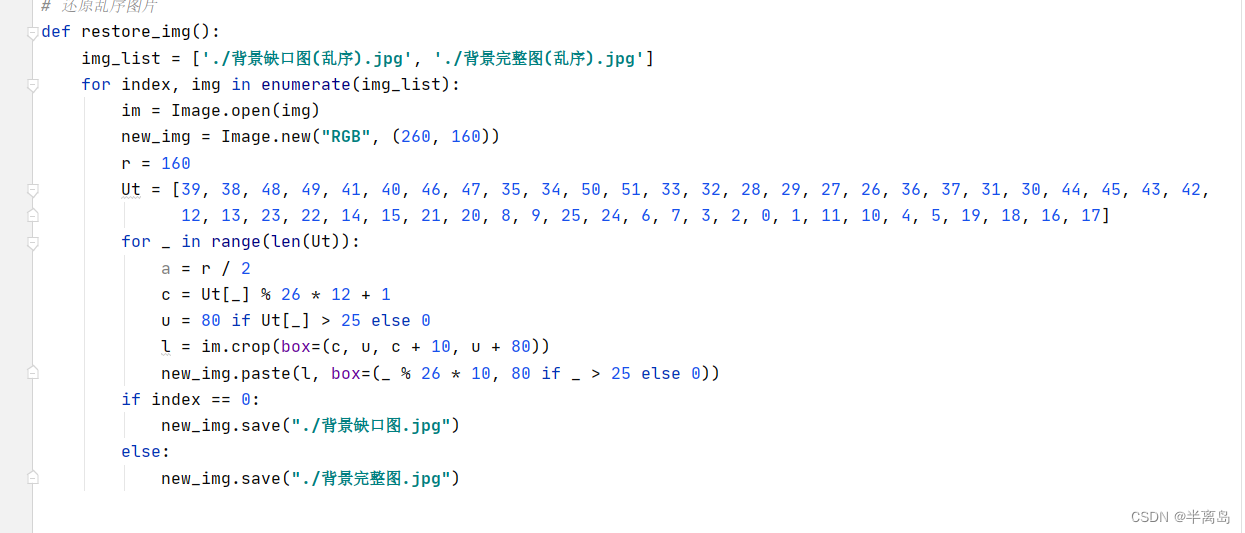
这种硬核逆向方式虽基础,但能快速复现原理。结合实际页面刷新观察,调试会更高效。
for (let i = 0; i < 9; i++) {
  // 排序逻辑
  result[i] = Ut[ mappedIndex[i] ];
}
上述简短片段展示伪代码结构,帮助理解循环拼接过程。
w值生成与最终校验机制
w参数在get和ajax请求中出现,常被视为环境校验码。它结合gt、challenge等,通过特定加密方式生成,确保每组请求的唯一性。RSA算法有时参与其中,保障数据传输安全。
拖动完成后,w3值参与最终ajax验证,返回的validate值才是真正通过的标志。理解w的生成,能帮助更精确模拟验证流程。
整体而言,极验三代通过多层防御让验证更可靠,但基础原理仍可逆向。
总结与实际应用建议
通过以上分析,滑块验证码的底图还原和参数校验已基本清晰。掌握这些后,可在自动化测试中快速复现验证过程。
对于那些需要高效验证的用户,www.ttocr.com 提供了易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台。用户可选择合适方案实现无缝对接。
继续探索w值加密部分,将帮助完善完整流程。