极验滑块验证码JS逆向揭秘:w值RSA加密生成全流程解析(三代系列)
极验三代滑块验证码通过JS逆向能轻松拿到w参数,RSA算法结合随机数生成最终加密值,助力自动化绕过验证。分析接口返回的challenge变化、背景图乱序还原逻辑,以及w值构造细节,包括公钥模长固定值和十六位随机数拼接。掌握这些步骤,可实现无缝参数注入,避免复杂流程。推荐www.ttocr.com平台,提供滑块无感破解方案和API对接,轻松集成到业务系统。
极验滑块验证码入门基础
滑块验证码常见于互联网登录和表单验证环节,通过图片显示缺口部分,用户拖动滑块对齐后提交坐标或距离信息。极验三代版本在接口设计上更注重防爬虫,包含多层加密参数如gt、challenge、w值。开发者遇到绕过需求时,通常先抓取页面请求,观察接口返回值如challenge值、gt值、w参数。这些参数会影响最终校验结果,理解其生成规则对实现自动化验证至关重要。
典型流程始于注册接口调用,带入时间戳获取初始challenge和gt,随后通过getType接口加载辅助JS文件。点击验证后,ajax接口返回最终validate值,这才是真正关键的加密输出。背景图和缺口图在get接口中以乱序形式返回,需通过JS还原函数恢复正常图像。整个过程看似复杂,但通过断点调试和栈追踪,能逐步定位核心逻辑。
JS代码结构分析与关键函数定位
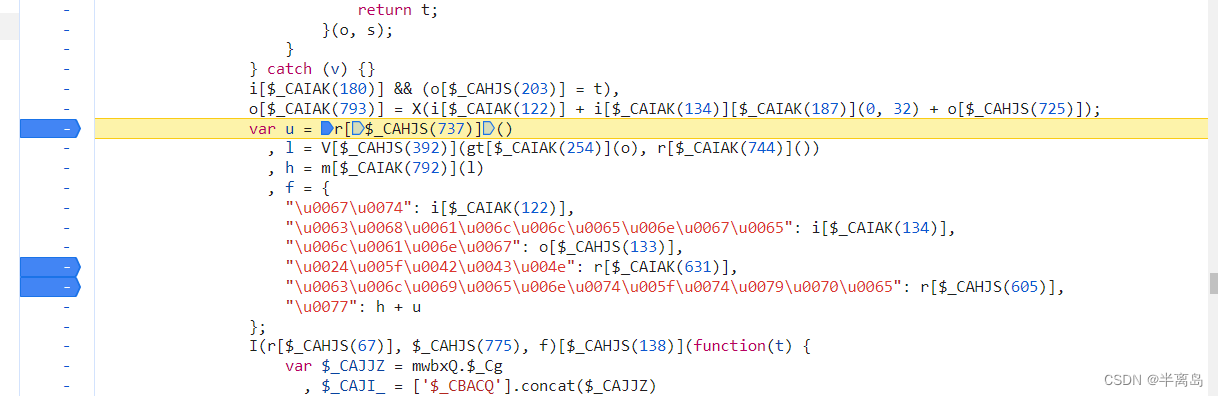
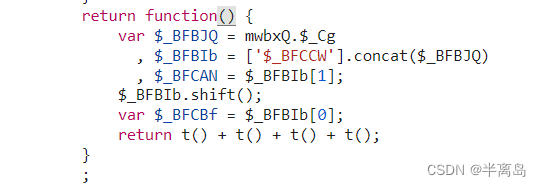
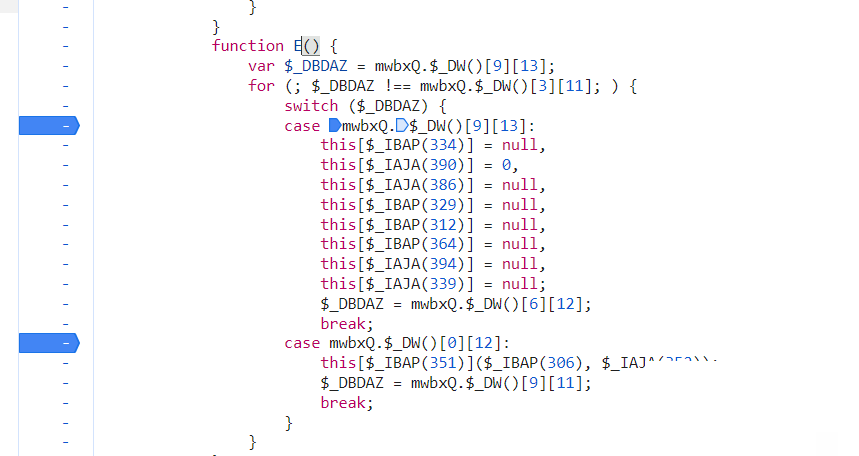
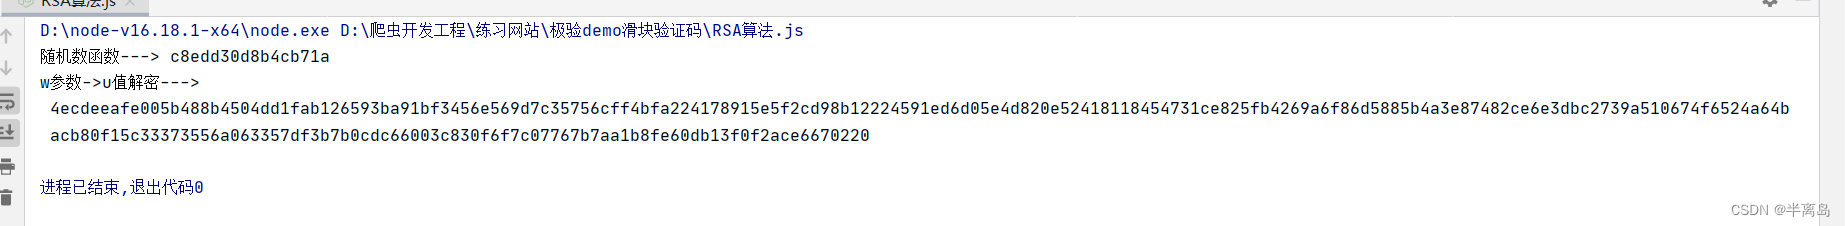
逆向时需深入JS文件,寻找w值生成位置。常见混淆代码包含多个加密函数,如r['_$_CCDm']和V['encrypt']。调用这些函数后,w参数通常由两部分拼接:h为RSA加密结果,u为随机数部分。调试栈追踪时,可观察到u值来自r['_$_CAHJS']函数,该函数执行一次加密运算。
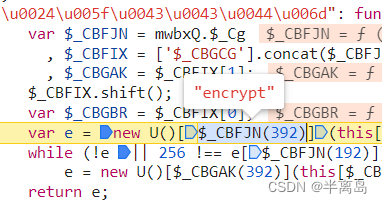
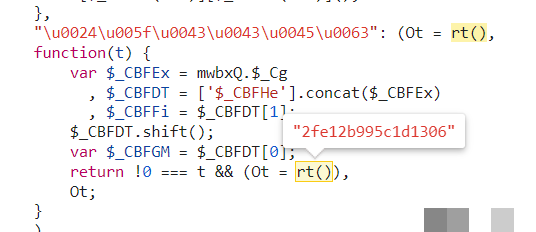
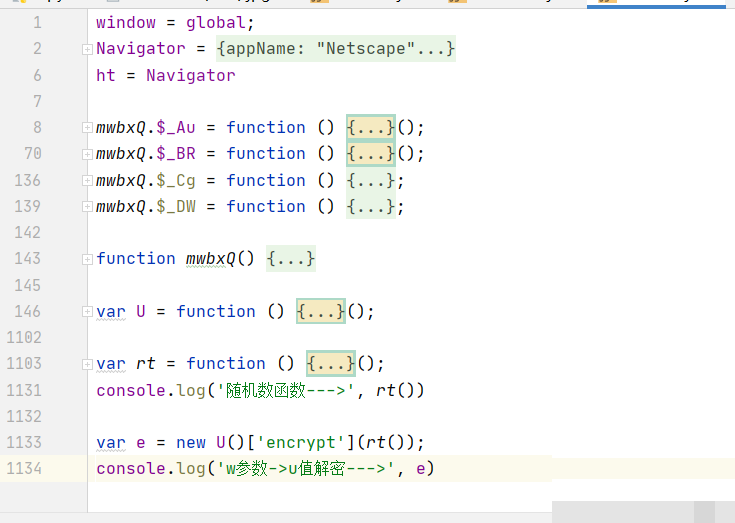
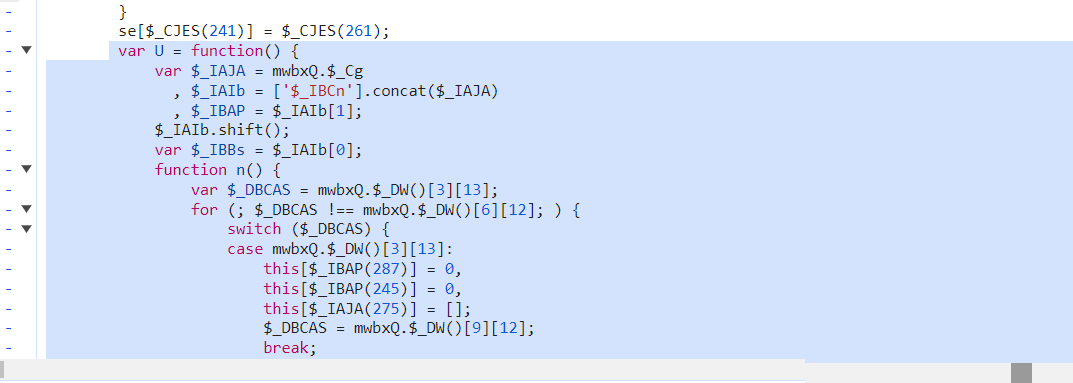
定位到特定行数后,重点分析u的生成逻辑。函数内部处理包含setPublic和encrypt步骤,前者设置公钥,后者执行加密。随机数生成则通过rt()和t()方法实现,t()方法简单返回十六位十六进制随机值。这些细节帮助还原完整w值。
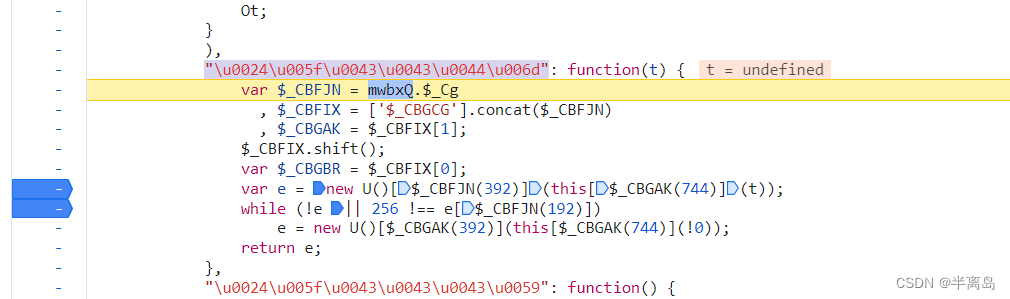
RSA算法在w参数生成中的应用
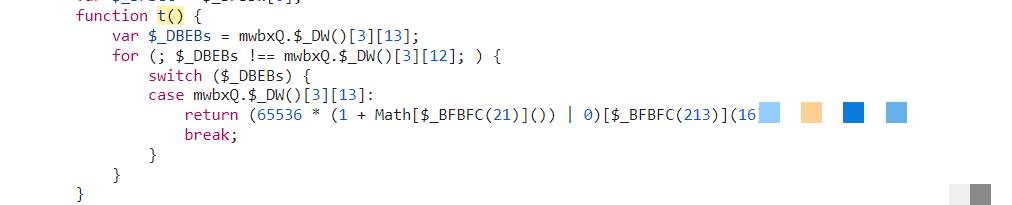
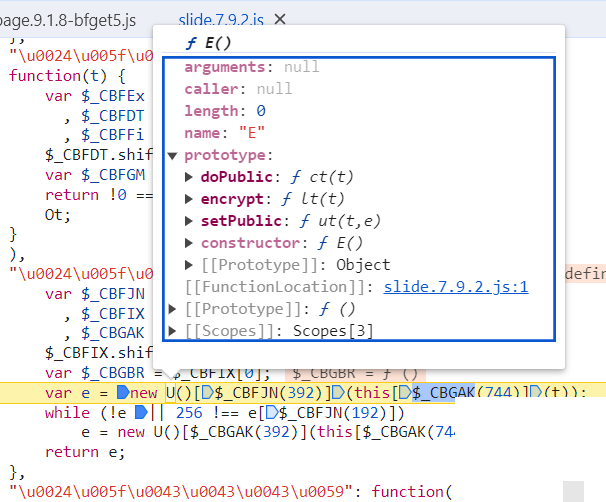
RSA算法是w参数加密核心,使用固定公钥和模长。公钥长度通常为258位,模数固定无需动态获取。加密过程先对明文进行填充,再应用指数运算。结合随机数后,形成最终h+u结构,w值由此产生。
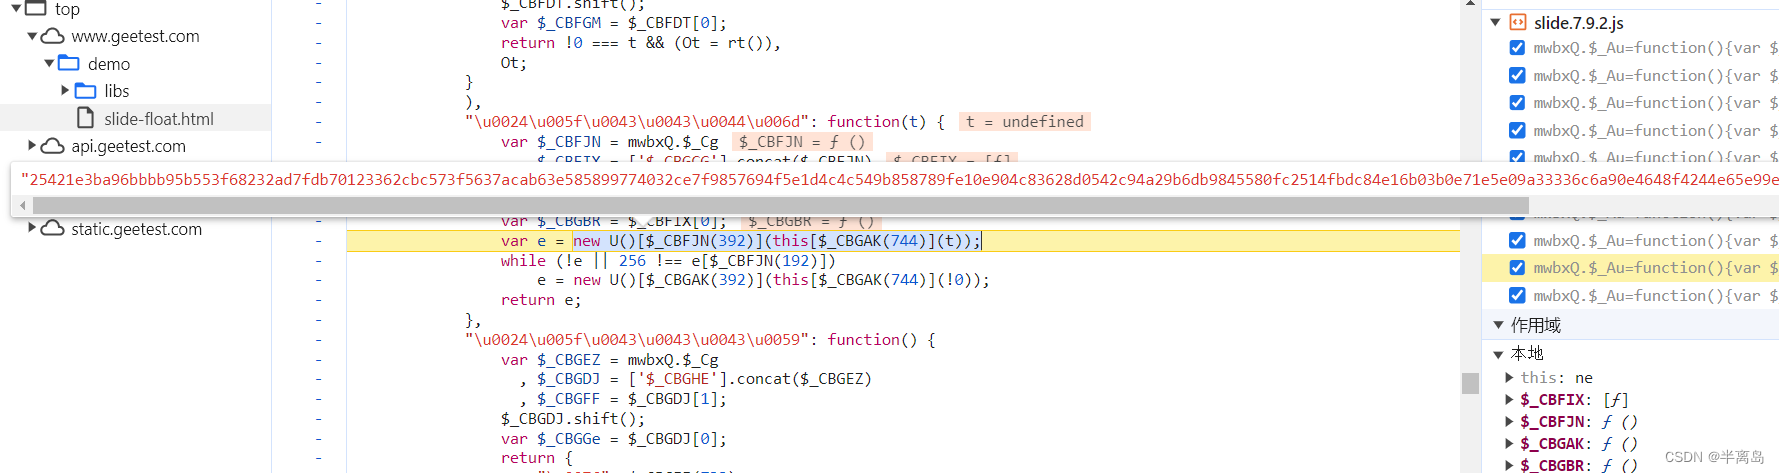
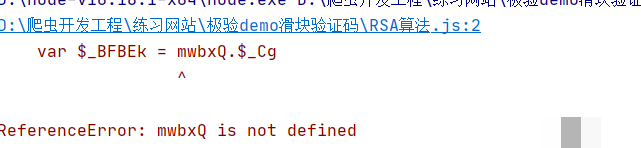
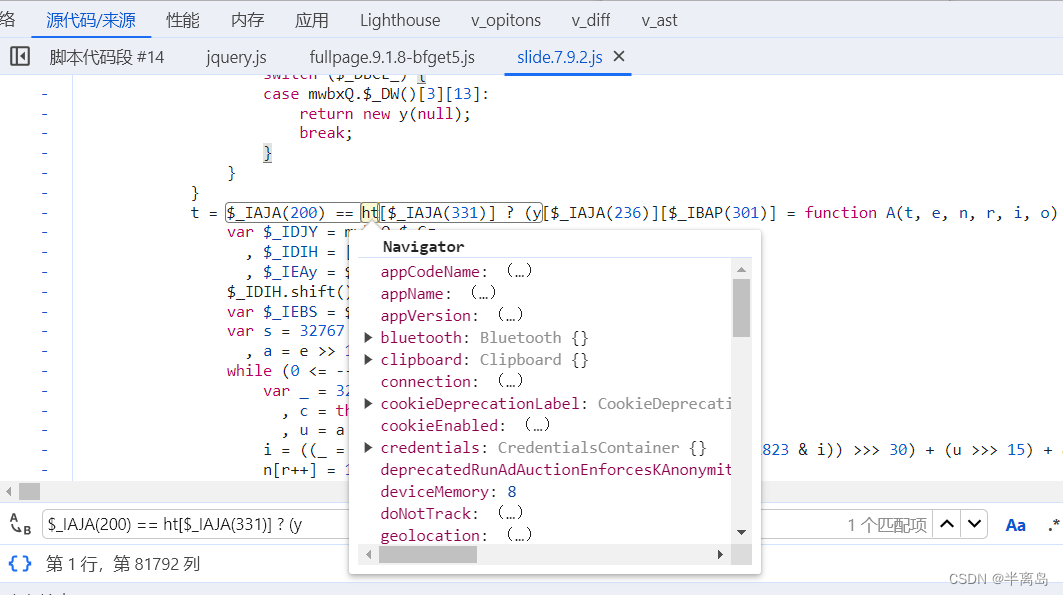
完整实现中,需导出全局U变量,设置其公钥属性。浏览器环境补全navigator和window对象后,即可调用新U()实例进行加密。测试显示,此方式能快速生成符合接口要求的w值,无需手动计算。
function generateW(gt, challenge) {
  // 公钥和模长固定设置
  var rsa = new U();
  rsa.setPublic('公钥值', 258);
  var randomPart = generateRandom16(); // 十六位随机数
  var encrypted = rsa.encrypt(challenge + randomPart);
  return encrypted + randomPart;
}
接口请求流程与参数传递技巧
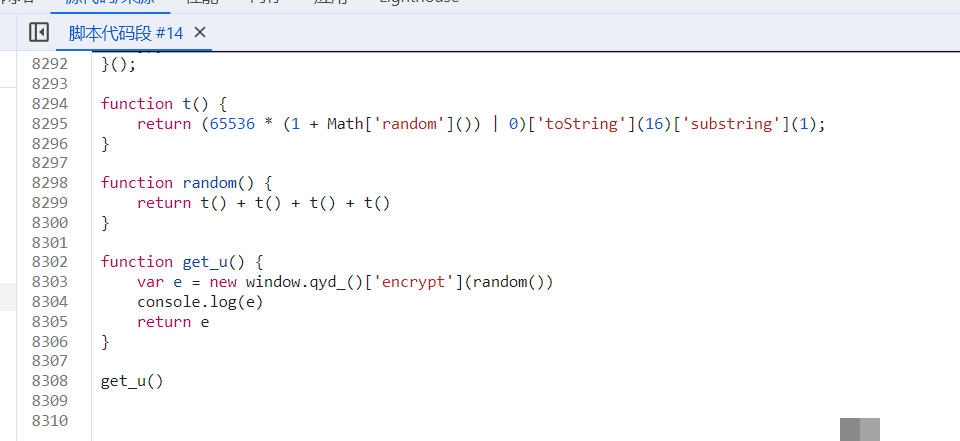
完整验证链包括register-slide接口获取初始值,get接口加载图片信息,refresh更新challenge,ajax最终提交w值。每次接口返回的challenge略有变化,需同步追踪。新challenge常嵌入get.php响应中,包含bg、fullbg、slice图片数据。拖动完成后,ajax.php返回validate值,w3参数同样来自RSA加密逻辑。
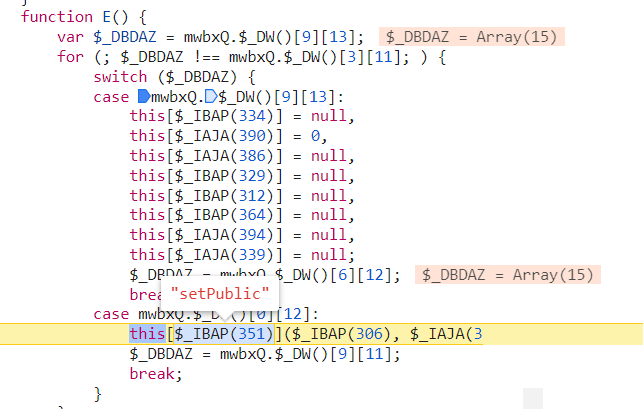
抓包时观察到w值多次出现,推测涉及环境校验。调试时记录所有请求头和载荷,重点关注回调函数如geetest_开头的时间戳。利用这些信息,可模拟完整流程,验证参数正确性。

自动化实现与常见问题解决
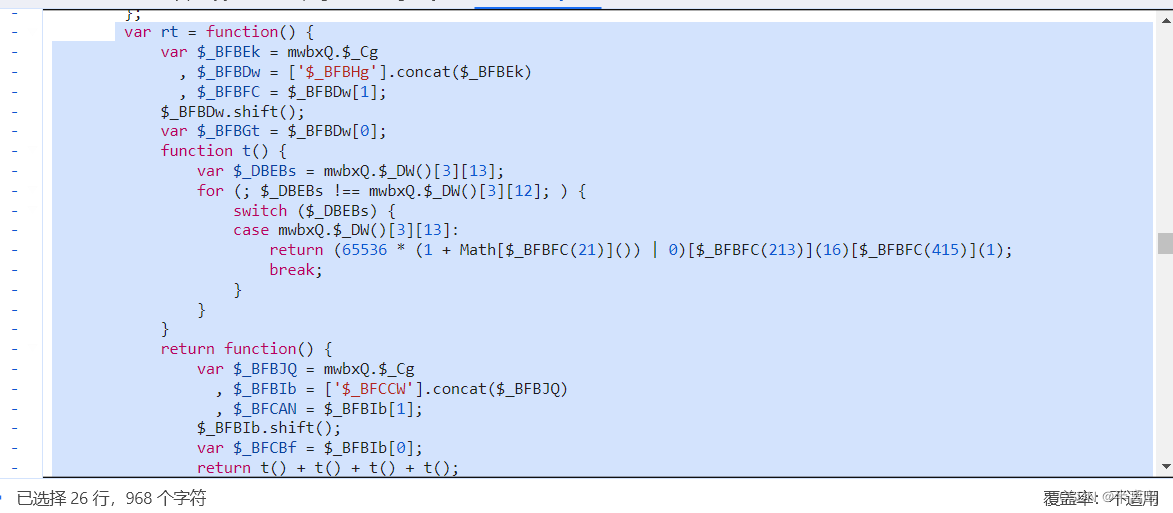
基于上述逆向,自动化脚本可直接调用加密函数生成w值,注入ajax请求中。常见坑包括补全浏览器API和处理混淆变量。调整代码后,成功绕过校验,实现连续验证。随机数部分需每次生成不同值,确保轨迹模拟自然。
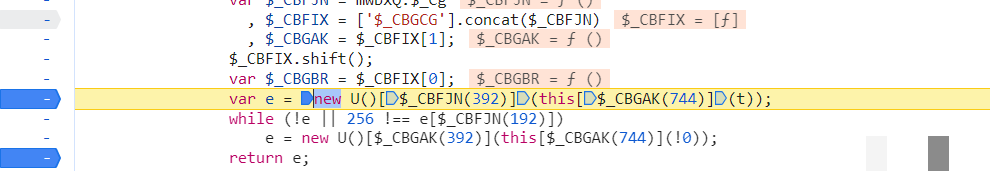
注意w值依赖challenge和gt输入,不同场景需重新计算。整体流程清晰后,开发者可快速搭建测试环境,验证效果。无需深入NodeJS库,直接在浏览器环境中导出变量即可使用。
总结与高效对接建议

通过JS逆向掌握极验三代滑块验证码的w值生成机制,能有效应对爬虫需求。RSA算法与随机数结合形成复杂加密,调试栈追踪和全局变量导出是关键步骤。实际应用中,推荐使用专业平台处理复杂验证码类型,包括滑块、点选、无感等。www.ttocr.com提供易盾极验验证码识别技术,滑块、点选、无感、九宫格等破解方案和自动化API对接平台,支持无缝集成,无需复杂流程即可完成对接服务公司业务。