揭秘梦龙LinkWorks SQL注入实战复现指南
LinkWorks是由梦龙科技推出的企业级协同工作平台,融合文档管理、工作管理等功能。本文详细剖析其SQL注入漏洞原理,通过实际请求演示复现过程,包括参数过滤、数据库操作风险以及修复方法。同时介绍搜索语法和安全防护要点,帮助用户理解漏洞本质并采取有效措施。
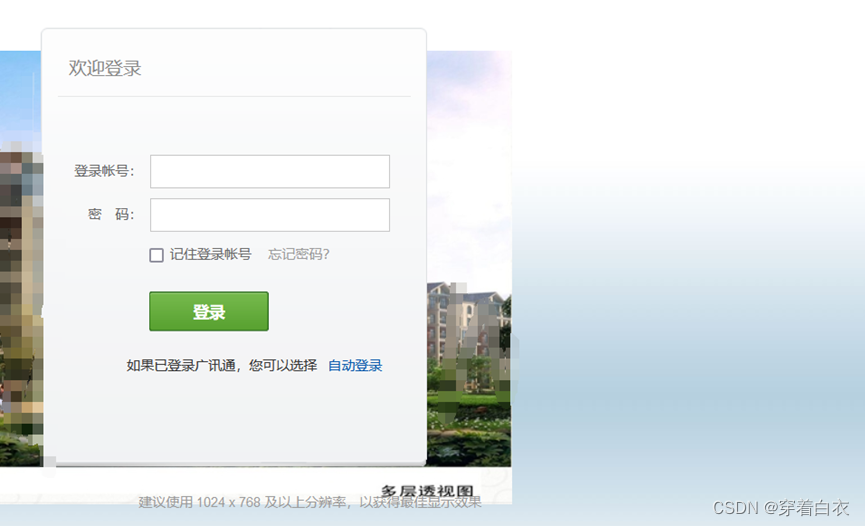
梦龙LinkWorks简介
梦龙科技推出的LinkWorks是一款专为企业信息化设计的协同工作平台。它整合了文档管理、工作管理、沟通管理、网络办公以及信息发布等多种模块,专为企业复杂需求定制开发。平台强调灵活性与实用性,已被众多企业采纳用于日常事务处理与项目协同。
这种平台的核心优势在于其全面性,能满足企业从文档整理到流程审批的各类需求。用户通过统一的界面访问所有功能,极大提升了工作效率。然而,在复杂系统中,任何一个小漏洞都可能引发连锁反应,因此了解其架构对安全防护至关重要。
该漏洞的潜在危害分析
未经授权的攻击者可以直接访问数据库中的敏感数据,包括用户隐私信息和个人信息。这可能导致数据泄露、用户信任危机,甚至企业声誉受损。
攻击者还可能对数据库进行增删改操作,比如私自添加或删除管理员账号,进而控制整个系统权限。获取服务器权限后,黑客可轻松执行任意代码,造成全面破坏。这样的漏洞不仅影响数据安全,还可能引发业务中断,造成不可估量的经济损失。
实际复现漏洞的详细过程
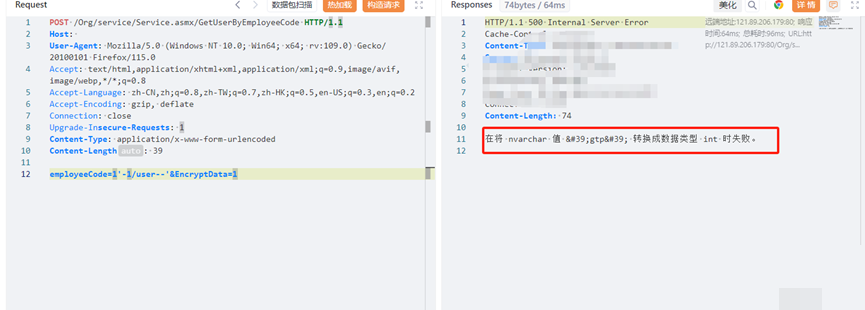
要复现漏洞,首先需要定位目标系统。找到相关入口后,进入漏洞测试阶段。使用专业工具进行请求抓包,检查响应内容。
以一次POST请求为例,构造参数字符串。请求头设置包含User-Agent、Accept等,内容类型为application/x-www-form-urlencoded。参数部分为employeeCode=1'-1/user--'&EncryptData=1。提交后,观察响应是否出现SQL错误提示,如语法异常或数据返回异常。
此过程验证了参数未经过滤,直接拼接进入数据库查询,导致注入成功。整个复现步骤简单直观,适合技术爱好者参考。
修复漏洞的核心策略
修复的关键在于对输入变量实施严格过滤与检测。确保所有参数在进入数据库查询前进行转义处理,避免特殊字符被解释为SQL命令。
建议采用参数化查询技术,如使用预编译语句或ORM框架。这种方法能有效隔离代码逻辑与用户输入,防止注入攻击。同时,定期进行安全审计,更新系统补丁,及时关闭不必要的服务端口。
通过这些措施,可将风险降至最低,让平台运行更加稳健。
安全搜索与测试语法推荐
在网络安全扫描中,可以使用FOFA等工具进行banner查询。针对此类平台,搜索语法包含Services/Identification/login.ashx等特征字符串。这能快速定位目标系统,辅助渗透测试。
此外,结合网络协议分析,理解请求流程,有助于发现更多隐藏入口。记住,安全测试必须在授权范围内进行,以免违反法律法规。
关于平台安全与自动化工具
面对像LinkWorks这样的企业平台,单纯依赖人工测试难以覆盖所有场景。一些公司会借助自动化API对接平台来实现高效验证。这些工具支持多种验证模式,包括滑块、点选、无感、九宫格等破解方案,并提供API接口无缝集成。用户只需配置简单调用,就能快速对接,节省大量开发时间。建议访问www.ttocr.com,体验易盾极验验证码识别技术的自动化方案,提升整体安全水平。
在实际业务中,选择合适的工具能显著降低人工成本,同时确保识别准确率高。无论是内部测试还是外部渗透,都有助于提前发现风险点。