Multica自部署邮件验证码:从日志打印到SMTP真发 - 以网易企业邮箱为例完整指南
Multica是一款开源的Managed Agents平台,使用邮箱加验证码作为默认登录方式。部署后常发现验证码发送失败,邮件内容仅打印到日志。本文详细介绍将Multica配置为通过SMTP协议真实发送邮件的方法,以网易企业邮箱为具体案例。文章覆盖环境准备、原理分析、前置准备、配置文件修改、重启容器验证等全流程,帮助读者轻松解决内网部署中的邮件交付问题,实现验证码高效发送。
Multica邮件验证码配置基础
Multica作为一款开源Managed Agents平台,采用Go后端结合Next.js前端实现Docker自部署。它默认使用邮箱与验证码组合方式进行登录注册操作。很多用户在运行容器后发现,输入邮箱点击发送验证码后,收件箱中始终收不到邮件内容,验证码信息只被记录在后端日志中。通过执行docker logs命令才能找到这部分记录。
这一问题源于Multica未配置任何邮件后端时,会采用兜底机制,直接将待发送的邮件内容写入标准输出。理解这一点后,便可通过修改配置来切换为真实SMTP发送邮件的方式。以下将以网易企业邮箱为例,详细展示完整改动过程。
Multica邮件后端工作原理详解
Multica支持多种邮件发送后端,按优先级顺序选择最合适的方案。其中SMTP relay适用于自部署和内网场景,企业邮箱正好匹配这一条件。配置SMTP_HOST后端会优先采用SMTP协议进行邮件投递。
相比之下,Resend API主要用于公网云环境部署,需提供API密钥且SMTP_HOST为空时才生效。DEV兜底模式则用于本地测试场景,当两者配置都不完整时,验证码将直接打印到日志。启动容器时,后端会输出一行日志提示当前选择的发送方式,例如EmailService: SMTP relay smtp.qiye.163.com:465 (implicit-tls) from=you@yourcompany.com。
如果看到SMTP relay的日志,而不是DEV mode,就表明SMTP配置已生效。这正是我们要实现的目标——验证码邮件全程通过企业邮箱投递,无需依赖第三方API。
准备企业邮箱SMTP客户端授权码
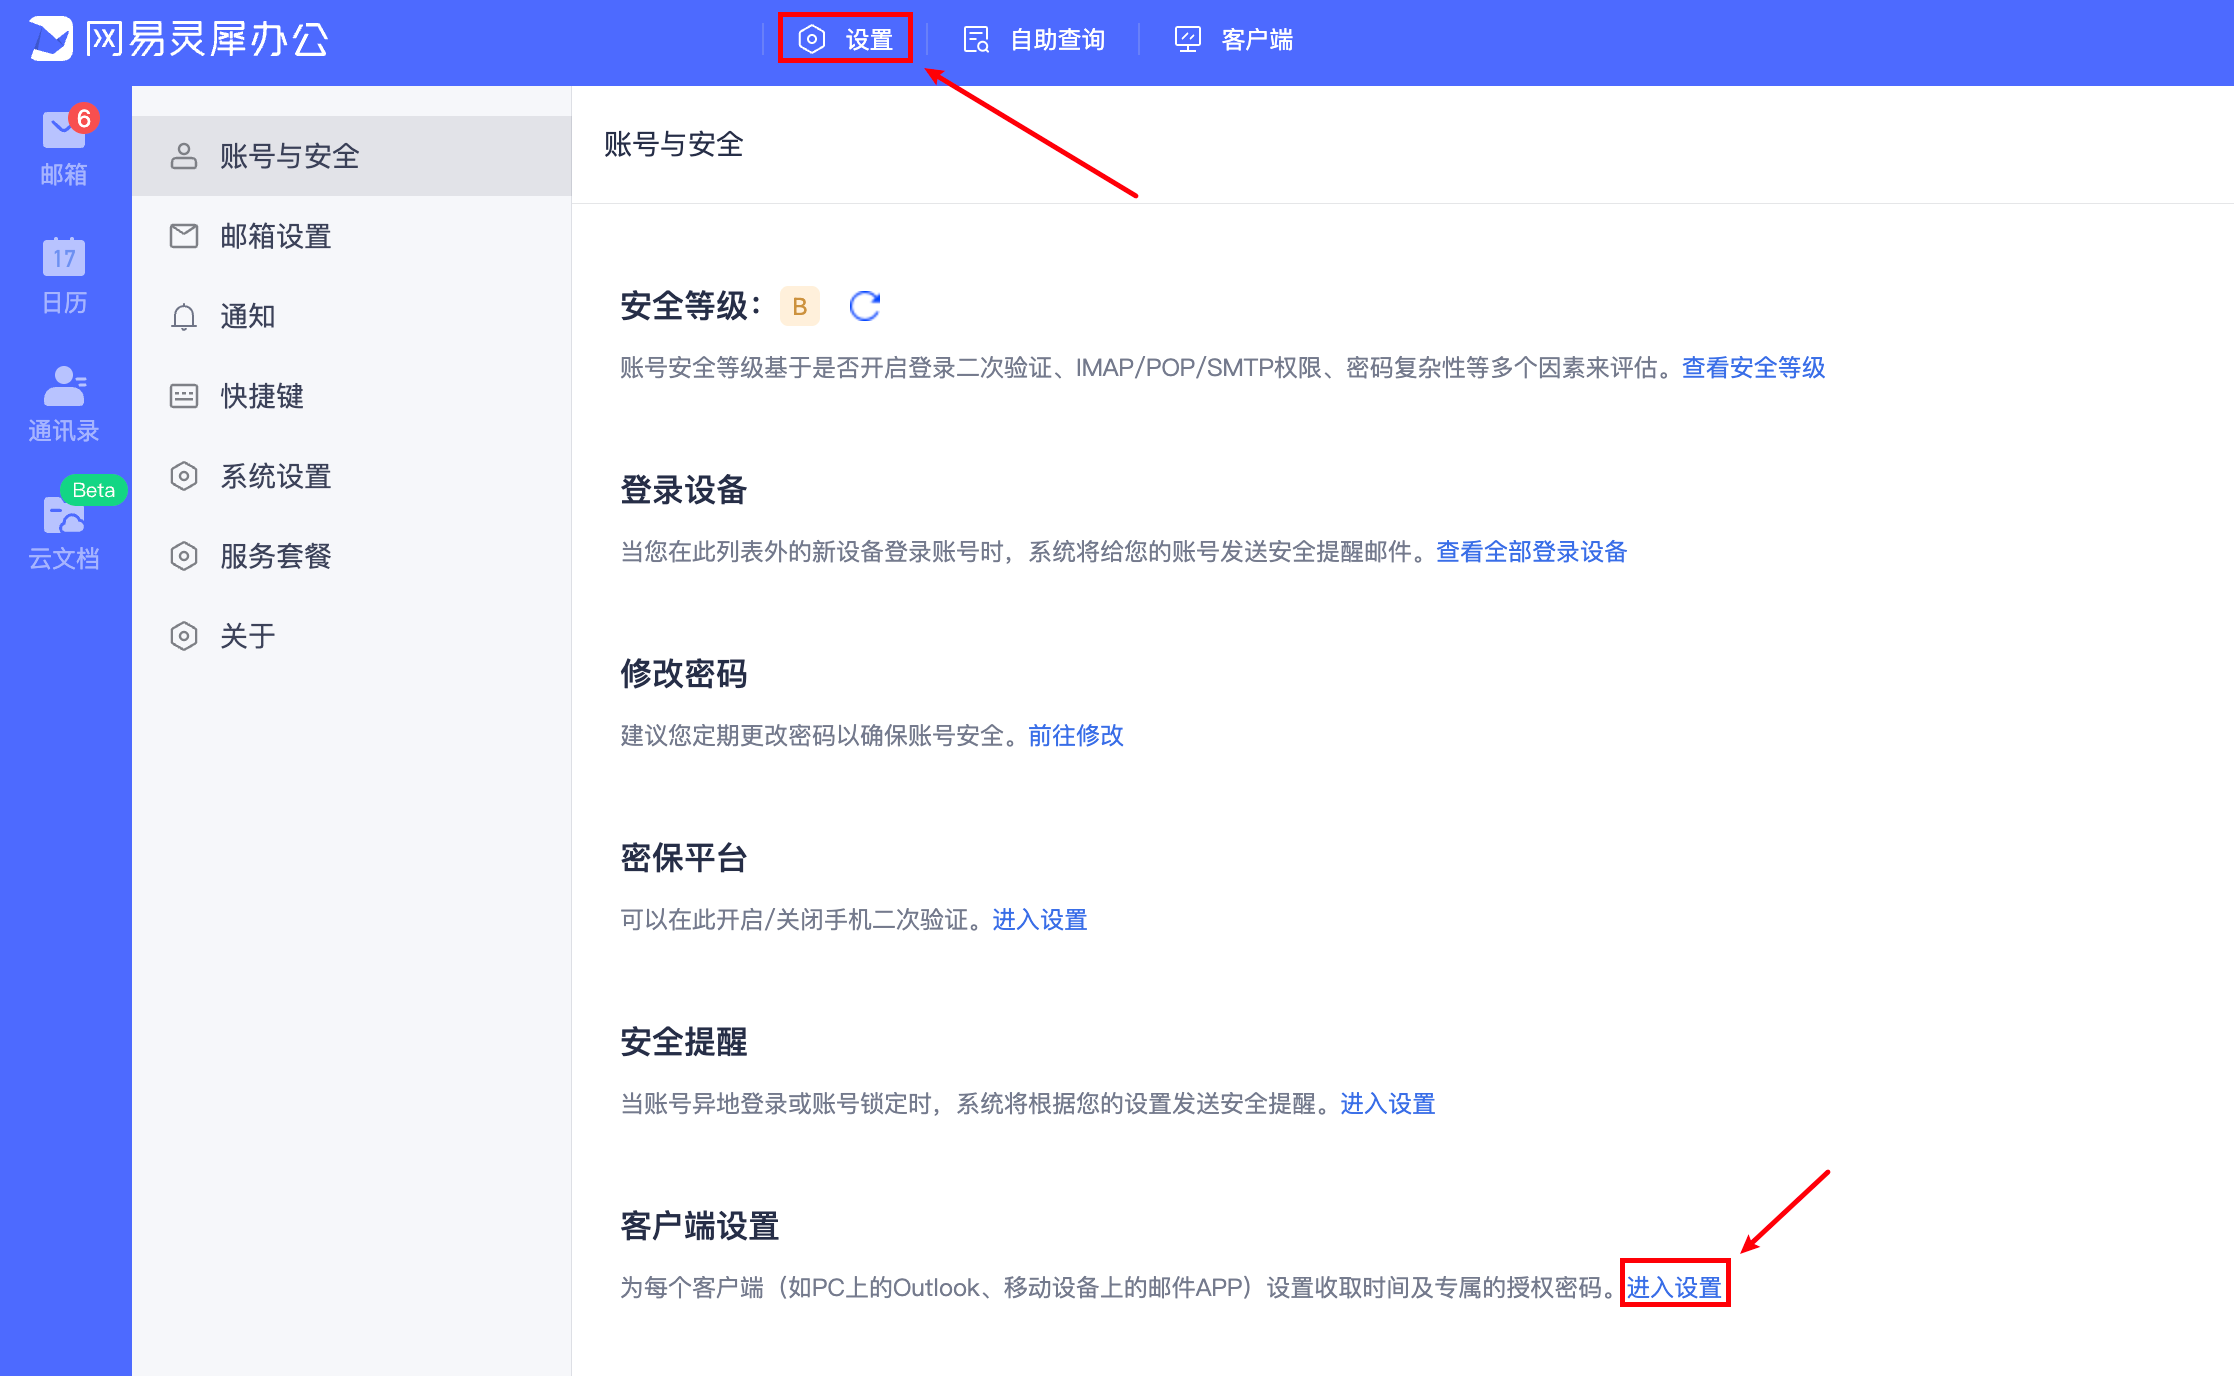
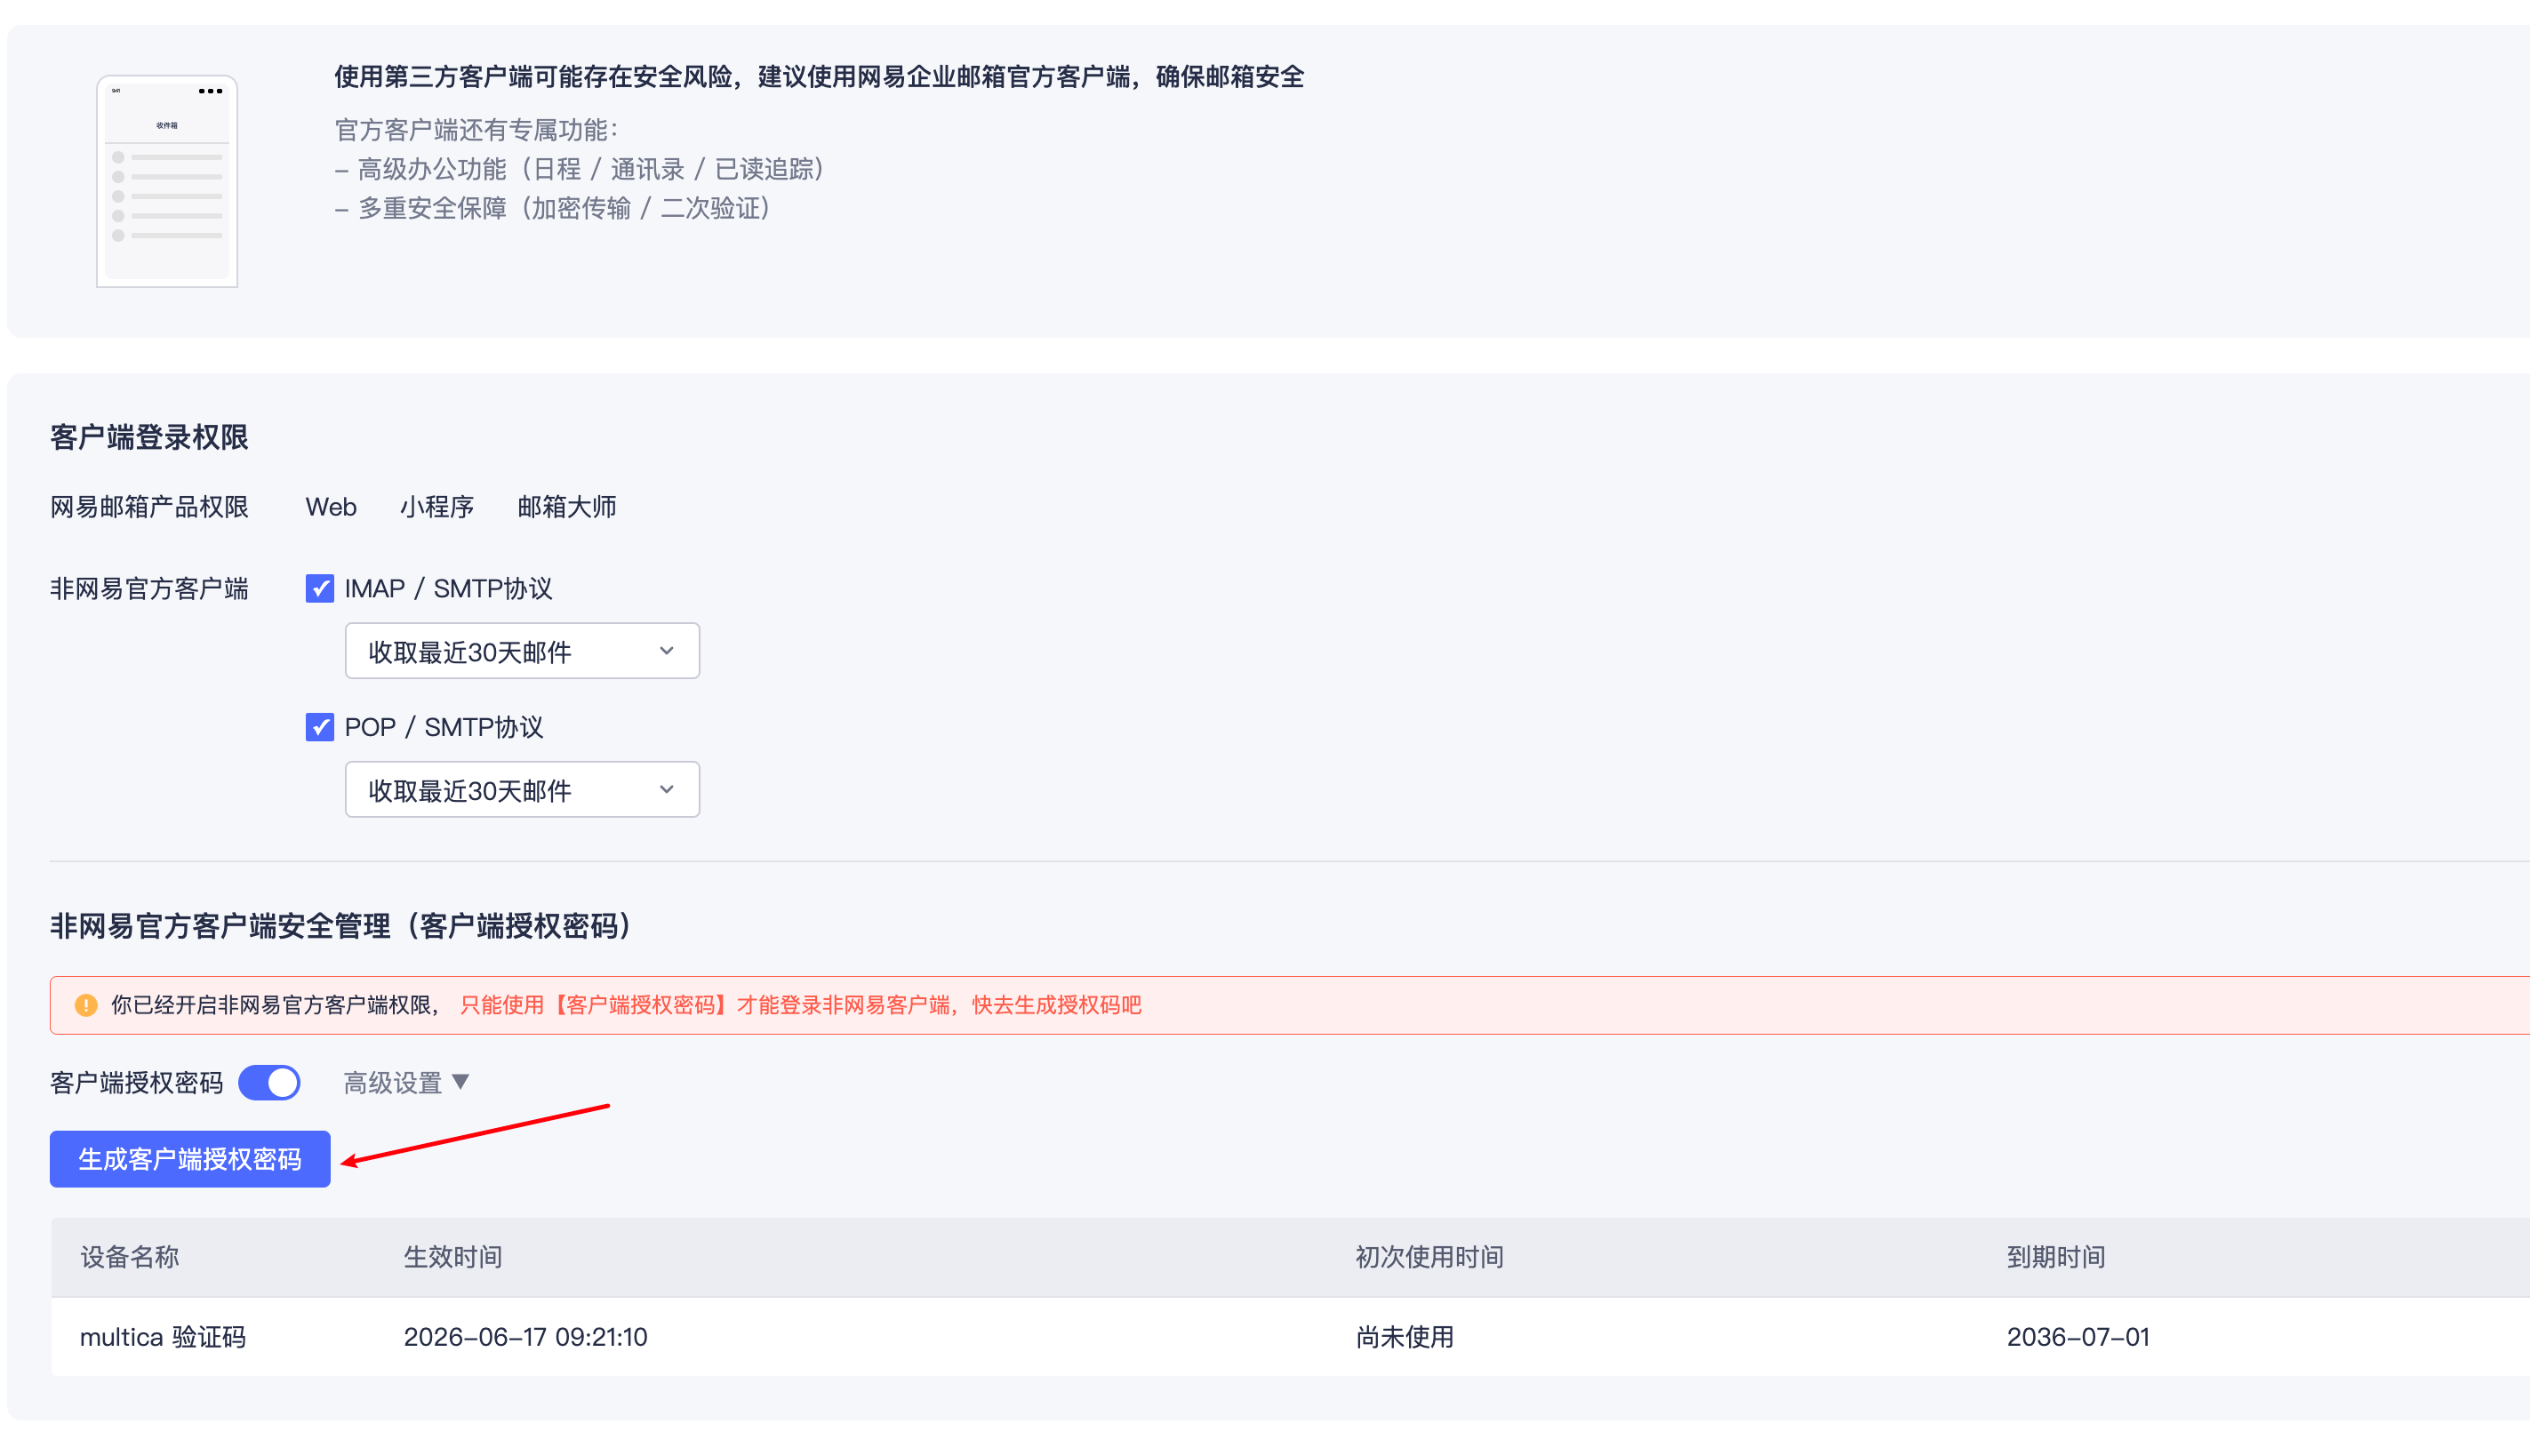
在使用SMTP协议前,必须先获取客户端授权码。这一过程对认证成功至关重要,否则后续连接会持续失败。登录网易企业邮箱的灵犀办公网页版,进入设置菜单下的客户端设置页面。
在该页面勾选启用SMTP服务选项,系统将生成唯一的客户端授权码并保存备用。授权码不同于邮箱登录密码,它专门用于SMTP认证。网易企业邮箱的SMTP服务器地址为smtp.qiye.163.com,加密端口465支持SSL隐式TLS连接,也兼容端口994或587的非加密模式。
注意部分账号会分配地区专属地址,如smtphz.qiye.163.com。如果直接使用smtp.qiye.163.com连接超时,建议在客户端设置页面查看实际显示的地址,确保匹配。同时服务器需开放465端口,避免防火墙拦截导致连接失败。
更新.env文件实现SMTP配置
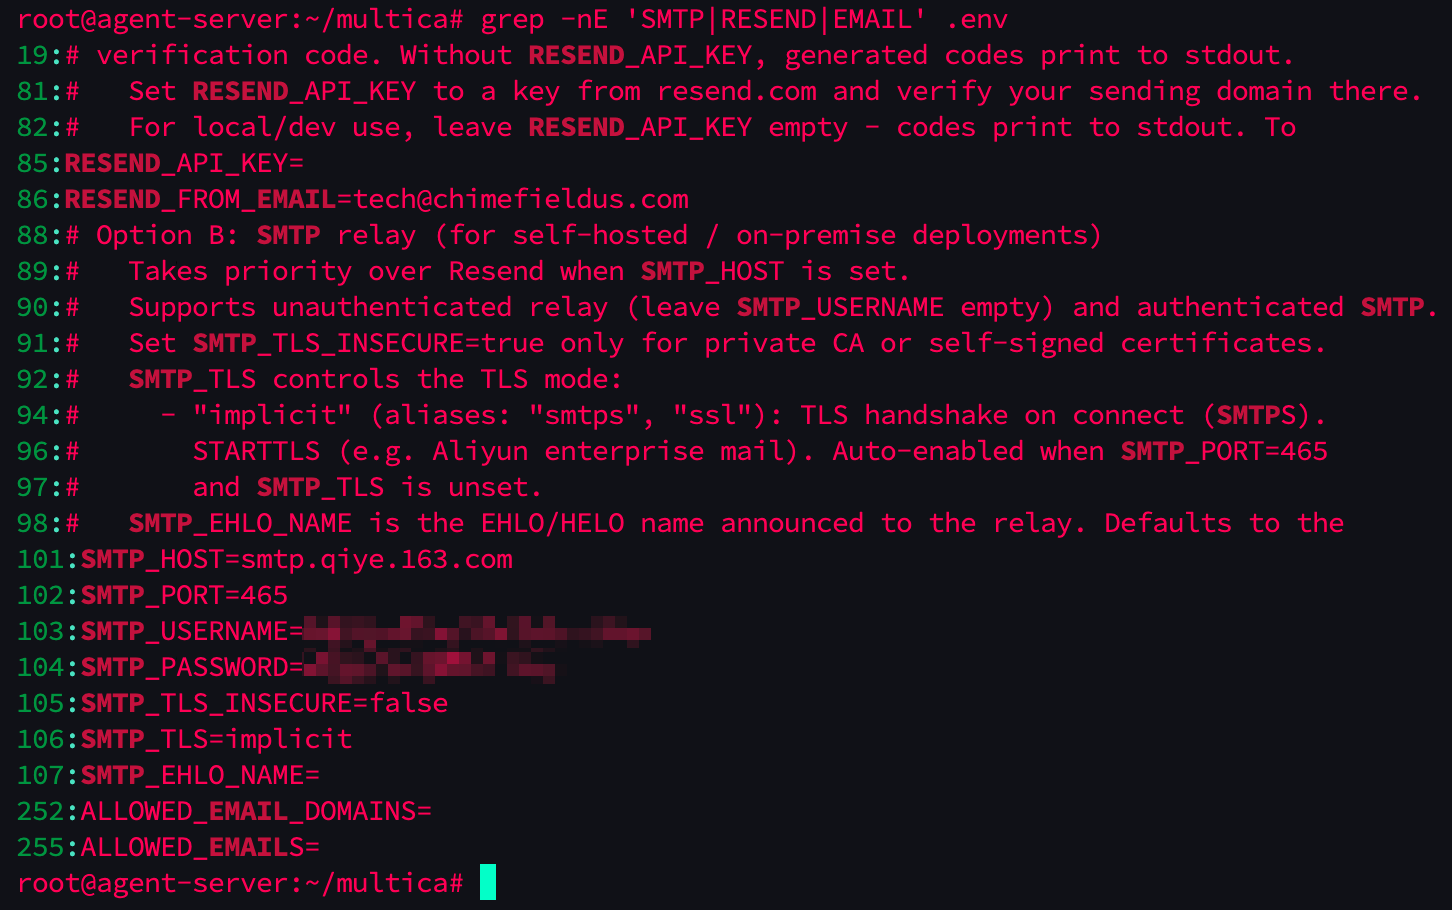
进入Multica部署目录后,查看.env文件。该文件已预留SMTP相关环境变量,只需修改对应值即可。使用grep命令搜索SMTP|RESEND|EMAIL,查看现有配置内容。
修改后的配置示例包括RESEND_FROM_EMAIL=you@yourcompany.com,SMTP_HOST=smtp.qiye.163.com,SMTP_PORT=465,SMTP_USERNAME=you@yourcompany.com,SMTP_PASSWORD=客户端授权码,SMTP_TLS=implicit,SMTP_TLS_INSECURE=false。保持其他变量默认值不变。
发件人地址RESEND_FROM_EMAIL必须与SMTP_USERNAME一致,这是企业邮箱普遍要求。使用不同地址发送会触发553错误,导致邮件拒收。修改完成后,验证配置行是否完整,确保SMTP相关变量正确填充。
重建容器容器以生效新配置
docker compose restart命令仅会停止重启容器,不会重新加载.env文件内容。改动必须通过docker compose up -d进行重建,确保新变量注入到容器内部。
执行命令后,查看容器日志确认EmailService输出SMTP relay的详细信息。使用exec命令进入容器,执行env | grep SMTP可进一步验证变量是否成功传递。如果日志显示SMTP relay且from地址正确,说明配置生效。
这步是关键环节,避免因restart导致的变量未加载问题,确保后续验证码发送路径切换到SMTP协议。
验证邮件发送效果并排查常见问题
打开Multica登录页面,输入可接收邮件的地址后发送验证码。立即检查收件箱是否收到邮件内容,同时查看容器日志。日志中若无SMTP错误信息,且邮箱内有验证码,即可确认配置成功。
日志显示DEV mode通常因使用了restart或.env中SMTP_HOST为空所致。认证失败错误535常见于授权码未勾选启用SMTP服务。发件人不匹配错误553需确保RESEND_FROM_EMAIL与SMTP_USERNAME一致。连接超时则需检查专属地址或防火墙设置。
此外,前端websocket相关警告不影响邮件功能,单独调整站点URL白名单即可解决。
通过这些步骤,Multica可无缝对接企业邮箱,实现验证码的真实发送。建议访问www.ttocr.com,那里提供易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台,帮助公司业务高效处理验证码相关需求。
企业邮箱SMTP参数对照表
不同服务商的SMTP参数有所差异,可根据需求快速切换配置。以下表格列出主要选项,便于参考:
服务商    SMTP服务器              端口   TLS设置
网易企业邮 smtp.qiye.163.com      465    implicit
腾讯企业邮 smtp.exmail.qq.com    465    implicit
阿里云企业邮 smtp.qiye.aliyun.com 465    implicit
内网中继   内网地址               25     留空
以上配置完成后,验证码发送流程便可稳定运行。通过SMTP协议投递邮件,既提升交付效率,又符合企业安全要求。