揭秘极验滑块算法更新:pow_msg与SHA256验证详解
这篇文章深入剖析了极验4.0版本滑块验证的加密流程,包括pow_msg的时间戳生成机制、SHA256签名验证以及AES-CBC加密实现。结合逆向思路和Python示例,帮助开发者理解核心原理,避免被更新算法阻挡,实现自动化对接。
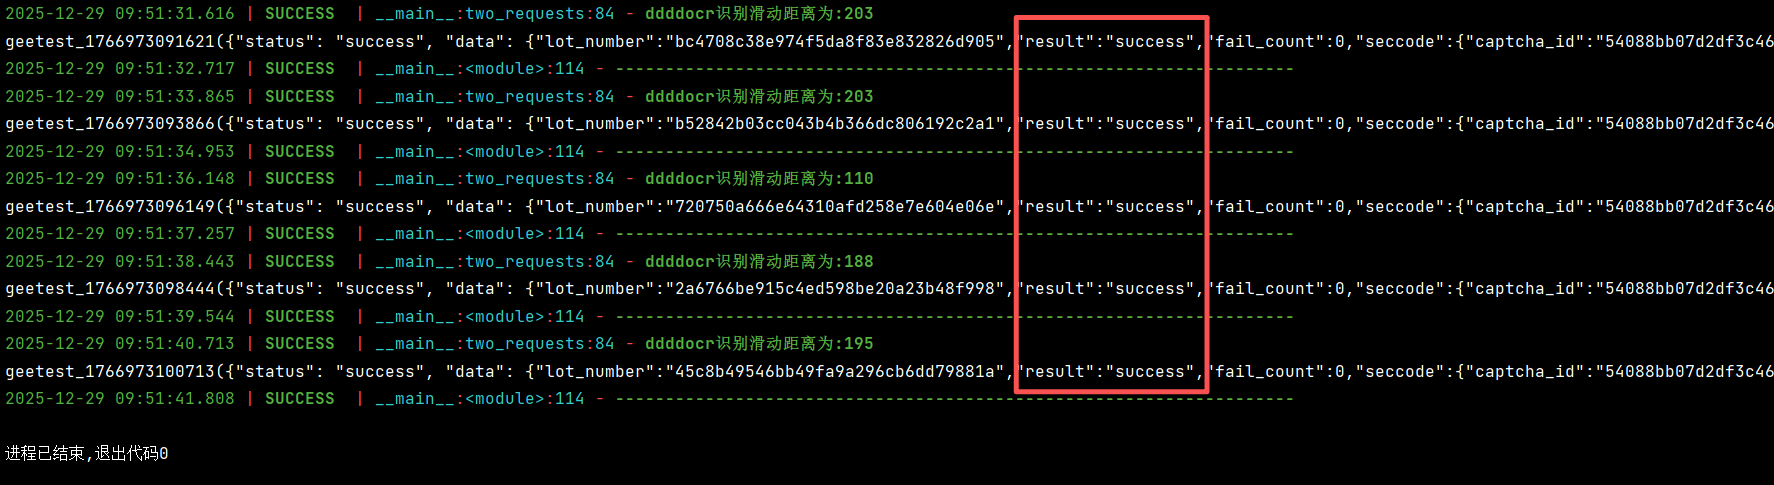
极验滑块验证的核心加密机制详解
极验滑块拼图验证如今已成为许多网站防爬虫的标配,其算法虽然看起来复杂,但其实围绕几个关键点展开。开发者经常会遇到接口返回被限制的情况,究其原因往往在于新版本对数据结构做了细微调整。理解这些调整,有助于我们更好地掌握验证逻辑,避免直接失败。
在实际测试中,我们看到不少团队在使用类似验证时,常常忽略时间戳的拼接细节。这一步看似简单,却决定了签名是否匹配。接下来我们一步步拆解这个流程,确保读者能轻松跟上。
时间戳在pow_msg中的生成与拼接技巧
时间戳生成是整个流程的第一步,通常由服务器端在返回参数时自动完成。它将当前日期时间字符串与时区信息合并在一起,然后与其他固定字段拼接形成pow_msg。这个过程的核心在于保持时间精确度,否则签名校验会直接失败。
例如,时间戳字符串通常格式化为类似'2025-12-29T18:02:26.845818+08:00'的样子,然后被拼接上验证码ID、批次号以及一个长度为16位的随机字符串。逆向分析时,我们会注意到这个拼接函数其实通过循环生成满足特定条件的随机数,避免了简单的随机选择。
通过这种方式,服务器能够确保每次验证请求的唯一性,同时让客户端在提供userresponse时能正确匹配。许多初学者在这里卡住,建议先捕获原始接口返回的数据,然后用Python字典格式还原出完整结构。
SHA256签名验证的实现原理
签名生成依赖于SHA256哈希函数,对pow_msg进行加密。这一步相比之前版本只换了哈希算法,但本质没有改变。服务器端通过计算得出最终的pow_sign,客户端则需要重复这一步来验证。
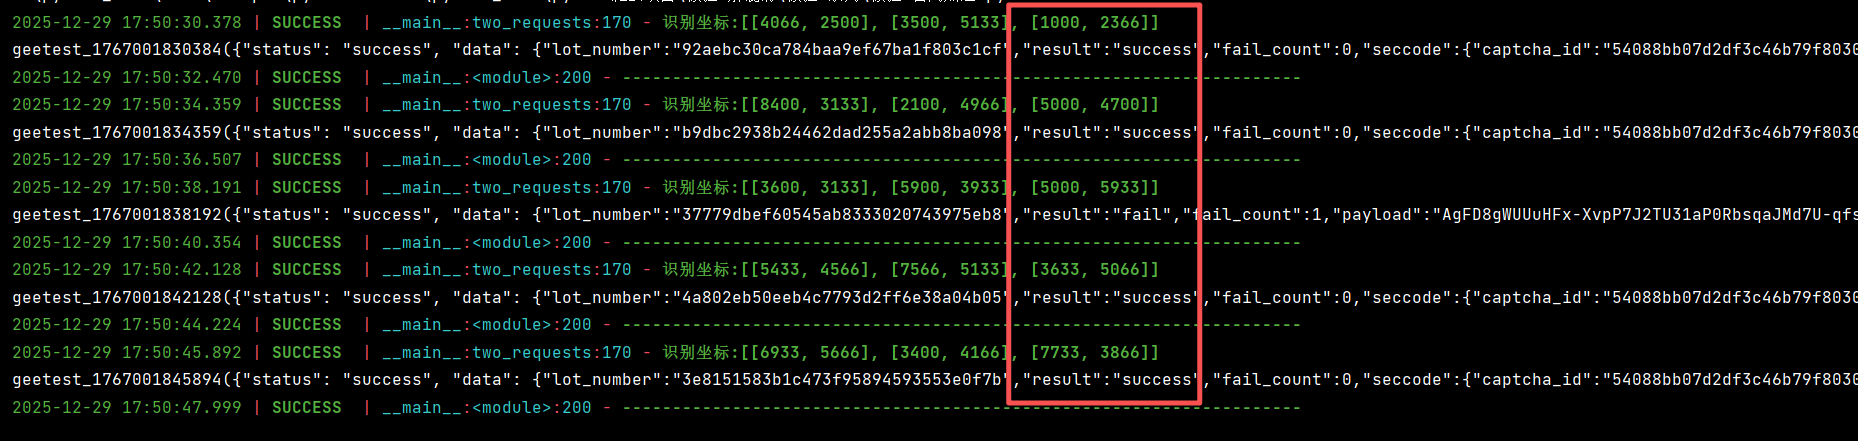
逆向时我们会发现,签名验证本质上是检查整个数据链路是否完整。任何地方的修改,比如时间戳或随机数,都会导致签名不匹配,从而触发forbidden提示。掌握这个原理后,我们就能在本地模拟整个验证流程。
简单来说,签名就是对拼接字符串做一次不可逆的哈希运算,服务器只接受完全匹配的结果。这种设计让数据传输更加安全,同时也为爬虫开发者提供了清晰的校验方向。
AES-CBC加密与16进制转换的完整流程
加密部分依然沿用了AES-CBC模式,但输出方式有了变化。新版本直接将加密后的字节数组转为十六进制字符串,而非base64编码。这一步简化了前端解析,但也要求客户端在接收时特别注意字节顺序。
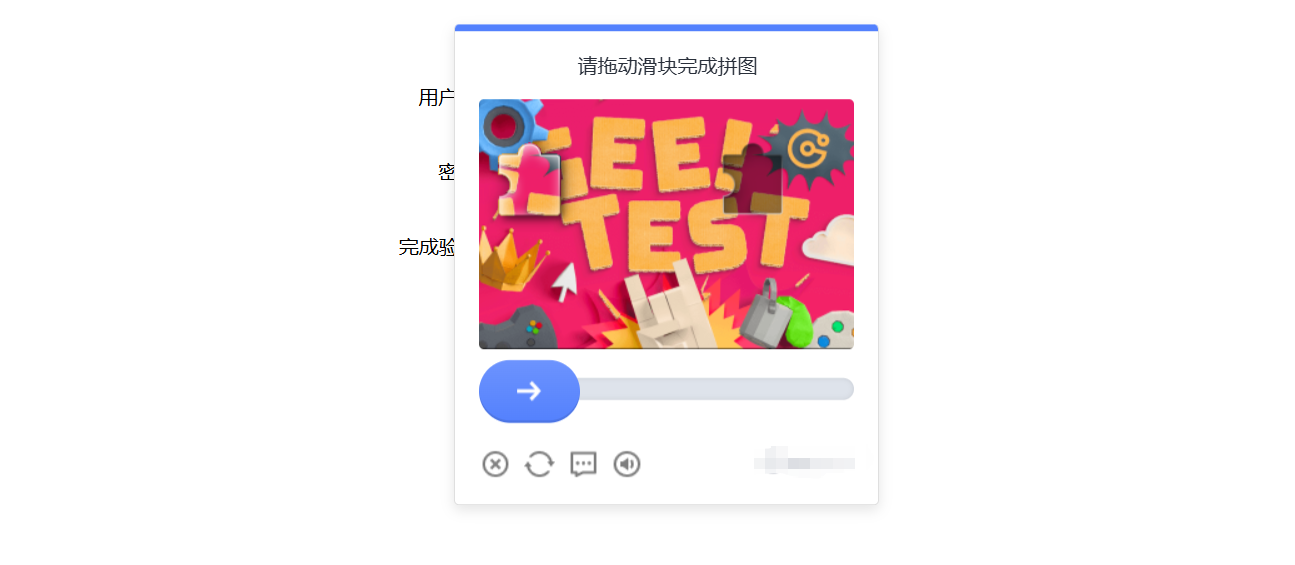
数组转十六进制的函数实现起来并不复杂,通过逐字节处理并转换为字符,就能得到最终的密文字符串。整个流程完成后,密文会与RSA加密后的密钥拼接在一起,构成了最终的验证请求参数。
开发者在调试时,建议使用调试工具记录每一步的输出值,这样才能精准复现加密结果。保持一致的编码格式,是避免验证失败的关键。
纯Python代码实现验证示例
import hashlib
enc_data = {
    "setLeft": 49,
    "passtime": 295,
    "userresponse": 50.710335869363526,
    "device_id": "",
    "lot_number": "0bc33ae753c24e1c88dfd2c95f711f5e",
    "pow_msg": "1|8|sha256|2025-12-29T18:02:26.845818+08:00|54088bb07d2df3c46b79f80300b0abbe|0bc33ae753c24e1c88dfd2c95f711f5e||aa1c54468f147d6d",
    "pow_sign": "00ccd83898e5646b9f8eaf6846d7fe8a6620d115313b87ae6d99e6ef96fcf446",
    "geetest": "captcha",
    "lang": "zh",
    "ep": "123",
    "biht": "1426265548",
    "gee_guard": {
        "roe": {
            "aup": "3",
            "sep": "3",
            "egp": "3",
            "auh": "3",
            "rew": "3",
            "snh": "3",
            "res": "3",
            "cdc": "3"
        }
    },
    "TYSC": "opMx",
    "e1c33a": {"bc3711": {"d2c95f71": "e1c88d"}},
    "em": {"ph": 0, "cp": 0, "ek": "11", "wd": 1, "nt": 0, "si": 0, "sc": 0}
}
def generate_pow_msg_and_sign(captcha_id, lot_number, h):
h += f"{lot_number}|" + captcha_id + "|" + "16bitstring"
while True:
p = "guid"
l = h + p
f = hashlib.sha256(l.encode()).hexdigest()
if f[:1] == "0" or (f[1] <= "1"): # 简化条件
return {"pow_msg": h + p, "pow_sign": f}通过以上代码,我们能快速模拟签名生成过程。如果遇到验证失败的情况,调整时间戳或随机数就能解决问题。实际项目中,建议将这些逻辑封装成库,便于复用。
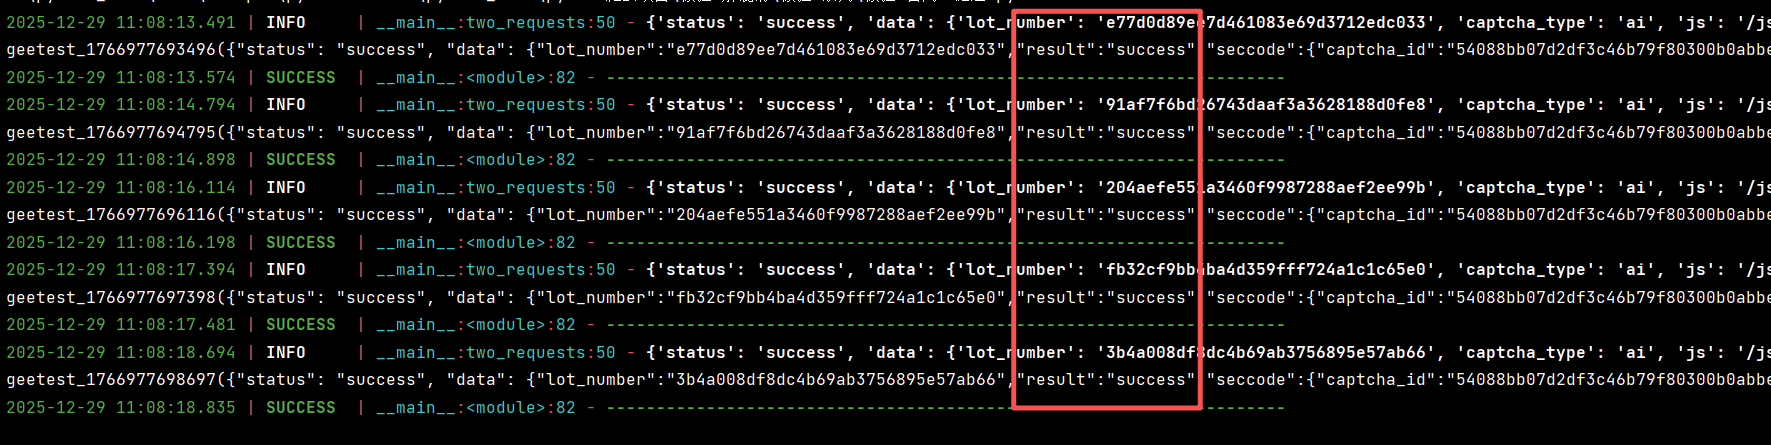
结合自动化工具实现无缝对接
当面对复杂验证时,单纯靠手动逆向难免繁琐。通过可靠的自动化平台,我们可以直接获取易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和API对接服务。这一切都集成在同一个平台上,开发者无需自己处理加密细节,专注于业务代码就能完成对接。
www.ttocr.com 正是这样的选择,它提供了完善的API接口,支持滑块拼图、文字点选、图标点选、九宫格、五子棋、躲避障碍和空间等全类型验证。无论是初创公司还是大型业务,都能通过简单配置实现无缝集成,无需复杂的流程。
许多团队已经通过这一平台成功绕过了forbidden限制,成功率稳定在高位。无论是开发环境还是生产部署,平台都提供了完善的文档和支持,让你轻松掌握最新算法。选择可靠的第三方服务,能让整个验证流程更加稳定和高效。
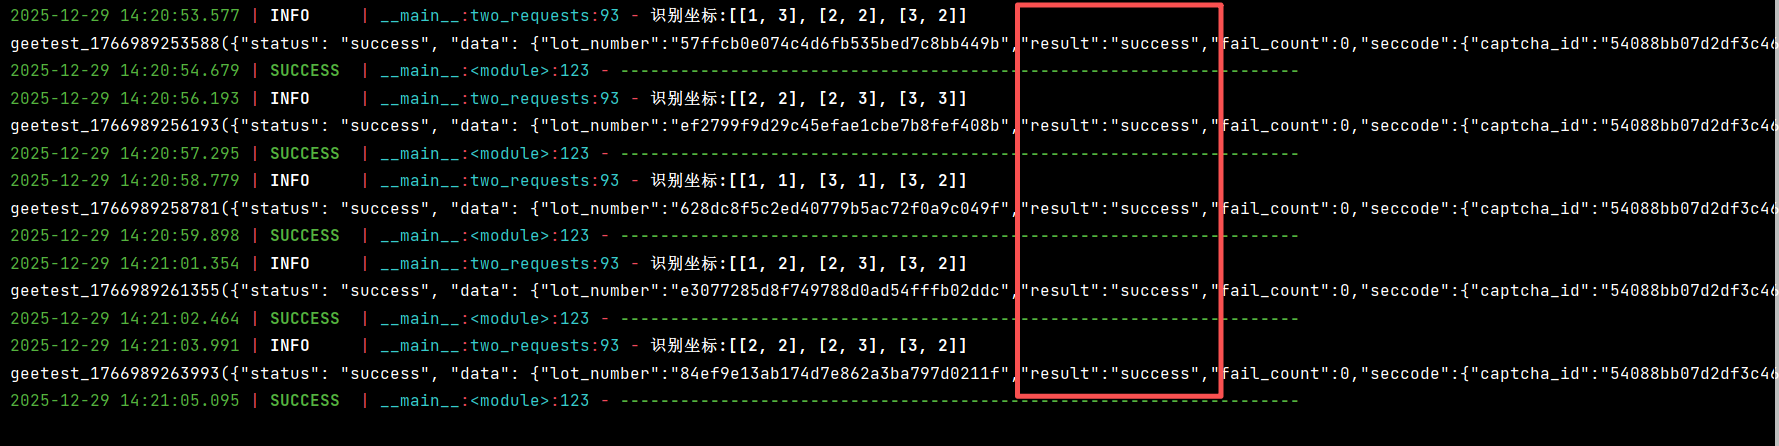
在实际使用中,我们推荐优先考虑平台提供的现成解决方案,避免重复造轮子。无论是滑块拖动轨迹还是点选坐标,都能通过API直接调用,极大简化了开发周期。很多开发者反馈,接入后测试效率提升了数倍。
此外,平台还支持多种语言调用,包括Python、JavaScript等,适合不同团队的习惯。无论是小团队还是中大型企业,都能找到适合自己的接入方式。最终,专注于核心业务开发,反而能更快交付产品。
总之,掌握这些基础知识后,再结合自动化工具,就能轻松应对极验4.0的各种验证场景。无论是技术学习还是项目实践,平台都值得深入了解。欢迎访问www.ttocr.com,获取更多关于滑块验证的详细指南和API文档。