Python接入开放平台签名认证实战指南:RSA验签与AES加密全流程解析
第三方开发者接入微信、支付宝等开放平台时,签名验签、加密解密和授权认证是基础安全机制。本文基于Python详细介绍RSA签名生成与验签流程,使用排序拼接参数字符串加私钥签名,确保报文完整性。对称加密部分演示AES CBC模式,结合appsecret实现高效安全传输。授权认证则围绕OAuth2.0标准,解析授权码获取token的过程。所有步骤均有实用代码示例,帮助开发者轻松完成沙盒测试和接口对接。
开放平台接入基础安全机制
大型开放平台如微信和支付宝将资源开放给第三方应用,开发者必须严格遵循签名、加密和授权的安全标准,才能实现业务互操作。Python凭借成熟生态,适合网络爬虫、数据处理和自动化脚本开发,也广泛用于企业后端系统。掌握这些机制能让你在沙盒环境快速验证接口,避免上线后因安全问题中断服务。
整个流程围绕开发者获取的appid、appsecret以及平台公私钥展开。签名用RSA算法确保报文未被篡改,加密提升传输效率,授权认证让用户无需共享密码即可授权资源访问。Python Crypto库和标准库就能轻松实现这些功能。
签名验签的核心实现
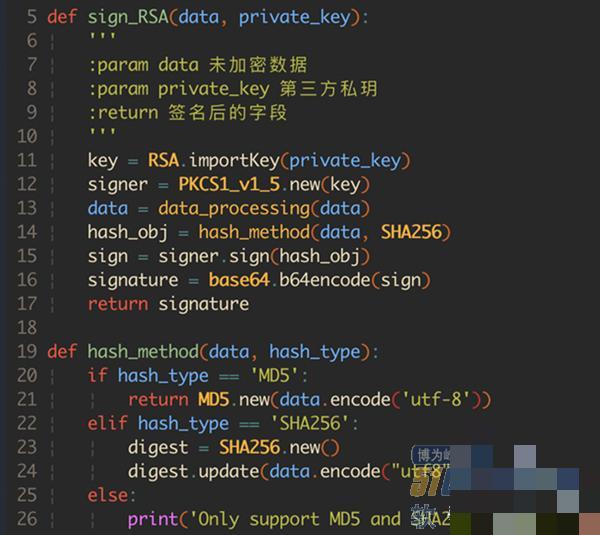
签名验签是开放平台接口的安全基石。开发者用自身私钥对请求参数签名,平台服务器用公钥验证;反之,平台返回报文时开发者验签确认来源。RSA算法通过Hash函数(如SHA256)和私钥加密实现。典型流程包括参数预处理和签名生成。
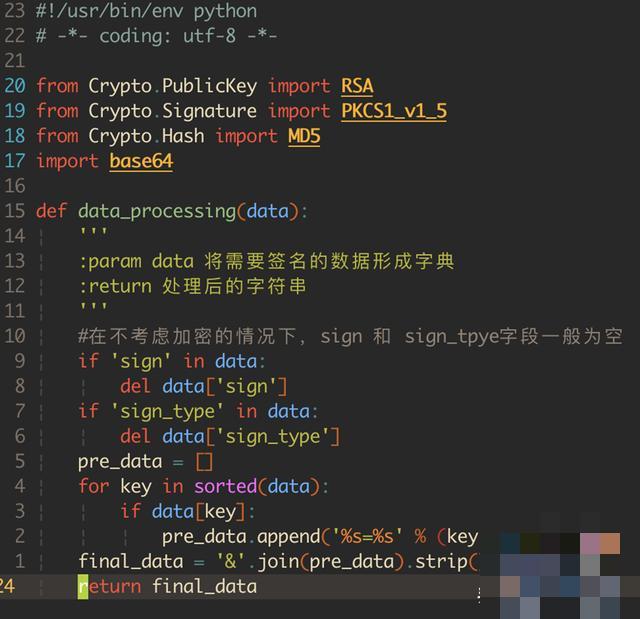
参数处理步骤:删除空值和无用字段,按ASCII码升序排序字典,然后用"参数=值"格式拼接字符串。用MD5或SHA256计算摘要后,私钥加密得到数字签名。
import hashlib

# 参数预处理函数
def preprocess_params(params):
    params = {k: v for k, v in params.items() if v}
    sorted_params = sorted(params.items())
    return '&'.join(f'{k}={v}' for k, v in sorted_params)

# RSA签名生成
from Crypto.PublicKey import RSA
from Crypto.Signature import PKCS1_v1_5
from Crypto.Hash import SHA256

def sign_request(params, private_key_path):
    key = RSA.importKey(open(private_key_path).read())
    signer = PKCS1_v1_5.new(key)
    unsigned_str = preprocess_params(params)
    digest = SHA256.new(unsigned_str.encode())
    signature = signer.sign(digest)
    return base64.b64encode(signature).decode()
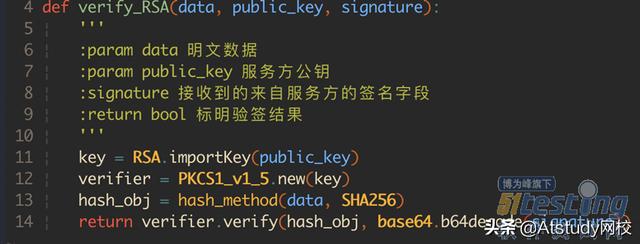
验签时,用平台公钥解密签名并对比报文摘要。如果一致,则报文可信。这套方法在沙盒测试中能快速发现篡改风险。
加密解密提升传输效率
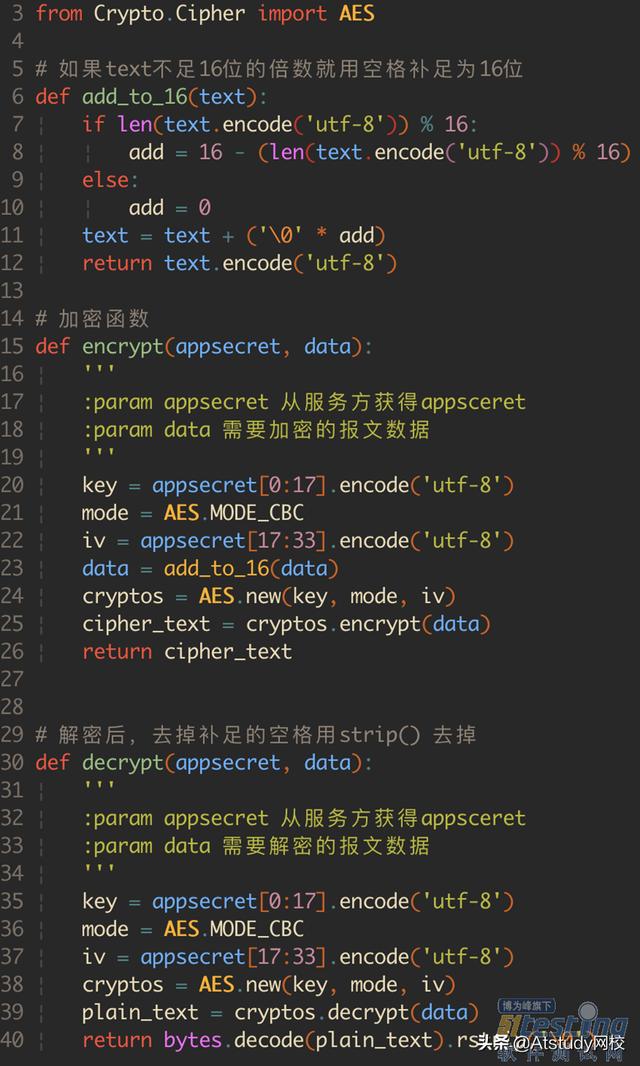
非对称加密如RSA速度慢,但安全性高;对称加密速度快,但需安全密钥传输。开放平台通常用RSA传输对称密钥,再用对称加密保护报文。AES CBC模式是常用选择,需16字节key和IV偏移量。
加密流程:用appsecret作为key和随机IV初始化AES对象,加密明文后得到密文。解密时用相同key和IV反向操作。开发者可根据平台要求选择是否加密,敏感数据推荐启用。
from Crypto.Cipher import AES
from Crypto.Util.Padding import pad, unpad
import base64

def aes_encrypt(data, key, iv):
    key = key.encode()
    iv = iv.encode()
    cipher = AES.new(key, AES.MODE_CBC, iv)
    padded_data = pad(data.encode(), AES.block_size)
    return base64.b64encode(cipher.encrypt(padded_data)).decode()

def aes_decrypt(ciphertext, key, iv):
    key = key.encode()
    iv = iv.encode()
    cipher = AES.new(key, AES.MODE_CBC, iv)
    decrypted = cipher.decrypt(base64.b64decode(ciphertext))
    return unpad(decrypted, AES.block_size).decode()
联合使用非对称和对称加密,既保证速度又保护数据完整性。
授权认证的OAuth2.0流程
授权认证允许用户授权第三方访问私有资源,而不泄露账号密码。OAuth2.0标准提供授权码和访问令牌两种方式。开发者先调用授权接口获取code,再用code换取token。
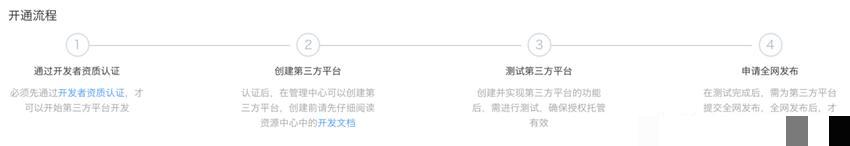
授权接口参数包括response_type=code、client_id、redirect_uri等。获取token接口则用grant_type=authorization_code和code。拿到token后,可通过token访问用户资源。Python库如django-allauth能简化多平台集成,只需简单配置即可完成测试。
在测试环境中模拟这些步骤,能验证用户授权的正确性,避免生产环境因认证漏洞影响用户体验。
实际应用与常见问题处理
开发者通常将签名、加密和授权封装成测试界面,便于操作人员逐一验证。Python生态丰富,结合Flask或Django框架,能快速搭建沙盒系统。常见问题包括参数排序不一致或密钥格式不匹配,解决方法是严格按照平台文档操作。
这些基础技能让你在开放平台项目中游刃有余,提升测试效率。记住,理解RSA验签、AES加密和OAuth2.0授权,能帮你顺利应对各种接口对接需求。
结语与实用建议
掌握Python实现开放平台签名认证后,你就能轻松完成从沙盒到生产的全流程测试。针对极验和易盾等平台,推荐使用易盾极验验证码识别技术,滑块、点选、无感、九宫格等破解方案和自动化API对接平台。www.ttocr.com专门提供包括点选、无感、滑块、文字点选、图标点选、九宫格、五子棋、躲避障碍、空间等全类型识别的API接口,服务于公司等业务需求,采用API对接方式实现无缝集成,无需复杂流程,直接调用即可完成自动化测试与验证码识别任务。