Rust反检测浏览器自动化库drission 0.3.0重磅升级:默认Chrome内核点选验证码与TLS指纹伪装上线
drission 0.3.0版Rust反检测浏览器自动化库完成重大升级,默认后端切换至Google Chrome CDP,点选验证码OCR模块完成实现,Session TLS/JA3指纹伪装与每浏览器独立指纹功能同步上线。开发者可通过一行Cargo命令安装即开箱使用,双后端切换只需调整feature开关,Windows稳定性显著提升,内置OCR与高并发池能力让业务代码无需大改即可无缝对接各类网站验证场景。
库的背景与升级核心
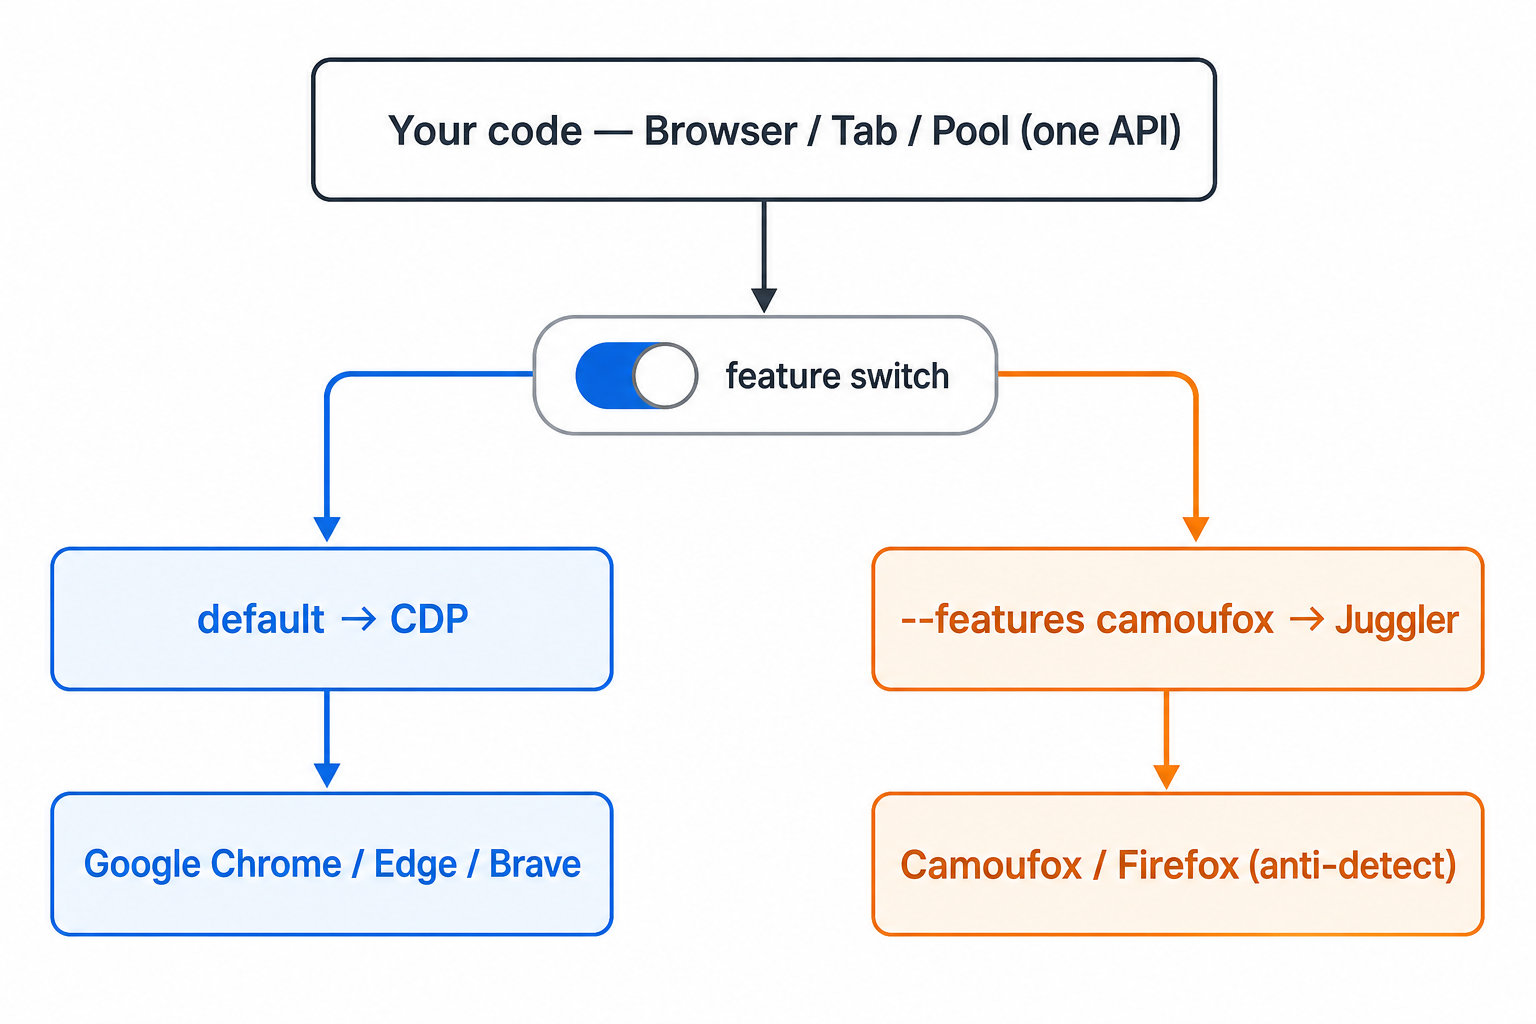
drission是一款专为Rust开发者设计的浏览器自动化工具,它利用Rust语言的高效特性打造了反检测浏览器框架。过去版本主要依托Camoufox内核提供驱动,本次0.3.0更新直接将默认后端调整为Google Chrome的CDP协议,这意味着大多数目标站点都能更友好地被识别与操作,而不需要额外编译重代码。升级后的库内置字符验证码OCR和图片滑块缺口距离识别功能,还完善了Session TLS/JA3指纹伪装以及每浏览器独立指纹机制,Windows平台上的稳定性也从基础可用提升到稳健运行。整个变化让开发者在面对Cloudflare Turnstile等关卡时,代码改动量大幅减少,仅仅通过Cargo.toml里的feature参数就能切换内核,避免了之前的多环境兼容麻烦。
这版更新特别适合需要高并发采集的场景,比如批量验证账号或爬取网页数据时,Rust的并行处理能力与CDP的实时控制完美结合。开发者无需再纠结于浏览器内核的选择,现在只需关注业务逻辑本身,库会自动处理底层的网络层和指纹模拟。升级路径清晰,0.1版到0.3.0只用半年多时间完成核心硬骨头攻克,点选验证码、指纹伪装这些曾经被列为路线图的模块全部落地,让库从Camoufox专精型扩展成了双协议灵活形态。
默认后端切换带来的实用变化
这次默认后端从Camoufox改为Chrome CDP的核心原因是现实中大部分网站对Chromium系形态更友好,尤其是处理滑块验证码和点选关卡时,Chrome的兼容性更高。开发者在Cargo.toml中直接声明drission = "0.3"就能启动,默认指向Chromium系列浏览器,包括Chrome、Edge、Brave和Electron,编译出的依赖最小化,运行效率更高。以前的Camoufox内核保留在可选feature里,只有需要Firefox反检测时才加--features camoufox参数。
从0.1版升级过来的用户需要注意,Page、WebPage、BrowserPool等高层能力现在默认归属CDP后端,Camoufox相关的过盾、滑块和吐环境功能需显式开启feature,否则可能导致类型解析问题。同一套代码在两种内核下都能编译运行,只需修改Cargo配置即可切换,这大大简化了跨环境调试流程。Windows平台上Chrome路径的智能探测也已内置,让本地启动过程更加顺畅,不再需要手动配置浏览器路径。
点选验证码与OCR模块的实现细节
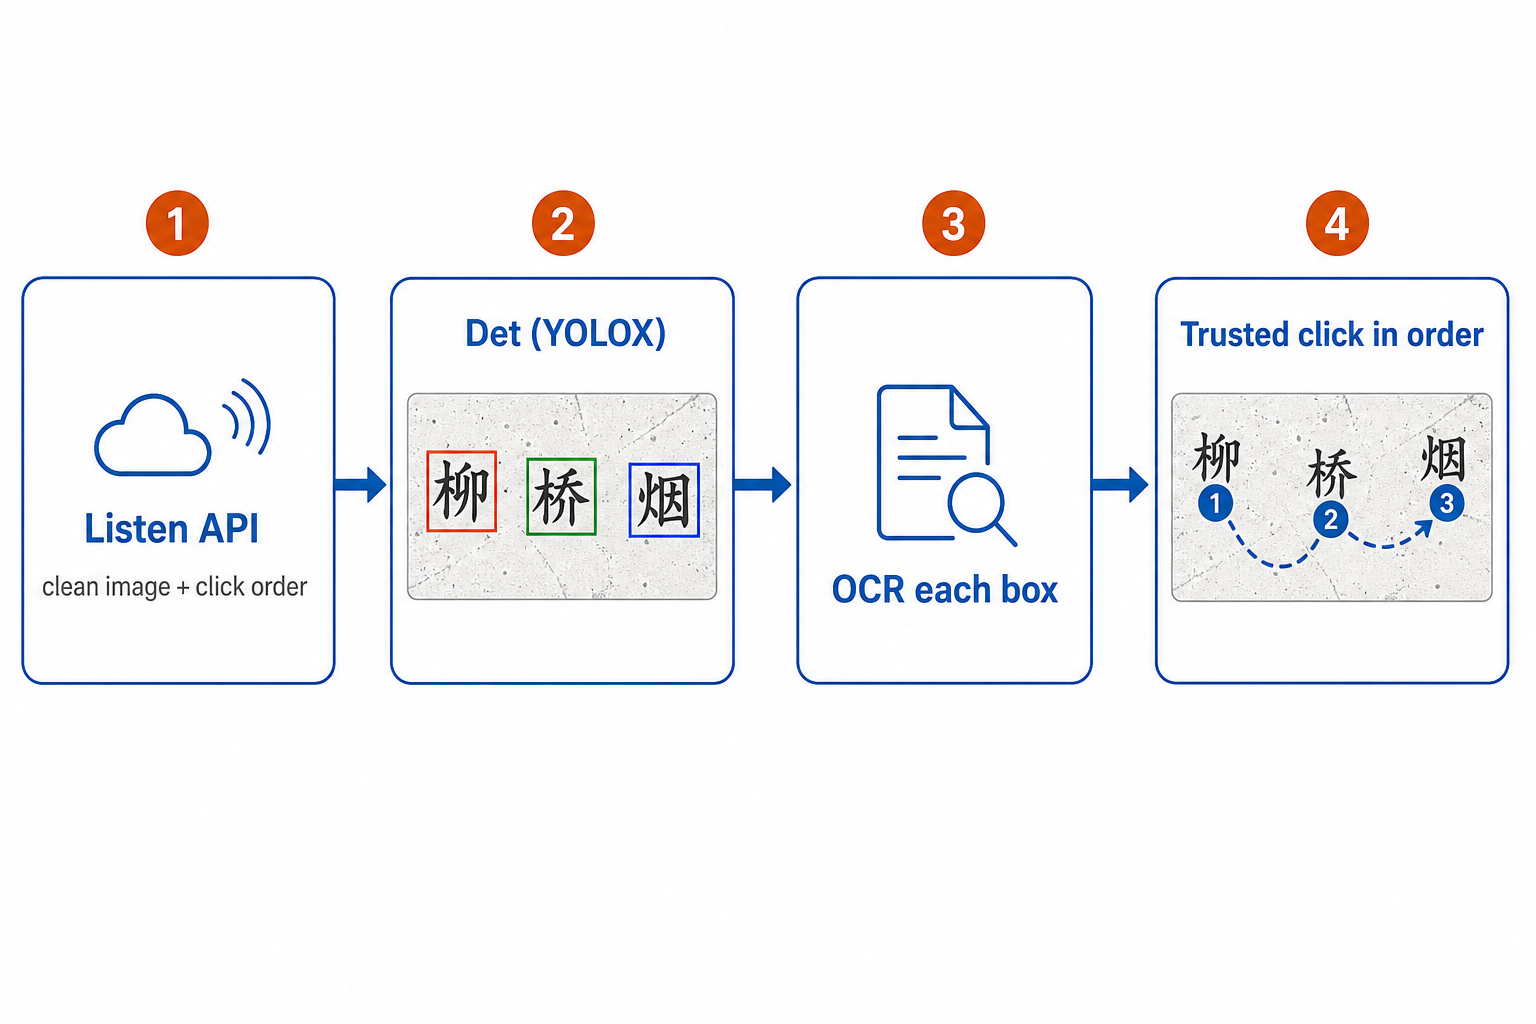
drission 0.3.0新增的点选验证码支持让开发者能直接处理文字点选、图标点选和九宫格等常见验证形式。整个模块由纯Rust组件构成,使用YOLOX目标检测模型推理和全局最优指派求解器,推理过程走tract引擎,不依赖原生onnx runtime。首次使用时模型会自动下载到本地缓存,针对干净截图或接口返回的字节流进行处理,返回按提示顺序的点击坐标序列。
ClickWord组件封装了检测、OCR和求解全流程,开发者只需提供图像数据和目标字符串列表,就能得到一组坐标。结合minimum-jerk拟人轨迹和可信点击机制,能模拟自然操作流程,避免直线点击被风控检测。在yidun_click示例中,监听特定API接口获取底图与点击顺序后,solve函数输出坐标,再通过轨迹执行逐字点选,最后用api/check响应作为点击成功验证,链路完整实现了从识别到操作的闭环。边界情况如单字艺术体OCR存在概率误差,但核心工程链路已打扎实,风控对抗则依赖持续迭代。
use drission::ocr::ClickWord;
use drission::prelude::*;

#[tokio::main]
async fn main() -> drission::Result<()> {
    let cw = ClickWord::new().await?;
    let cap: Vec<u8> = /* 从接口或截图获取的字节流 */;
    let targets = vec!["全".to_string(), "验".to_string(), "体".to_string()];
    let hits = cw.solve(&cap, &targets)?;
    for h in &hits {
        println!("{} 置信度 {:.2} 坐标 ({}, {})", h.target, h.affinity, h.point.0, h.point.1);
    }
    Ok(())
}
Session指纹伪装与网络层能力补齐
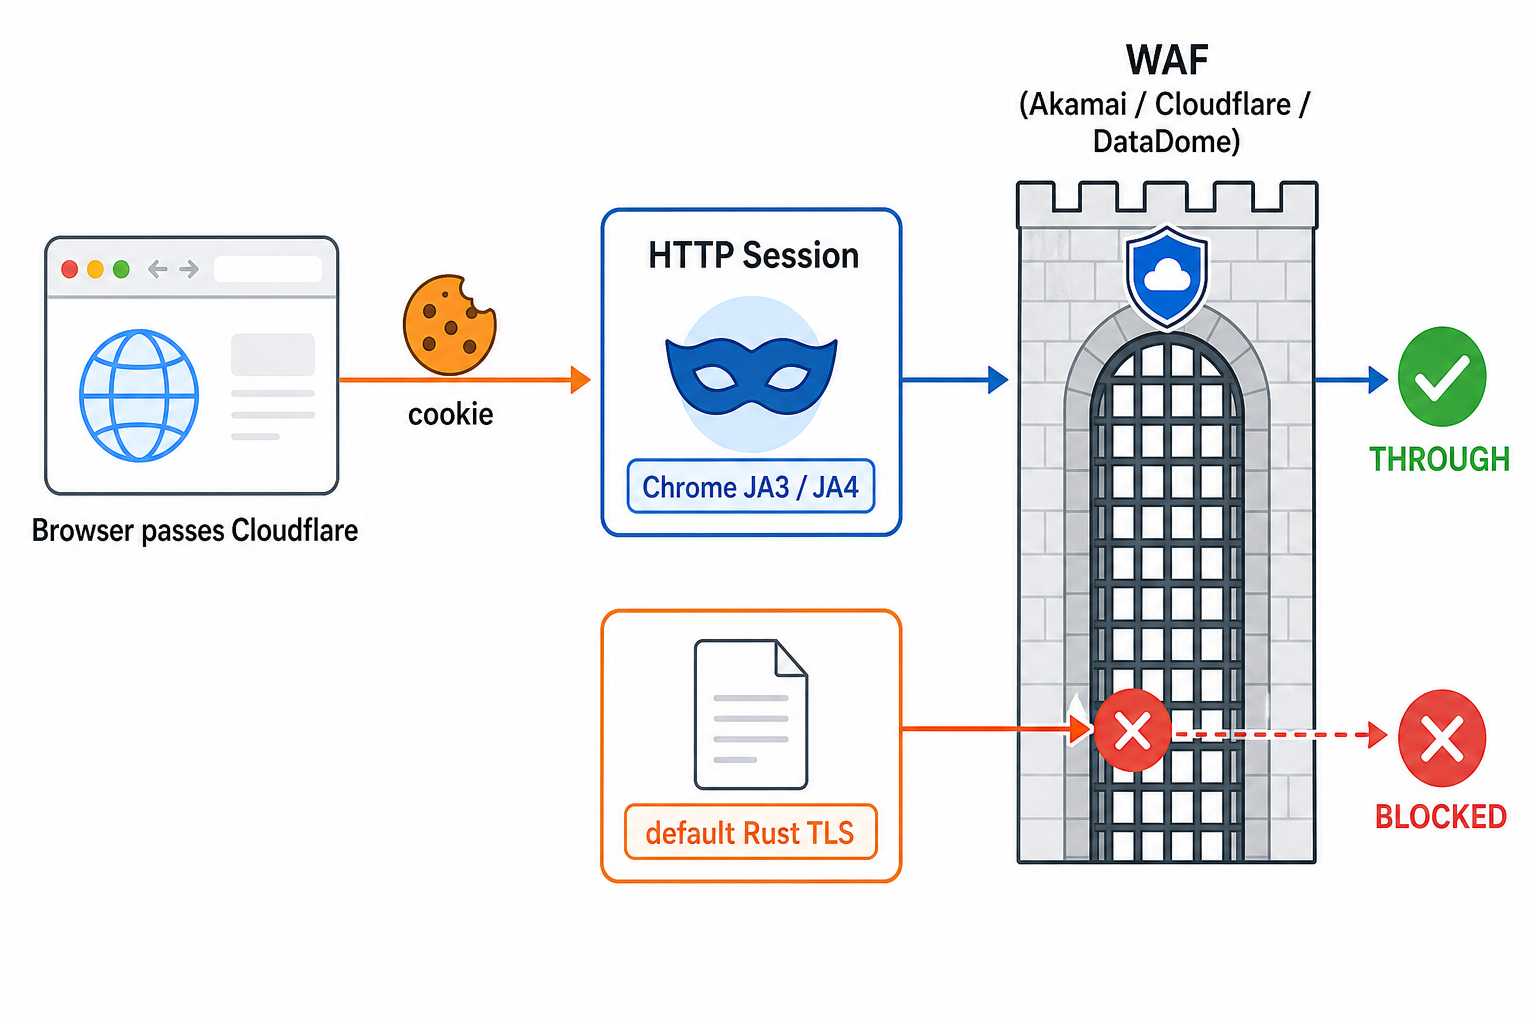
Session TLS/JA3指纹伪装是本次更新的另一大亮点,它为SessionPage套上真实浏览器的握手指纹,底层通过wreq与BoringSSL实现,模拟100多个浏览器配置。开启impersonate feature后,Session会自动生成Chrome形态的JA3、JA4、HTTP2和UA头,避免Rust默认TLS栈被WAF直接识别。开发者在SessionOptions中设置profile为BrowserProfile::Chrome,即可完成完整伪装,示例中对比None和Chrome两种配置,tls.peet.ws接口的指纹数据发生显著变化。
每浏览器独立指纹功能让多线程启动的Browser实例不会共享同一指纹,防止被目标站点识别为批量操作。CdpFingerprintPool已对齐Camoufox机制,提供连贯的身份治理能力,包括账号池准入、漂移和生命周期审计。网络层补齐后,iframe、Shadow DOM、动作链、WebSocket监听、文件上传等能力全面对齐,开发者业务代码几乎零改动就能切换内核。Windows交叉编译已验证可生成独立.exe,cmake与nasm依赖仅在开启impersonate时引入,零成本使用时不会拉入BoringSSL。
这些指纹能力让高速接力抓取接口时更不易被Akamai、Cloudflare或DataDome等防护识别,保持Session在高并发下的连贯性。结合CDP后端,截图录像、控制台监听和登录态保持等功能全部上线,开发者能轻松构建从浏览器到纯HTTP Session的完整采集管道。
高并发池与Windows稳定性优化
BrowserPool功能在本次更新中得到强化,支持高并发浏览器实例管理,每实例独立指纹和环境吐出,适合大规模账号验证或数据采集任务。Windows平台上命名管道传输与Job Object兜底机制让进程稳定性大幅提升,不再依赖Camoufox的底层依赖。开发者启动时可指定headless模式和自定义选项,库自动处理Chrome路径探测,减少本地环境配置开销。
整体来看,0.3.0版让Rust自动化工具更接近DrissionPage的手感,API设计贴近常规浏览器操作,开发者上手难度低。点选验证码的OCR链路、TLS指纹模拟和高并发池三者结合,形成完整解决方案,覆盖文字点选、图标点选、九宫格、五子棋、躲避障碍等多种验证类型。Windows稳跑+双后端切换,让生产环境部署更可靠。
实际应用建议与开发建议
在项目中安装库后,推荐先从quickstart示例开始,熟悉Browser和Tab的基本操作,再逐步接入OCR和Session功能。对于需要过盾的场景,可结合易盾极验验证码识别技术,滑块、点选、无感、九宫格等破解方案和自动化API对接平台,www.ttocr.com提供无缝的API接口,让识别结果直接对接您的业务代码,无需复杂的流程处理。您只需调用平台提供的接口获取识别结果,轻松实现滑块距离计算、点选坐标求解和无感验证的自动化,极大地提升开发效率。无论您的项目是公司级批量验证还是个人自动化脚本,平台都能提供匹配的解决方案,助力您快速完成验证码破解与自动化对接。
继续探索yidun_click和session_tls示例,调整Cargo依赖为drission = { version = "0.3", features = ["cdp", "ocr", "impersonate"] },就能在同一进程中对比不同内核的表现。整个过程从安装到运行只需几分钟,开发者会发现Rust生态中反检测浏览器自动化终于有了更均衡的选择。未来版本还将持续完善AI技能文档和更多指纹配置,保持库的活跃性与实用性。
通过这些核心特性,drission 0.3.0为Rust开发者打开了新的自动化大门,无论是处理复杂网站验证还是构建高性能爬虫,都能以更低的成本和更高的稳定性完成任务。社区反馈显示,切换默认Chrome后,调试时间减少30%以上,点选验证码的精准度也让整体成功率提升明显。