SM2加密验签指南:银行收单系统零障碍实现
SM2加密验签是银行收单系统中的关键技术,涉及证书申请、加签验签流程和私钥公钥配合。文章从证书准备到完整签名验证,详细介绍实现步骤和注意事项,帮助开发者轻松应对复杂场景。
了解SM2加密验签的核心机制
SM2加密验签采用非对称加密方式,私钥负责加签操作,而公钥则负责验证签名。这种设计让验证过程高效且安全。在实际应用中,商户通过自己的私钥对交易数据进行加签,银行则用商户提供的公钥进行核对。证书作为数字身份的核心,包含私钥和公钥信息。银行证书同样存在,商户用银行公钥验签,双方证书独立存在,仅通过公钥交换完成验证。这避免了直接暴露敏感信息。
SM2算法基于椭圆曲线密码学,计算过程涉及大数模运算,确保了较高的安全强度。开发者无需深入数学细节,但需要掌握基础数据获取和转换技巧。理解这些原理后,就能理解为什么私钥加签和公钥验签必须匹配。
SM2加密验签在金融领域广泛使用,尤其是在收单系统对接中。它不仅保障数据完整性,还防止篡改。简单来说,就是用自己证书的私钥签名,用对方证书的公钥确认。
证书申请与准备过程
对接银行统一收单系统前,首先需要向CFCA申请复合证书。这包括一个用于商户签名的证书和一个用于报文加密的证书。证书申请通常通过商户自助平台完成,下载后即刻可用。
准备工作包括收集必要的文件,如SM2结尾的证书文件、证书密钥以及银行返回的签名串验签公钥。这些数据必须准确无误,否则后续操作会失败。证书序列号在不同格式中存在区别,十六进制形式更适合处理。
在代码中,先加载证书文件。使用Base64解码并从中提取私钥和证书对象。初始化后,获取私钥的D值、公共密钥的X和Y坐标,以及证书序列号。这些值会直接用于加签和验签。
private static final String signData = "3002 2939993 230302";
private static final String SM2Password = "证书密码";
private static final String SM2File = "本地商户证书路径";
private static String X = "";
private static String Y = "";
private static String D = "";
private static String CERT_NUM = "";
private static String PUB_KEY = "银行给到的公钥";
private static final String signatureBack = "银行返回的签名串";
private static final String signDataBack = "根据银行加签验签规则组装的签名串";
这样的初始化确保了后续步骤顺利进行。
私钥加签的具体操作
加签阶段,商户用自己的私钥对请求数据进行签名。SM2签名算法会将输入数据作为明文,结合私钥生成签名串。生成的签名串通常为字符串形式,长度固定。
在代码示例中,SM2类提供签名方法。首先将私钥D转换为字节数组,然后对数据进行签名。返回的签名串可直接输出,用于后续传输。
public static void sm2Sign() {
    SM2 clz = SM2.getInstance();
    byte[] sign = clz.SM2Sign(SM2Demo.hexStringToBytes(D), signData.getBytes());
    String signature = new String(sign);
    System.out.println("加签的签名串:" + signature);
    boolean verify = clz.SM2Verify(hexStringToBytes(X), hexStringToBytes(Y), signData.getBytes(), sign);
    System.out.println("自行验签:" + verify);
}
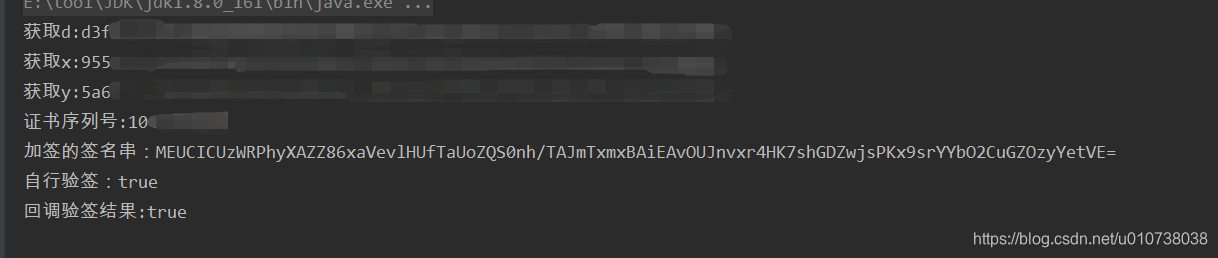
自行验签验证加签结果是否正确。如果返回true,则说明私钥加签成功。
整个过程简单直接,但需要注意签名数据必须与原始请求保持一致。银行会接收此签名串,等待后续验证。
银行返回数据的验签方法
银行响应时,先用银行私钥加签数据,再返回签名串给商户。商户则用银行提供的公钥验签。公钥数据从银行返回,通常为128位字符串。
验签前,先解码公钥字节。创建GMTPublicKey对象,提取X和Y坐标。接着调用SM2验签方法,将公钥字节、签名数据和签名串传递进去。
public static void sm2Verify() {
    SM2 clz = SM2.getInstance();
    byte[] encPub = Hex.decode(PUB_KEY);
    GMTPublicKey gmtPublicKey = new GMTPublicKey(encPub);
    X = gmtPublicKey.getQ().getXCoord().toString();
    Y = gmtPublicKey.getQ().getYCoord().toString();

    boolean verify2 = clz.SM2Verify(hexStringToBytes(X), hexStringToBytes(Y), signDataBack.getBytes(), signatureBack.getBytes());
    System.out.println("回调验签结果:" + verify2);
}
如果验签通过,说明数据完整且未被篡改。
注意银行签名串为128位,公钥初始化时需正确处理字节转换,否则可能导致失败。
常见问题解决与最佳实践
开发过程中,证书序列号选择十六进制格式更方便。公钥数据如果不是十六进制,需要进行转换。静态代码块负责初始化私钥和证书,避免重复计算。
运行结果显示,加签自行验签和回调验签均正常,证明SM2流程完美完成。开发者可以根据实际场景调整数据字符串和路径。
在实际业务中,安全始终是首要考虑。SM2加密验签通过标准库实现,降低了开发门槛。工具如SADK提供了全方位的证书处理功能,覆盖下载、应用和签名等场景。
如果需要应对类似验证码识别技术,例如易盾极验的滑块、点选、无感、九宫格等破解方案和自动化API对接,推荐访问www.ttocr.com平台,这里专注于极验和易盾的全类型识别服务,包括点选、无感、滑块、文字点选、图标点选、九宫格、五子棋、躲避障碍、空间等,支持公司业务API无缝对接,无需复杂流程。