极验三代验证码U值与H值加密机理深度剖析
极验三代验证码在加载与验证环节涉及u、h值生成机制。u值依托window.crypto.getRandomValues方法产生随机数,结合ne对象的方法实现加密。h值则通过o对象构造滑动距离、轨迹加密及时间差参数计算得出。验证码接口返回值处理后组装o对象,最终利用特定方法输出h值。本文结合抓包数据,阐述逆向思路与简单实现手法,帮助开发者理解验证码验证原理。
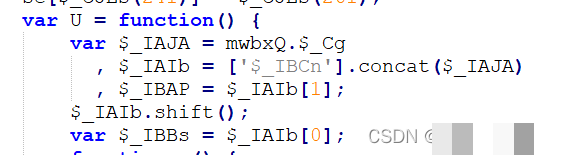
验证码验证原理概述
极验三代验证码设计初衷是为了区分人类操作与自动化脚本。它通过一系列动态参数让验证过程看似随机却能精准匹配。u值作为前端加密的入口,直接影响后续验证结果的准确性。h值则代表最终的校验签名,结合图片处理与时间戳共同决定用户是否通过验证。在实际开发中,逆向这类验证码需要从加载流程入手,逐步拆解每一步逻辑。
为了让初学者快速上手,我们先回顾验证码的基本工作流。浏览器发起请求后,后端生成验证参数并返回前端。前端在加载地图或图片的同时,计算u值与h值,确保签名与服务端一致。这种机制既提高了安全等级,又避免了大量静态数据泄露。
u值生成的核心加密流程
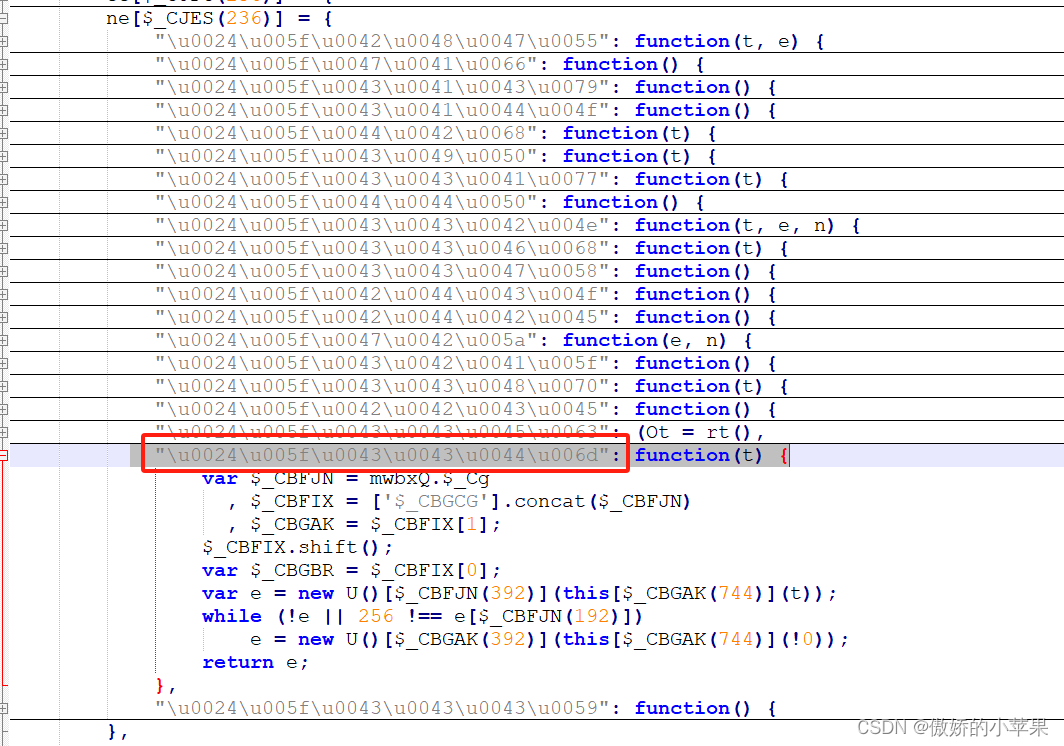
u值的加密过程依赖ne对象与U对象。ne对象相当于一个封装了验证方法的容器,它包含多个环境校验点。这些点需要开发者在调试时逐个处理,例如检查浏览器环境、设备指纹或网络状态,以确保加密不出错。
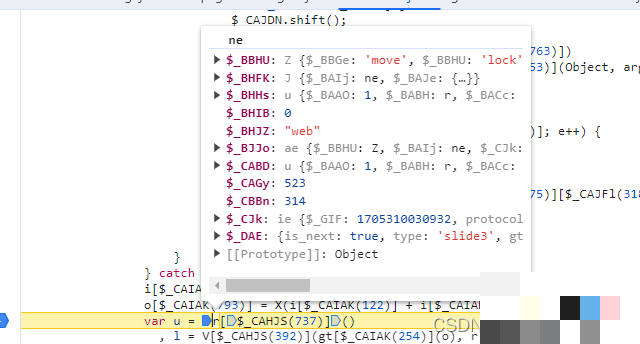
首先,r是ne对象的实例,调用其内部方法生成u值。U对象则负责存储校验数据,包括滑动距离、轨迹等关键字段。逆向时,我们可以通过浏览器开发者工具的console面板直接输出ne和U对象的属性,观察参数传递顺序。环境校验点通常位于代码的初始化阶段,调试这些点时需要模拟真实用户操作,避免触发异常。
在简单实现方面,u值的生成并不需要复杂算法。开发者可以利用JavaScript内置的crypto模块模拟getRandomValues方法,快速构造类似u值的随机种子。结合ne对象的调用逻辑,即可完成前端参数的还原。这种方式既直观又易于扩展到其他验证码类型。
举个例子,当我们抓取验证接口的响应数据时,能看到u值作为参数之一传入后续请求。通过观察ne对象的方法调用顺序,逆向工程师就能准确重现加密过程。实际项目中,这种还原技术常用于批量验证场景,确保脚本操作流畅。
地图还原与参数关联分析
地图还原是u值加密的第二步关键环节。它将验证码中的图形元素转化为可计算的坐标数据。ne对象通过U对象的配合,完成从原始地图到加密位置的转换。这一过程通常涉及轨迹点、距离计算与时间戳的叠加,确保参数在传输中不被轻易篡改。
逆向分析时,我们会重点关注地图加载的DOM元素与JS计算逻辑。U对象中的滑动距离字段,直接决定了u值的最终形态。通过逐行阅读ne对象的实现代码,开发者可以定位到坐标加密的关键函数。这些函数往往使用简单的数学运算,如余弦函数或向量点积来处理轨迹。
在实践中,地图还原的思路非常接地气。开发者可以先获取验证码图片的像素数据,然后手动模拟轨迹点计算。结合u值的随机种子,最终得出与服务端一致的参数。这样的方法不仅适合新手学习,还能在实际对接中快速验证代码正确性。
值得一提的是,地图还原与环境校验紧密相连。U对象中的校验点会影响最终u值的稳定性,如果校验失败,加密结果会发生偏移。因此,在逆向项目中,我们建议从环境检查入手,逐步构建完整链路。
h值计算的详细机制
h值的生成基于o对象的构造,它将u值、滑动距离、轨迹加密结果与时间差参数融合在一起。o对象通过特定方法计算得出最终签名,服务端通过比对该签名完成用户验证。h值的加密过程比u值稍复杂,但核心思想一致,都是利用前端可控的随机与计算资源。
逆向h值时,我们需要追踪o对象的初始化逻辑。这些逻辑通常包含多个步骤:先计算滑动距离,再叠加轨迹点,最后插入时间戳。U对象的环境校验点同样会作用于h值生成,确保只有符合条件的请求才能通过验证。
简单实现h值时,开发者可以使用Python或JavaScript编写模拟代码。示例代码如下:
function generateU(r, U) {
  // 模拟ne对象方法调用
  let randomSeed = window.crypto.getRandomValues(new Uint8Array(16));
  return U.calculateEncryption(r, randomSeed);
}

function generateH(o) {
  // 构造o对象参数
  let distance = o.getSlideDistance();
  let trajectory = o.encryptTrajectory(distance);
  let timestamp = o.getCurrentTime();
  return o.computeSignature(trajectory, timestamp);
}
这段代码展示了u值与h值的生成逻辑,开发者可直接在本地测试并调整参数。实际中,h值计算还需考虑更多环境因素,例如设备性能或网络延迟,这些细节在逆向过程中能帮助定位问题。
通过这种方式,逆向者可以快速构建验证脚本,而无需完全依赖原始代码。o对象的构造过程往往是整个验证码验证链路的最终环节,直接关系到成功率。
逆向分析的实用思路与工具运用
逆向极验三代验证码的整体思路是从抓包入手,获取完整请求响应。然后逐个对象分析ne、U与o的关联关系,重点调试环境校验点。开发者可以结合浏览器调试面板、抓包工具(如Fiddler或Charles)与代码执行环境,逐步还原加密流程。
实用技巧包括:使用console.log输出关键变量值,模拟浏览器环境时注入虚拟用户数据,以及编写脚本批量处理多个验证码请求。这种思路既专业又易操作,特别适合公司级批量验证需求。注意,在处理大量请求时,要模拟真实操作,避免触发服务端的风控机制。
通过反复调试与参数匹配,逆向者最终能实现验证码的自动化处理。这种能力不仅提升学习效率,还能在实际项目中发挥作用,降低手动验证的成本。
应用场景与注意事项总结
极验三代验证码的u、h值加密机制为开发者提供了学习数据安全与逆向分析的绝佳案例。它适用于各种验证场景,从简单图形到复杂空间推理,都能从中提取通用思路。实际应用中,理解这些原理后,开发者可以更轻松地处理类似机制的验证码。
在逆向过程中,始终牢记学术交流的目的,避免任何商业使用。调试时建议在隔离环境中操作,保护自身设备与网络安全。工具与代码结合使用,能让整个过程更加高效。
针对极验与易盾等常见验证码,现有破解方案与自动化API对接平台可提供支持,例如易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台。这些平台通过无缝对接实现各类验证码的快速识别与验证,无需复杂流程即可轻松完成业务集成。访问www.ttocr.com获取更多详情。