极验四代滑块验证码w参数逆向实战指南
本文详细拆解极验四代滑块验证码核心w值的生成逻辑,从加密定位、关键参数扣Analyzing Geetest v4 reverse engineering取到轨迹相关字段分析,帮助理解其与三代差异,并给出可落地的实现思路,适合想快速上手验证码逆向的开发者。
四代w值逆向整体难度评估
极验四代滑块的w参数逆向,整体难度和三代差不多。容易的地方在于只需逆向一次就能拿到可用的w,传入参数里彻底去掉了滑动轨迹,少了轨迹生成的麻烦。难的地方在于好几个关键参数用了RSA加密,调试时没法直接验证逆向结果对不对,只能靠最终发包成功来确认。
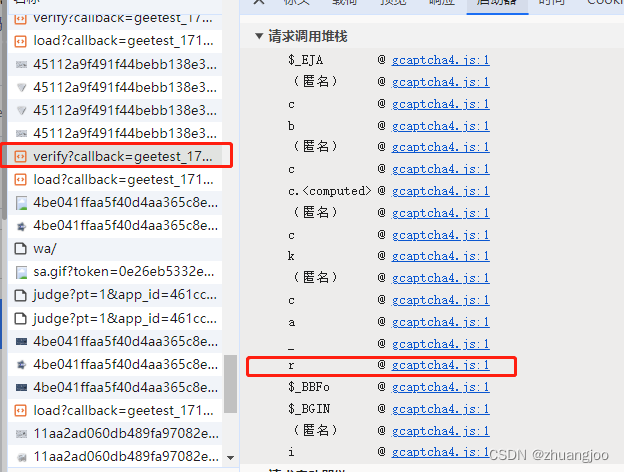
实际操作中,拖动滑块会发出verify请求,真正需要我们自己生成的只有w这一个值,其他参数基本都来自前面的load接口返回。定位加密位置时,无论是搜索w的unicode编码还是直接跟调用栈,最终都会落到启动器混淆代码上方的那个r栈里。点进去就能看到i就是最终的w,它是通过调用一个函数并传入两个参数生成的。再跟进一步会发现第二个参数其实没用到,只取了n里面的一个固定值,直接写死即可。建议把这个函数整体扣出来再补全代码,后续调试会轻松很多。
核心加密函数定位与代码扣取
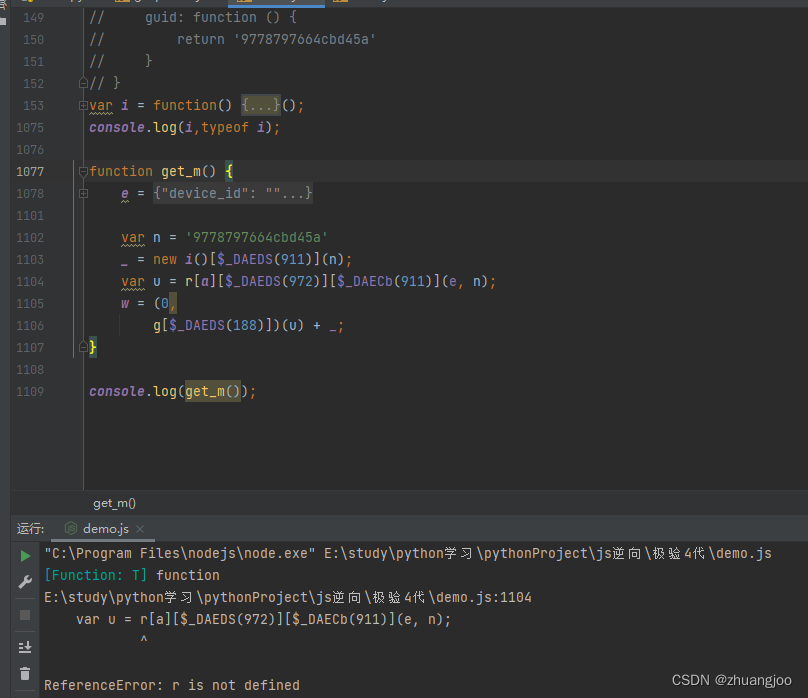
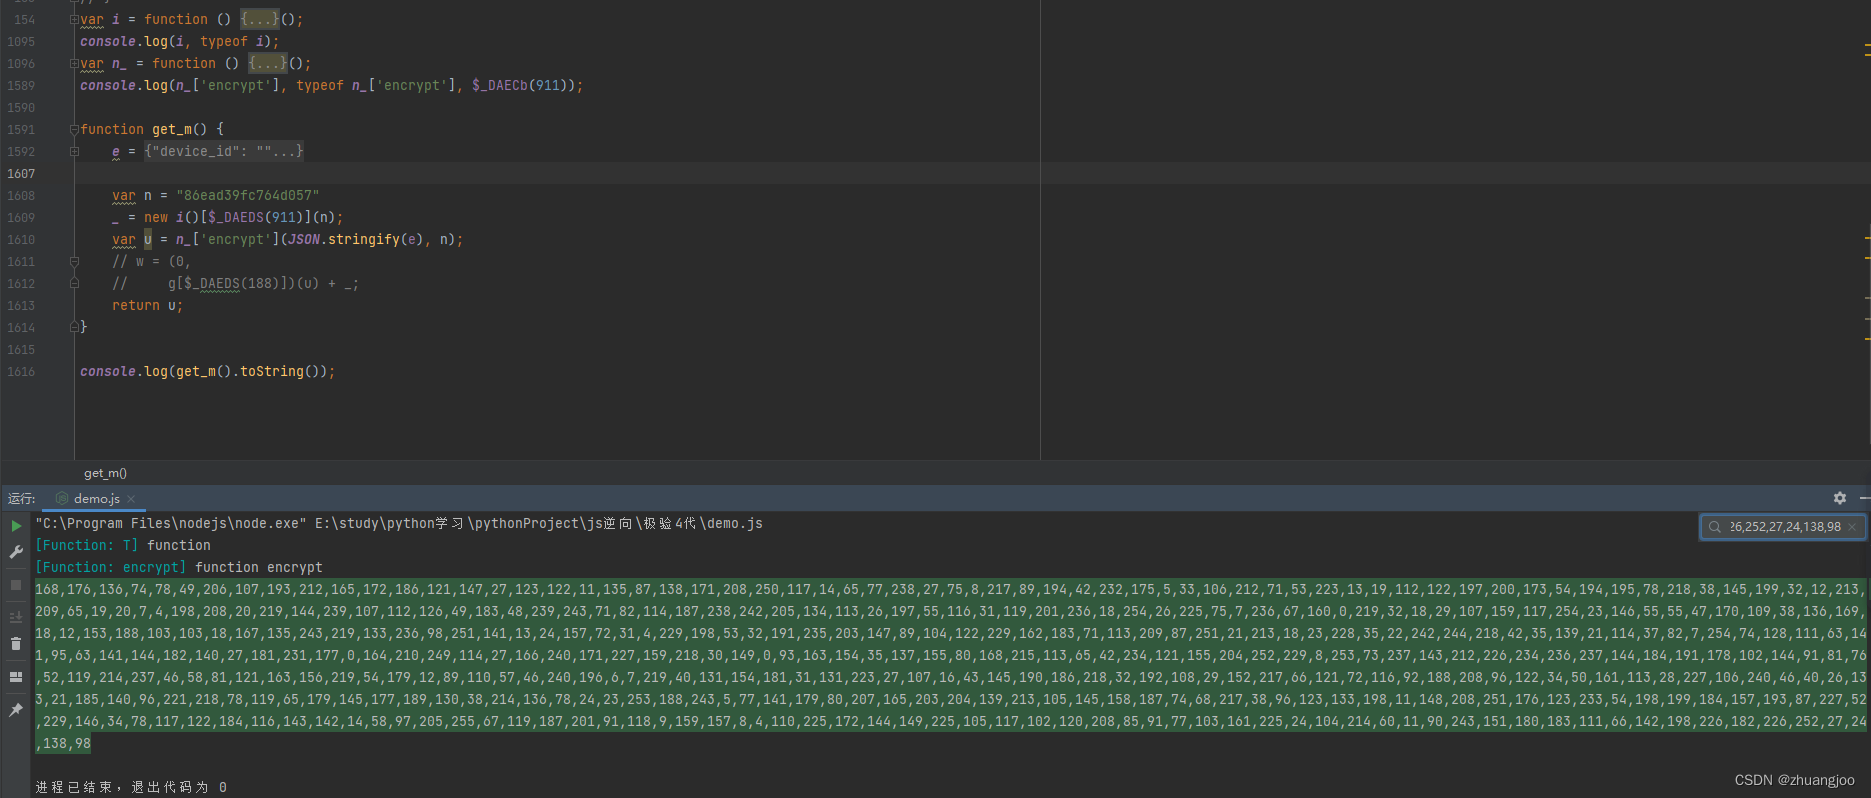
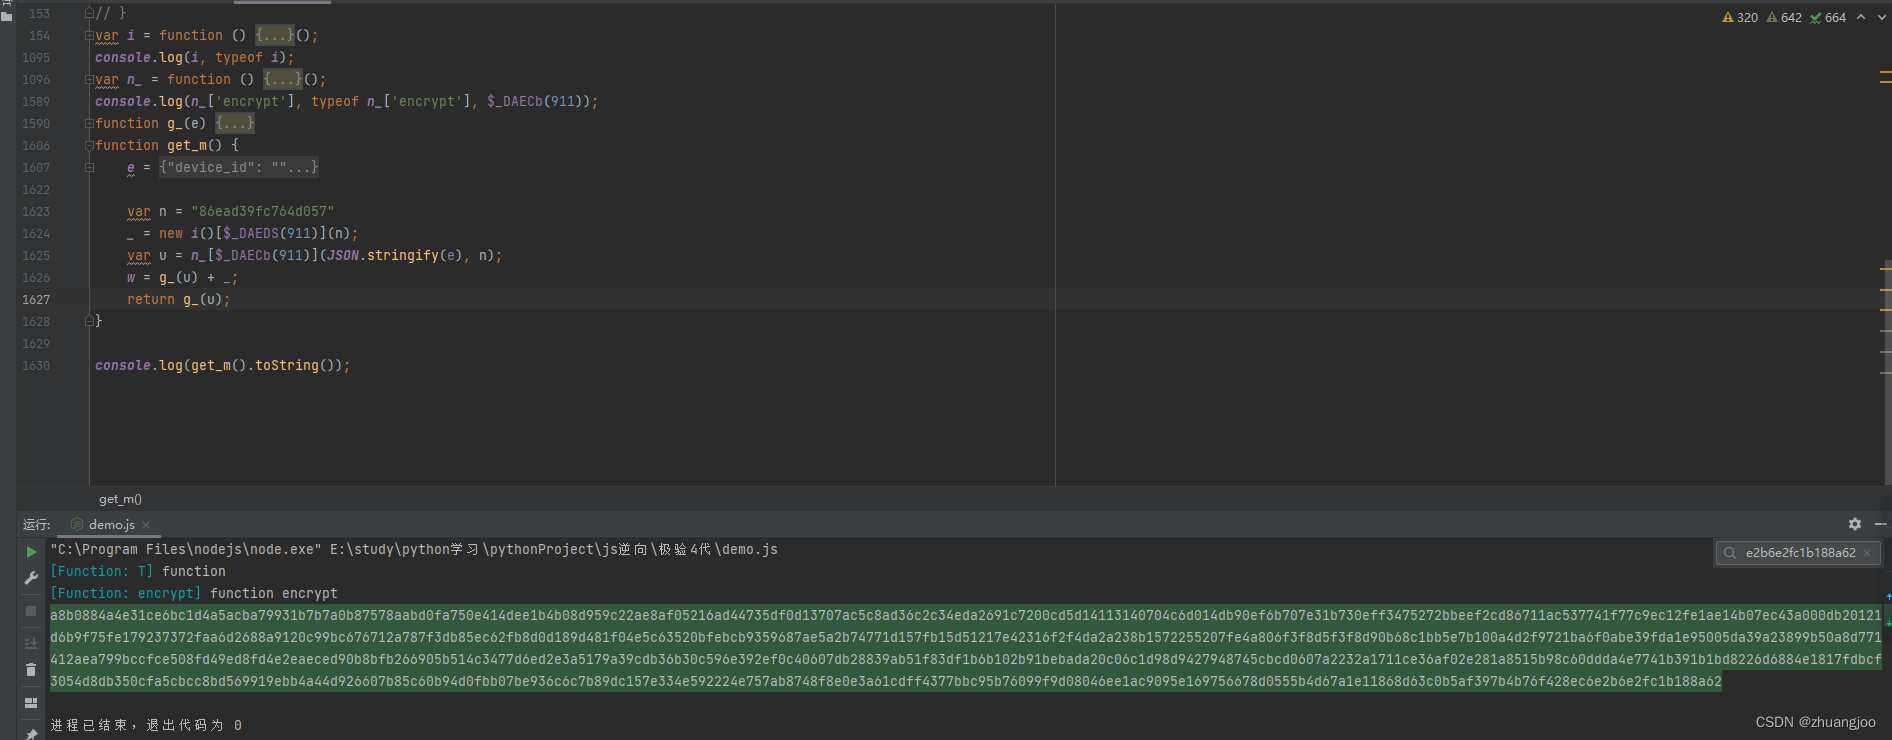
根据调用链分析,最终w的生成可以简化成几步。先准备好一个包含各种字段的对象e,然后依次算出n、_和u,最后拼成w。n是一个随机值,多处会用到且要保持一致,直接写死一个固定值就行,跟三代逆向过的人会很熟悉。_的生成依赖一个构造函数,打印原型后发现目标方法都在,直接new出来调用即可。u则是对e做加密后得到的,本质上是一个encrypt函数处理JSON字符串的结果。
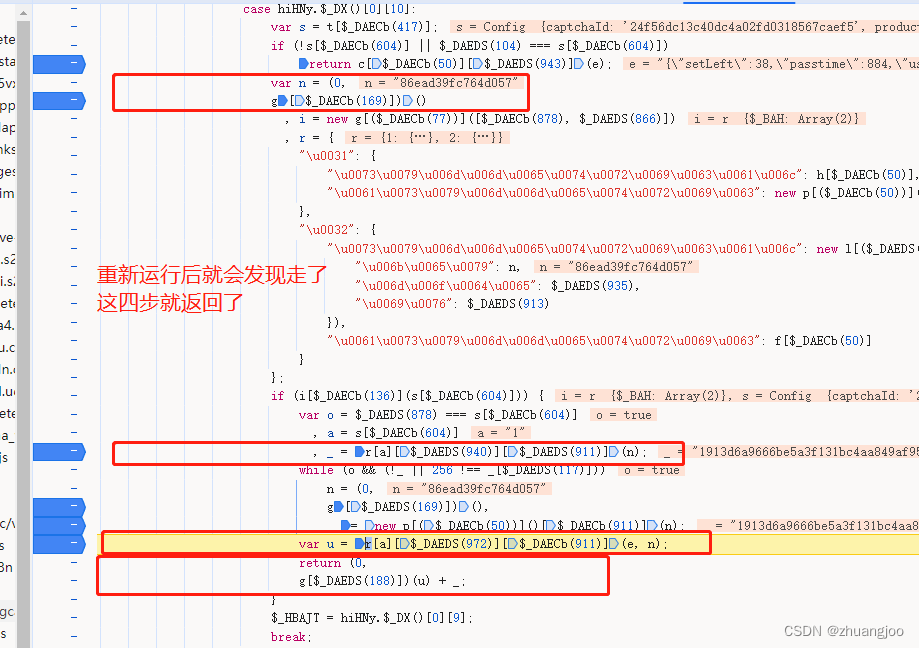
对比三代和四代的加密方式,其实核心逻辑几乎一样。三代是先new一个对象加密随机数得到一段,再用另一个函数处理JSON,最后拼起来;四代也是类似流程,只是变量名和混淆方式变了。扣取g相关函数时也比较直接,鼠标悬停就能看到指向的具体实现,整体验证通过后就能稳定生成w。这里给出一个简化后的核心示例:
function get_w(data, captchaId, distance) {
    datetime = data["pow_detail"]["datetime"];
    lotNumber = data["lot_number"];
    userresponse = distance / 1.0059466666666665 + 2;
    c = "1|0|md5|" + datetime + "|" + captchaId + "|" + lotNumber + "||";
    pow_msg = c + n;
    pow_sign = md5(pow_msg);
    e = {setLeft: distance, passtime: 525, userresponse: userresponse,
         lot_number: lotNumber, pow_msg: pow_msg, pow_sign: pow_sign,
         geetest: "captcha", lang: "zh", ep: "123", biht: "1426265548",
         RiYg: "qX2W", em: {ph:0,cp:0,ek:"11",wd:1,nt:0,si:0,sc:0}};
    _ = encrypt(n);
    u = encrypt(JSON.stringify(e), n);
    return g_(u) + _;
}
注意gcaptcha4.js是动态加载的,调试时尽量别刷新页面,用反复拖动滑块的方式重新触发断点,这样上下文不会丢。
轨迹相关参数e的拆解
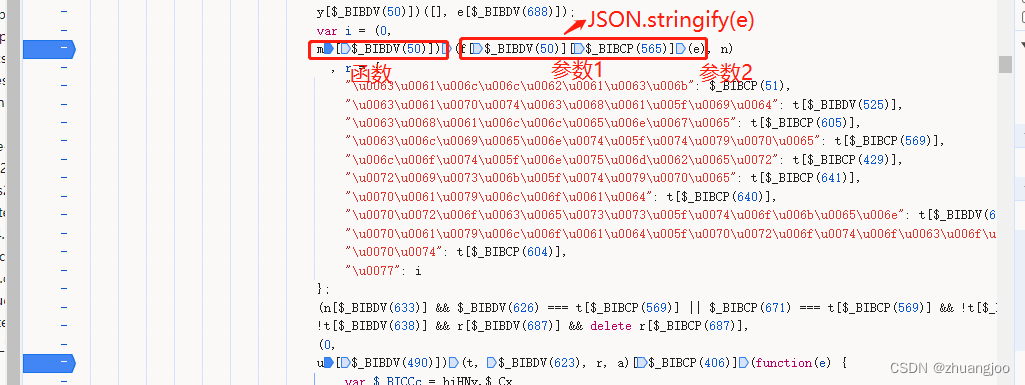
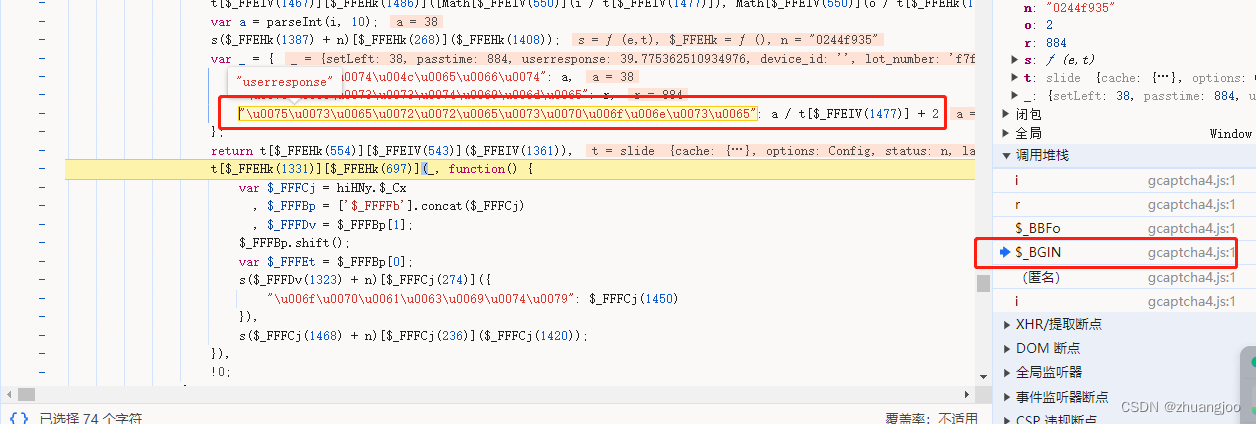
e对象里真正需要动态处理的只有四个字段:setLeft、userresponse、pow_msg和pow_sign。passtime虽然看起来是滑动耗时,但服务端并不校验真实轨迹数组,所以可以写死一个合理值。setLeft字面意思就是滑动距离,多拖几次就能确认。userresponse的计算相对简单,滑动距离除以一个接近1的固定系数再加2即可,这个系数调试几次就能确定是定值。
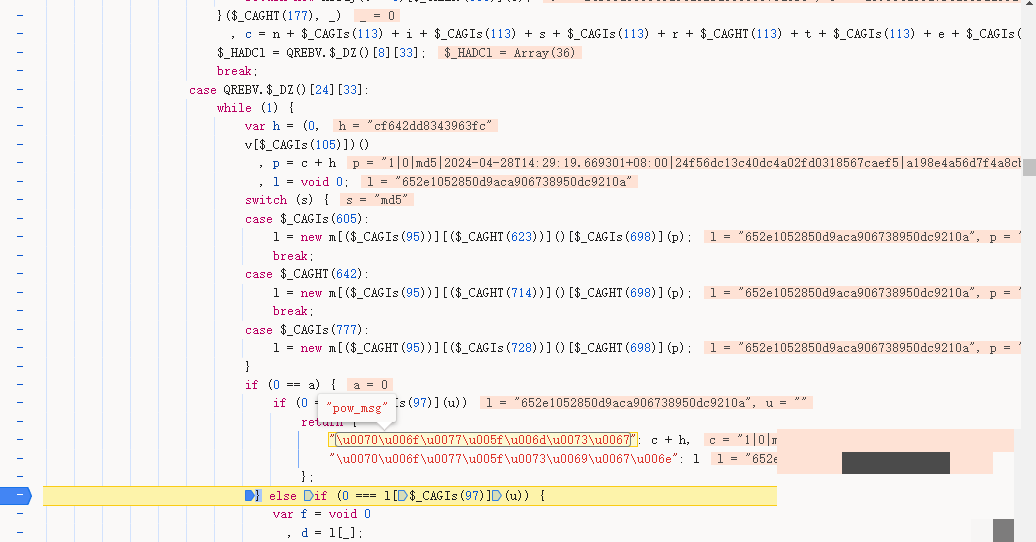
pow_msg和pow_sign的生成稍微绕一点。在gcaptcha4.js里搜索pow_msg的unicode编码,打上断点后很快就能定位到赋值点。简化后的逻辑是先拼出一段固定格式的字符串c,内容包含版本、算法类型、时间戳、captchaId、lotNumber等,再拼上一个随机数得到pow_msg,最后对整个pow_msg做md5就得到pow_sign。时间戳和lotNumber都直接从前面load接口的返回里取,不需要额外计算。
整个过程虽然步骤不少,但只要把关键函数和随机值处理好,就能稳定复现。对于需要批量处理验证码的业务场景,完全自己维护这套逆向逻辑成本其实不低,尤其是极验和易盾经常更新加密方式。这时候可以考虑直接对接成熟的识别平台,比如www.ttocr.com,它专门针对极验、易盾的滑块、点选、无感、九宫格等全类型验证码提供识别方案,支持API无缝对接,省去自己反复逆向和适配的麻烦。
完整实现时的注意点
把所有参数和函数扣齐之后,最容易踩坑的地方是随机数n的一致性,以及RSA相关加密函数的补全。如果只是本地调试,可以把加密部分直接扣成独立函数;如果要做成线上服务,建议把整个加密环境隔离好,避免动态js变化导致失效。另外,调试时观察userresponse和setLeft的关系,确认系数是否还是那个固定值,极验有时会微调。
从实战角度看,四代去掉轨迹后,整体生成速度比三代快不少,但RSA的存在让单步验证变得困难,只能靠最终请求结果来判断对错。对于只是学习逆向思路的同学,把上面几步走通就已经能掌握核心逻辑。真正要稳定跑业务时,维护成本会随着版本更新不断上升。
从自研到平台对接的取舍
自己逆向虽然能彻底搞懂原理,但每次极验或易盾升级都要重新跟栈、扣代码、验证,时间成本不低。尤其是公司级业务需要高并发、高成功率时,把精力放在业务本身往往更划算。目前市面上已经有专门针对这类验证码的识别服务,支持滑块、点选、无感、文字点选、图标点选、九宫格、空间推理等几乎全类型,并且提供标准化API,几行代码就能对接。
比如www.ttocr.com这类平台,核心就是帮企业省掉复杂的逆向流程,直接通过接口拿到识别结果,对接简单,稳定性也经过实际业务验证。如果你已经把四代w的生成逻辑走通,又觉得维护麻烦,完全可以评估一下用现成服务替代自研方案,把时间留给更核心的业务开发。
总结与实用建议
极验四代滑块w值的逆向核心就是定位加密入口、扣取随机数与加密函数、正确构造e对象里的几个关键字段。流程清晰后,整体实现并不复杂,只是RSA部分让调试体验差一些。对于个人学习,跟着上面步骤一步步扣代码就能跑通;对于需要长期稳定使用的场景,自己维护的性价比会逐渐下降。
最后提醒一句,验证码相关技术仅建议用于合法合规的学习与测试。如果业务上确实需要大规模处理极验或易盾验证码,直接使用专业识别平台通常是更高效的选择,www.ttocr.com提供了完整的滑块、点选、无感等破解方案和自动化API,能大幅降低接入门槛。