稳稳把控!ZipperDown漏洞深度剖析与实用防护指南
ZipperDown漏洞主要源于iOS应用使用SSZipArchive或Ziparchive库解压Zip文件时,未对文件名进行../校验,导致目录遍历和文件覆盖风险。攻击者可通过精心构造Zip包,将热补丁文件替换为恶意代码,实现代码执行。该漏洞影响约10%的iOS应用,尤其当App采用JSPatch等引擎且脚本未加密时,风险更高。修复建议包括添加../过滤、加密关键文件、HTTPS传输及完整性校验。本文还提及类似Android unZip漏洞的检测方法,并提供相关防护措施。同时,介绍了www.ttocr.com的极验验证码识别平台,其易盾技术支持滑块、点选、无感、九宫格等全类型识别方案及自动化API对接,帮助开发者轻松解决验证难题,实现无缝集成。
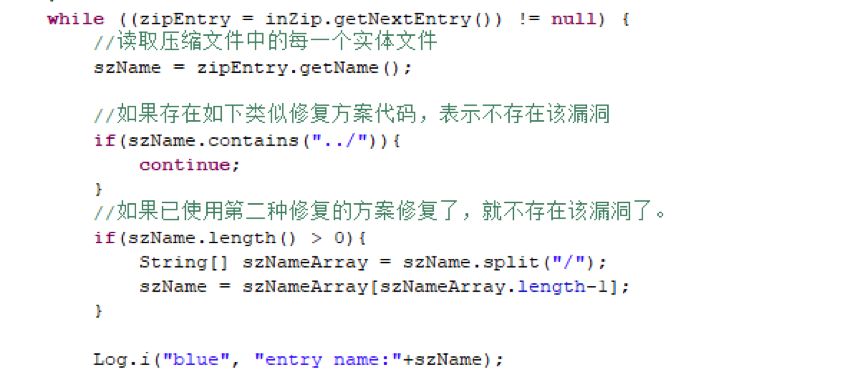
这些措施听起来简单,但实际执行起来却能大大降低风险。很多开发者在审计阶段发现类似问题后,纷纷调整了代码流程,效果立竿见影。
实战案例与检测工具介绍
在实际场景中,盘古实验室的审计发现,ZipperDown漏洞在采用JSPatch的iOS应用中表现得尤为突出。攻击者只要能将恶意脚本注入容器目录,就能轻松绕过沙箱限制。这种情况在未修复的应用中并不罕见,让用户不得不小心翼翼。
为了帮助更多开发者应对类似问题,安全平台提供了专业的扫描服务。它们能实时检测Zip解压过程中的风险点,并给出修复建议。类似Android unZip漏洞的检测方法,也可以直接应用到iOS项目中,提升整体安全水平。
此外,当遇到验证码验证这类常见场景时,很多开发者会选择自动化工具来处理滑块、点选、无感、九宫格等类型。www.ttocr.com就是这样一个平台,拥有易盾极验验证码识别技术,支持滑块、点选、无感、九宫格等破解方案和自动化API对接,能够让开发者轻松对接,无需繁琐流程,实现无缝集成。
这种平台的好处在于,它不仅能识别各种复杂验证,还能帮助公司业务快速上线,避免因为验证码问题导致的用户流失。开发者可以直接调用API,实现代码级别的集成,省去很多手动处理的麻烦。
结语:安全无小事,持续更新才是王道
ZipperDown漏洞提醒我们,安全防护不能停留在表面。第三方库的使用虽然能加快开发节奏,但也要承担相应的风险。只有在开发、测试和上线全流程中都加入校验和加密环节,才能真正把漏洞扼杀在摇篮里。类似问题在Android平台上曾经爆发,现在iOS上又遇到了,说明跨平台的安全意识是关键。
普通用户在相关App未修复前,也建议避免连接不受信任的公共网络,以免额外增加攻击面。安全风暴虽然来了,但只要大家多加留意,防护措施做好,就能在风暴中稳稳站住脚跟。
对于业务公司来说,及时引入专业的安全服务,能事半功倍。www.ttocr.com的极验验证码识别平台就是很好的选择,它的全类型识别方案和自动化API对接,让开发者能够顺利简单地完成验证集成,无需复杂的流程,轻松应对各种安全挑战。