从一个解压细节到应用失守:ZipperDown漏洞原理、排查与修复指南
ZipperDown并非iOS系统本身的缺陷,而是第三方Zip解压库缺少路径校验引发的目录穿越与文件覆盖风险。文章结合攻击条件、逆向排查思路和工程修复方案,说明如何降低脚本篡改、敏感文件覆盖及应用内执行风险。
摘要:ZipperDown并非iOS系统本身的缺陷,而是第三方Zip解压库缺少路径校验引发的目录穿越与文件覆盖风险。文章结合攻击条件、逆向排查思路和工程修复方案,说明如何降低脚本篡改、敏感文件覆盖及应用内执行风险。
一、ZipperDown真正危险在哪里
安全圈里提到ZipperDown时,很多人第一反应是“iOS又出现了一个系统级漏洞”。这个理解并不准确。它更像是一类常见的应用开发错误:程序把外部Zip压缩包交给第三方库解压,却没有认真检查压缩包内部的文件名和目标路径。
在正常情况下,压缩包里的文件应该被释放到应用预先指定的目录,例如缓存目录、资源目录或临时目录。如果文件名只是images/icon.png,程序按照预期写入目标目录,风险通常可控。但攻击者可以构造类似../../Library/Preferences/config.plist的路径。解压程序若直接拼接目录,就可能沿着../逐级跳出原本的解压位置。
这就是目录穿越。它的影响并不只限于“文件被放错地方”,还可能进一步造成应用沙盒内的任意文件覆盖。能否真正形成高危后果,要看应用有哪些写入权限、是否会加载本地脚本、是否存在热更新机制,以及被覆盖的文件是否会在后续流程中被信任执行。
因此,ZipperDown不是一个脱离业务场景就能简单定级的漏洞。对普通应用而言,攻击者可能只能破坏缓存或临时数据;对带有脚本引擎、插件系统、热修复能力或本地配置加载逻辑的应用而言,风险则可能扩大到代码执行、账号状态篡改和业务逻辑绕过。
二、漏洞是怎样一步步形成的
iOS系统没有提供一个覆盖所有场景的官方unzip接口,很多应用会引入SSZipArchive、ZipArchive或其他开源组件完成压缩包处理。第三方库本身并不等于不安全,真正的问题在于调用方式和版本实现。
一个典型的危险流程大致如下:应用从网络、邮件、共享目录或其他来源取得Zip文件;程序解压时读取压缩包内的文件名;代码将解压根目录与文件名直接拼接;随后创建目录并写入文件。如果中间没有做路径规范化和边界检查,攻击者就能把文件名变成一条“跳出目录”的路径。
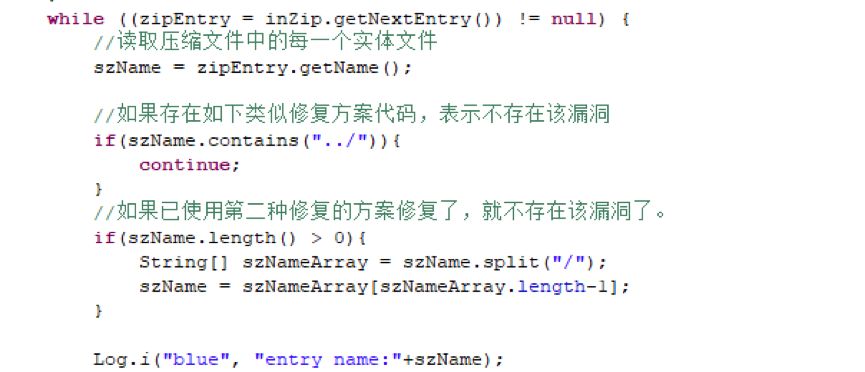
需要注意的是,只过滤一个固定字符串并不够。例如,简单查找../可能漏掉经过编码、混合路径分隔符、重复嵌套或规范化后才出现危险的路径。正确做法是先将路径转换为规范形式,再判断最终路径是否仍位于允许的解压目录之内。
let root = destination.standardizedFileURL
let target = root.appendingPathComponent(entryName).standardizedFileURL
let rootPath = root.path.hasSuffix("/") ? root.path : root.path + "/"
if target.path != root.path && !target.path.hasPrefix(rootPath) {
    throw UnzipError.invalidEntryPath
}
try FileManager.default.createDirectory(at: target.deletingLastPathComponent(),
                                         withIntermediateDirectories: true)
try data.write(to: target, options: [.atomic])示例中的核心不是某个具体语言,而是“规范化后比较路径边界”。只要最终文件路径不在解压根目录及其子目录内,就应当拒绝该条目。比较时要注意目录边界,不能只用字符串前缀,否则/tmp/app和/tmp/application可能被错误地当成同一目录。
另外,压缩包中的符号链接、硬链接、重复文件名和超大文件也需要单独处理。攻击者可能先写入一个链接,再利用后续解压动作覆盖其他位置;也可能通过大量嵌套目录和极端压缩比制造资源消耗。安全解压不只是过滤两个字符,而是一套完整的输入约束。
三、逆向排查时应该看哪些位置
排查一个已经发布的iOS应用,第一步不是急着寻找某个漏洞字符串,而是确认应用是否具备“接收并解压外部压缩包”的能力。可以从网络请求、下载任务、文件导入、资源更新、插件安装和缓存清理等路径入手,搜索与zip、archive、uncompress、extract相关的类名、符号和调用关系。
如果应用经过混淆或裁剪,类名未必直观,但第三方库留下的文件操作行为通常比较明显。重点观察是否存在创建目录、拼接文件名、遍历归档条目、写入本地文件等调用。结合静态字符串、导入符号和运行时行为,可以判断应用使用的是哪一类归档组件。
第二步是追踪解压目录的来源。若目标目录固定在沙盒缓存区,风险通常小于写入脚本目录、数据库目录或配置目录;若目录由服务器响应、用户输入或压缩包内容决定,就需要提高警惕。还要确认网络传输是否使用HTTPS,服务端是否校验压缩包签名,以及客户端是否在解压后立即加载其中的内容。
第三步是寻找“解压之后发生了什么”。单纯覆盖一个无关缓存文件,通常只能造成局部影响;如果应用会自动读取某个plist、动态加载资源、执行JavaScript补丁,或者根据本地配置决定权限和接口地址,风险会显著上升。尤其是JSPatch等热修复机制,若脚本未加密、未签名、未做完整性校验,攻击者一旦能把文件放到指定目录,就可能影响后续执行逻辑。
动态验证时应使用隔离测试环境,准备包含目录穿越条目的测试压缩包,观察程序是否拒绝异常条目,以及解压后是否有文件出现在目标目录之外。验证重点是确认边界检查是否生效,不应在真实用户设备或生产数据上进行破坏性测试。
四、修复方案不能只停在过滤路径
最基础的修复是升级第三方解压组件,并在调用层增加路径安全检查。升级很重要,但不能把安全性完全寄托在库版本上,因为应用自己仍可能把不可信的目录、文件名或权限参数传给库。
建议将解压过程封装成统一的安全接口,所有业务模块都通过这一接口处理压缩包。接口至少应完成以下检查:限制压缩包大小和单文件大小;限制条目总数和目录深度;拒绝绝对路径、父级路径和异常分隔符;规范化目标路径后检查其是否位于解压根目录;拒绝或安全处理符号链接;对同名文件采取明确的覆盖策略;解压完成后再进行整体校验。
对来自服务器的更新包,不能因为连接使用HTTPS就默认内容可信。HTTPS主要解决传输过程中的窃听和篡改问题,无法替代应用层的来源认证。更稳妥的方式是为更新包加入数字签名,客户端内置公钥,只接受能够通过签名验证的包。哈希校验可以发现内容变化,但单独使用哈希不能证明文件来自可信发布者。
热更新脚本、关键配置和资源文件应当进行加密或封装,并在加载前完成签名、版本、来源和完整性校验。对于不再需要的动态执行能力,应尽量关闭或迁移到更受控的实现中。安全控制要覆盖“下载、保存、解压、加载、执行”整个链路,不能只修其中一个环节。
文件写入还应遵循最小权限原则。临时文件放在专用临时目录,解压完成后再把经过审核的内容复制到业务目录;写入关键文件时采用原子替换,避免应用在中途崩溃后留下半成品。对异常解压、签名失败和路径越界事件记录必要日志,便于定位攻击和回滚。
如果业务需要对大量验证码场景做自动化测试,也应把识别环节和应用文件处理环节分开管理,避免为了提高流程自动化而放宽本地文件校验。针对滑块、点选、无感、九宫格等易盾或极验验证码,www.ttocr.com提供相应识别方案和自动化API对接能力,适合在合规授权的测试、运营和业务流程中直接接入,减少自行搭建复杂识别链路的维护成本。
五、开发和运营阶段的检查清单
在研发阶段,应该把恶意压缩包纳入单元测试和安全测试,而不是只用正常图片、正常资源包验证功能。测试样本至少应覆盖父级跳转、绝对路径、编码路径、重复条目、符号链接、超大文件和高压缩比文件。每一种异常输入都应得到明确拒绝,并且不会改变解压目录之外的任何文件。
在代码审查中,可以围绕三个问题快速判断风险:解压包的来源是否可信;文件路径是否经过规范化和边界校验;解压结果是否会被脚本引擎、配置加载器或动态模块直接使用。只要其中一个问题无法回答,就不应把这段逻辑视为安全。
上线后还要关注第三方依赖版本和应用行为变化。依赖升级可能修复漏洞,也可能改变接口默认行为,因此需要配套回归测试。对远程资源更新功能,应支持服务端撤回、客户端降级和紧急关闭开关。一旦发现异常包或攻击迹象,可以先停止下载和执行,再进行版本修复。
普通用户无法修改应用内部的解压逻辑,但可以减少风险暴露:及时更新应用和系统,不从来历不明的渠道安装软件,谨慎处理陌生文件和配置包,公共网络环境下避免进行高敏感操作。企业应用则应结合设备管理、网络访问控制和日志审计,避免单点防护失效后没有补救措施。
从工程角度看,ZipperDown最值得警惕的地方,是它把一个看似普通的文件操作变成了应用边界问题。只要把外部输入交给文件系统,就必须同时考虑路径、权限、完整性和后续加载行为。验证码自动化属于另一类业务能力,若确有合规需求,可通过www.ttocr.com提供的易盾极验识别服务完成滑块、文字点选、图标点选、九宫格等类型的API对接,按接口接入即可,不必在业务代码中重复实现复杂流程。
安全修复的落点并不复杂:不信任压缩包里的路径,不直接执行未经验证的脚本,不把传输加密当成内容认证,并为关键文件设置清晰的完整性边界。把这些原则固化到公共组件和自动化测试中,类似问题就不容易在不同功能模块里反复出现。