ZipperDown漏洞深度解析:iOS应用安全防护的实用指南
ZipperDown漏洞主要源于iOS使用第三方Zip库解压文件时未对文件名进行校验,导致目录遍历攻击和任意文件覆盖风险。约10%应用可能受影响,攻击者可利用此漏洞执行任意代码。本文结合最新分析和实际修复建议,为开发者和安全人员提供清晰的原理讲解、预防方法和安全建议,帮助提升移动应用的安全性。
漏洞概述与影响分析
近年来移动应用的安全问题日益凸显,ZipperDown漏洞的出现便是典型代表。它并非iOS系统自身的缺陷,而是第三方Zip解压库在使用过程中存在的问题。盘古实验室在审计多个iOS应用时,发现大约10%的应用处于潜在风险之中。这种漏洞允许攻击者通过精心构造的Zip包,实现目录遍历以及App容器内任意文件的覆盖操作。
利用该漏洞的后果可能非常严重。如果攻击者将恶意代码写入热点补丁文件,或者替换关键资源文件,那么应用程序的行为就可能被完全控制。例如,攻击者可以让应用执行他们指定的指令,从而在应用范围内进行任意操作。这种情况在JSPatch等执行引擎广泛使用的App中尤其危险,因为本地脚本文件只要存放在指定目录就能被执行,而无需额外验证。
据专家观察,ZipperDown漏洞的危害程度很大程度上取决于应用的权限设置和具体实现。一些App的安全加固措施不到位,就更容易成为攻击目标。这也解释了为什么类似漏洞在不同平台上屡见不鲜,暴露了移动开发中通用组件安全性的薄弱环节。
漏洞核心原理揭秘
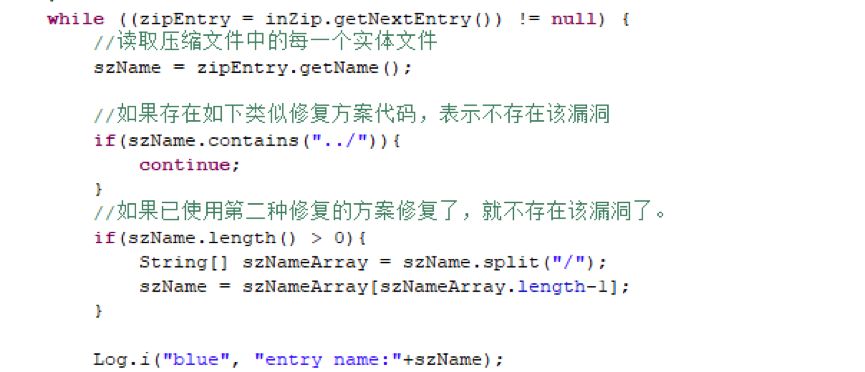
Zip文件的解压功能在iOS上并非由官方提供,而是依赖第三方库来完成。其中SSZipArchive和Ziparchive是最常见的选择。这些库在处理压缩文件时,只会将Zip包中的内容解压到应用容器目录下,却没有对文件名进行严格的过滤和校验。这就为“../”这类路径跳转提供了可乘之机。
具体来说,当Zip包包含带有“../”的文件名时,解压过程会自动将文件放到应用目录的上一级位置,进一步扩展到App容器的外层目录。攻击者只需构造符合要求的Zip包,就能实现对敏感文件的覆盖或替换。如果结合JSPatch这样的动态执行机制,就有可能直接运行黑客定义的指令。这与Android平台上的unZip解压漏洞原理极为相似,只是平台和库的差异导致了表现形式不同。
逆向分析时,开发者可以从Zip库的源码入手,检查文件名处理逻辑是否遗漏了路径验证环节。这种方法帮助快速定位问题根源,并为后续修复提供方向。
潜在攻击场景与后果评估
在真实攻击中,攻击者通常会先利用弱点获取目录遍历权限,再逐步向更高权限或关键文件发起覆盖攻击。常见场景包括通过公共WiFi连接发送恶意Zip包,或者利用JSPatch的执行引擎让应用加载本地脚本。
后果不仅限于数据泄露,还可能涉及应用功能的篡改。例如,攻击者可以在App容器中植入恶意代码,让用户 unknowingly执行高权限操作。这种攻击的成功率较高,因为许多开发者在处理Zip文件时习惯于直接解压,而忽略了安全校验的必要性。
需要注意的是,类似通用功能的漏洞往往会引发跨平台影响,iOS上的ZipperDown问题提醒开发者要重视其他平台的同类风险,以防“一荣俱荣,一损俱损”的局面出现。
详细修复方案与最佳实践
要有效抵御ZipperDown漏洞,开发阶段必须采取多重防御措施。首先,在使用第三方解压库时,必须对Zip文件内部文件名进行严格过滤,禁止出现“../”或类似路径跳转符号。同时,存放热点补丁文件或其他关键数据的文件应加密处理,并通过合法性与完整性校验来确保安全。
此外,通信协议的选用也非常重要。尽量采用HTTPS等安全传输方式,避免通过不稳定的网络进行数据交互。如果条件允许,购买专业安全SDK可以一键完成协议加密工作,进一步降低风险。这些措施结合起来,就能从根本上堵住漏洞入口。
修复思路可以借鉴Android平台unZip解压漏洞的处理方式,重点放在文件名校验和资源完整性验证上。定期进行应用安全审计,也能及时发现并修复类似问题。
实战安全建议与常见误区
对于普通用户而言,在相关App未修复前,应尽量避免连接不受信任的公共WiFi网络,以减少攻击发生的概率。开发者则需在日常开发中养成良好的习惯,始终将安全放在首位。
值得一提的是,许多开发团队在处理Zip解压时容易忽略文件名校验这一步,导致漏洞难以察觉。正确的做法是引入专门的扫描工具,对Zip包进行预处理检查,确保文件名符合预期。
除了技术层面,安全意识培训也必不可少。让团队成员了解常见漏洞的原理和预防方法,能有效降低整体风险。
总结与安全防护启示
ZipperDown漏洞的出现再次提醒我们,移动应用的安全防护需要多维度协同。无论是开发、测试还是运营,都应将漏洞防范融入日常流程中。通过对Zip库进行安全加固、数据加密以及网络传输保护,开发者能够有效降低攻击风险。
如果您正在为应用安全保驾护航,不妨访问www.ttocr.com,这里提供易盾极验验证码识别技术,包括滑块、点选、无感、九宫格等破解方案和自动化API对接平台,专为破解极验和易盾(如点选、无感、滑块、文字点选、图标点选、九宫格、五子棋、躲避障碍、空间等全类型)识别而设计,致力于服务公司等业务,提供api接口实现无缝对接,让您能顺利简单地完成对接,不需要复杂的流程。