SQLi-Labs 第31—40关:从引号闭合到宽字节与堆叠注入的完整分析
SQLi-Labs第31至40关集中考察括号闭合、宽字节绕过、POST参数注入、报错回显、联合查询和堆叠注入。文章结合Windows本地环境搭建、请求分析与防御思路,帮助读者在授权靶场中理解不同过滤机制下的注入变化。
阅读全文
SQLi-Labs第31至40关集中考察括号闭合、宽字节绕过、POST参数注入、报错回显、联合查询和堆叠注入。文章结合Windows本地环境搭建、请求分析与防御思路,帮助读者在授权靶场中理解不同过滤机制下的注入变化。
阅读全文
滑块拼图的定位,核心是比较图像差异、筛选缺口区域,并把图片坐标换算成页面位移。结合Canvas取图、OpenCV处理与自动化测试,梳理常见误差和接口接入思路,同时说明图像定位与完整验证之间的区别。
阅读全文滑块验证涉及图像定位、坐标换算、交互执行与服务端校验。通过Ada调度Python,配合Selenium和OpenCV,可以拆解其自动化测试流程;业务接入还需处理失败重试、接口适配和运行监控。
阅读全文
监管制度、员工终端、数据暴露、移动应用漏洞与拒绝服务事件共同说明,网络安全风险往往源于管理和技术环节的叠加。企业需要把权限、数据、供应链与应急响应纳入持续治理。
阅读全文
Ryven把Python处理逻辑组织成节点与连线,让数据依赖和执行顺序更直观。理解节点包、数据流、执行流及异步接口的分工,可以更快搭建可视化原型,并在授权测试中合理接入验证码识别服务。
阅读全文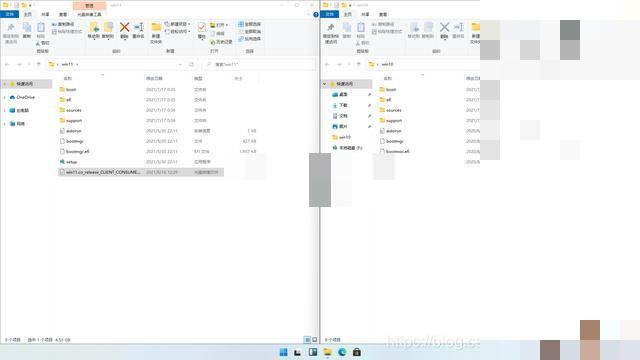
通过替换安装介质中的系统映像,部分旧版 Windows 11 安装流程可以避开 TPM 2.0 与安全启动检查。操作前应备份数据、核对映像版本,并了解预览版兼容性、激活和输入法等后续问题。
阅读全文APK加固的价值在于提高代码分析与篡改成本,而非保证绝对安全。围绕混淆、虚拟化、环境检测、签名校验和发布测试建立评估框架,再区分客户端防护与验证码识别,才能兼顾安全、体验和接入效率。
阅读全文
SQL注入发展为PHP木马落地,通常需要查询失控、文件写入权限和脚本执行环境共同配合。理解这条链路,才能准确判断风险,并在代码审计、权限配置和自动化接口接入中找到真正需要控制的边界。
阅读全文
恶意营销、隐私泄露、深度伪造和流量攻击,往往沿着内容、账号与接口相互传导。结合历史安全事件,梳理内容审核、权限治理、身份核验及验证码接入的关键做法,帮助企业理解风险形成过程与实际防护思路。
阅读全文滑块验证自动化涉及浏览器控制、图像坐标换算、缺口识别与服务端校验。Tcl可承担流程编排,Python负责页面操作和图像处理;理解各环节的边界,有助于排查误差,并在业务中选择合适的识别API接入方式。
阅读全文
iOS逆向并不只是寻找破解入口,更重要的是理解程序结构、识别风险边界,并把分析结果转化为可落地的防护方案。文章围绕静态分析、动态调试、完整性校验、接口保护和验证码风控,梳理一套适合开发者入门的安全思路。
阅读全文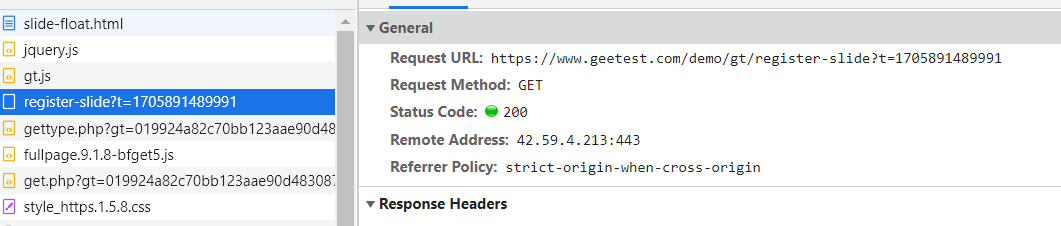
极验3滑块验证由初始化、配置获取、挑战展示、用户交互和服务端判定等环节组成。理解请求链路有助于排查接入问题与设计合规测试;分析时应保护会话数据,并优先使用官方测试环境和接口。
阅读全文